
 #1
Инструменты для выявления, оценки и приоритизации слабых мест безопасности в системах и приложениях.
Рекомендация Kitploit
 effiesec/copy-fail-cve-2026-31431
Пассивный сканер Linux-хостов, который классифицирует подверженность уязвимости CVE-2026-31431 по версии ядра, журналу изменений дистрибутива,…
 eeeeeeeeeevan/cve-2026-25857
Эксплойт для проверки концепции CVE-2026-25857, демонстрирующий уязвимость и предоставляющий технические детали для исследований в области…
 edsonjt81/cve-2021-4034-linux
Доказательство концепции эксплуатации для CVE-2021-4034 (PwnKit) — локальной уязвимости повышения привилегий в pkexec из polkit, позволяющей…
 e76f01z/tenda-hg10-rce
CVE-2026-1689 Неаутентифицированное удалённое выполнение кода для Tenda HG10
 dzmind2312/mass-cve-2026-23550-exploit
Многопоточный сканер на Python для CVE-2026-23550, обнаруживающий неавторизованный захват администратора в плагине WordPress Modular DS с полной…
 dylvie/cve-2026-30824-flowise-nvidia-nim-authentication
Доказательство концепции эксплуатации для **CVE-2026-30824**, критической уязвимости обхода аутентификации в Flowise, которая раскрывает конечные…
 dxleryt/cve-2026-26331
Доказательство концепции, демонстрирующее произвольное внедрение команд через опцию `--netrc-cmd` в yt-dlp, использующее метасимволы оболочки в…
 dxleryt/cve-2026-25731
Доказательство концепции для уязвимости Server-Side Template Injection (SSTI) в движке Templite приложения Calibre (GHSA-xrh9-w7qx-3gcc).…
 dwisiswant0/next-16.2.4-pocs
# Коллекция PoC по безопасности Next.js v16.2.4 (CVE-2026-23870, CVE-2026-44575, CVE-2026-44579, CVE-2026-44574, CVE-2026-44578, CVE-2026-44573,…
 dwisiswant0/cve-2025-46819
Доказательство концепции эксплуатации для CVE-2025-46819 — выхода за границы чтения при обработке длинных строк-разделителей в Redis Lua,…
 dwisiswant0/cve-2025-46818
Эксплойт для Redis 8.2.1, позволяющий обойти песочницу Lua через устаревшие API и изменяемые метатаблицы, что обеспечивает выполнение команд от имени…
 dwisiswant0/cve-2025-46817
Доказательство концепции для переполнения целого числа при распаковке Lua в Redis (CVE-2025-46817), демонстрирующее переполнение стека и…
 drkim-dev/cve-2026-32321
Эксплойт для слепой SQL-инъекции в Clipbucket, демонстрирующий CVE-2026-32321 для извлечения данных из уязвимых установок.
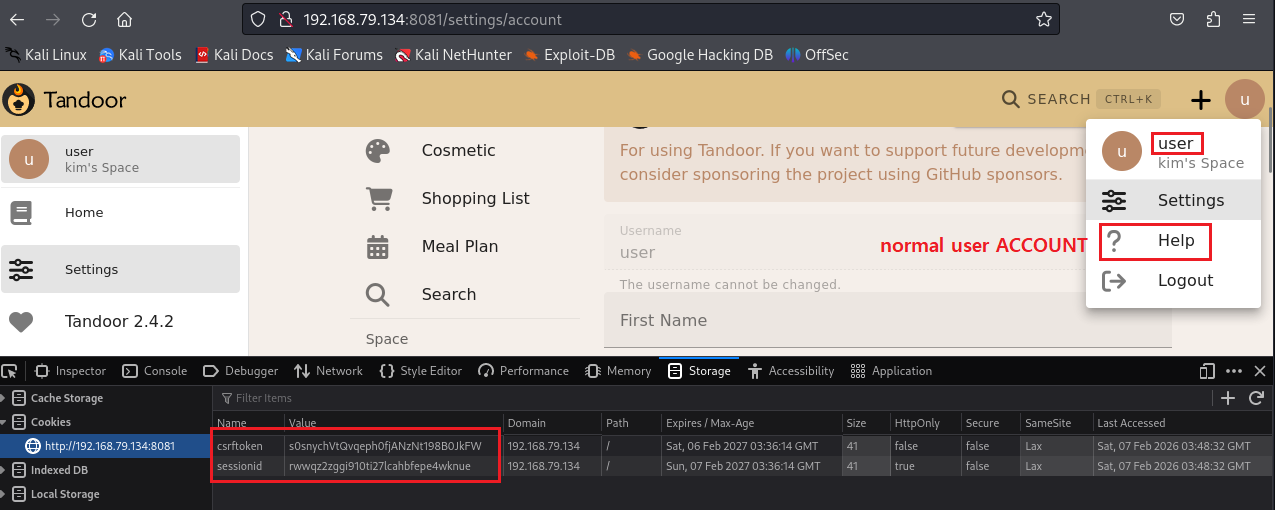 drkim-dev/cve-2026-25991
Доказательство концепции эксплуатации для CVE-2026-25991, слепой SSRF в импорте Cookmate в Tandoor Recipes, позволяющий аутентифицированным…
 drkim-dev/cve-2026-30862
Proof-of-concept, демонстрирующий хранимую XSS-уязвимость в Table Widget приложения Appsmith, приводящую к вертикальному повышению привилегий и…
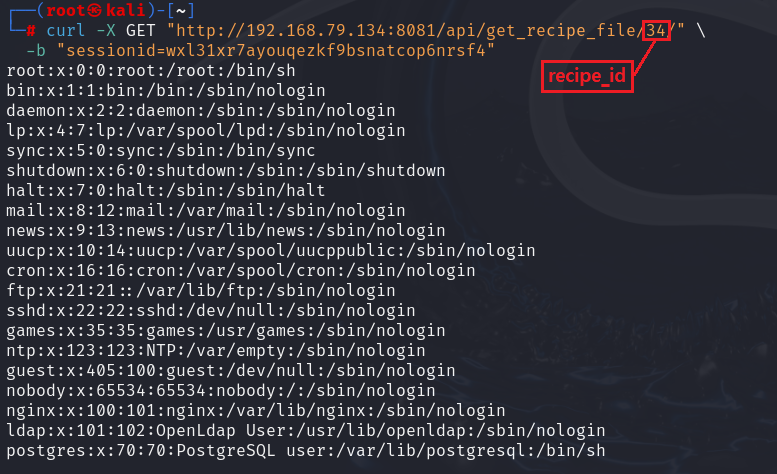 drkim-dev/cve-2026-25964
Доказательство концепции эксплуатации для CVE-2026-25964 — аутентифицированное раскрытие локальных файлов в Tandoor Recipes через path traversal при…
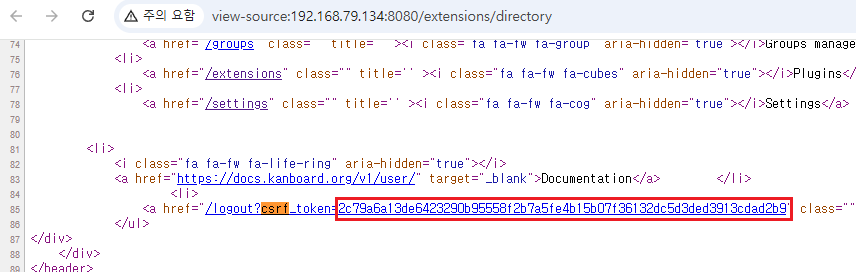 drkim-dev/cve-2026-25924
Эксплойт proof-of-concept для CVE-2026-25924, демонстрирующий удалённое выполнение кода с правами администратора в Kanboard через отсутствие проверки…
 dr4x-c0d3r/sudo-chroot
# Локальная привилегированная эскалация уязвимости Sudo (CVE-2025-32463) POC на Python








