
 #1
 projectdiscovery/nuclei
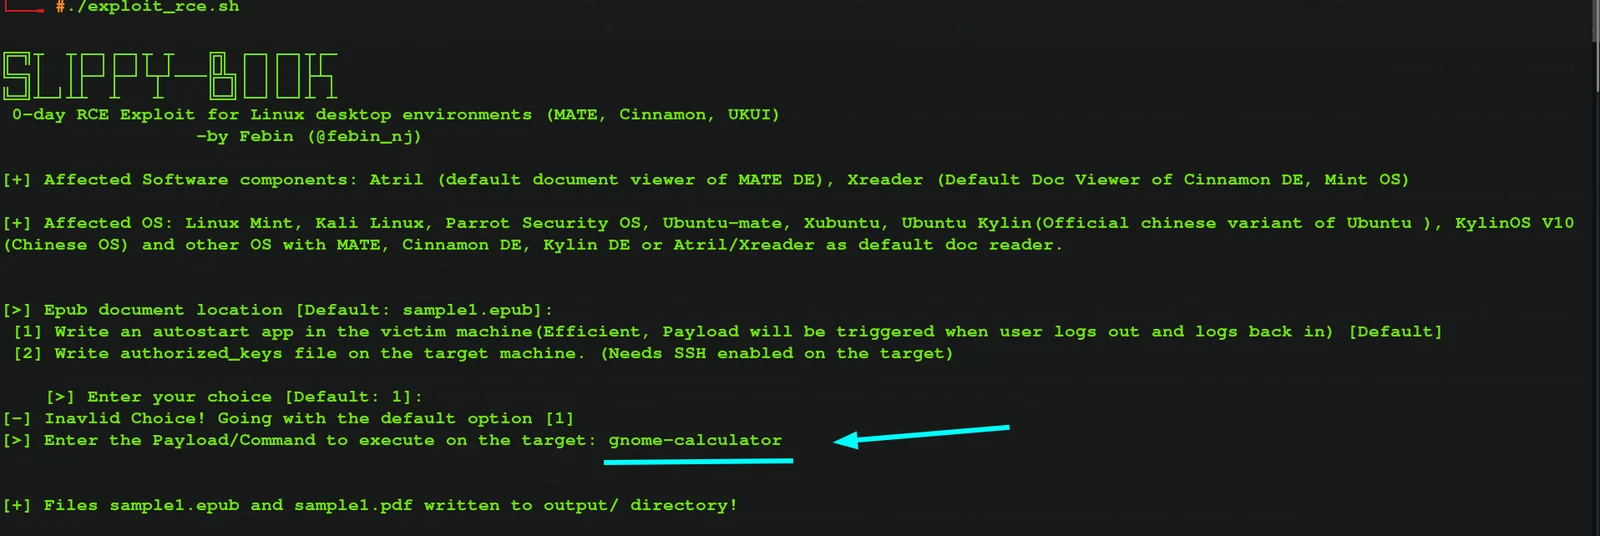 febinrev/slippy-book-exploit
CVE-2023-44451, CVE-2023-52076: Уязвимость RCE, затрагивающая популярные дистрибутивы Linux, включая Mint, Kali, Parrot, Manjaro и др. Обход каталога…
 febinrev/cve-2021-46398_chamilo-lms-rce
Chamilo LMS v1.11.14 был обнаружен с уязвимостью внедрения кода с нулевым кликом, которая позволяет злоумышленникам выполнять произвольный код через…
 febinrev/cve-2021-45010-tinyfilemanager-exploit
Эксплойт для CVE-2021-45010 — обход пути в Tiny File Manager <= 2.4.3, позволяющий аутентифицированным пользователям загружать вредоносные PHP-файлы…
 febin0x10/fortinet_forticlient_exploit_cve-2026-24018
Эксплойт локального повышения привилегий для Fortinet FortiClientLinux, использующий уязвимость, связанную с переходом по символическим ссылкам, для…
 fdellwing/cve-2021-4034
Dockerized proof-of-concept эксплойт для CVE-2021-4034 (PwnKit), демонстрирующий локальное повышение привилегий в pkexec из polkit.
 fckoo/nanwinata-cve-2024-52301
Сканирует на наличие CVE-2024-52301, уязвимости внедрения аргументов в Laravel, используя subfinder и httpx для выявления затронутых веб-приложений.
 fckoo/mcpjaminspector-unauth-rce
Доказательство концепции эксплуатации для CVE-2026-23744 — неаутентифицированного удалённого выполнения кода в MCPJam inspector <= 1.4.2,…
 fcjaviergarcia/cve-2026-23744-poc
PoC-эксплойт для CVE-2026-23744, уязвимости, затрагивающей MCPJam Inspector, которая позволяет удалённое выполнение команд (RCE) через открытые…
 farazsth98/exploit-cve-2025-39946
Эксплойт для CVE-2025-39946, ошибки в подсистеме net/tls ядра Linux.
 exploitwritter/cve-2021-44132
Этот скрипт эксплуатирует уязвимость в объекте OMCISHELL для проприетарных маршрутизаторов C-DATA, таких как BESTCOMs.
 f4t1h21/cve-2021-3560-polkit-dbus
f4T1H's PoC-скрипт для CVE-2021-3560 Polkit D-Bus повышение привилегий
 exploit-io/cve-2021-41349
Эксплойт-инструмент для CVE-2021-41349, который генерирует HTML-форму для доставки XSS-пейлоадов на серверы Microsoft Exchange, позволяя выполнять…
 ercihan/cve-2026-34621_pdf_sample
Технический анализ многоступенчатого образца JavaScript в PDF-файле Adobe Acrobat, описывающий разведку окружения, злоупотребление API Acrobat, а…
 ercihan/cve-2026-34621
Технический анализ уязвимости границы доверия JavaScript в Adobe Acrobat, документирующий сопоставления нативных обработчиков и логику ограничения…
 enzocipher/cve-2025-25198
Захватывает токены сброса пароля при атаках через инъекцию Host-заголовка в Mailcow.
 enfilade-labs/cve-2026-20687-applejpegdriver-uaf
CVE-2026-20687: AppleJPEGDriver startDecoder Timeout UAF — уязвимость ядра iOS/macOS, приводящая к отложенной панике (A19 Pro, iOS 26.3 RC)
 enfilade-labs/cve-2026-20637-applesepkeystore-uaf
CVE-2026-20637: AppleSEPKeyStore Use-After-Free — уязвимость ядра iOS/macOS (исправлена в 26.4)
 emad-almousa/cve-2021-2175
Доказательство концепции эксплуатации CVE-2021-2175 — уязвимости раскрытия метаданных Oracle Database Vault, демонстрирующей несанкционированный…








