
 #1
Инструменты для выявления, оценки и приоритизации слабых мест безопасности в системах и приложениях.
Рекомендация Kitploit
 mki9/cve-2026-39987_exploit
Эксплойт для Marimo pre-auth RCE через обход аутентификации WebSocket, обеспечивающий интерактивный доступ к оболочке на затронутых версиях.
 mistymntncop/cve-2025-6554
Эксплойт proof-of-concept для CVE-2025-6554, демонстрирующий уязвимость и предоставляющий технические детали для исследований и тестирования в…
 mishl-dev/cve_2026_31431
Эксплойт для CVE-2026-31431 — примитив записи в page-cache ядра Linux, позволяющий повышать локальные привилегии и совершать побег из контейнера…
 min8282/cve-2026-5027
Эксплойт-доказательство концепции для CVE-2026-5027, уязвимости обхода пути в Langflow, позволяющей произвольную запись файлов и потенциальное…
 mimiloveexe/cve-2023-6567-poc
Доказательство концепции эксплуатации слепой SQL-инъекции на основе времени в плагине LearnPress для WordPress, позволяющей неаутентифицированным…
 milot/dissecting-pkexec-cve-2021-4034
Учебный анализ и proof-of-concept код для CVE-2021-4034 (локальное повышение привилегий через pkexec) с подробными комментариями, объясняющими…
 midox008/cve-2026-24061
GNU Inetutils telnetd Удалённый обход аутентификации
 michalbednarski/thelastbundlemismatch
Writeup и эксплойт для CVE-2023-45777, обход проверки Intent внутри AccountManagerService на Android 13, несмотря на смягчение "Lazy Bundle"
 michalbednarski/resourcepoison
Writeup и эксплойт для CVE-2025-22441: повышение привилегий от установленного приложения до процесса SystemUI на Android из-за передачи недоверенного…
 michalbednarski/organizertransaction
PoC для CVE-2021-39749, позволяющий запускать произвольное Activity на Android 12L Beta
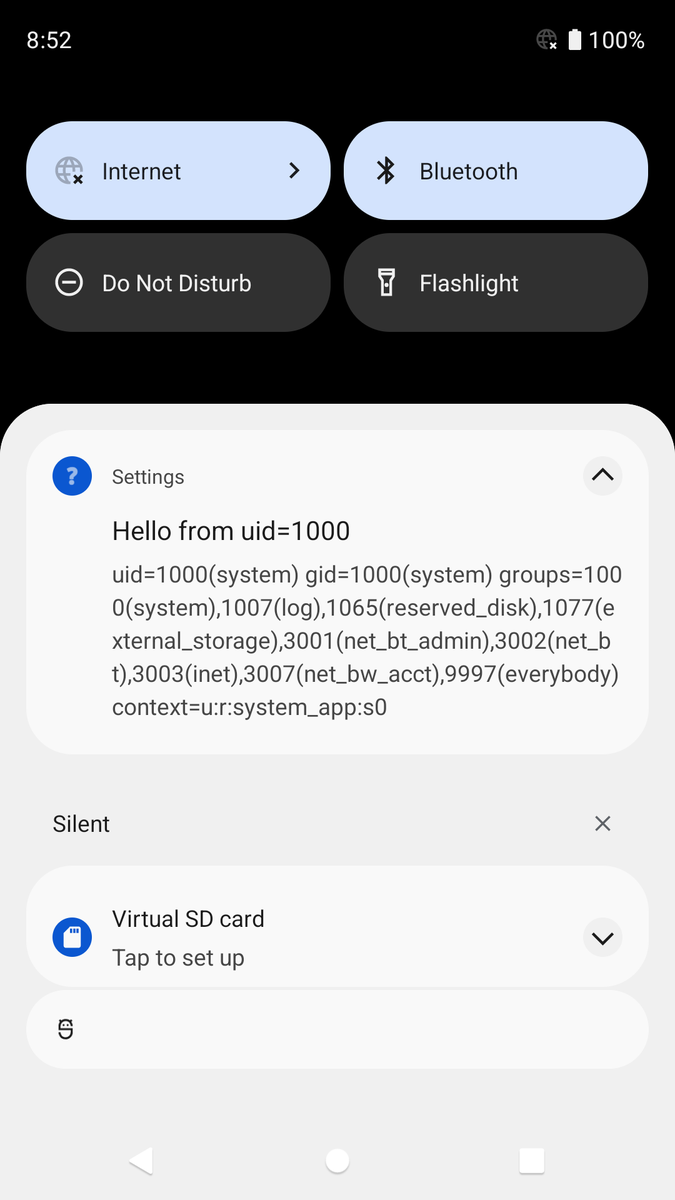 michalbednarski/reparcelbug2
Writeup и эксплойт для повышения привилегий установленного приложения до системных на Android 12 Beta через CVE-2021-0928, несоответствие…
 mhdgning131/copyfail-patcher
Вот патч-скрипт для CVE-2026-31431 CopyFail
 mfloresdacunha/cve-2026-31431
Локальный эксплойт повышения привилегий для CVE-2026-31431 в algif_aead ядра Linux, использующий splice для перезаписи page cache и получения прав…
 metalx1993/dirtyfrag-patches
Патчи ядра для уязвимости Dirty Frag (CVE-2026-43284, CVE-2026-43500)
 meowteusz/copyfailautopatch
Обнаруживает и устраняет CVE-2026-31431 (Copy Fail) в Linux путем проверки уязвимости AF_ALG и, при необходимости, внесения затронутого модуля в…
 menevarad007/cve-2026-37750
Отражённая PoC-эксплуатация XSS для School Management System 1.0, демонстрирующая неаутентифицированное выполнение JavaScript через параметр type в…
 menevarad007/cve-2026-37749
Доказательство концепции SQL-инъекции в CodeAstro Simple Attendance Management System 1.0, демонстрирующее обход аутентификации с помощью специально…
 menevarad007/cve-2026-37748
Доказательство концепции эксплуатации для CVE-2026-37748 — уязвимости неограниченной загрузки файлов в Visitor Management System 1.0, приводящей к…








