
 #1
Инструменты для выявления, оценки и приоритизации слабых мест безопасности в системах и приложениях.
Рекомендация Kitploit
 tecxx/cve-2025-59287-wsus
PowerShell proof-of-concept эксплойт для CVE-2025-59287, нацеленный на серверы WSUS. Автоматизирует генерацию полезной нагрузки с помощью…
 tansique-17/cve-2025-61454
Публичное раскрытие и proof-of-concept для CVE-2025-61454, отражённой XSS-уязвимости в search.php проекта E-commerce Project v1.0, включая шаги…
 syphonetic/cve-2026-30345
Доказательство концепции эксплуатации CVE-2026-30345 — произвольная запись файлов при импорте резервной копии CTFd, позволяющая внедрить постоянный…
 suuhm/cve-2026-21509-handler
PowerShell-скрипт для проверки, применения и тестирования защиты Kill-Bit для уязвимости нулевого дня CVE-2026-21509 в Microsoft Office,…
 surri/audit-axios
Сканируйте локальные репозитории на наличие уязвимых версий axios (CVE-2026-40175) и исправляйте их в интерактивном режиме
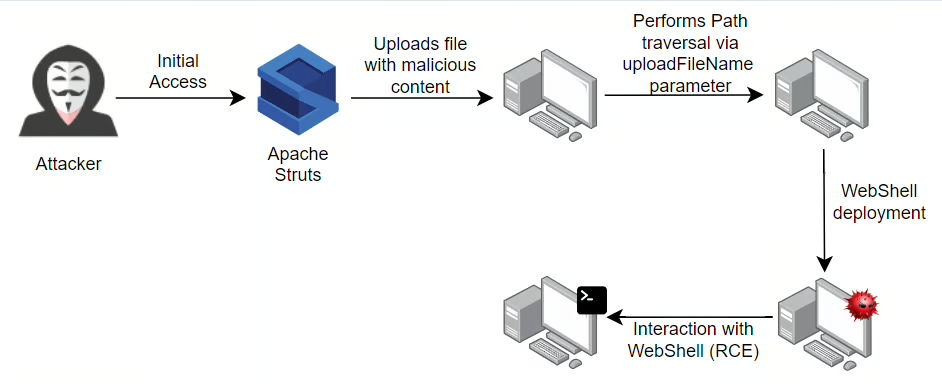 sunnyvale-it/cve-2023-50164-poc
CVE-2023-50164 (уязвимость обхода пути в Apache Struts, ведущая к удалённому выполнению кода) — Proof of Concept
 sunny0day/cve-2021-4034
Эксплойт для CVE-2021-4034 (PwnKit) — локальная уязвимость повышения привилегий в pkexec из polkit, позволяющая непривилегированным пользователям…
 suljov/cve-2026-23744-remote-code-execution-poc
Эксплойт для проверки концепции для CVE-2026-23744, уязвимости удалённого выполнения кода в MCPJam inspector <=1.4.2, срабатывающей через специально…
 studiogangster/cve-2026-31431
Тесты для уязвимости ядра CVE-2026-31431, проверяют наличие уязвимости и предоставляют исправление путём отключения модуля algif_aead.
 st-rnd/desc_race-1
desc_race эксплойт для iOS 15.0 - 15.1.1 (со стабильными примитивами чтения/записи ядра) (CVE-2021-30955)
 srozb/reditrap
Минимальный honeypot для Redis, обнаруживающий эксплойты RediShell (CVE-2025-49844).
 sqrtrev/cve-2021-1965
Эксплойт-доказательство концепции для CVE-2021-1965, WiFi-уязвимость zero-click RCE в парсинге MBSSID в Android, вызывающая переполнение буфера и…
 somecorp/copyfail-cve-2026-31431-workaround-bash
Предоставляет bash-скрипт для обходного решения, смягчающего CVE-2026-31431 и предотвращающего удалённое выполнение кода через эксплойт copy.fail.…
 soltanali0/cve-2025-4476-exploit
Python-тестовый клиент, который отправляет HTTP GET-запросы с чрезмерно большими заголовками Authorization для вызова ошибок парсинга заголовков,…
 sm1ee/cve-2026-39324
Эксплойт для проверки концепции обхода аутентификации Rack::Cookie (CVE-2026-39324), демонстрирующий подделку сессии через резервный кодер для…
 slayerkkkk/cve-2025-46817-poc
C-эксплойт для CVE-2025-46817, уязвимости целочисленного переполнения в Redis, позволяющей обнаруживать сбои и потенциально выполнять произвольный…
 slauger/cve-2026-31431
Анализ и руководство по смягчению последствий для CVE-2026-31431, локального повышения привилегий в ядре Linux в подсистеме crypto algif_aead, с…
 skoveit/cve-2026-34227
Доказательство концепции, демонстрирующее цепочку CORS-to-CSRF на неаутентифицированном интерфейсе MCP в Sliver, позволяющую незаметное…








