
 #1
Инструменты для выявления, оценки и приоритизации слабых мест безопасности в системах и приложениях.
Рекомендация Kitploit
 paras98/cve-2021-38297-go-wasm-replication
Образовательное доказательство концепции, воспроизводящее CVE-2021-38297, переполнение буфера в Go WASM, приводящее к хранимому XSS. Включает…
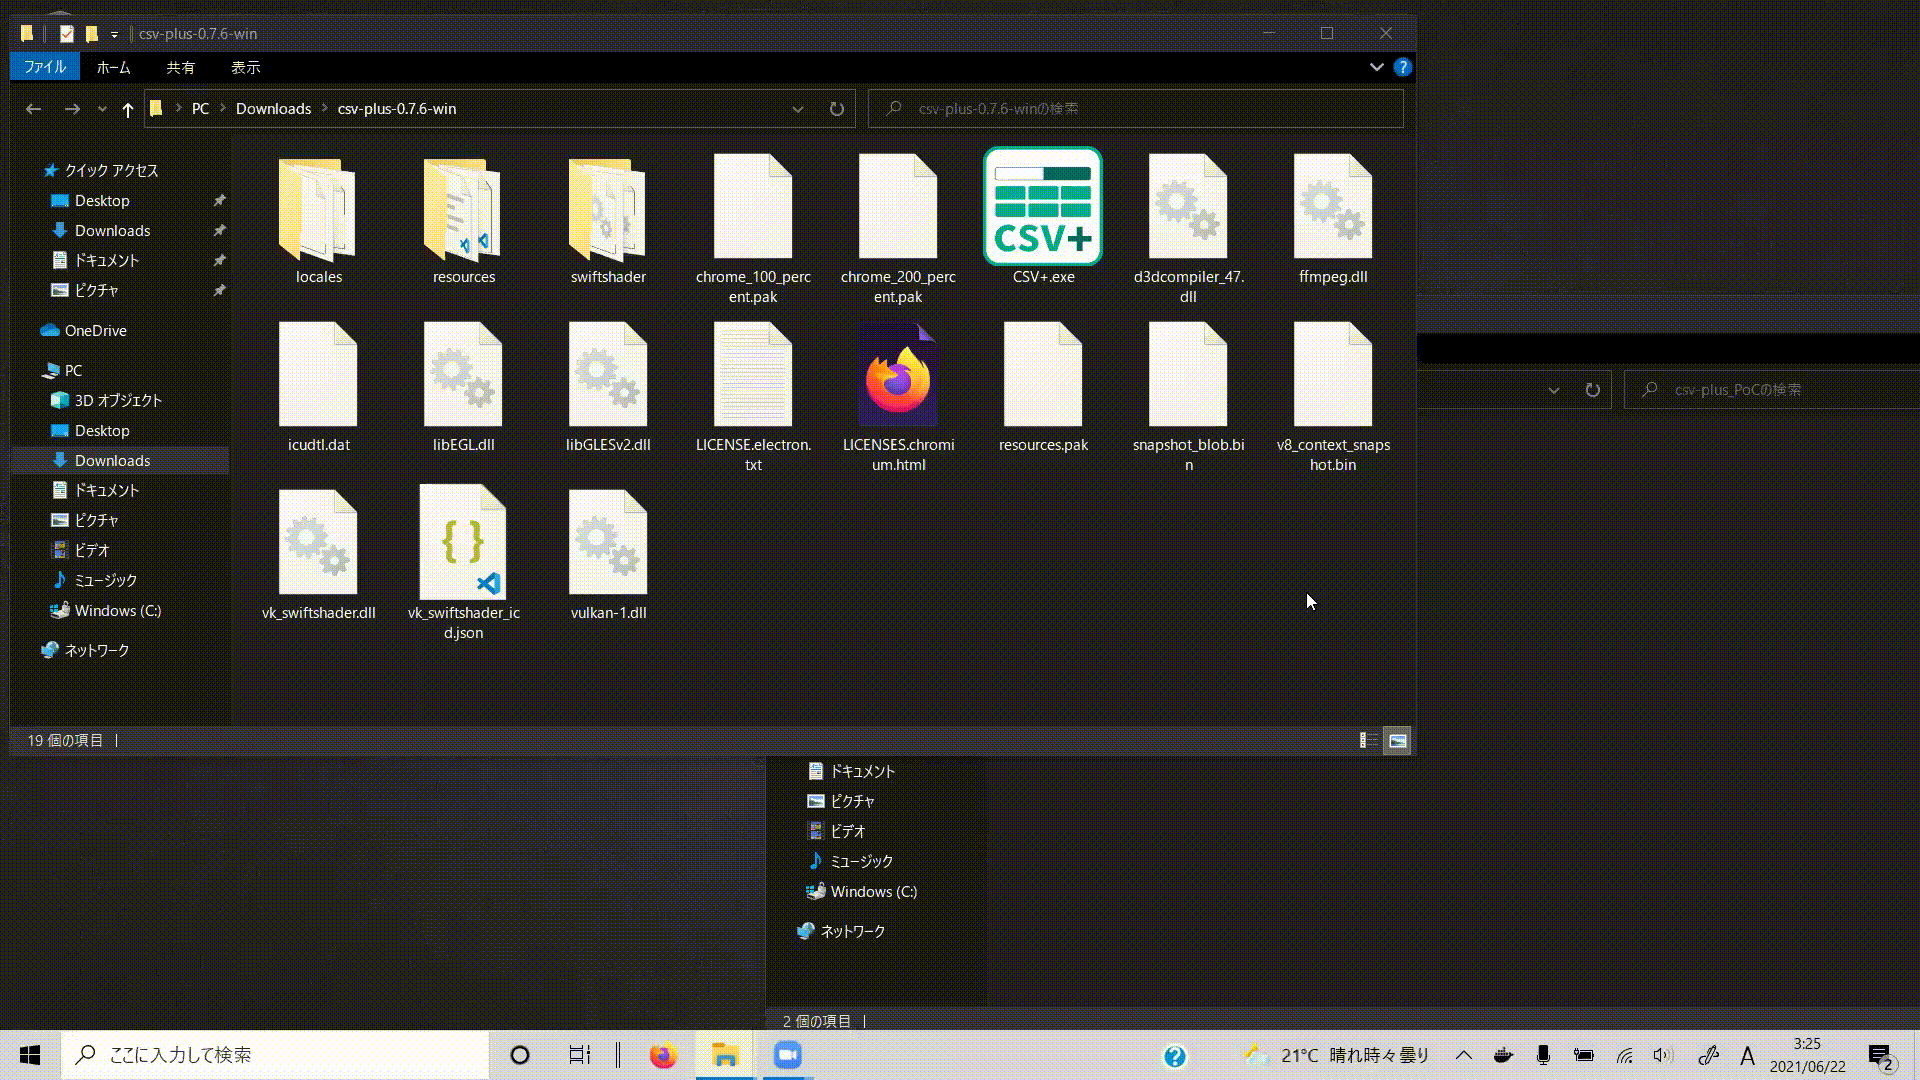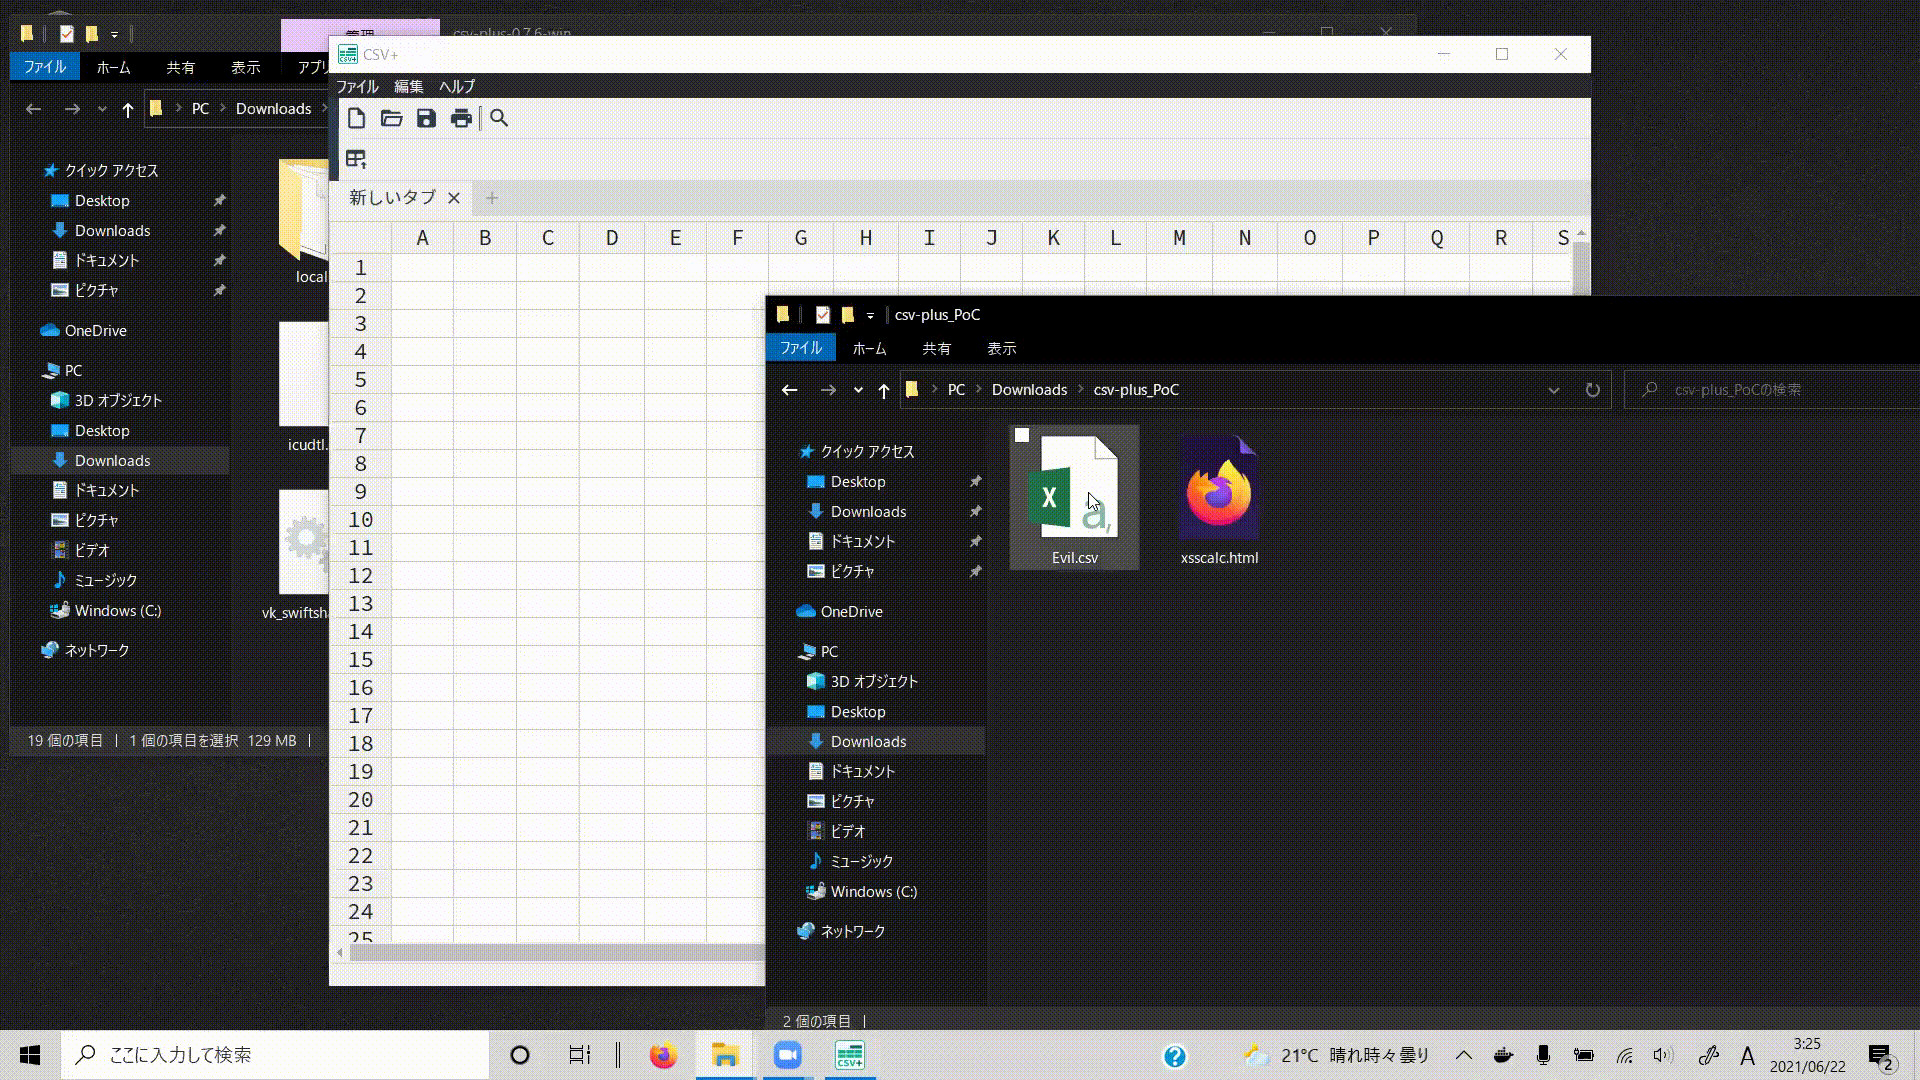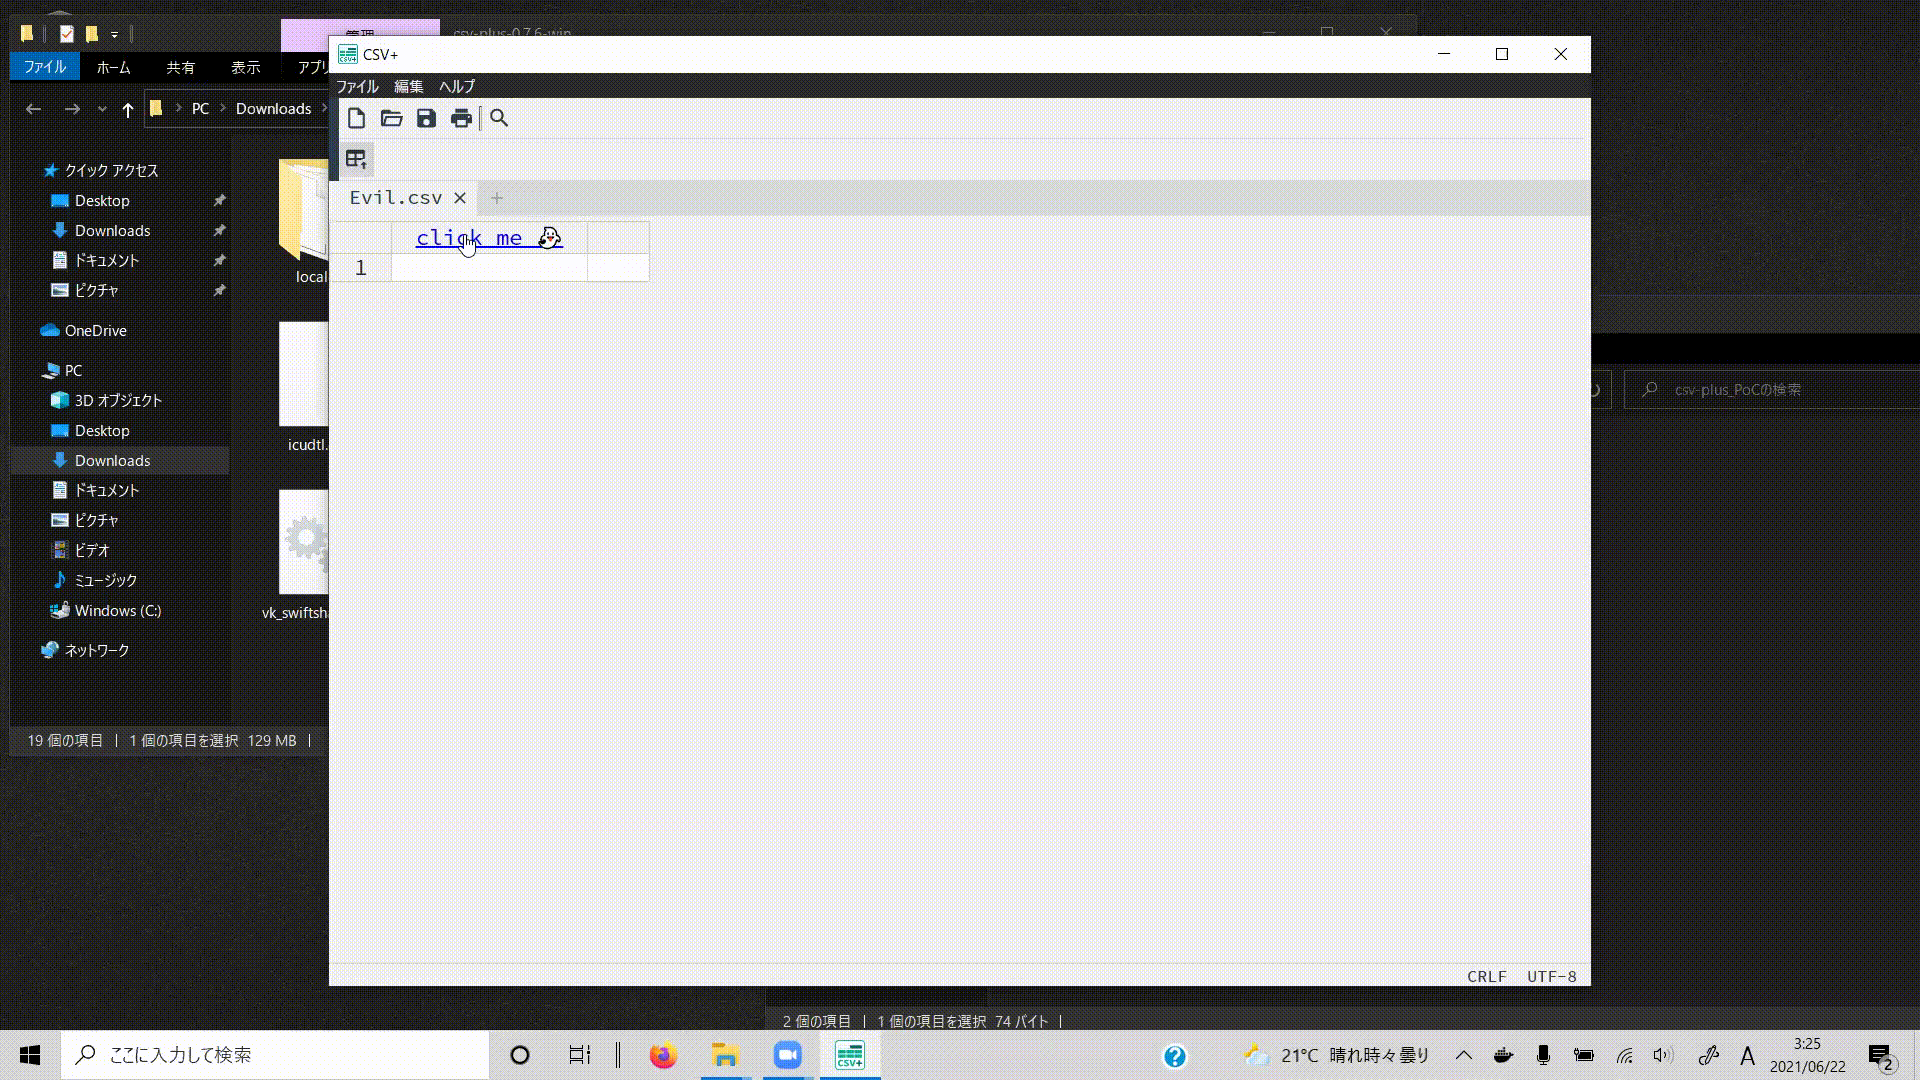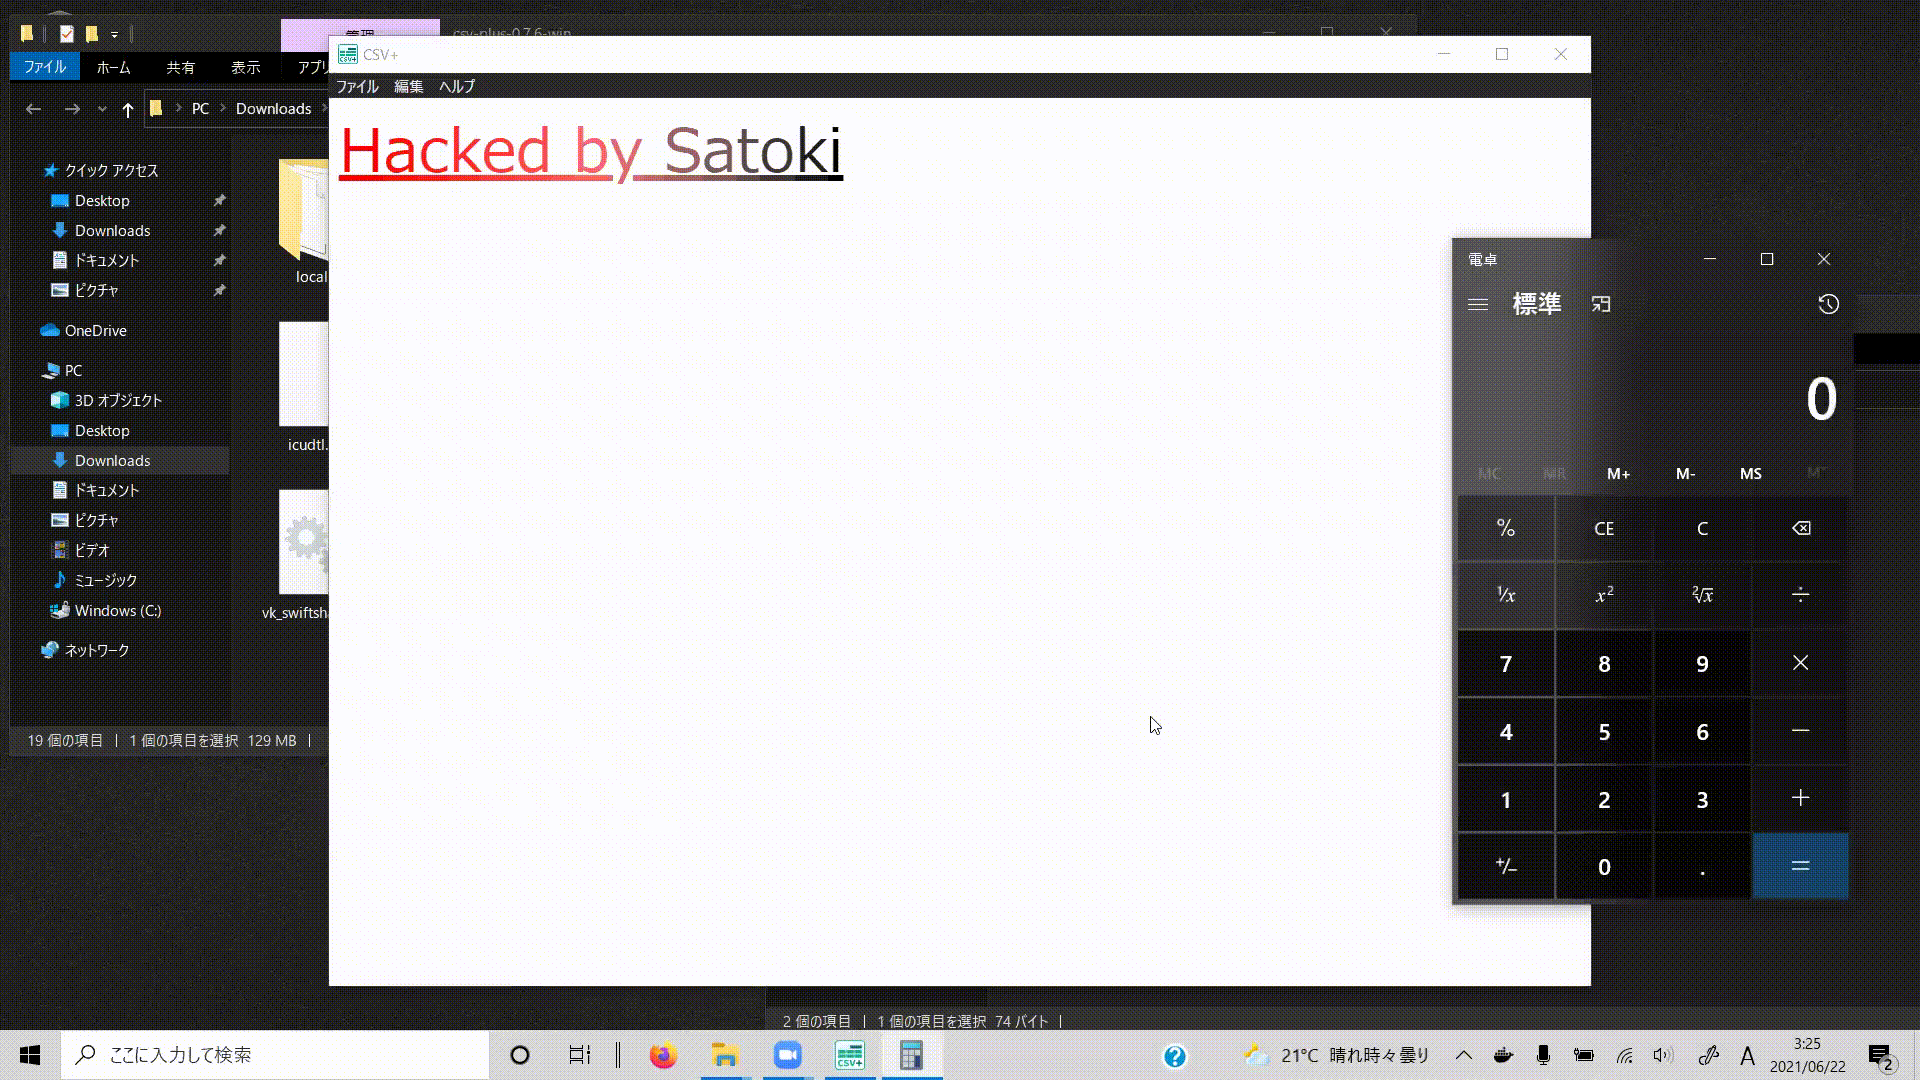 nanaao/csv-plus_vulnerability
👻 [PoC] CSV+ 0.8.0 - Произвольное выполнение кода (CVE-2022-21241)
 khaidtraivch/cve-2021-41773-apache-2.4.49-
Эксплойт-скрипты для CVE-2021-41773 (Apache 2.4.49), обеспечивающие обход пути и удалённое выполнение кода через CGI, включая полезную нагрузку для…
 kevinbackhouse/djvulibre-poc-cve-2025-53367
Эксплойт для проверки концепции для CVE-2025-53367, уязвимости в библиотеке DjVuLibre. Демонстрирует эксплуатацию ошибки повреждения памяти при…
 fahmifj/docker-breakout-runc
Модифицированная версия CVE-2019-5736-PoC от Frichetten
 chaudhrymuhammadtayab/ssrf-exploit-cve-2024-27564
Доказательство концепции эксплуатации для CVE-2024-27564, демонстрирующее SSRF через непроверенный параметр URL в pictureproxy.php. Включает…
 arntsonl/cve-2016-4463
Концепт-доказательство для CVE-2016-4463
 trinadh465/frameworks_base_aosp10_r33_cve-2023-20909
Базовый репозиторий Android framework, содержащий патчи и анализ CVE-2023-20909 — уязвимости в операционной системе Android.
 iana-org/get-trust-anchor
Tool for fetching/refreshing DNS Root Zone trust anchors
 xhowenma/rope
Defense framework, обеспечивающий соблюдение политики маршрутизации источника (routed origin policy) для предотвращения непрямой инъекции промптов в…
 pvharmo2/gha-lab-e4a85583c3
Лаборатория исследований безопасности, воспроизводящая CVE-2020-36762 (GHSA-h9gr-83jq-f3xc): внедрение bash-команд через github.event.comment.body в…
 neccie/yellowkey-bitlocker-cve-2026-45585
Управляйте ключами восстановления BitLocker, разблокируйте зашифрованные диски и отслеживайте статус шифрования с помощью этой легковесной утилиты…
 mfloresdacunha/cve-2026-31431
Локальный эксплойт повышения привилегий для CVE-2026-31431 в algif_aead ядра Linux, использующий splice для перезаписи page cache и получения прав…
 ibonok/cve-2026-33439-poc
Эксплойт для OpenAM pre-auth RCE (CVE-2026-33439) с использованием цепочки гаджетов Java-десериализации для выполнения команд и возврата вывода…
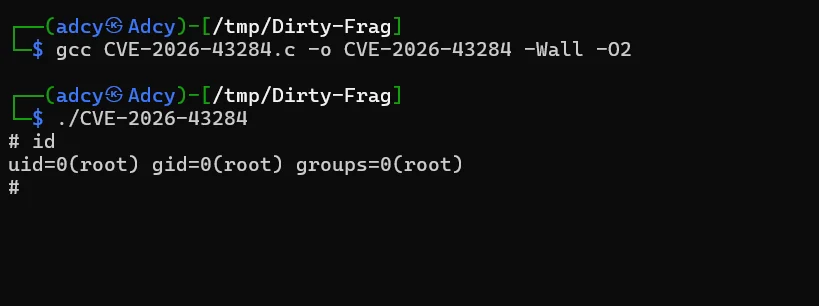 cyber-niz/dirty-frag
C proof-of-concept эксплойт для CVE-2026-43284 (Dirty Frag) — локальное повышение привилегий в ядре Linux, использующее повреждение page-cache для…
 securifera/cve-2026-20217
Воспроизводит неаутентифицированную RCE-уязвимость ClamAV в ZendTo и повышение привилегий до root в авторизованной лабораторной среде, с закреплённым…
 strategic-automation/violin
Агентный пентест-профиль для Hermes: 31 плейбук для авторизованной разведки, веб-атак и атак на контроль доступа, безопасной валидации эксплойтов и…
 torvalds/linux
Дерево исходных кодов ядра Linux








