
 #1
Инструменты общего назначения, фреймворки и среды, поддерживающие различные рабочие процессы и задачи кибербезопасности.
Рекомендация Kitploit

 virustotal/vt-py
Официальная клиентская библиотека Python 3 для VirusTotal
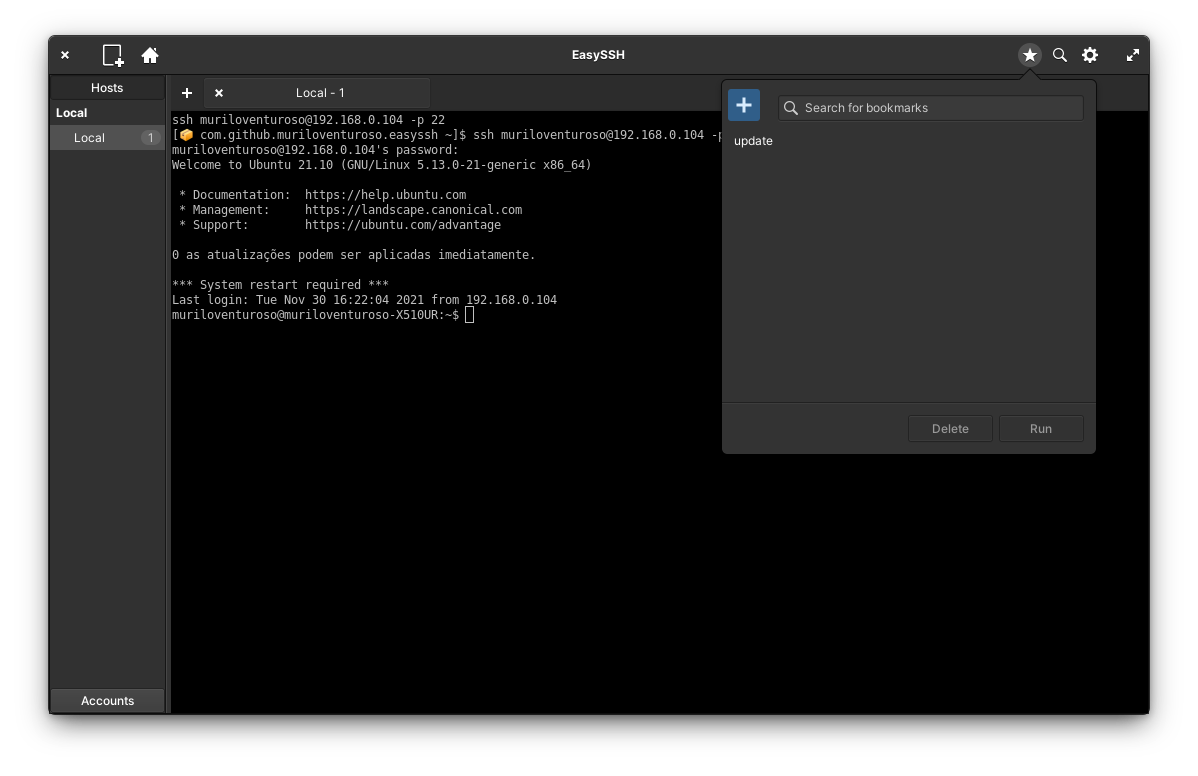 muriloventuroso/easyssh
Менеджер SSH-подключений, который облегчит вашу жизнь.
 intellabs/kafl
Фаззер для целей ядра/драйверов в полноценной виртуальной машине
 secdevops-cuse/cyberrange
Открытый киберполигон AWS
 vysecurity/morphhta
morphHTA - Морфинг evil.HTA от Cobalt Strike
 x86byte/obfusk8
Obfusk8: легковесная библиотека обфускации на основе C++17 / Header Only для Windows-бинарных файлов
 dragoqcc/cruciblec2
C2-фреймворк на C#
 mythicagents/medusa
Кроссплатформенный C2-агент для Mythic с динамической загрузкой функций, SOCKS5-прокси, файловыми операциями, внедрением шеллкода и модулями…
 frkngksl/huan
Генератор зашифрованного загрузчика PE
 graphenex/graphenex
Автоматизированный фреймворк для укрепления безопасности системы
 hatriot/clusterd
набор инструментов для атак на серверы приложений
 sigploiter/sigploit
SigPloit: Фреймворк эксплуатации телекоммуникационной сигнализации — SS7, GTP, Diameter и SIP
 microsoft/secureboot_objects
Курируемый репозиторий Microsoft объектов безопасной загрузки (KeK, Db, Dbx) для прошивки и среды выполнения, обеспечивающий прозрачные обновления…
 qax-a-team/cobaltstrike-toolset
Aggressor Script, Kits, Malleable C2 Profiles, External C2 и так далее
 rvn0xsy/cooolis-ms
Cooolis-ms — это инструмент для выполнения кода, который включает в себя Metasploit Payload Loader, Cobalt Strike External C2 Loader и Reflective DLL…
 owasp/zsc
OWASP ZSC - Генератор шеллкода/обфусцированного кода https://www.secologist.com/
 postrequest/link
link — это фреймворк управления и контроля (C2), написанный на rust.
 nebulock-inc/agentic-threat-hunting-framework
ATHF — это фреймворк для агентного поиска угроз, предназначенный для создания систем, способных запоминать, обучаться и действовать с возрастающей…








