
 #1
Инструменты для сбора, анализа и операционализации каналов угроз, индикаторов компрометации (IOC) и тенденций атак.
Рекомендация Kitploit

 netalertx/netalertx
Централизованная видимость сети и непрерывное обнаружение активов. Отслеживайте устройства, обнаруживайте изменения и оставайтесь в курсе событий в…
 fr0gger/awesome-gpt-agents
Курируемый список GPT-агентов для кибербезопасности
 cartography-cncf/cartography
Pulls infrastructure assets and their relationships from 30+ cloud, identity, and SaaS platforms into a Neo4j graph for security queries and…
 fabacab/awesome-cybersecurity-blueteam
:computer:🛡️ Кураторская подборка классных ресурсов, инструментов и других полезных штук для синих команд в кибербезопасности.
 intuitem/ciso-assistant-community
GRC platform for risk management, compliance, and audit with 200+ frameworks, automatic control mapping, vulnerability management, and incident…
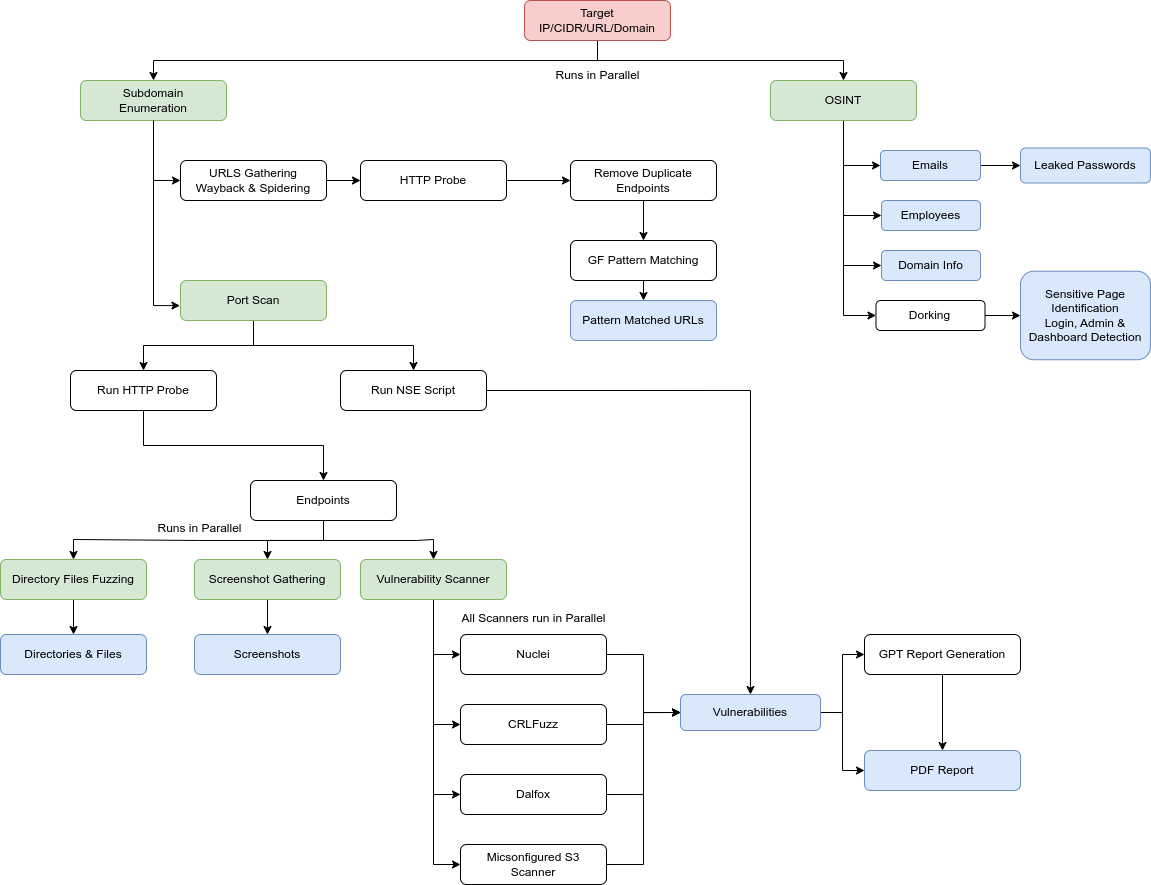 yogeshojha/rengine
reNgine — это автоматизированная система разведки для веб-приложений, ориентированная на высоконастраиваемый оптимизированный процесс разведки через…
 emanuele-f/pcapdroid
Монитор сети, брандмауэр и дампер PCAP для Android без прав root
 0x4d31/awesome-threat-detection
Курируемый список ресурсов для обнаружения и поиска угроз: правила обнаружения, инструменты SIEM и анализа логов, мониторинг конечных точек и сети,…
 kaifcodec/user-scanner
Multi-platform OSINT scanner for email and username reconnaissance across 295+ vectors. Extracts profile metadata, checks account registrations, and…
 google/timesketch
Совместная платформа анализа криминалистических таймлайнов для загрузки, поиска и аннотирования журналов событий в целях поддержки реагирования на…
 pedramamini/awesome-yara
Отличный подборка YARA-правил, инструментов и специалистов.
 0x90n/infosec-black-friday
Все предложения на ПО/инструменты, связанные с InfoSec, в эту Черную пятницу.
 perplexityai/bumblebee
Сканер конечных точек разработчика только для чтения для метаданных дисковых пакетов, расширений и инструментов разработчика, созданный для проверки…
 sepinf-inc/iped
IPED — инструмент цифровой криминалистики. Это программное обеспечение с открытым исходным кодом, которое может использоваться для обработки и…
 elastic/detection-rules
Разрабатывайте, проверяйте и публикуйте правила обнаружения SIEM для Elastic Security, с инструментами Python CLI, разбором KQL, интеграцией с Kibana…
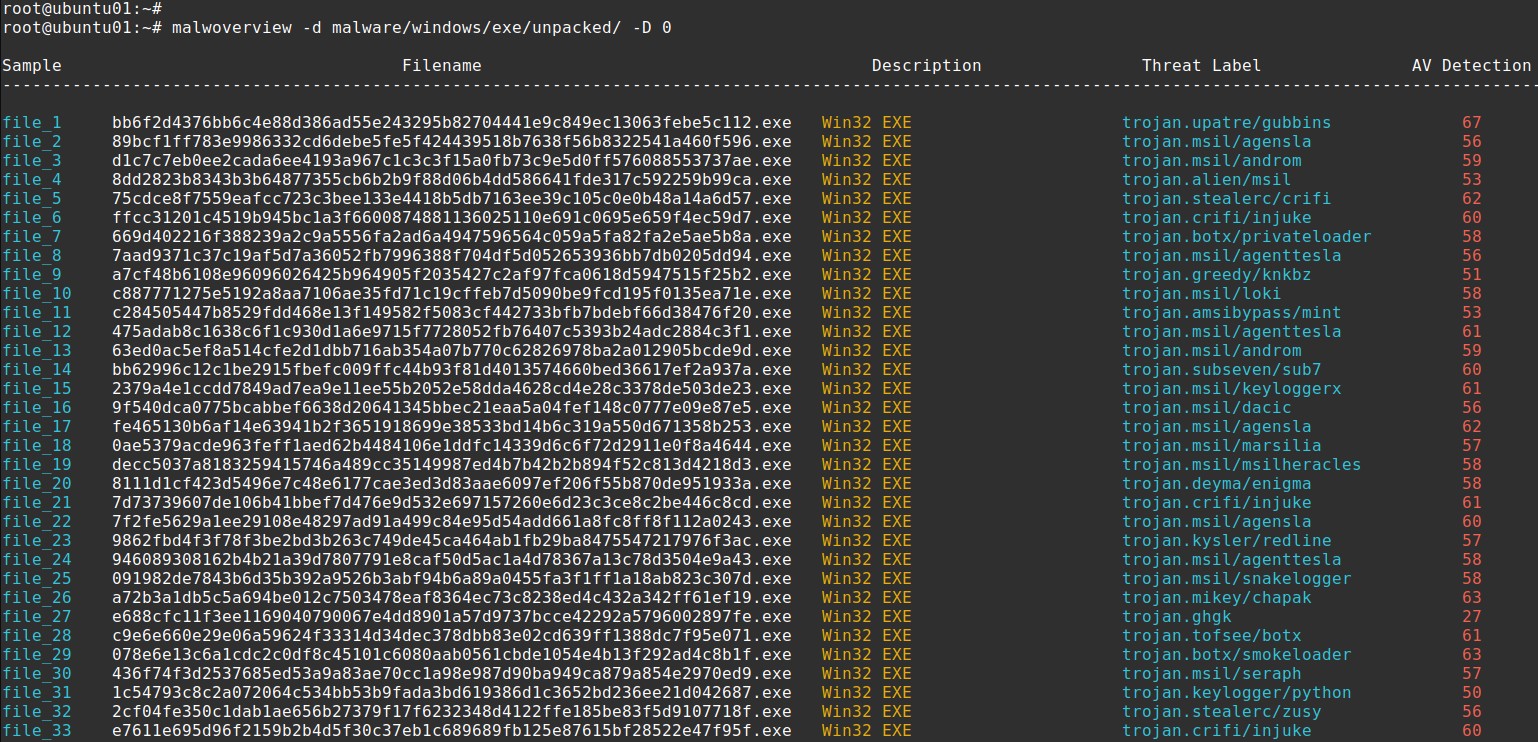 alexandreborges/malwoverview
Malwoverview — это инструмент первичного реагирования для охоты за угрозами с использованием VirusTotal, Hybrid Analysis, URLHaus, Polyswarm,…
 intelowlproject/intelowl
Масштабируемая платформа анализа угроз, обогащающая наблюдаемые объекты и файлы с помощью 200+ анализаторов, со встроенным графическим интерфейсом,…
 neo23x0/signature-base
База данных YARA-сигнатур и IOC для моих сканеров и инструментов






