
 #1
Инструменты для сбора, анализа и операционализации каналов угроз, индикаторов компрометации (IOC) и тенденций атак.
Рекомендация Kitploit
 alvin-tosh/malware-exhibit
🚀🚀 Это 🎇🔥 коллекция вредоносных программ из РЕАЛЬНОГО МИРА🔥 🎇, которую я составил и проанализировал вместе с исследователями🔥, чтобы лучше…
 ninoseki/mihari
Агрегатор запросов для OSINT-охоты за угрозами
 wagga40/zircolite
A standalone SIGMA-based detection tool for EVTX, Auditd and Sysmon for Linux logs
 mukul975/cve-mcp-server
MCP-сервер промышленного уровня, предоставляющий Claude 27 инструментов киберразведки через 21 API — поиск CVE, оценка EPSS, CISA KEV, MITRE ATT&CK,…
 cisco/joy
Пакет для захвата и анализа данных сетевых потоков и внутрипотоковых данных, предназначенный для сетевых исследований, криминалистики и мониторинга…
 mgeeky/protectmytooling
Multi-Packer обёртка, позволяющая связывать цепочкой различные упаковщики, обфускаторы и другое ориентированное на Red Team оружие. Оснащена…
 target/strelka
Сканирование файлов в реальном времени на основе контейнеров в масштабе предприятия.
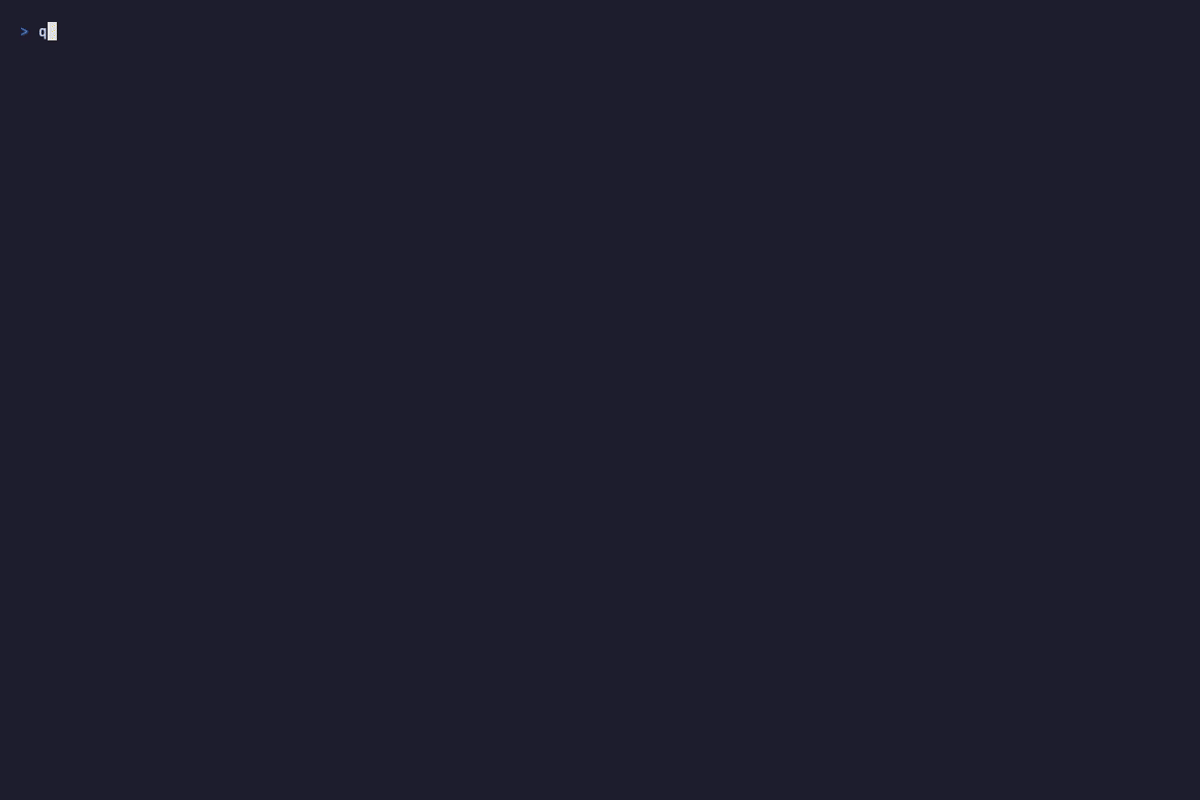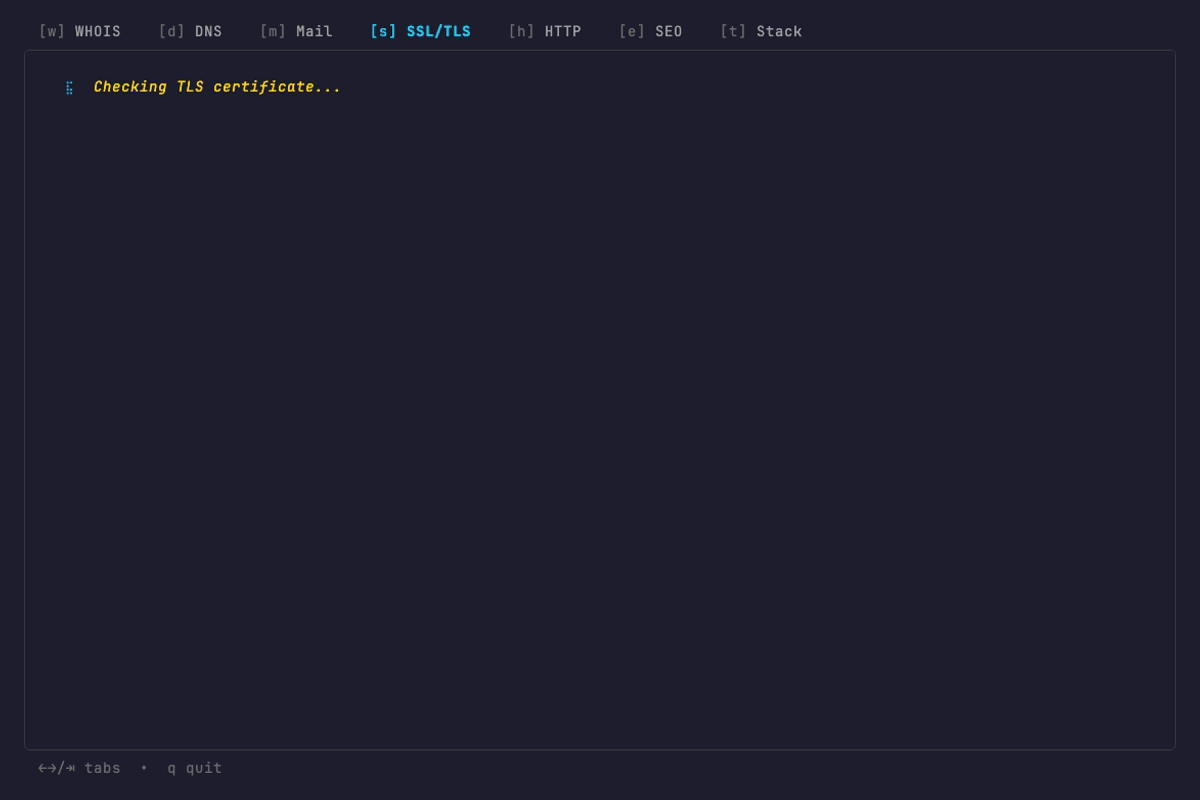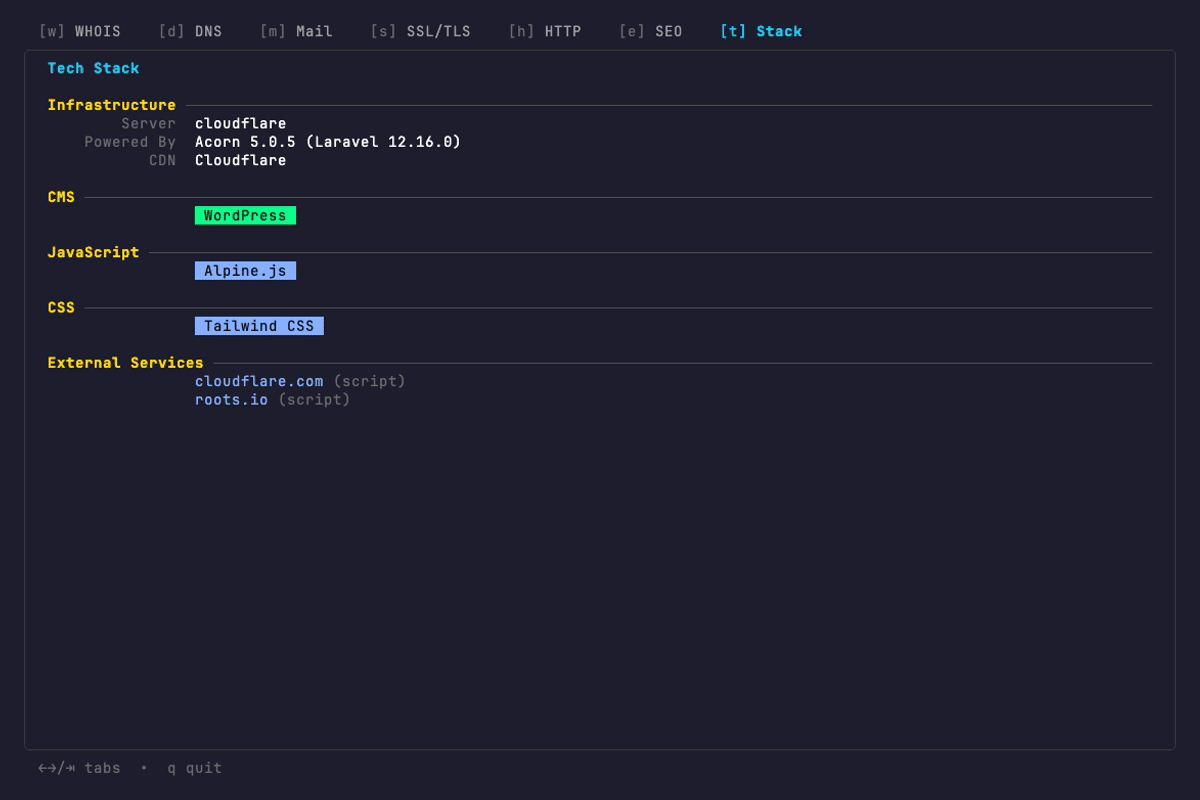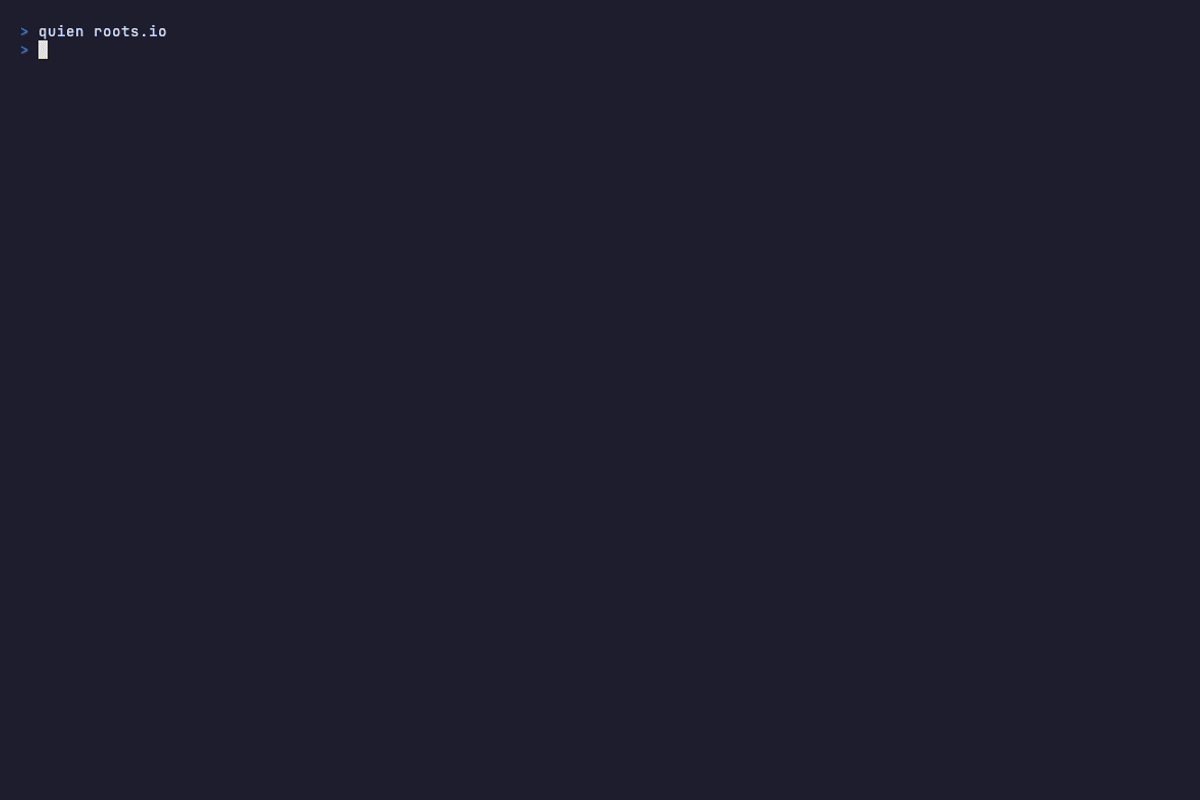 retlehs/quien
Улучшенный инструментарий для whois и разведки доменов
 ransomlook/ransomlook
Ещё один трекер группировок программ-вымогателей
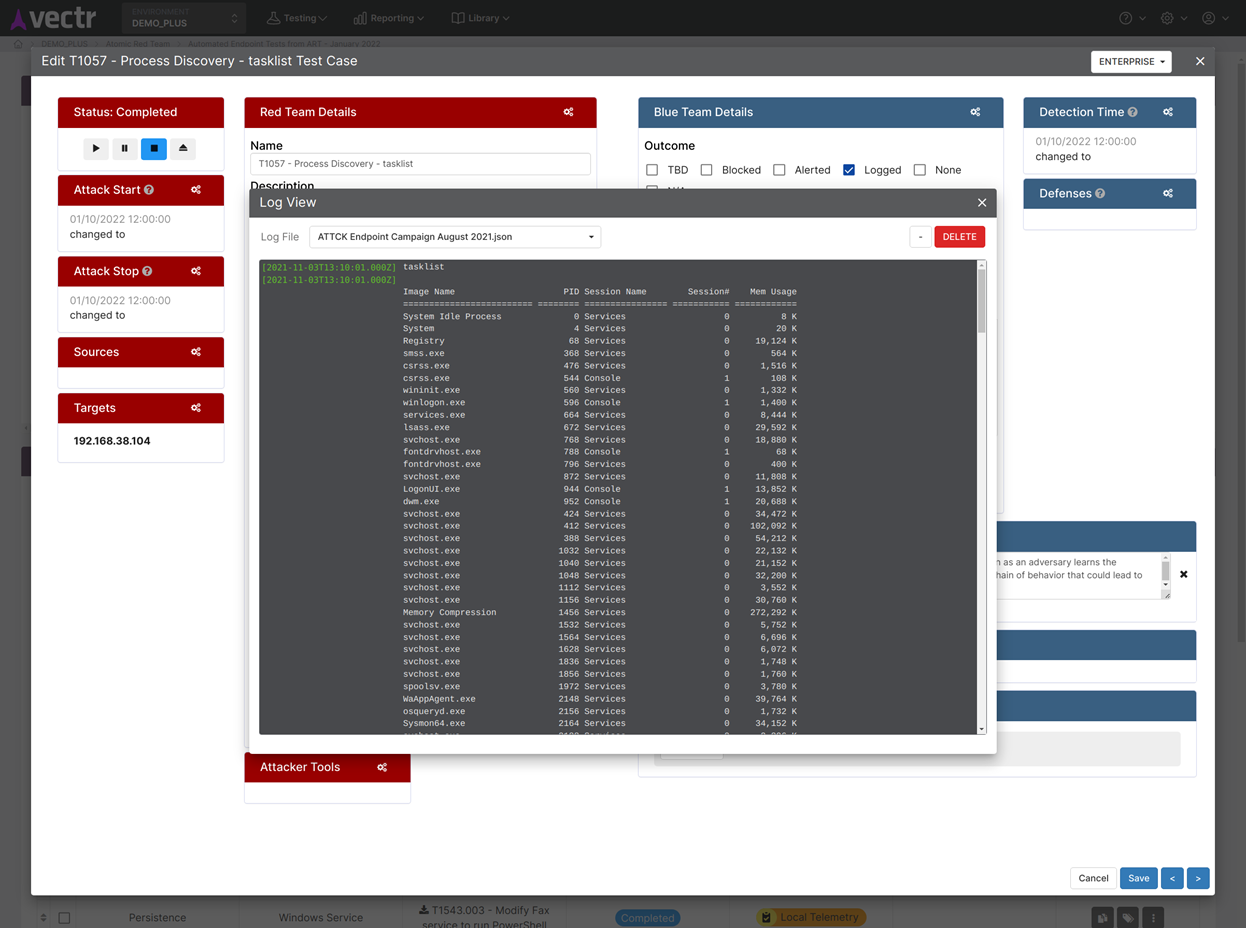 securityriskadvisors/vectr
Отслеживайте действия красных и синих команд для оценки возможностей обнаружения и предотвращения в различных сценариях атак, с управлением…
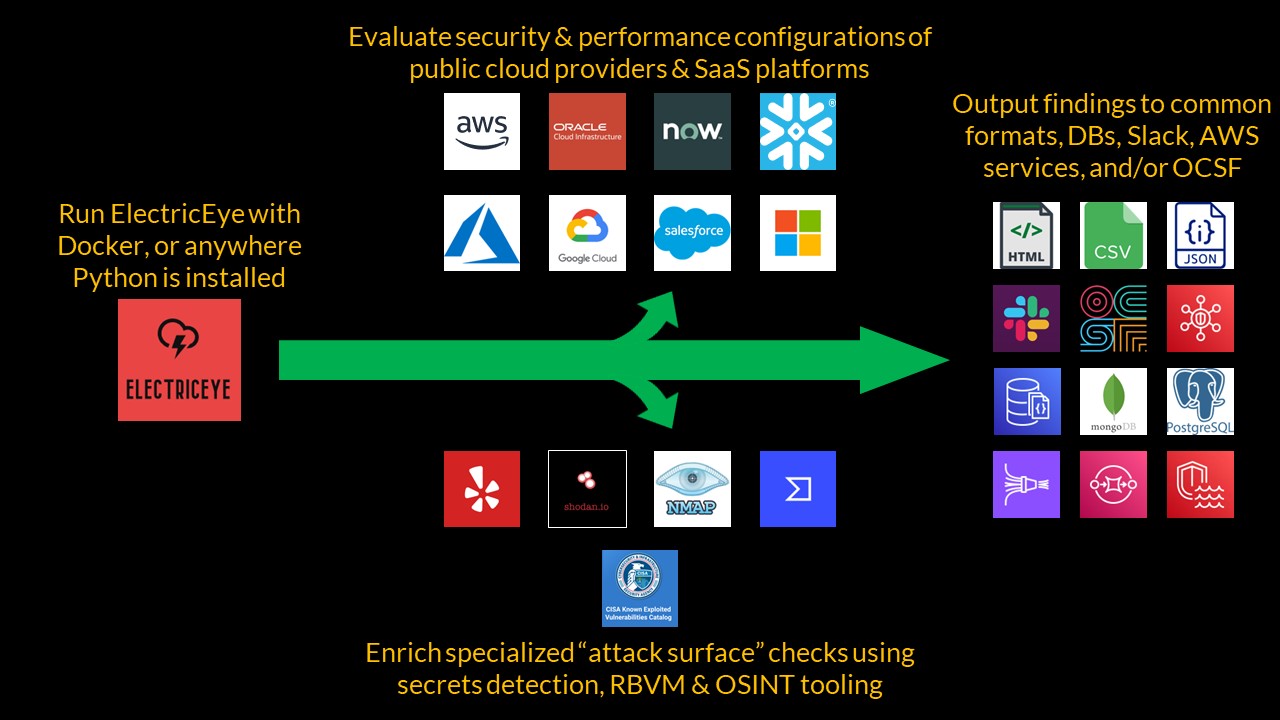 jonrau1/electriceye
ElectricEye — это мультиоблачный, мульти-SaaS Python CLI инструмент для управления активами, управления состоянием безопасности и мониторинга…
 hectorm/hblock
Повысьте свою безопасность и конфиденциальность, блокируя рекламу, трекеры и вредоносные домены.
 inquest/malware-samples
Коллекция образцов вредоносного ПО и соответствующая информация по анализу, скорее всего, взятая из http://blog.inquest.net
 letsdefend/awesome-soc-analyst
Полезные ресурсы для SOC-аналитиков и кандидатов в SOC-аналитики.
 aquasecurity/vuln-list
NVD, Ubuntu, Alpine
 tenzir/tenzir
Собирайте, анализируйте, нормализуйте, агрегируйте, храните, запрашивайте и маршрутизируйте данные телеметрии безопасности в масштабе, используя…
 binref/refinery
Высокооктановый триажный анализ
 airbnb/binaryalert
BinaryAlert: безсерверное обнаружение вредоносных программ в реальном времени и ретроактивное.








