
 #1
Инструменты для сбора, анализа и операционализации каналов угроз, индикаторов компрометации (IOC) и тенденций атак.
Рекомендация Kitploit

 eliushhimel/citrix-honeypot
Ловушка Citrix ADC (NetScaler). Поддерживает обнаружение CVE-2019-19781 и попыток входа.
 dlee35/curveball_lua
Репозиторий с Lua-скриптами и PCAP-файлами для обнаружения попыток эксплуатации CVE-2020-0601 по сетевому трафику.
 digitalshadows/cve-2019-19781_iocs
Подобранные индикаторы компрометации (IOC) для CVE-2019-19781, включая IP-адреса и данные whois из журналов honeypot для помощи в обнаружении угроз и…
 malwaretech/citrixhoneypot
Обнаруживайте и регистрируйте попытки сканирования и эксплуатации CVE-2019-19781.
 yampelo/beagle
Beagle — это инструмент для реагирования на инциденты и цифровой криминалистики, который преобразует журналы безопасности и данные в графы.
 biggiesmallsag/nighthawkresponse
Фреймворк реагирования на инциденты и форензики
 cisco/joy
Пакет для захвата и анализа данных сетевых потоков и внутрипотоковых данных, предназначенный для сетевых исследований, криминалистики и мониторинга…
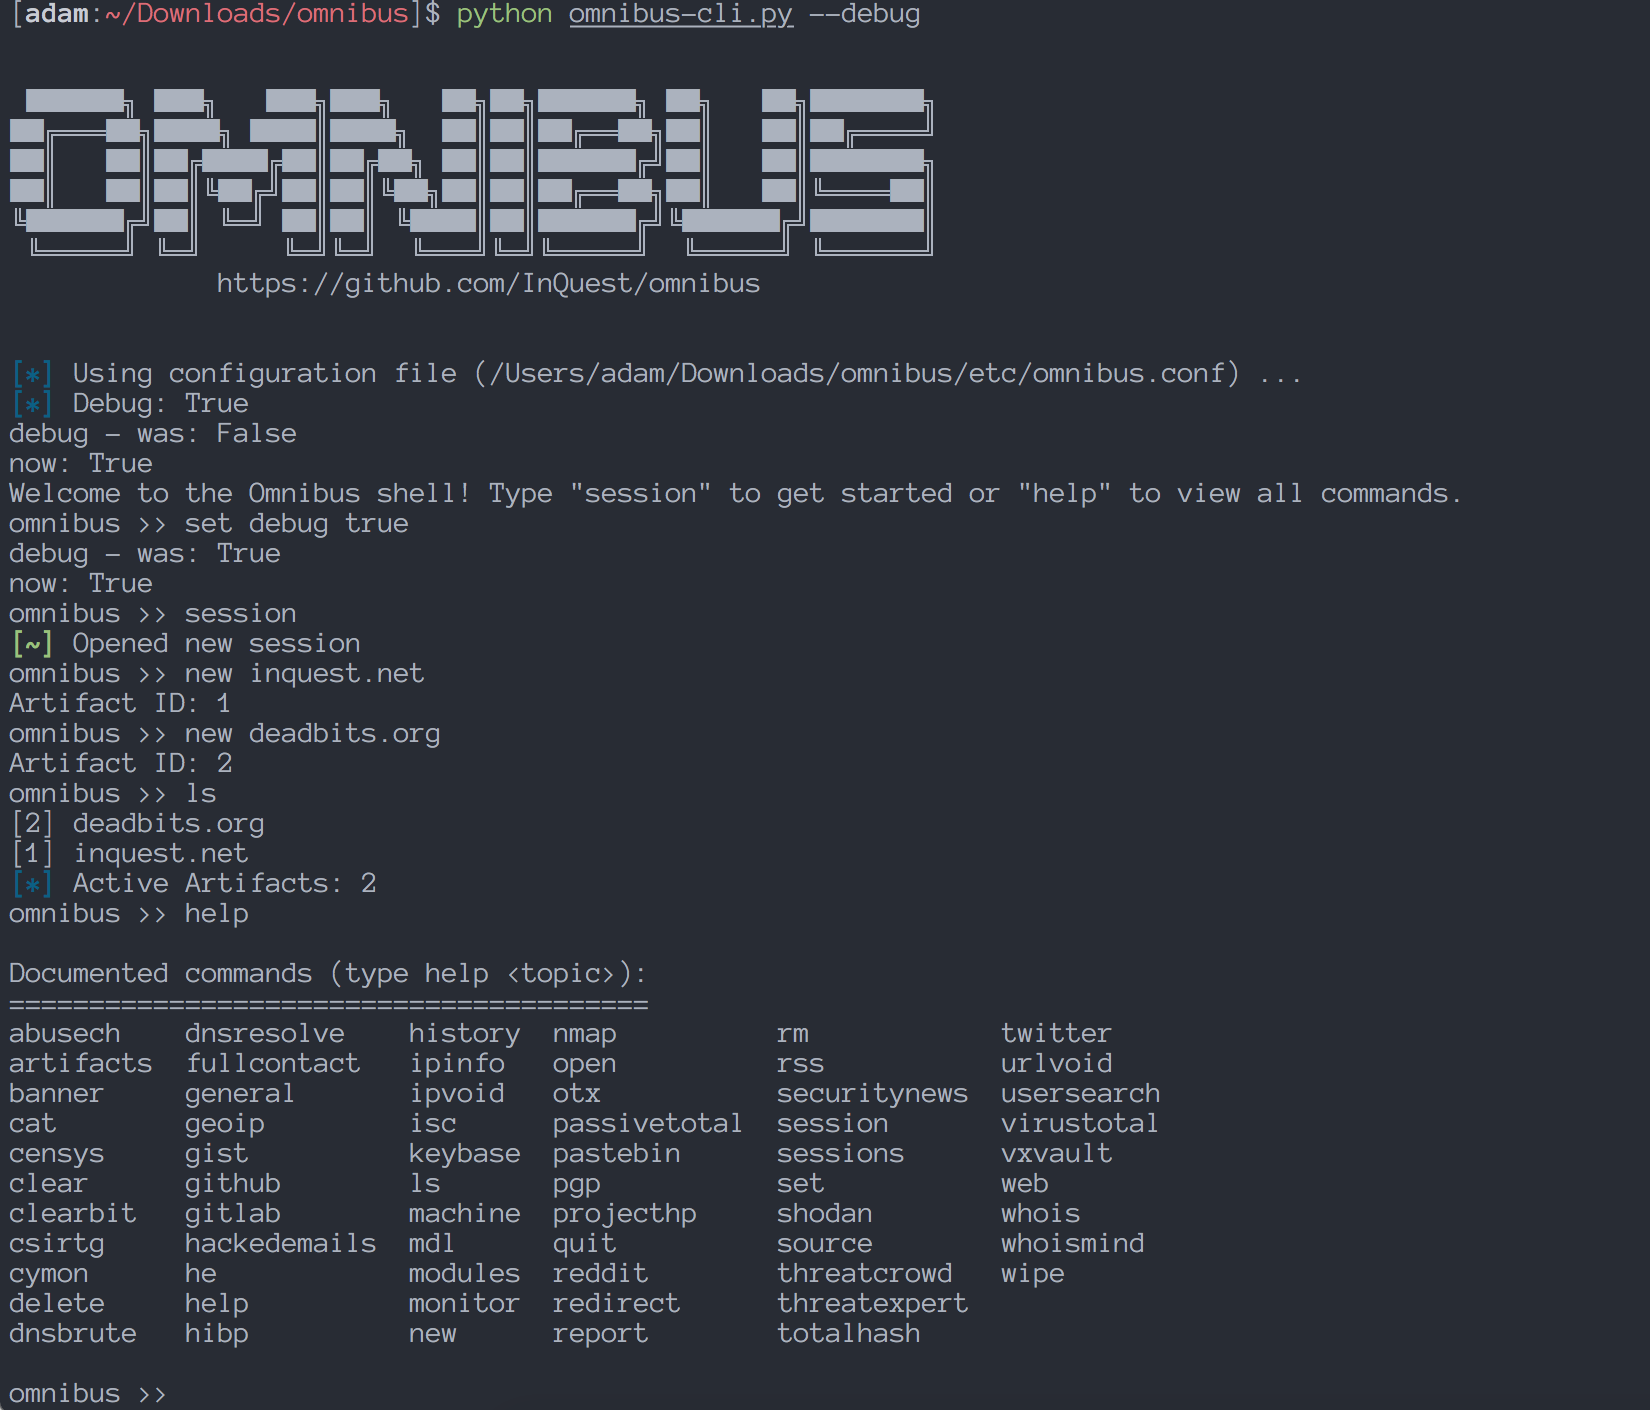
 pentesteracademy/patoolkit
PA Toolkit — это набор плагинов для анализа трафика, ориентированных на безопасность.
 brets0150/stickyexim
Exim Honey Pot для попыток эксплуатации CVE-2019-10149.
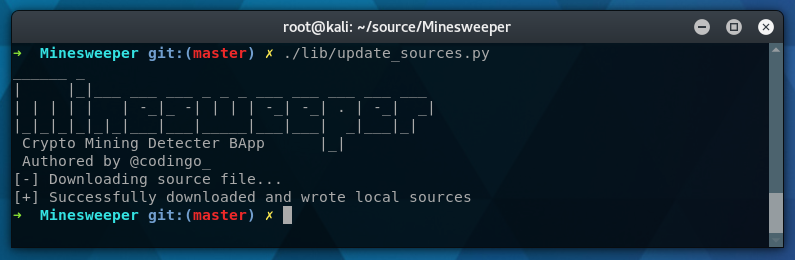 codingo/minesweeper
Плагин для Burpsuite (BApp), помогающий обнаруживать скрипты, загружаемые с более чем 23 000 вредоносных доменов для майнинга криптовалют…
 ecstatic-nobel/osweep
Не просто ищите в OSINT. Сканируйте.
 ttsite/cve-2019-0708-
Объявляет о мошенничестве
 pry0cc/bluekeeptracker
Мой бот (плохо написанный) для поиска и мониторинга репозиториев cve-2019-0708
 dvopsway/datasploit
Инструмент для выполнения различных методов OSINT, агрегации всех необработанных данных, их визуализации на панели управления, а также для…
 zhangyongbo100/-ruby-dl-handle.c-cve-2009-5147-
Обслуживаемая сообществом база данных уведомлений безопасности Ruby-гемов с структурированными данными CVE, оценками CVSS и требованиями к…
 redsiege/just-metadata
Just-Metadata — это инструмент, который собирает и анализирует метаданные об IP-адресах. Он пытается найти взаимосвязи между системами в большом…







