
 #1
Инструменты для сбора, анализа и операционализации каналов угроз, индикаторов компрометации (IOC) и тенденций атак.
Рекомендация Kitploit
 swiftonsecurity/sysmon-config
Шаблон конфигурации Sysmon с комментариями для высококачественного отслеживания событий Windows, охоты за угрозами и реагирования на инциденты.…
 pisut4152/sigma-rule-for-cve-2021-41773-and-cve-2021-42013-exploitation-attempt
 ranguli/ioccheck
Инструмент для упрощения процесса исследования IOCs.
 pisut4152/sigma-rule-for-cve-2021-22005-scanning-activity
Sigma-правило для обнаружения сканирующей активности, нацеленной на CVE-2021-22005, обеспечивающее выявление угроз и анализ вторжений на основе…
 mitrecnd/whodat
Пивотный обратный WhoIs / Объединение PDNS с отслеживанием регистрантов и оповещением плюс API для автоматизированных запросов (JSON/CSV/TXT)
 kevthehermit/ratdecoders
Декодеры на Python для распространенных троянов удаленного доступа
 nivdolgin/cve-2018-13379
搜寻CVE-2018-13379
 jxlil/pwndb
Инструмент поиска утекших учетных данных на основе Tor, который отправляет запросы к скрытому сервису pwndb2 для поиска электронных писем и паролей,…
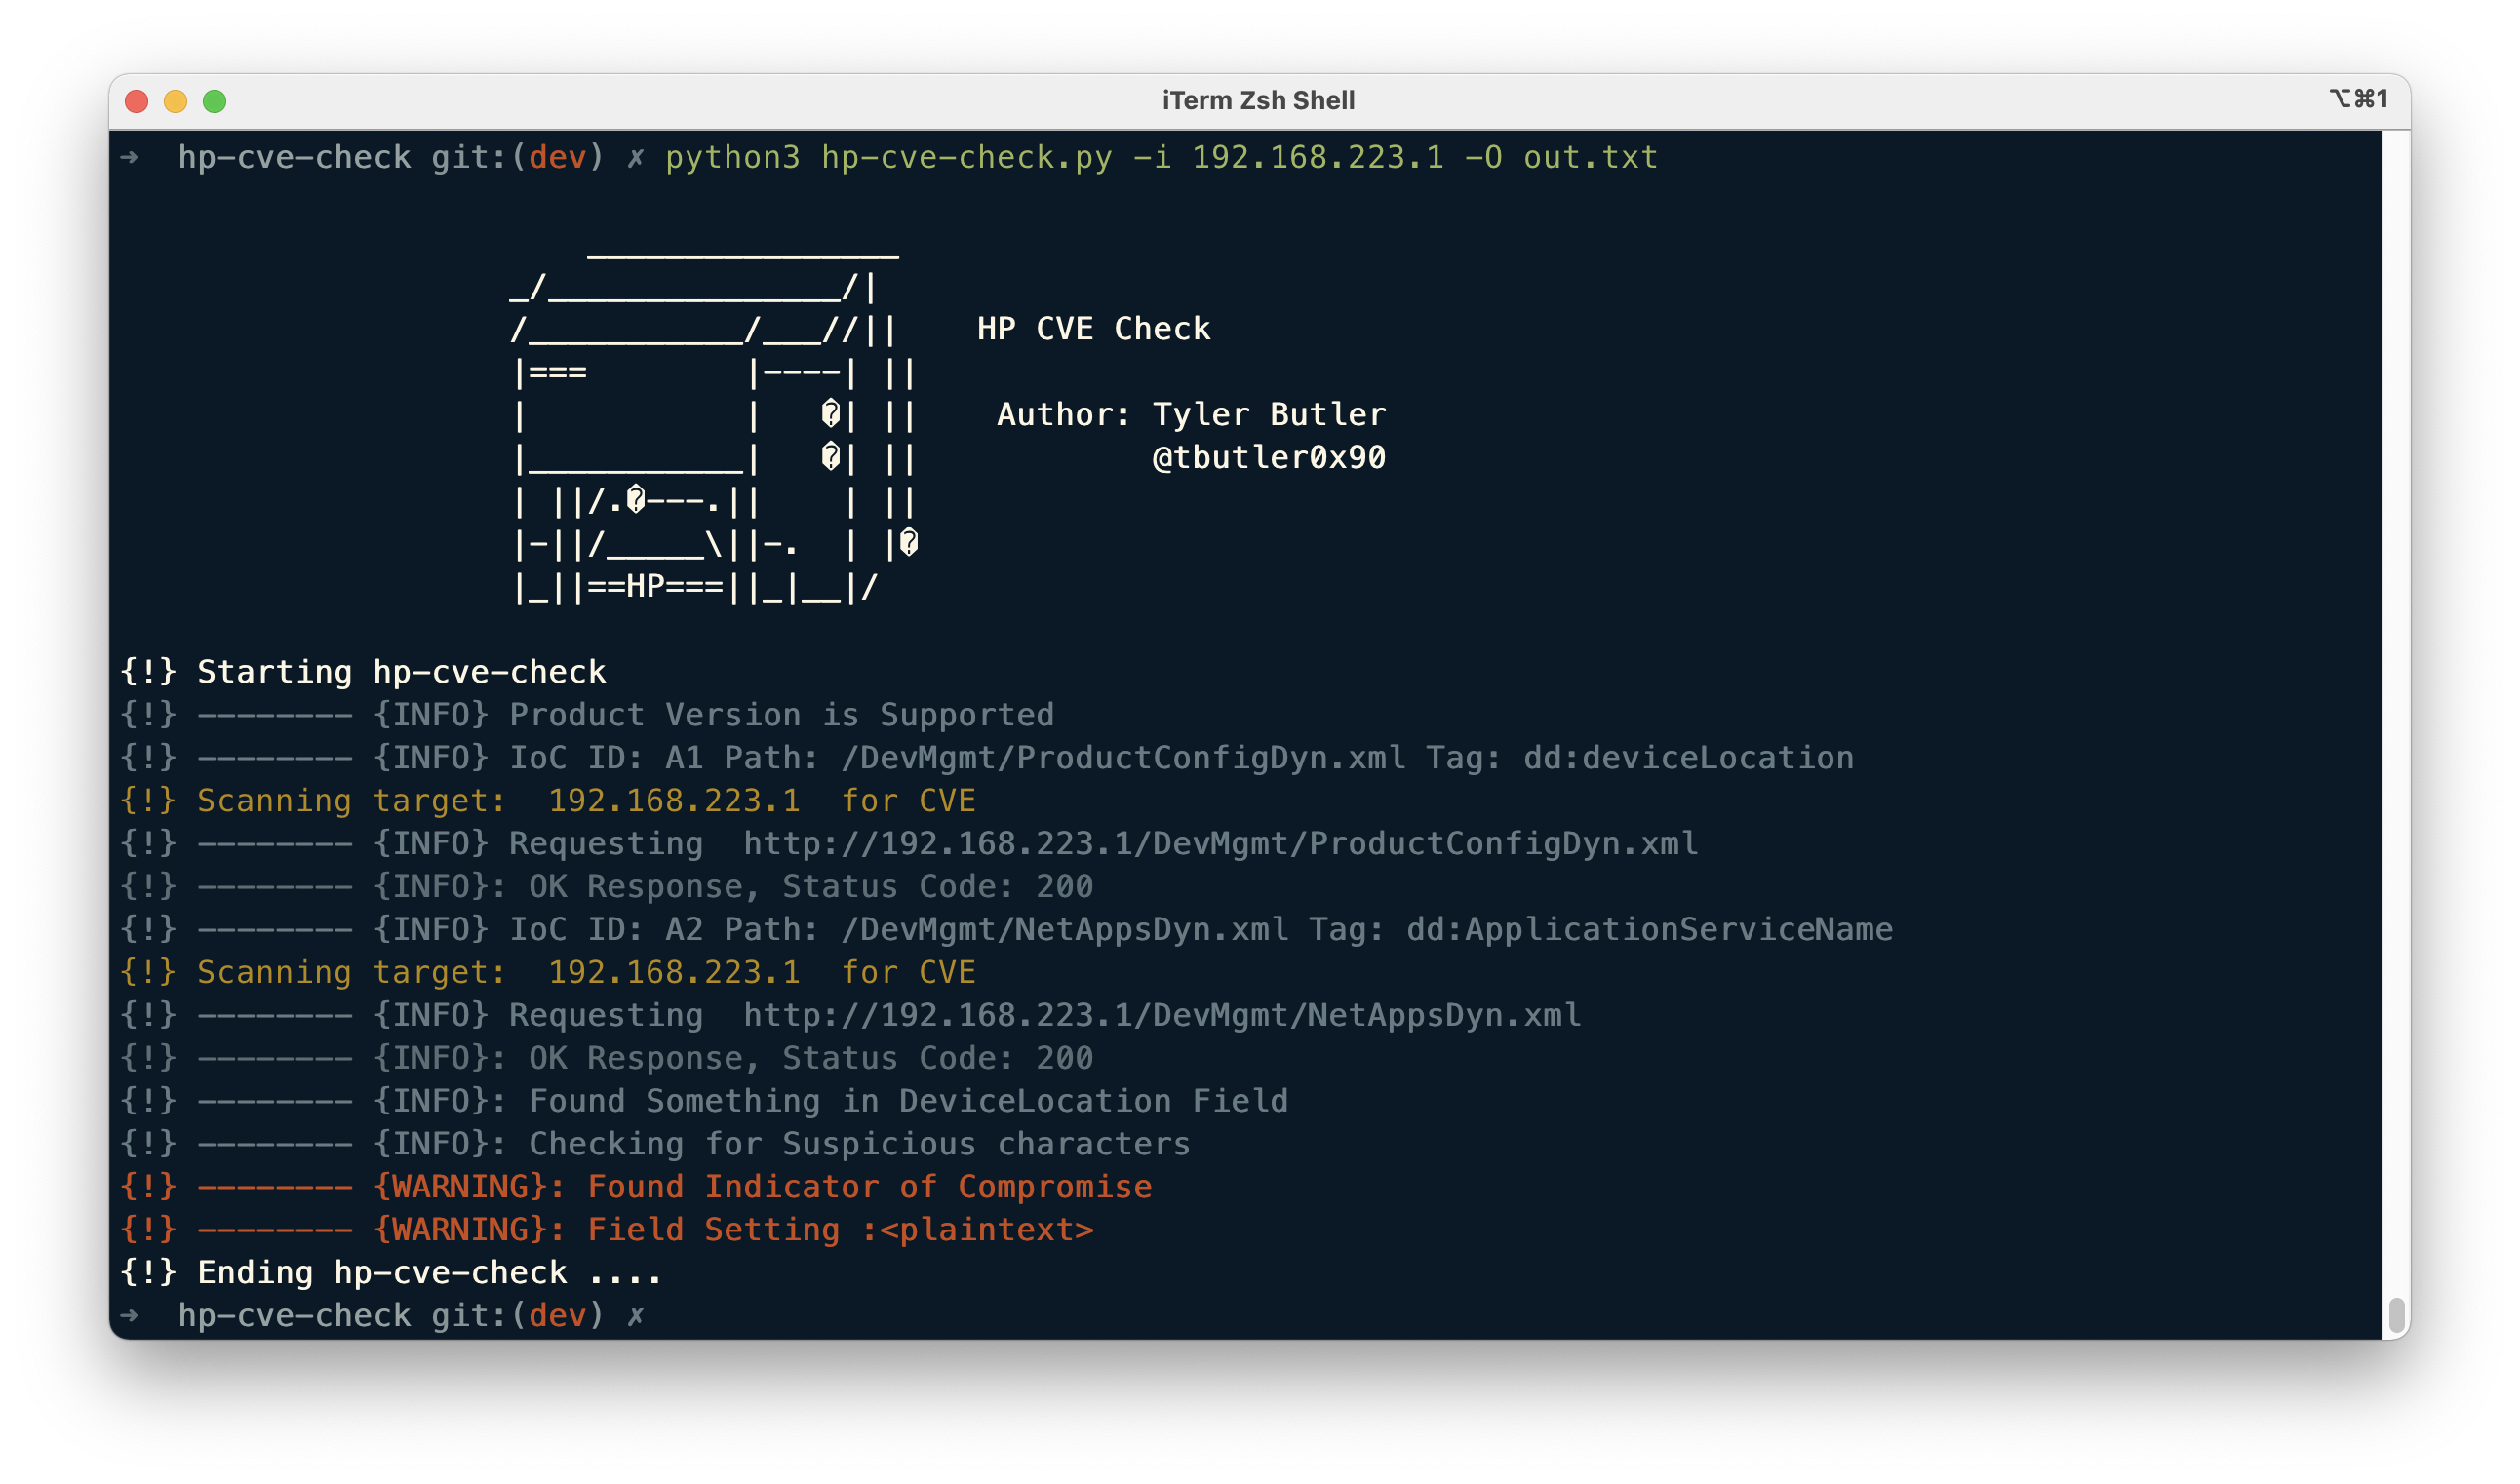 tcbutler320/cve-2021-3441-check
CVE-2021-3441 CVE Check — это скрипт на Python для поиска на целевых системах индикаторов компрометации, связанных с CVE-2021-3441.
 bhavsec/reconspider
🔎 Самая продвинутая платформа с открытым исходным кодом для OSINT-сканирования IP-адресов, электронных писем, веб-сайтов и организаций.
 apr4h/cobaltstrikescan
Сканировать файлы или память процессов на наличие CobaltStrike beacons и разбирать их конфигурацию
 mthbernardes/artlas
Система анализа логов Apache в реальном времени
 omergunal/attacker-group-predictor
Инструмент для прогнозирования групп злоумышленников на основе используемых ими техник и программного обеспечения
 sh3llyr/statistrings
Калькулятор статистики строк правил YARA и помощник в исследовании вредоносного ПО
 bartimusprimed/cve-2021-1675-yara
Правила YARA для обнаружения попыток эксплуатации CVE-2021-1675 (PrintNightmare) и связанных с ними артефактов вредоносного ПО.
 jonrau1/syntheticsun
Бессерверная среда автоматизации безопасности AWS, которая собирает данные об угрозах, применяет ML-обнаружение аномалий (RCF, IP Insights) и…
 shirkdog/pulledpork
Pulled Pork для управления правилами Snort и Suricata (из Google code)
 d4vinci/eagleeye
Система обнаружения вторжений на основе хоста и мониторинга сети (Мой дипломный проект)







