
 #1
Инструменты для сбора, анализа и операционализации каналов угроз, индикаторов компрометации (IOC) и тенденций атак.
Рекомендация Kitploit

 bushidouk/abused-legitimate-services
Облачные, CDN- и маркетинговые сервисы, используемые киберпреступниками и APT-группами
 cyb3rfox/aurora-incident-response
Документирование реагирования на инциденты стало проще. Разработано специалистами по реагированию на инциденты для специалистов по реагированию на…
 pownjs/recon
Мощный фреймворк для разведки целей, основанный на теории графов.
 orlikoski/skadi
Собирайте, обрабатывайте и проводите охоту с использованием данных с узлов под управлением MacOS, Windows и Linux.
 splunk/melting-cobalt
Сканер Cobalt Strike, который извлекает обнаруженные маяки Team Server в JSON-объект
 rjsudlow/proxynotshell-ioc-checker
Скрипт для проверки индикаторов компрометации, созданных ProxyNotShell (CVE-2022-41040 и CVE-2022-41082)
 mgeeky/redwarden
Обратный прокси-сервер C2 Cobalt Strike, который отражает атаки Blue Teams, антивирусов, EDR, сканеров с помощью проверки пакетов и корреляции гибких…
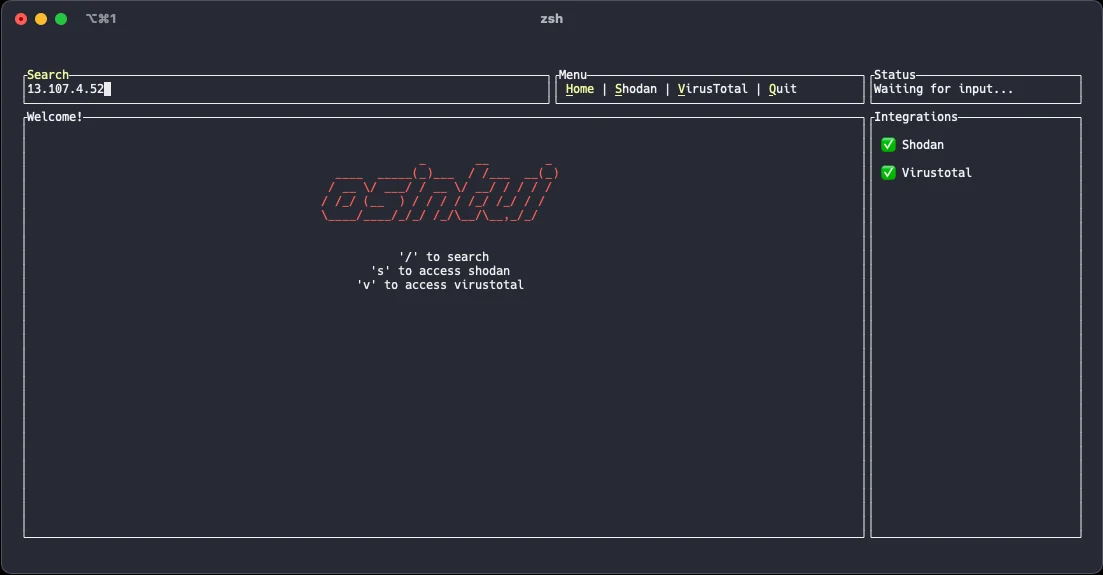 gmh5225/osintui
Открытый интерфейс пользователя терминала для разведки на основе открытых источников
 snovvcrash/usbrip
Отслеживание истории событий USB на GNU/Linux
 embee-research/icedid-file-decryptor
Статический дешифратор для вредоносного ПО IcedID
 alt3kx/wafaray
Улучшите обнаружение вредоносного ПО с помощью WAF + YARA (WAFARAY)
 iknowjason/bluecloud
Киберполигон, включающий Velociraptor + систему HELK с виртуальной машиной Windows для тестирования безопасности и НИОКР. Поддержка Azure и AWS…
 michenriksen/gitrob
Инструмент разведки для организаций GitHub

 gitlab-com/gl-security/security-operations/redteam/redteam-public/tools/gitrob
Это зеркало форкнутого репозитория. Оно добавляет к gitrob несколько функций, включая поддержку GitLab, поиск по содержимому коммитов, клонирование…
 tothi/ad-honeypot-autodeploy
Автоматически разверните небольшой, намеренно небезопасный, уязвимый домен Windows для RDP Honeypot.
 payloadsecurity/sandbox_scryer
Анализирует публичные отчеты о детонации в песочницах для создания разведывательной информации по охоте за угрозами, организует результаты с помощью…
 nccgroup/mimikatz-detector-busylight
Эмуляция USB HID-драйвера с PID/VID (0x3bca/0x27bb) устройства Plenom A/S Busylight Alpha, поддерживаемого Mimikatz. При выполнении mimikatz по…








