

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Категории

Разведка угроз

Инструменты для сбора, анализа и операционализации каналов угроз, индикаторов компрометации (IOC) и тенденций атак.

Рекомендация Kitploit
Лучшие инструменты

10 выбрано
MISP preview#1

MISP

GitHubmisp/misp
6.5k1 день назад
opencti preview#2

opencti

GitHubopencti-platform/opencti
9.8k5 ч 20 мин назад
IntelOwl preview#3

IntelOwl

GitHubintelowlproject/intelowl
4.7k2 месяцев назад
AIL-framework preview#4

AIL-framework

GitHubcircl/ail-framework
1.4k1 день назад
yeti preview#5

yeti

GitHubyeti-platform/yeti
2.0k1 день назад
attack-stix-data preview#6

attack-stix-data

GitHubmitre-attack/attack-stix-data
72415 дней назад
sigma preview#7

sigma

GitHubsigmahq/sigma
10.9k2 дней назад
signature-base preview#8

signature-base

GitHubneo23x0/signature-base
3.0k3 дней назад
Loki preview#9

Loki

GitHubneo23x0/loki
3.8k10 месяцев назад
maltrail preview#10

maltrail

GitHubstamparm/maltrail
8.6k20 ч 15 мин назад
НовыеРелевантностьПопулярныеНедавно обновлённые
1735 результатов
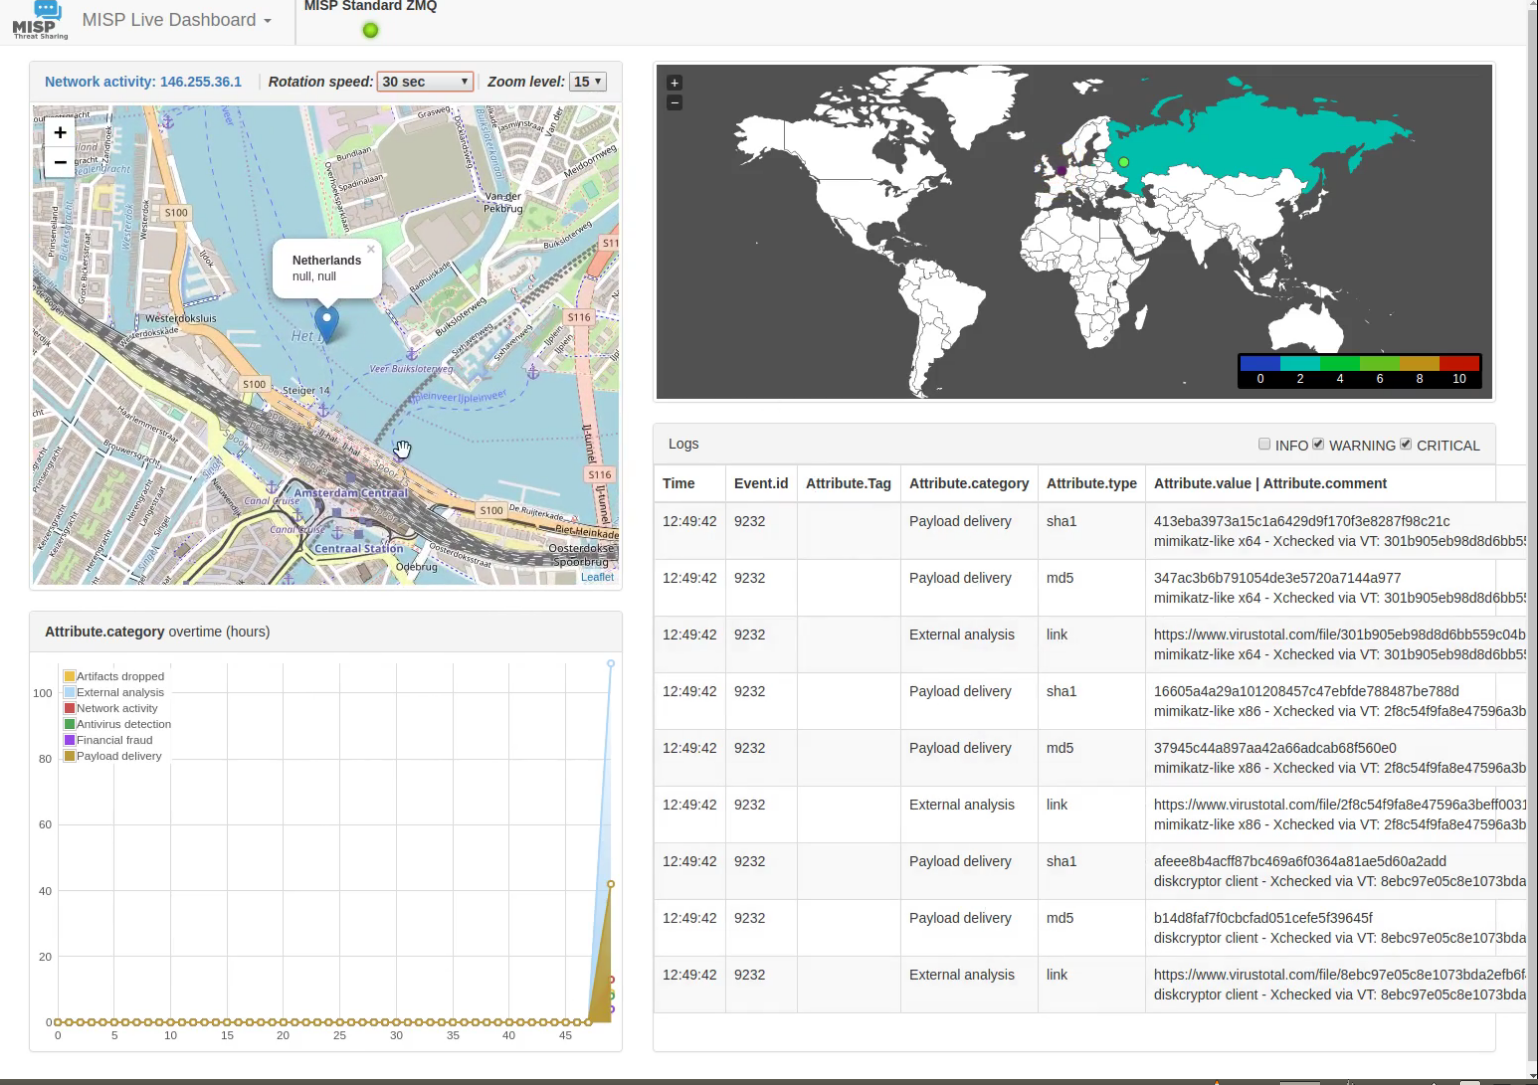
misp-dashboard preview

misp-dashboard

GitHubmisp/misp-dashboard

Панель мониторинга в реальном времени для обзора данных об угрозах из экземпляров MISP

osintinformation-gatheringthreat-intelligence
2143 лет назад
latma preview

latma

GitHubsilverfort-open-source/latma

Собирает и анализирует журналы аутентификации AD и Azure AD для обнаружения атак бокового перемещения с использованием графовой аномалийной детекции,…

lateral-movementinformation-gatheringpenetration-testing+5
803 лет назад
SUNBURST preview

SUNBURST

GitHubmalwaremorghulis/sunburst

Обнаружение SUNBURST C2 Stage-1 с использованием энтропии Шеннона

network-securitymalware-analysiscommand-and-control+3
33 лет назад
ThreatResearch preview

ThreatResearch

GitHubsecurityjoes/threatresearch

Извлекатели конфигураций на Python для семейств вредоносных программ, включая PlugX, Remcos, templateX и RedLine Stealer, поддерживающие извлечение…

reverse-engineeringmalware-analysisthreat-intelligence
603 лет назад
BlackLotus-Detection preview

BlackLotus-Detection

GitHubqjawls2003/blacklotus-detection

Публичный репозиторий для всего, что связано с CVE-2022-21894

vulnerability-analysisforensicsmalware-analysis+3
3 лет назад
BlackLotusDetection preview

BlackLotusDetection

GitHubbakedmuffinman/blacklotusdetection

Создан для помощи в обнаружении IOCs для CVE-2022-21894: кампания BlackLotus

ioc-managementvulnerability-analysisforensics+2
3 лет назад
chatter preview
Archived

chatter

GitHubvisualbasic6/chatter

Telegram-бот для мониторинга интернета и OSINT для Windows

osintreconnaissanceinformation-gathering+4
1503 лет назад
Awesome_Malware_Techniques preview

Awesome_Malware_Techniques

GitHubfr0gger/awesome_malware_techniques

Это репозиторий ресурсов о методах вредоносного ПО.

privilege-escalationpersistence-mechanismsmalware-analysis+4
8643 лет назад
ThreatHunting preview

ThreatHunting

GitHubolafhartong/threathunting

Приложение Splunk, сопоставленное с MITRE ATT&CK, для проведения охоты за угрозами.

threat-feeds-aggregatorsinformation-gatheringthreat-intelligence+2
1.2k3 лет назад
malice preview
Archived

malice

GitHubmaliceio/malice

VirusTotal Wanna Be - Теперь с 100% больше хипстера

container-securitydynamic-analysis-sandboxingvulnerability-analysis+6
1.9k3 лет назад
pywintrace preview

pywintrace

GitHubfireeye/pywintrace

Python ctypes-обёртка для Event Tracing for Windows (ETW), обеспечивающая управление сеансами, захват событий и пользовательские обратные вызовы для…

defensive-toolsdigital-forensicsthreat-intelligence+2
3053 лет назад
moniorg preview

moniorg

GitHubyousseflahouifi/moniorg

Инструмент пассивного мониторинга доменов, использующий логи Certificate Transparency для обнаружения и отслеживания вновь выпущенных доменов…

osintreconnaissancedns-subdomain-enumeration+2
483 лет назад
CVE-2023-23397_EXPLOIT_0DAY preview

CVE-2023-23397_EXPLOIT_0DAY

GitHubsqrtzeroknowledge/cve-2023-23397_exploit_0day

Эксплойт для CVE-2023-23397

vulnerability-analysisexploitationmalware-analysis+3
1593 лет назад
CVE-2023-21716_YARA_Results preview

CVE-2023-21716_YARA_Results

GitHubmikesxrs/cve-2023-21716_yara_results

Результаты ретроохоты на файлы, соответствующие YARA-правилам из https://github.com/AmgdGocha/Detection-Rules/blob/main/CVE-2023-21716.yar

ioc-managementvulnerability-analysisforensics+2
3 лет назад
socgholish_finder preview

socgholish_finder

GitHublasq88/socgholish_finder

Сканирует веб-сайты на предмет JavaScript-инъекций SocGholish, деобфусцирует вредоносные полезные нагрузки и сообщает об URL-адресах теневых доменов,…

defensive-toolsinformation-gatheringweb-security+2
143 лет назад
keepass_CVE-2023-24055_yara_rule preview

keepass_CVE-2023-24055_yara_rule

GitHubcyb3rtus/keepass_cve-2023-24055_yara_rule

Содержит простое правило YARA для поиска возможных скомпрометированных конфигурационных файлов KeePass


ioc-managementvulnerability-analysisforensics+3
13 лет назад
Emotet preview

Emotet

GitHubpr0xylife/emotet

IOC Collection 2022

ioc-managementmalware-analysisthreat-intelligence+1
573 лет назад
OSSEM preview

OSSEM

GitHubotrf/ossem

Проект, управляемый сообществом, для документирования, стандартизации и моделирования журналов событий безопасности с целью улучшения аналитики…


threat-intelligenceeducationcurated-resources+1
1.3k3 лет назад
Назад1…777879…97Вперёд




