
 #1
Инструменты для сбора, анализа и операционализации каналов угроз, индикаторов компрометации (IOC) и тенденций атак.
Рекомендация Kitploit
 mushorg/snare
Super Next generation Advanced Reactive honEypot
 al0ne/cloud-audit
Автоматизированный инструмент аудита безопасности облачных платформ, который выявляет неправомерное использование учетных данных AK/SK путем…
 rshipp/awesome-malware-analysis
Лишить полицию финансирования.
 zam89/cve-2024-3400-pot
Простой honeypot для CVE-2024-3400 — уязвимости внедрения команд в Palo Alto PAN-OS
 kirkdjohnson/wireshark
Скачал файл захвата пакетов (.pcapng) с malware-traffic-analysis.net, который был примером попытки атаки на веб-сервер с использованием уязвимости…
 sysflow-telemetry/sysflow
Облачно-нативный конвейер телеметрии системы, который собирает, обрабатывает и экспортирует события системных вызовов в компактный…
 corelight/hassh
Определение отпечатков SSH-клиентов и серверов.
 jonny-jhnson/telemetrysource
Справочное сопоставление событий телеметрии Windows — Sysmon, Security Auditing и Threat Intelligence ETW — с лежащими в их основе функциями API,…
 stuub/cve-2024-31848-poc
PoC для эксплуатации CVE-2024-31848/49/50/51 - Обход пути к файлу
 kube-tarian/tarian
eBPF-агент безопасности времени выполнения для Kubernetes, который обнаруживает неизвестные процессы и изменения файлов, применяет предварительно…
 batchmcnulty/malbait
Простой TCP/UDP хоннипот, реализованный на Perl
 murrayr0123/cve-2024-3400-compromise-checker
Простой bash-скрипт для проверки признаков компрометации, связанных с CVE-2024-3400
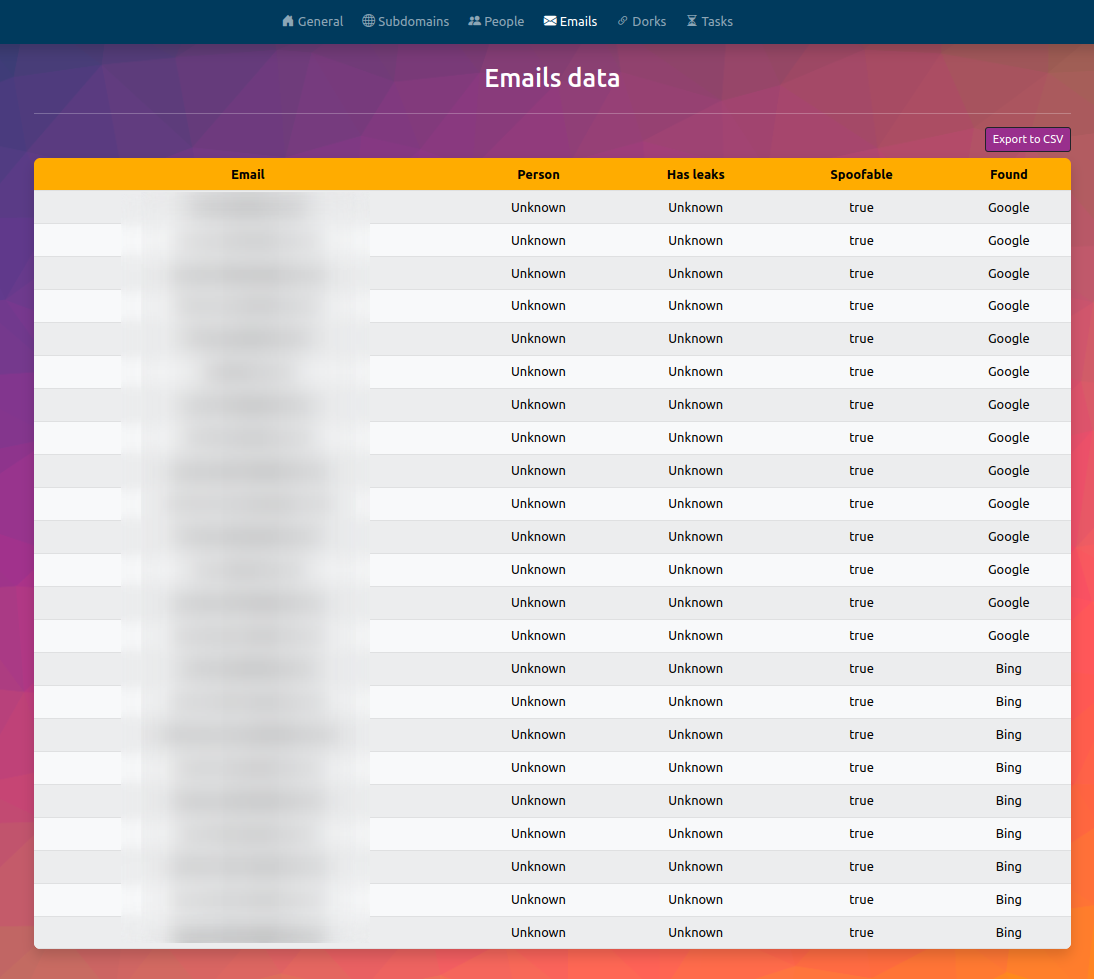 fundacio-i2cat/infohound
InfoHound — это инструмент OSINT для извлечения большого объёма данных по имени веб-домена.
 jstrosch/subparse
Модульная платформа для сбора и корреляции артефактов анализа вредоносного ПО
 przemoc/xz-backdoor-links
apocalypxze: xz backdoor (2024) AKA CVE-2024-3094 связанные ссылки
 swaybs/cve-2024-3400
Python-скрипт для проверки межсетевых экранов Palo Alto на попытки эксплуатации CVE-2024-3400
 hahasagined/cve-2024-3400
Внешний динамический список (EDL) IP-адресов, активно эксплуатирующих CVE-2024-3400, для использования в блок-листах межсетевых экранов и SIEM для…
 cloudflare/mitmengine
Инструмент обнаружения MITM (чудовище-посредник). Используется для создания MALCOLM:







