
 #1
Инструменты для сбора, анализа и операционализации каналов угроз, индикаторов компрометации (IOC) и тенденций атак.
Рекомендация Kitploit
 mnemonic-no/grafeo
Открытая платформа для моделирования, сбора и обмена знаниями
 jonathanstross/cve-2025-31324
Сканер безопасности на Python для выявления уязвимости CVE-2025-31324 в системах SAP Visual Composer и обнаружения известных индикаторов…
 sobri3195/pegasus-malware-scan
Многоуровневый сканер вредоносных программ, сочетающий хеш-верификацию, поведенческий анализ и запуск в изолированной среде (песочнице) для…
 salesforce/hassh
HASSH — это стандарт сетевого fingerprinting, который можно использовать для идентификации конкретных клиентских и серверных SSH-реализаций.…
 typosquatter/ail-typo-squatting
Генерация списка потенциальных тайпсквоттинг-доменов с помощью механизма перестановки доменных имён для последующей передачи в AIL и другие системы.
 cyprianatsyor/letsdefend-cve2024-3400-case-study
Стратегии обнаружения, анализа и реагирования на попытки эксплуатации CVE-2024-3400, нацеленные на порталы GlobalProtect Palo Alto PAN-OS. Включает…
 cyprianatsyor/letsdefend-cve-2024-49138-investigation
Практическое расследование SOC по CVE-2024-49138 с использованием LetsDefend, VirusTotal, Hybrid Analysis, TrueFort и ChatGPT.
 rxerium/honeypot
🍯Honeypot Threat Intel
 sevenolu7/malicious-url-detection-open-source
Мы собрали существующий открытый исходный код для обнаружения вредоносных URL-адресов.
 elceef/dnstwist
Движок перестановок доменных имен для обнаружения фишинговых атак с использованием омографов, тайпсквоттинга и подделки брендов
 jerlendds/osintbuddy
Графы узлов, OSINT-анализ данных и плагины. Объединяйте неструктурированные и публичные данные для получения преобразующих инсайтов. Переработанная…
 imthecopilotnow/cve-2025-492026
Оповещение о безопасности, описывающее CVE-2025-492026: уязвимость внедрения гиперссылок в Copilot AI, вызывающая нежелательную навигацию. Включает…
 cisagov/decider
Веб-приложение, которое помогает защитникам сетей, аналитикам и исследователям в процессе сопоставления поведения злоумышленников с фреймворком MITRE…
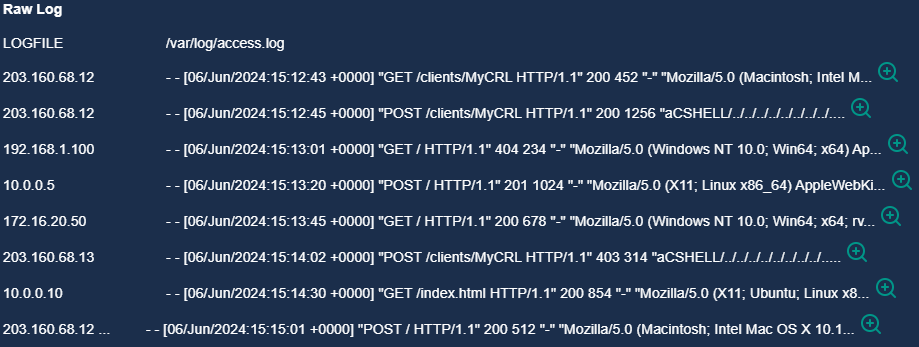 luismateo1/arbitrary-file-read-cve-2024-24919
Пошаговое руководство по обнаружению, расследованию и реагированию на атаку с обходом пути CVE-2024-24919, включая анализ журналов, проверку данных…
 randomuserid/adama
Поиск для Threat Hunting и Security Analytics
 elshaheedy/cve-2025-29927-sigma-rule
Правило Sigma для обнаружения эксплуатации CVE-2025-29927 через подозрительные HTTP-заголовки x-middleware-subrequest в приложениях Next.js, со…
 binarly-io/supplychainattacks
Курируемый репозиторий задокументированных атак на цепочку поставок прошивок, включающий индикаторы компрометации (IoC), инструменты обнаружения и…
 0xsyr0/log4shell
Этот репозиторий содержит все собранные ресурсы, которые мы использовали во время нашей реакции на инциденты CVE-2021-44228 и CVE-2021-45046, также…







