
 #1
Инструменты для сбора, анализа и операционализации каналов угроз, индикаторов компрометации (IOC) и тенденций атак.
Рекомендация Kitploit
 unkl4b/gitminer3
Инструмент для расширенного поиска контента на GitHub
 aquasecurity/vexhub-crawler
Собирайте документы VEX и обновляйте VEX Hub
 patricnilackshan/samsung-cve-2025-21042
CVE-2025-21042
 qbitseclabs/brintelcollector
Киберразведка угроз (CTI) с использованием национальных или даже глобальных источников и индикаторов угроз, но с доказательствами или индикаторами,…
 hnsecurity/vulns
HN Security's advisories.
 firetemple/blackash-cve-2017-0144
CVE-2017-0144
 prodaft/malware-ioc
Этот репозиторий содержит индикаторы компрометации (IOCs) из наших различных расследований.
 owasp/osib
Централизованная база знаний на основе YAML, связывающая MITRE CWE, OWASP Top10, ASVS и другие стандарты безопасности с версионированными ссылками.…
 artur-augustyniak/class_struggle
Обнаружение аномалий на основе автоэнкодера для идентификации фишинговых доменов с использованием данных списка предупреждений CERT Polska, с…
 virustotal/vt-py
Официальная клиентская библиотека Python 3 для VirusTotal
 adityabhatt3010/cve-2025-59287-when-your-patch-server-becomes-the-attack-vector
CVE-2025-59287 — Критическая неаутентифицированная RCE в Windows Server Update Services (WSUS) через небезопасную десериализацию AuthorizationCookie,…
 lupovis/honeypot-for-cve-2025-59287-wsus
Защитная PoC-приманка для CVE-2025-59287 (WSUS) — эмулирует конечные точки WSUS, перехватывает тела запросов и метаданные, сохраняет доказательства…
 virustotal/vt-go
Официальная клиентская библиотека на Go для VirusTotal API
 adityabhatt3010/cve-2025-61882-oracle-e-business-suite-pre-auth-rce-exploit
Критическая уязвимость удалённого выполнения кода (RCE) до аутентификации в Oracle E-Business Suite (версии 12.2.3 - 12.2.14) позволяет…
 synacktiv/synacktiv-rules
Публичный репозиторий Sigma- и YARA-правил, созданных Synacktiv.
 mgeeky/protectmytooling
Multi-Packer обёртка, позволяющая связывать цепочкой различные упаковщики, обфускаторы и другое ориентированное на Red Team оружие. Оснащена…
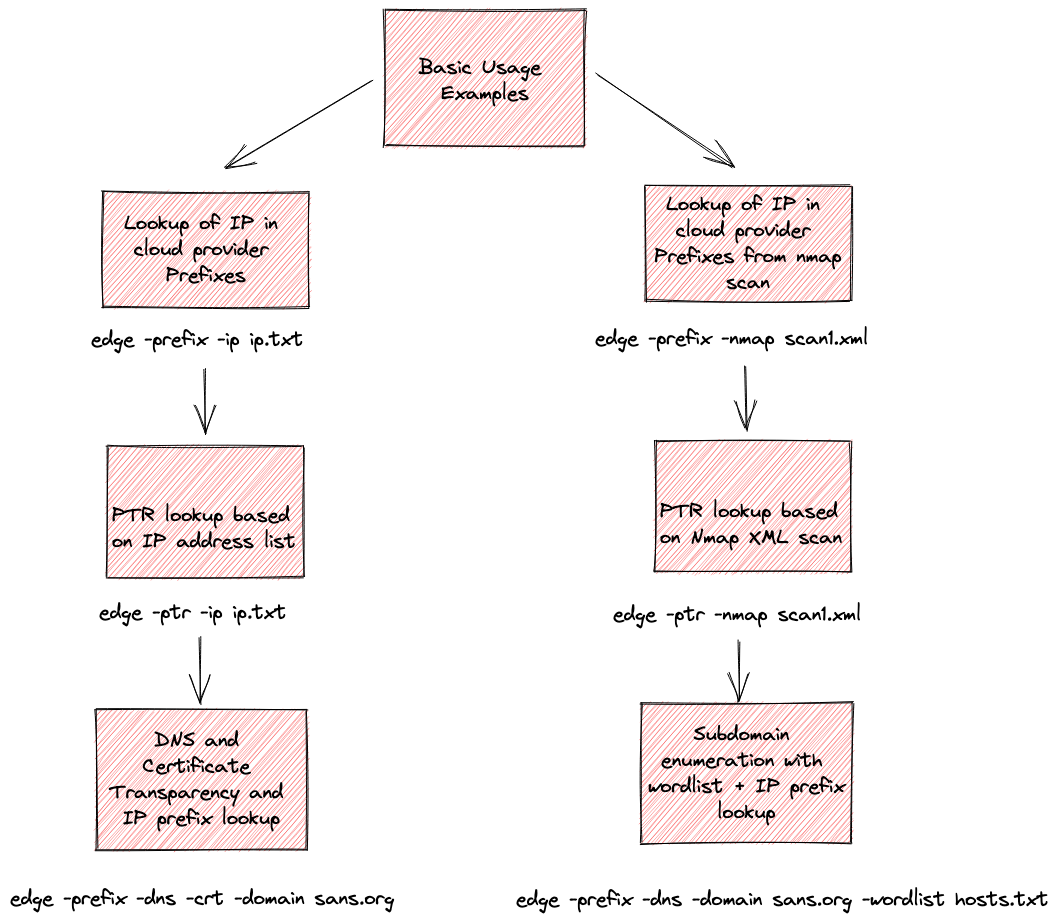 iknowjason/edge
Whois для облака: Инструмент разведки для определения принадлежности к облачным провайдерам. Поддерживает AWS, Azure, Google, Cloudflare и Digital…
 srozb/reditrap
Минимальный honeypot для Redis, обнаруживающий эксплойты RediShell (CVE-2025-49844).







