
 #1
Инструменты для сбора, анализа и операционализации каналов угроз, индикаторов компрометации (IOC) и тенденций атак.
Рекомендация Kitploit

 m0vi0/pacmap
Графоориентированный визуализатор сетевого трафика для захвата в реальном времени и воспроизведения PCAP с диффингом контрольных точек, трассировкой…
 sohanbhowmik/cyberthreat_dbsproject
Структурированный набор данных об угрозах для отслеживания уязвимостей CVE с оценками CVSS, статусом KEV и датами публикации.
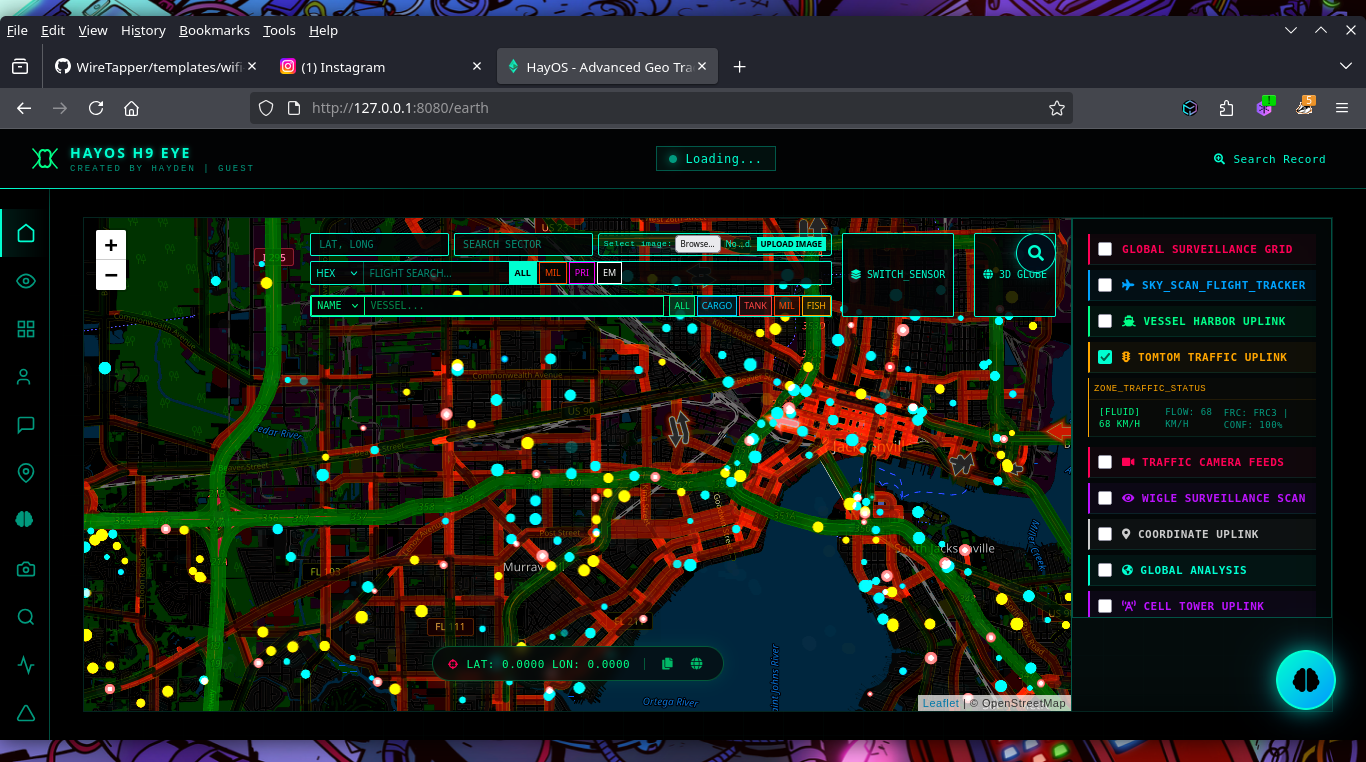 h9zdev/geosentinel
Платформа OSINT для геопространственных данных в реальном времени, агрегирующая данные о полетах, судах и спутниках с поиском в даркнете, доксингом в…
 sw33ber/nuclei-cve-analyzer
CVE-конвейер разведки, который сопоставляет публичные CVE с шаблонами Nuclei для выявления пробелов в покрытии уязвимостей, классификации типов и…
 cve-search/cve-search
Локальная база данных уязвимостей CVE/CPE с поиском, ранжированием, веб-интерфейсом и API для автономного анализа и управления уязвимостями.
 intelowlproject/intelowl
Масштабируемая платформа анализа угроз, обогащающая наблюдаемые объекты и файлы с помощью 200+ анализаторов, со встроенным графическим интерфейсом,…
 adisasoc/cve-2024-49138-soc-investigation
Анализ инцидента SOC по эксплуатации CVE-2024-49138, включающий перебор учётных данных, выполнение PowerShell, анализ вредоносной полезной нагрузки,…
 gs-ai/amber-ici
AMBER ICI v5: локальный в первую очередь командный центр расследований на базе Ollama с привязанными к делу доказательствами, цепочками агентов,…
 spaceraccoon/vulnerability-spoiler-alert
Концентратор мониторинга, отслеживающий популярные репозитории с открытым исходным кодом и использующий ИИ для обнаружения коммитов, закрывающих…
 beelzebub-labs/azazel
eBPF-powered silent observer for containerized runtimes, built for malware analysis sandboxes and Agentic AI monitoring.
 ctrlaltint3l/intelligence
Централизованное хранилище для образцов вредоносного ПО, разведки угроз, IOCs и логов инструментов безопасности для поддержки исследования угроз и…
 lukehebe/kql-hunting_and_detection-queries
Некоторые из моих охотничьих запросов KQL
 treeai-lab/awesome-rag-security
Кураторская коллекция исследовательских работ по безопасности генерации с дополненной выборкой, организованная по таксономии SLOT, охватывающей…
 mukul975/anthropic-cybersecurity-skills
817 структурированных навыков кибербезопасности для ИИ-агентов · Сопоставлено с 6 фреймворками: MITRE ATT&CK, NIST CSF 2.0, MITRE ATLAS, D3FEND, NIST…
 owasp/honeypot-project
Развертывайте веб-ловушки для сбора данных о новых атаках, анализируйте журналы аудита ModSecurity через ELK и обменивайтесь данными об угрозах с…
 nadineelliottcyber/soc335-cve-2024-49138-investigation
Расследование SOC инцидента эксплуатации CVE-2024-49138 с использованием анализа журналов, анализа угроз и изоляции конечных точек.
 bushidouk/ransomware-tool-matrix
Ресурс, содержащий все инструменты, которые использует каждая группировка программ-вымогателей
 andreicscs/honeywire
Открытая платформа обмана, превращающая любой компьютер под управлением Linux в высокосигнальную канарейку. Развертывайте датчики-ловушки на файлах,…






