
 #1
Инструменты для сбора, анализа и операционализации каналов угроз, индикаторов компрометации (IOC) и тенденций атак.
Рекомендация Kitploit

 swastiksagar/wazuhlabproject
Практическая домашняя лаборатория Wazuh SIEM/XDR, охватывающая развёртывание OVA, подключение агентов, мониторинг целостности файлов, обнаружение…
 threatcl/threatcl
Документирование ваших моделей угроз с помощью HCL
 virustotal/virustotal-mcp
MCP-сервер, предоставляющий AI-агентам данные об угрозах VirusTotal: отчёты о файлах, URL, доменах и IP-адресах, отправка на анализ и восстановление…
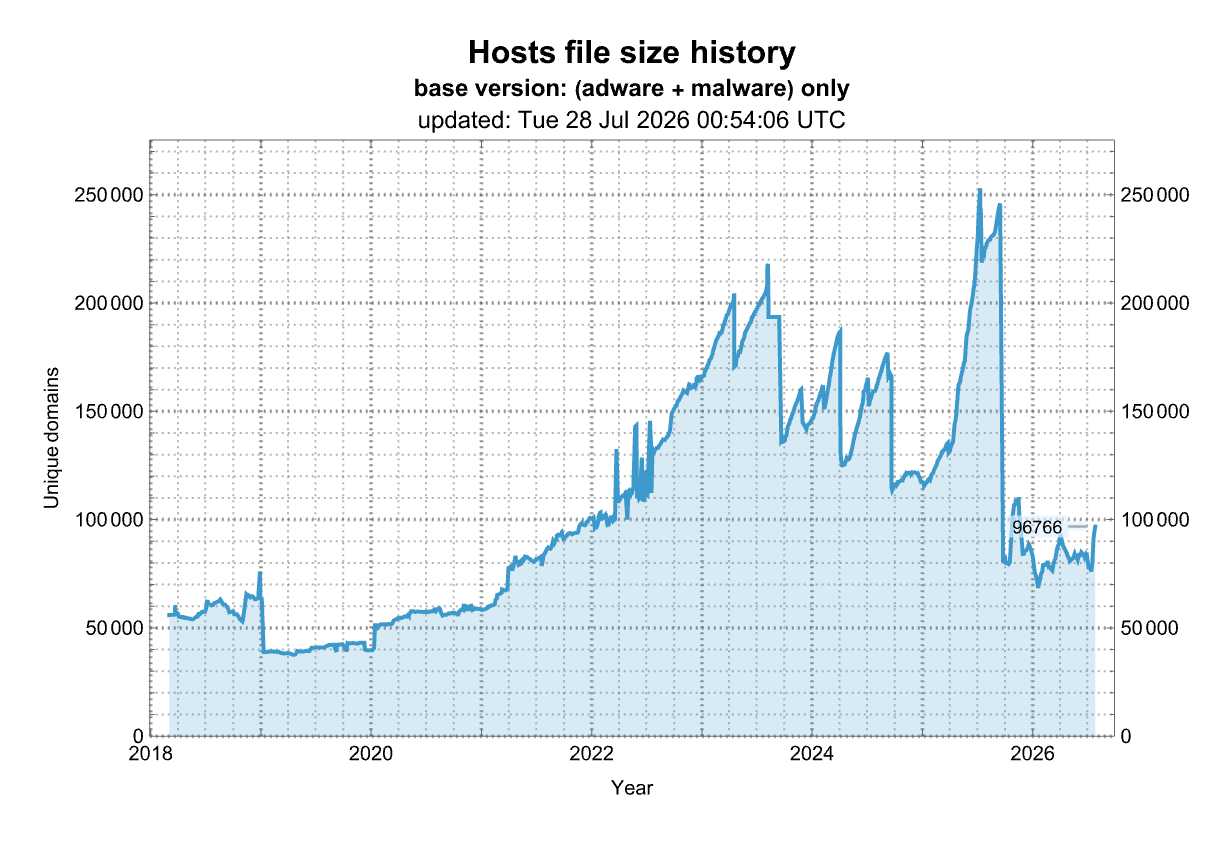 stevenblack/hosts
🔒 Consolidating and extending hosts files from several well-curated sources. Optionally pick extensions for porn, social media, and other categories.
 mgreen27/detectraptor
Репозиторий для публикации общедоступного контента обнаружения Velociraptor
 jlopp/physical-bitcoin-attacks
Список известных атак на владельцев Bitcoin / криптоактивов, произошедших в реальном мире.
 pavel-odintsov/fastnetmon
Очень быстрый DDoS-сенсор с поддержкой sFlow/Netflow/IPFIX/SPAN
 withsecureopensource/chainsaw
Быстрый поиск и анализ артефактов криминалистики Windows
 smittix/intercept
iNTERCEPT, бесплатная платформа с открытым исходным кодом, объединяющая лучшие инструменты радиоэлектронной разведки в единый доступный интерфейс.
 0xanalyst/email-security-header-analyzer
Анализатор заголовков писем и файлов .eml для проверки SPF/DKIM/DMARC, подделки отправителя и фишинга. Работает на 100% в вашем браузере, поэтому…
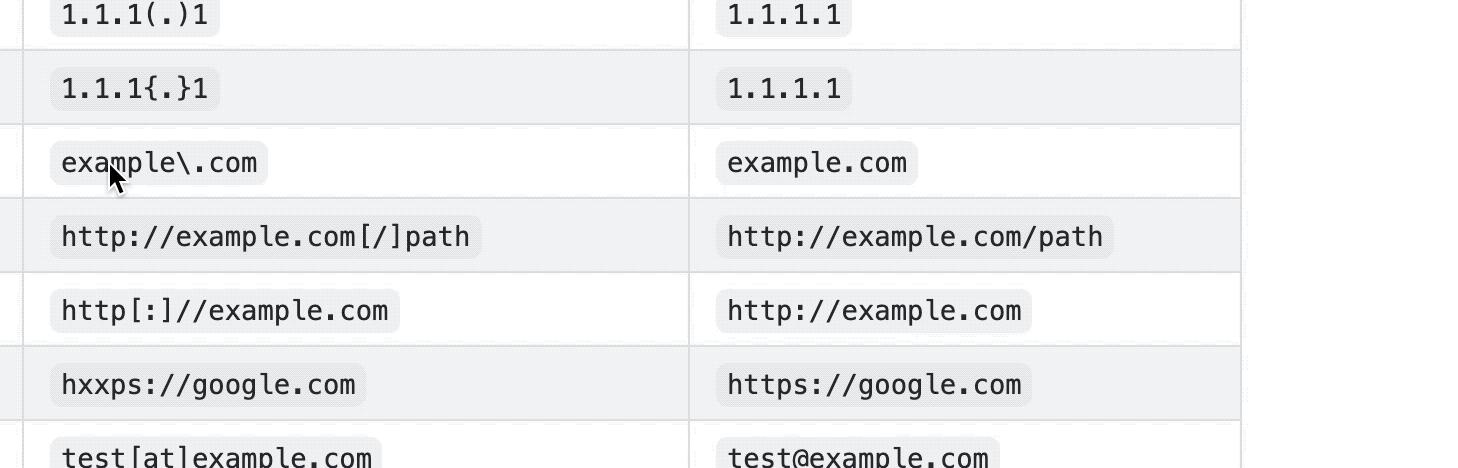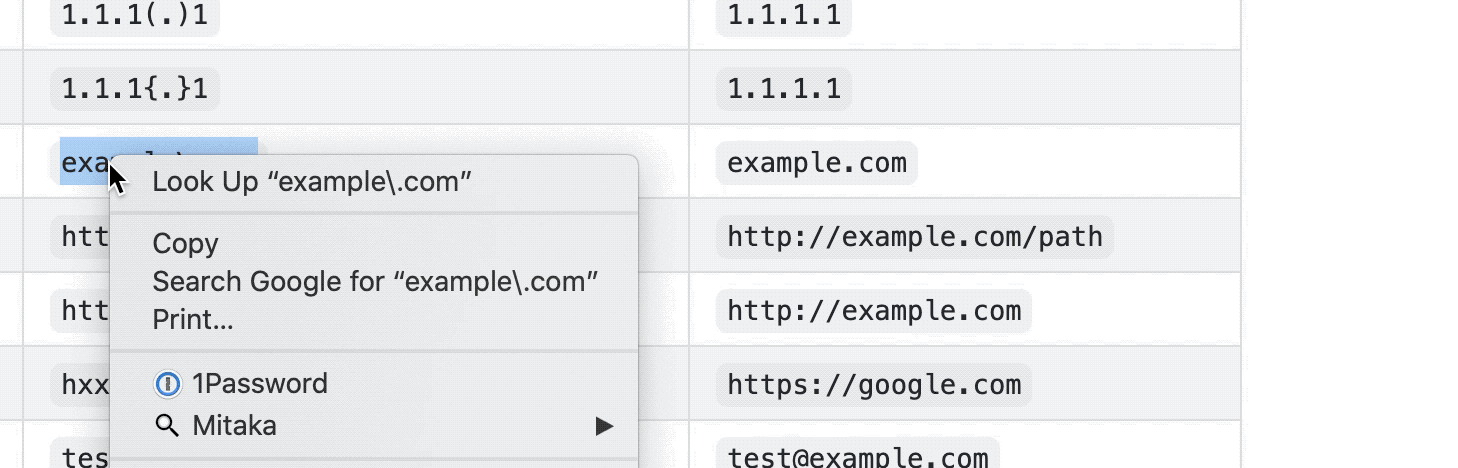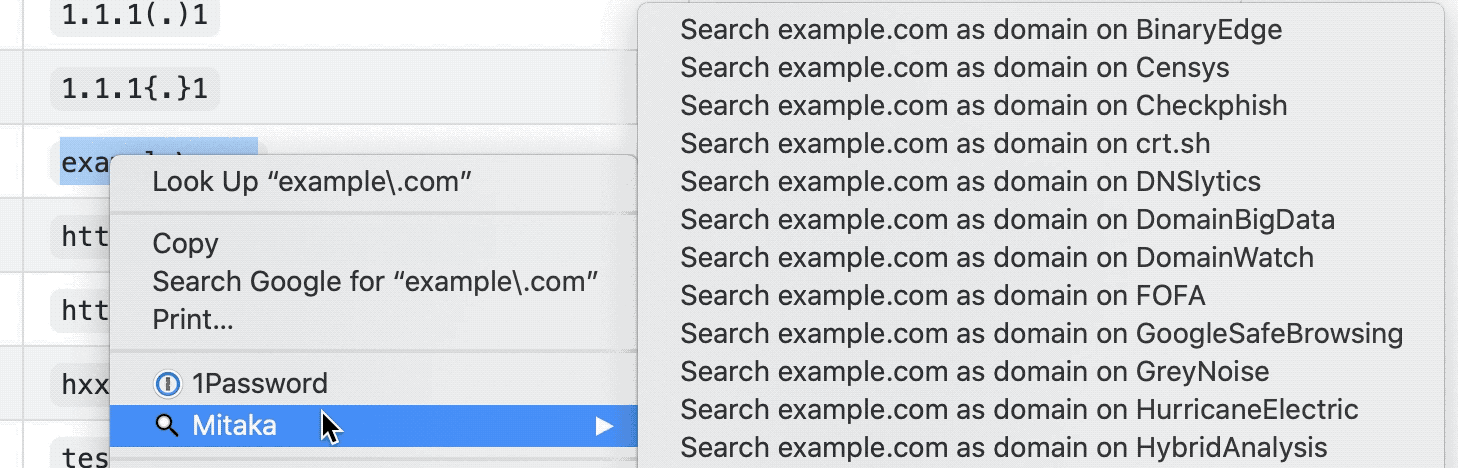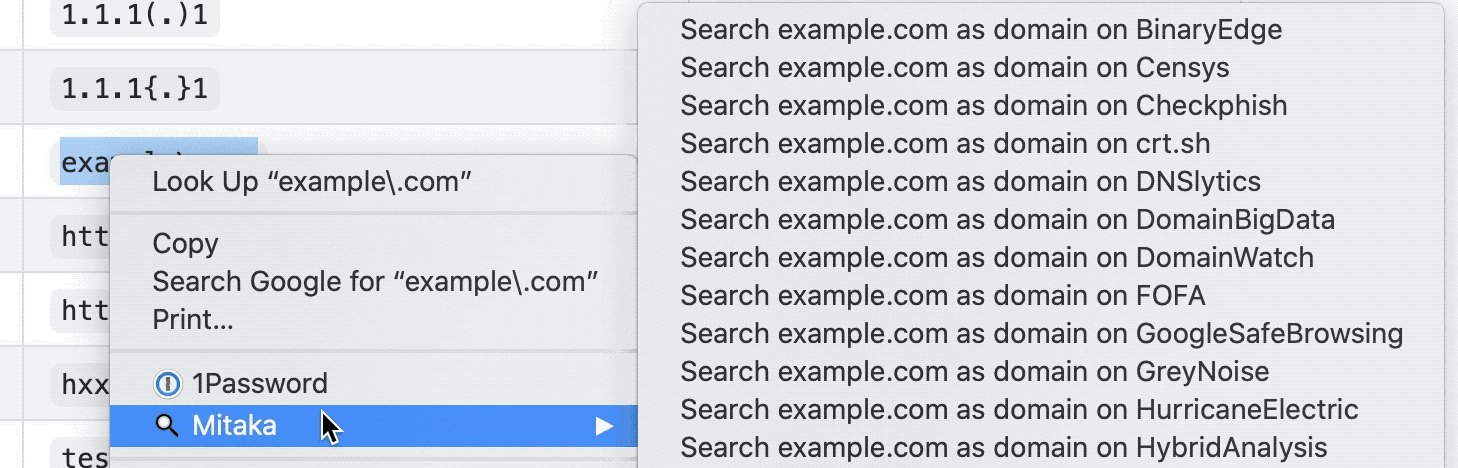 ninoseki/mitaka
Расширение для браузера для OSINT-поиска и анализа IoC. Автоматически обнаруживает и восстанавливает индикаторы компрометации, а затем опрашивает 65+…
 offseq/threat-finder
Runtime vulnerability scanner: finds CVEs in the services actually running on a host and ranks them by network exposure.
 mafarricos/badbox-tv-audit
Проверяет устройства Android TV и Google TV через ADB на наличие вредоносного ПО BadBox, XCPE и Vo1d, с сетевым стражем VPN-трафика, блок-листами IoC…
 blessedrebus/krawl
Krawl — это настраиваемый, легковесный, облачный веб-сервер обмана и анти-краулер, который создает поддельные веб-приложения с простыми уязвимостями,…
 anonghosty/looking-glass
Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и…
 0-am-x/huntbug-behind_the_curtain
Пассивный OSINT и архив доказательств для huntbug.com — наблюдаемые индикаторы мошенничества на предполагаемой фальшивой платформе bug-bounty (не…
 devtox/awesome-cybersecurity-blueteam
Подборка ресурсов для blue team, охватывающая операции SOC, инженерию обнаружения, охоту за угрозами, реагирование на инциденты, DFIR, анализ…
 hunt3r-1/cybersec-intel
Однофайловый терминальный инструмент для анализа киберугроз: живые ленты угроз, поиск индикаторов, пассивная проверка сайтов и поиск эксплойтов по…







