
 #1
Инструменты для сбора, анализа и операционализации каналов угроз, индикаторов компрометации (IOC) и тенденций атак.
Рекомендация Kitploit

 specterops/nemesis
Централизованная платформа обогащения данных для оценки безопасности с атакующей стороны, которая принимает, обогащает и позволяет проводить…
 zdhenard42/soc-multitool
Мощное и удобное расширение для браузера, которое упрощает расследования для специалистов по безопасности.
 xaitax/patchapalooza
Комплексный инструмент, предоставляющий глубокий анализ ежемесячных обновлений безопасности Microsoft.
 emrekybs/douglas-042
Проводит триаж подозрительной Windows-машины за считанные минуты. Собирает процессы, службы, автозагрузку, журналы событий и криминалистические…
 gabrielsoltz/metahub
Инструмент автоматического обогащения выводов безопасности и оценки воздействия для AWS. Обогащает данные об уязвимостях контекстом ресурсов, связями…
 datadog/hash
Конфигурируемый через YAML низкоинтерактивный фреймворк-ловушка для развертывания серверов обмана на основе HTTP/HTTPS со встроенными приманками и…
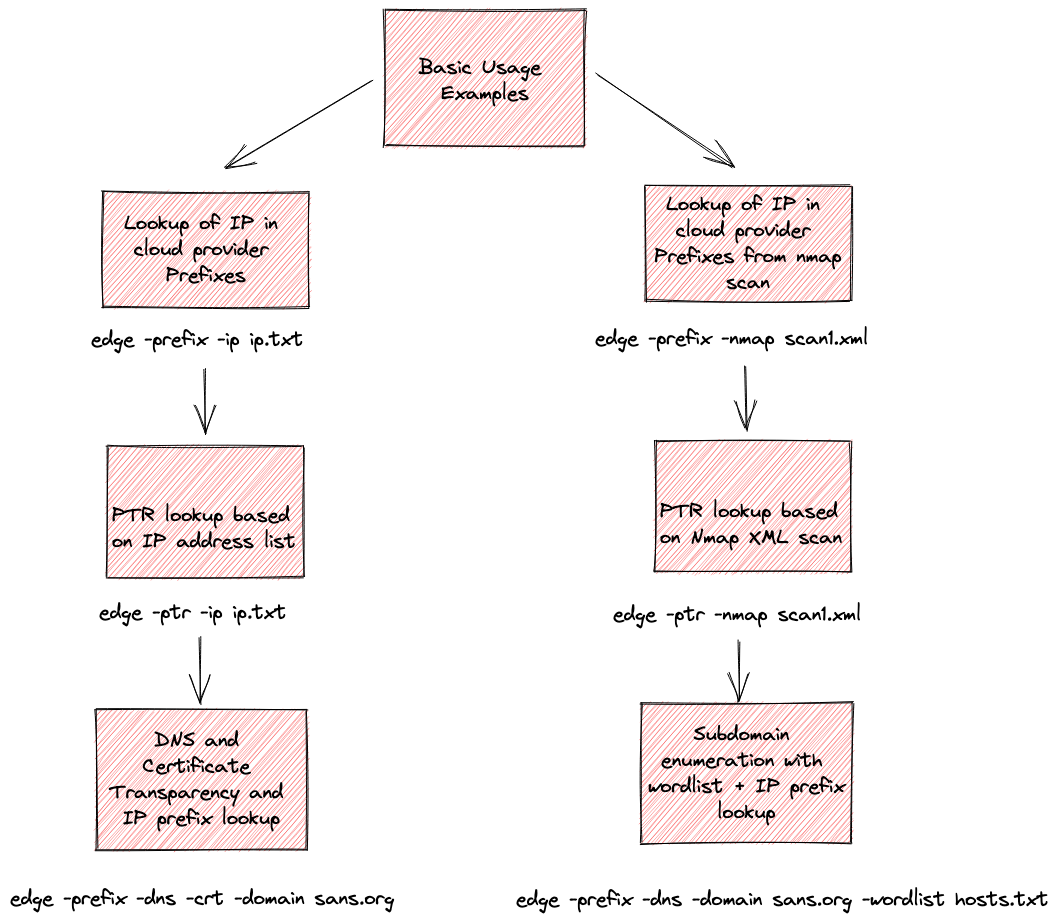 iknowjason/edge
Whois для облака: Инструмент разведки для определения принадлежности к облачным провайдерам. Поддерживает AWS, Azure, Google, Cloudflare и Digital…
 hash1da1/gotanda
Расширение браузера для OSINT, которое ищет данные об угрозах и разведки по выбранным IoC (IP, домен, URL, хэш, SNS) через множество движков, таких…
 bytedance/elkeid
Elkeid — это open source решение, которое может удовлетворить требования безопасности различных рабочих нагрузок, таких как хосты, контейнеры, K8s и…
 hamza-megahed/odin
Централизованный сканер IoC, который развертывает Loki на конечных точках, собирает результаты обнаружения и парсит логи в CSV для реагирования на…
 jeromesegura/ekfiddle
Швейцарский армейский нож для анализа вредоносного веб-трафика на основе популярного веб-отладчика Fiddler.
 alex-cart/leaf
Фреймворк для сбора цифровых доказательств в Linux
 hashicorp-forge/grove
Программное обеспечение как услуга (SaaS) фреймворк для сбора журналов.
 microsoft/msticpy
Инструменты безопасности Microsoft Threat Intelligence
 thisislibra/m3
Простой и масштабируемый фреймворк для эмуляции ботов Android, представленный на Arsenal Black Hat Europe 2021, а также на Arsenal atHack 2021.
 cyb3rfox/aurora-incident-response
Документирование реагирования на инциденты стало проще. Разработано специалистами по реагированию на инциденты для специалистов по реагированию на…
 viralmaniar/ddwpasterecon
Инструмент DDWPasteRecon поможет вам выявить утечки кода, конфиденциальные файлы, пароли в открытом виде и хэши паролей. Он также позволяет членам…
 stamusnetworks/scirius
Веб-интерфейс для управления наборами правил Suricata, охоты за угрозами и настройки правил с агрегацией данных из нескольких источников,…







