
 #1
Инструменты для сбора, анализа и операционализации каналов угроз, индикаторов компрометации (IOC) и тенденций атак.
Рекомендация Kitploit

 kevthehermit/pastehunter
Сканирование pastebin с помощью правил yara

 orlikoski/skadi
Собирайте, обрабатывайте и проводите охоту с использованием данных с узлов под управлением MacOS, Windows и Linux.
 olafhartong/threathunting
Приложение Splunk, сопоставленное с MITRE ATT&CK, для проведения охоты за угрозами.
 mkorman90/regipy
Regipy — это кроссплатформенная библиотека Python для разбора офлайн-кустов реестра.
 idaholab/malcolm
Malcolm — это мощный, легко разворачиваемый набор инструментов анализа сетевого трафика для полного захвата пакетов (PCAP-файлы), логов Zeek и…
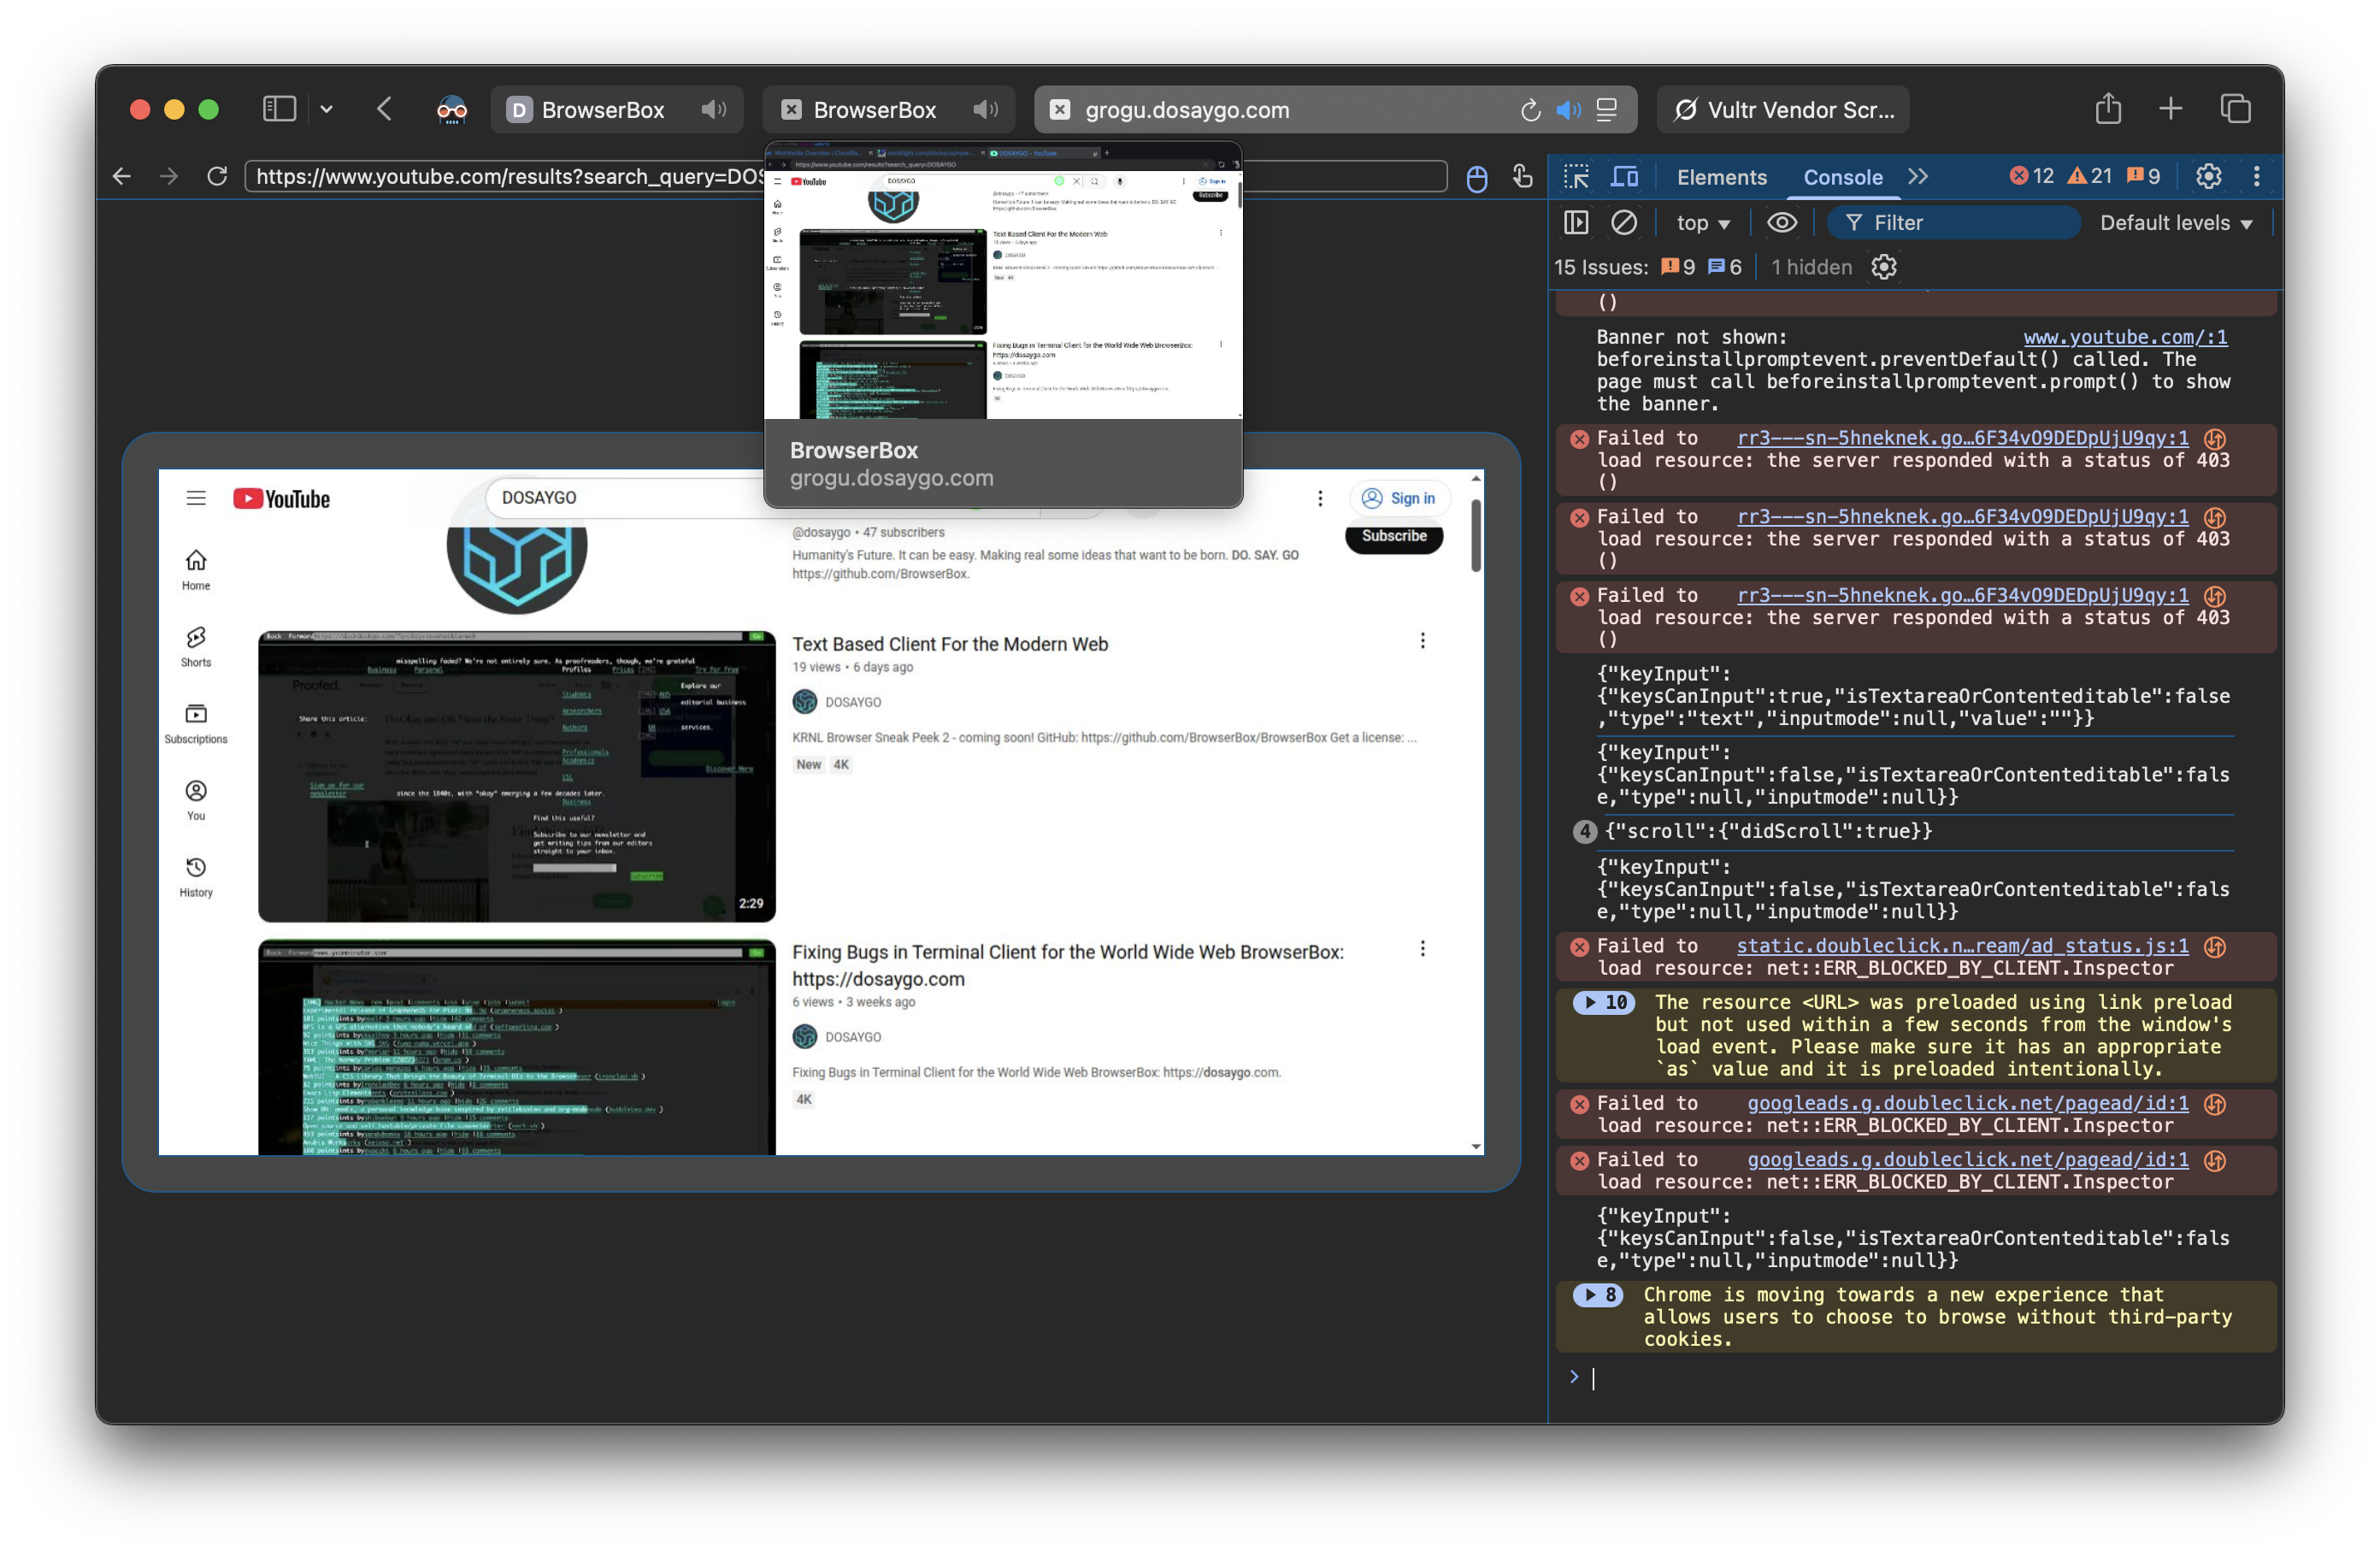 browserbox/browserbox
💚🇺🇸🗽Secure browser infrastructure for regulated enterprises, AI and agentic microtasks
 inceptionstack/lowkey
Разверните самостоятельно размещённых ИИ-агентов для программирования (OpenClaw, Claude Code, Codex) в своей учётной записи AWS с помощью…
 rushter/hexora
Статический анализ вредоносного кода Python
 circl/ail-framework
AIL framework - фреймворк анализа утечки информации. Проект перемещен на https://github.com/ail-project
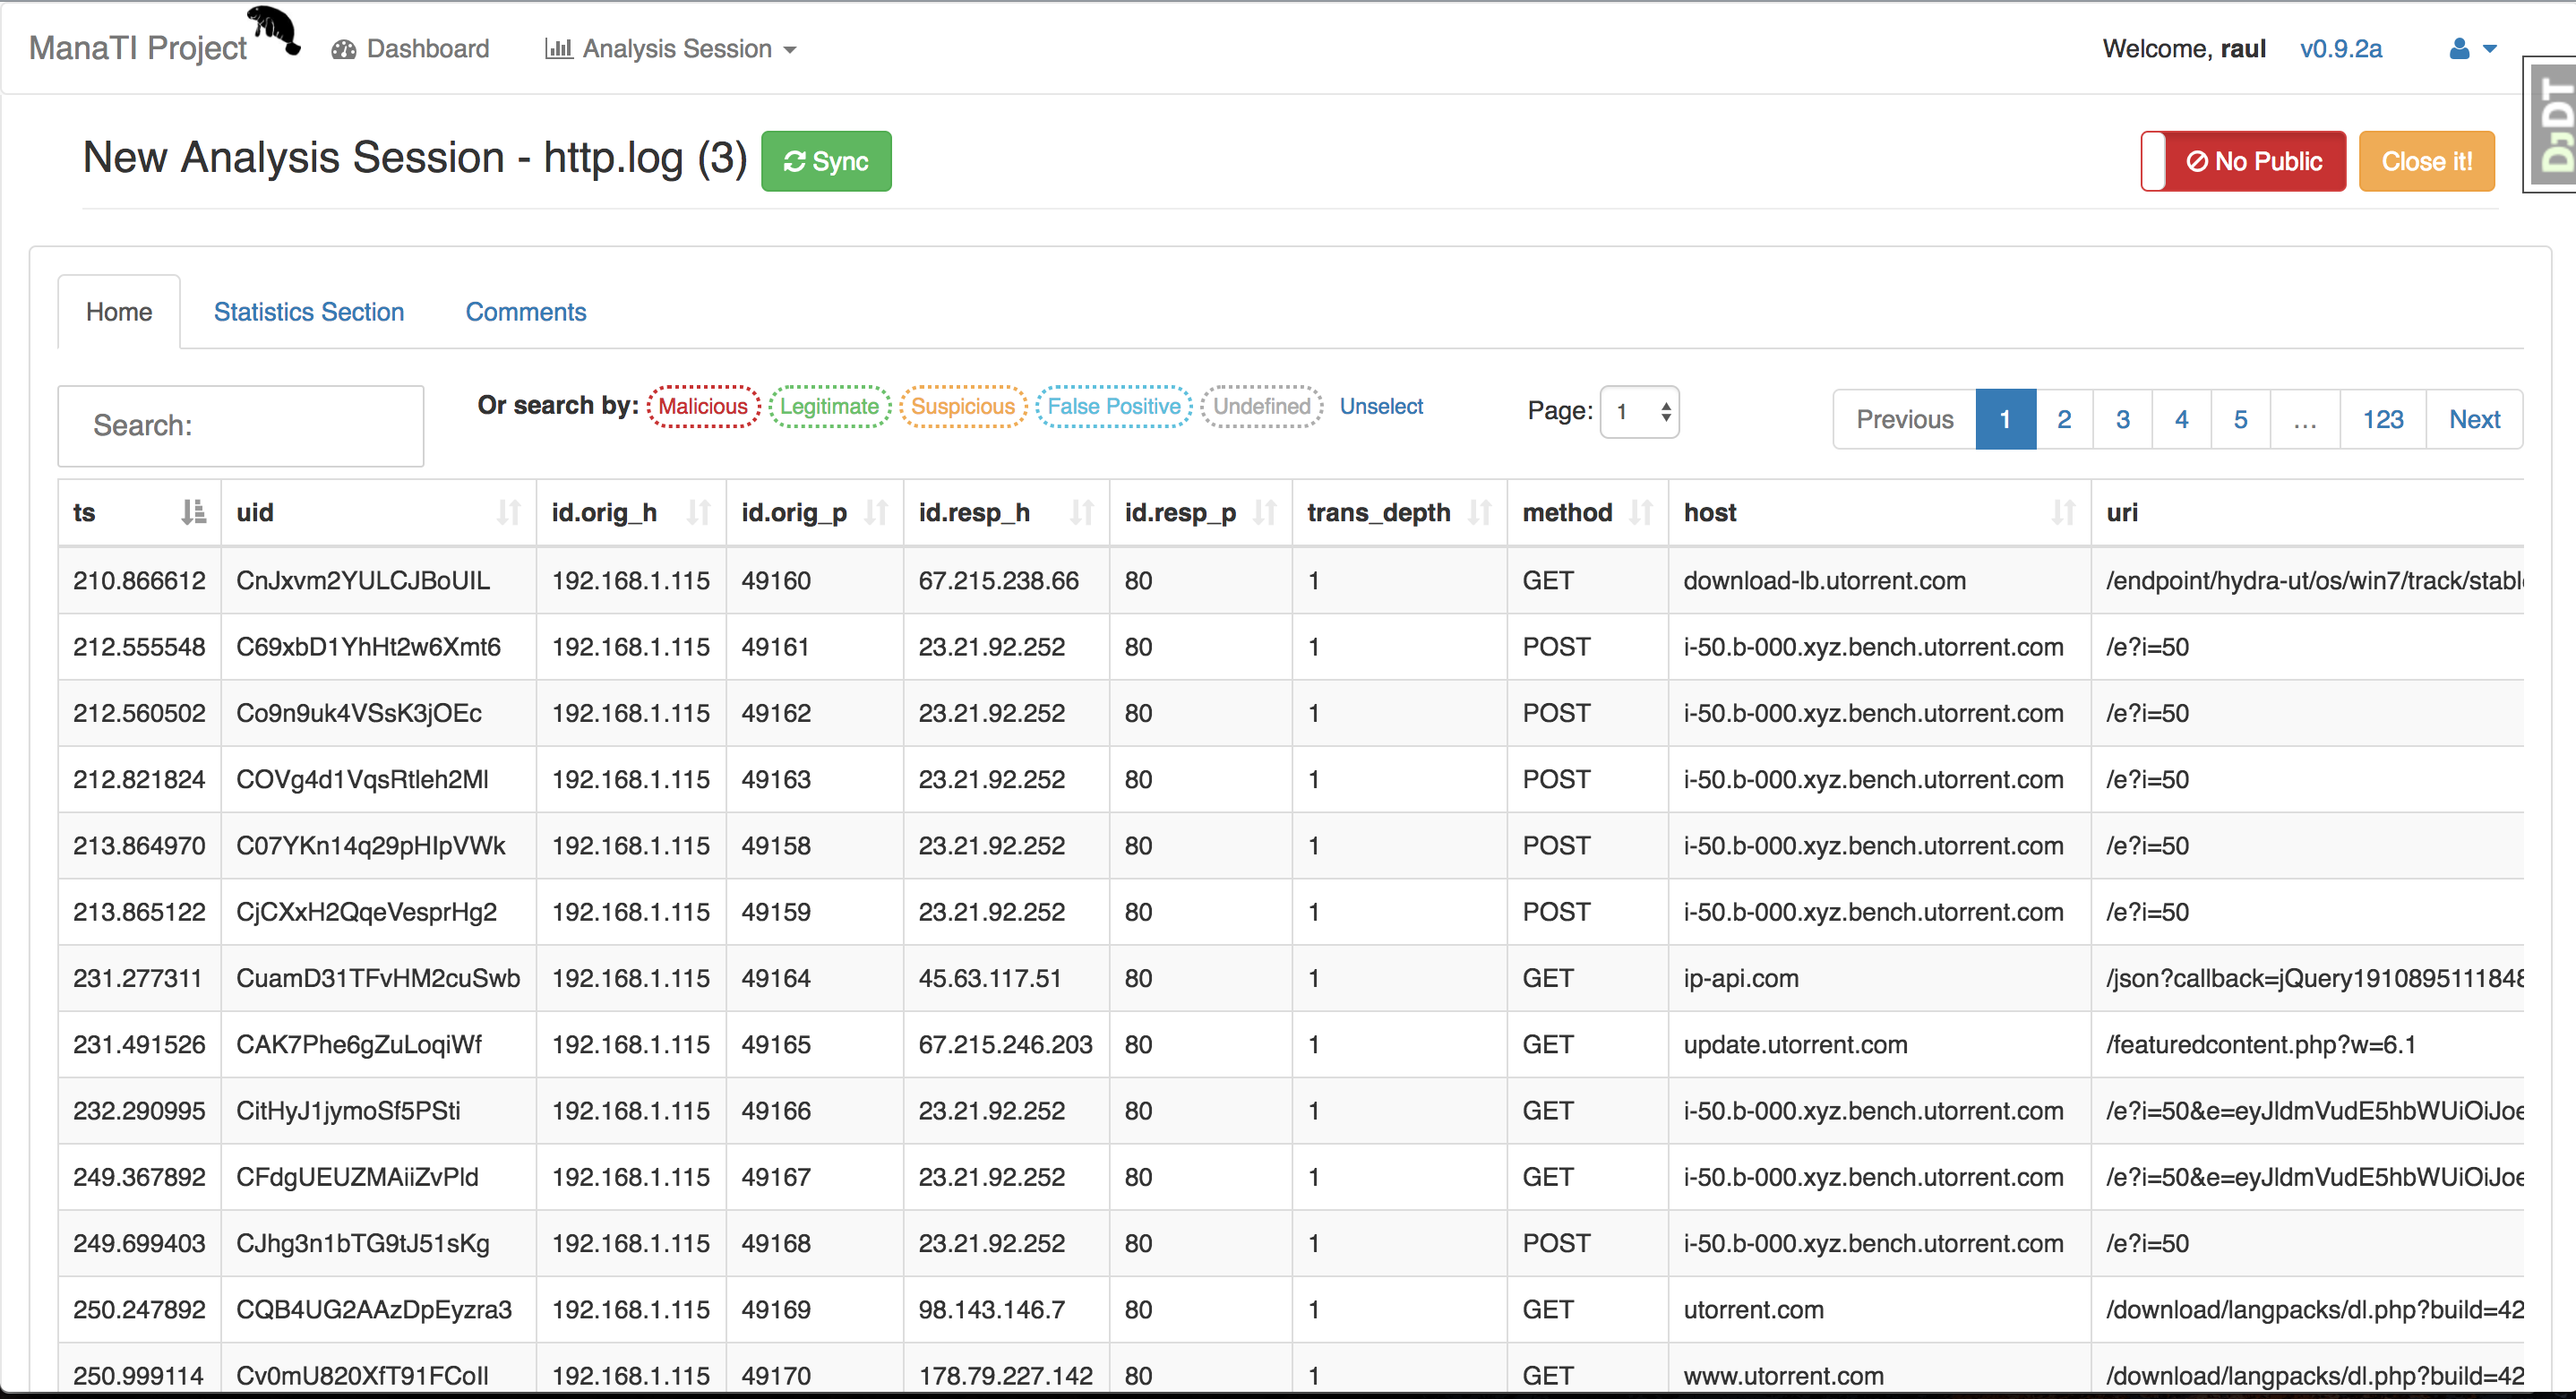 stratosphereips/manati
Веб-инструмент для помощи в работе интуитивных аналитиков угроз.

 0x4d31/fatt
FATT /fingerprintAllTheThings — это скрипт на основе pyshark для извлечения сетевых метаданных и отпечатков из pcap-файлов и живого сетевого трафика
 randomuserid/tylium
Основные конвейеры данных для обнаружения вторжений, аналитики безопасности и поиска угроз
 mushorg/snare
Super Next generation Advanced Reactive honEypot
 capacitorset/box-js
Инструмент для изучения JavaScript-вредоносного ПО.
 activecm/rita
Real Intelligence Threat Analytics (RITA) — это фреймворк для обнаружения связи командования и управления через анализ сетевого трафика.
 zeek/zeek
Zeek — это мощный фреймворк для анализа сети, который сильно отличается от типичных IDS, которые вы, возможно, знаете.






