

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Категории

Разведка угроз

Инструменты для сбора, анализа и операционализации каналов угроз, индикаторов компрометации (IOC) и тенденций атак.

Рекомендация Kitploit

Лучшие инструменты

10 выбрано
MISP preview#1

MISP

GitHubmisp/misp
6.5k2 дней назад
opencti preview#2

opencti

GitHubopencti-platform/opencti
9.8k5 ч 54 мин назад
IntelOwl preview#3

IntelOwl

GitHubintelowlproject/intelowl
4.7k2 месяцев назад
AIL-framework preview#4

AIL-framework

GitHubcircl/ail-framework
1.4k2 дней назад
yeti preview#5

yeti

GitHubyeti-platform/yeti
2.0k11 ч 7 мин назад
attack-stix-data preview#6

attack-stix-data

GitHubmitre-attack/attack-stix-data
72716 дней назад
sigma preview#7

sigma

GitHubsigmahq/sigma
10.9k3 дней назад
signature-base preview#8

signature-base

GitHubneo23x0/signature-base
3.0k4 дней назад
Loki preview#9

Loki

GitHubneo23x0/loki
3.8k10 месяцев назад
maltrail preview#10

maltrail

GitHubstamparm/maltrail
8.6k2 дней назад
НовыеРелевантностьПопулярныеНедавно обновлённые
1742 результатов
RTA preview

RTA

GitHubflipkart-incubator/rta

Red team Arsenal - Интеллектуальный сканер для выявления уязвимостей безопасности в активах L7 компании.

reconnaissancevulnerability-scannersnetwork-mapping+6
4153 лет назад
harpoon preview

harpoon

GitHubte-k/harpoon

CLI-инструмент для open source и threat intelligence

osintreconnaissancevulnerability-analysis+5
1.3k6 месяцев назад
Antiphishing preview

Antiphishing

GitHubjulioliraup/antiphishing

Расширенная защита от фишинга: открытые и бесплатные наборы правил Suricata

defensive-toolsioc-managementthreat-feeds-aggregators+6
131 день назад
RedHunt-OS preview

RedHunt-OS

GitHubredhuntlabs/redhunt-os

Виртуальная машина для эмуляции действий противника и охоты за угрозами
osintvulnerability-scannersexploit-frameworks+7
1.3k1 год назад
Threat-Intelligence-Hunter preview

Threat-Intelligence-Hunter

GitHubabhinavbom/threat-intelligence-hunter

TIH — это инструмент разведки, который помогает в поиске IOC по множеству общедоступных каналов безопасности и некоторым известным API. Идея…
ioc-managementosintinformation-gathering+1
1568 лет назад
attackintel preview

attackintel

GitHubgr4ym4ntx/attackintel

Скрипт на Python для запроса MITRE ATT&CK API для получения тактик, техник, смягчающих мер и методов обнаружения для конкретных групп угроз.

information-gatheringthreat-intelligenceeducation
677 лет назад
Linux-Kodachi preview

Linux-Kodachi

GitHubwmal/linux-kodachi

Укреплённая конфиденциальная ОС на базе Debian с предустановленным стеком анонимности (Tor, VPN, DNSCrypt), инструментарием анти-криминалистики,…

osintvulnerability-scannersforensics+9
48928 дней назад
omnibus preview

omnibus

GitHubinquest/omnibus

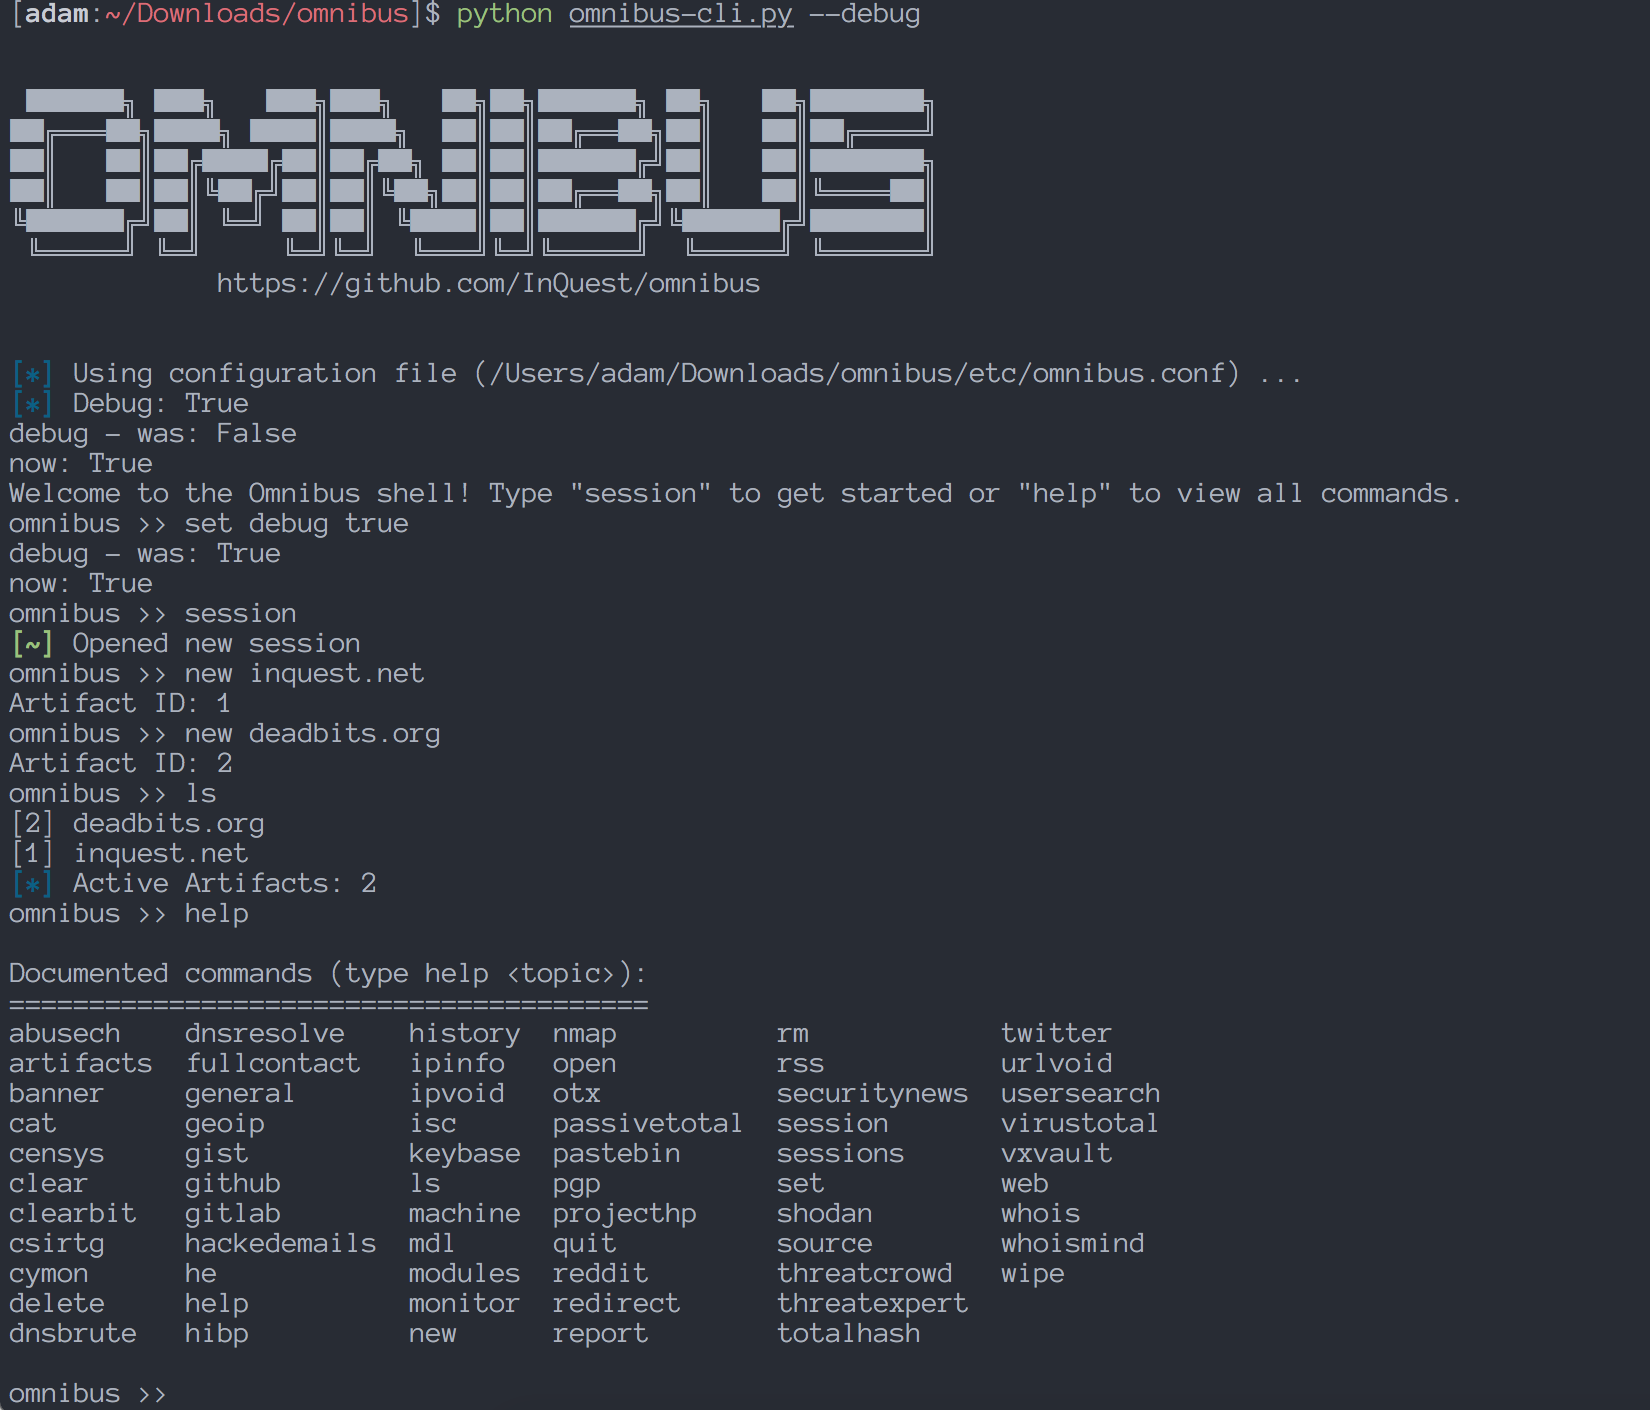
OSINT Omnibus (бета-версия)

ioc-managementosintreconnaissance+2
3597 лет назад
rastrea2r preview

rastrea2r

GitHubrastrea2r/rastrea2r

Сбор и охота за IOCs с энтузиазмом и стилем
ioc-managementreconnaissancememory-forensics+6
2381 месяц назад
ph0neutria preview
Archived

ph0neutria

GitHubphage-nz/ph0neutria

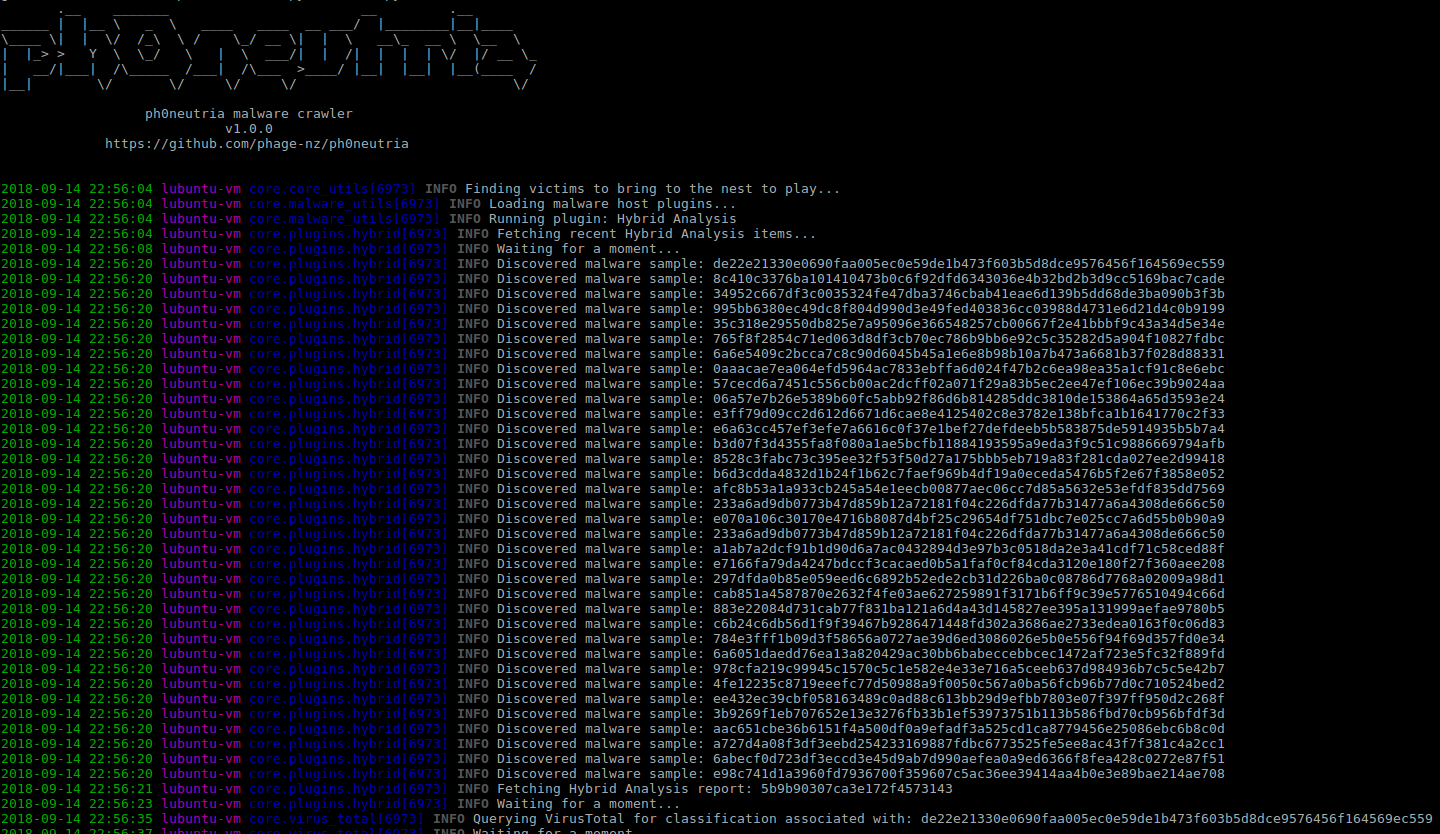
ph0neutria — это сборщик зоопарка вредоносных программ, который получает образцы прямо из дикой природы. Всё хранится в Viper для удобства доступа и…

osintinformation-gatheringmalware-analysis+1
3016 лет назад
mquery preview

mquery

GitHubcert-polska/mquery

YARA ускоритель запросов вредоносного ПО (веб-интерфейс)

forensicsmalware-analysisthreat-intelligence+1
4409 месяцев назад
LogonTracer preview

LogonTracer

GitHubjpcertcc/logontracer

Исследуйте вредоносные входы в Windows путем визуализации и анализа журнала событий Windows

digital-forensicsthreat-intelligenceincident-response+2
3.2k3 месяцев назад
arkime preview

arkime

GitHubarkime/arkime

Arkime — это система с открытым исходным кодом для крупномасштабного захвата, индексации и хранения полных пакетов.

defensive-toolspacket-sniffing-analysisnetwork-forensics+7
7.4k1 день назад
munin preview

munin

GitHubneo23x0/munin

Онлайн-проверщик хэшей для Virustotal и других сервисов

osintvulnerability-analysishash-analysis+3
8522 дней назад
hontel preview

hontel

GitHubstamparm/hontel

Telnet-ловушка

defensive-toolsnetwork-securitythreat-intelligence
1637 лет назад
PatrowlManager preview

PatrowlManager

GitHubpatrowl/patrowlmanager

PatrOwl - умная и масштабируемая платформа оркестрации операций безопасности с открытым исходным кодом

vulnerability-scannersthreat-intelligenceincident-response+1
6384 дней назад
cowrie preview

cowrie

GitHubcowrie/cowrie

Cowrie SSH/Telnet ловушка https://docs.cowrie.org/

defensive-toolsinformation-gatheringnetwork-security+3
6.5k3 дней назад
malwoverview preview

malwoverview

GitHubalexandreborges/malwoverview

Malwoverview — это инструмент первичного реагирования для охоты за угрозами с использованием VirusTotal, Hybrid Analysis, URLHaus, Polyswarm,…


android-securityioc-managementosint+4
4.1k2 месяцев назад
Назад1…777879…97Вперёд





