
 #1
Инструменты для сбора, анализа и операционализации каналов угроз, индикаторов компрометации (IOC) и тенденций атак.
Рекомендация Kitploit

 mrash/psad
psad: Обнаружение вторжений и анализ логов с помощью iptables
 jipegit/osxauditor
OS X Auditor — это бесплатный инструмент для компьютерной криминалистики Mac OS X.
 nullarray/intrec-pack
Установщик пакета/набора для разведки и сбора информации.
 phype/telnet-iot-honeypot
Python telnet honeypot для перехвата бинарных файлов ботнетов
 jh00nbr/phishruffus
Интеллектуальный охотник за угрозами и фишинг-серверами
 cve-search/cve-search
Локальная база данных уязвимостей CVE/CPE с поиском, ранжированием, веб-интерфейсом и API для автономного анализа и управления уязвимостями.
 jepaynemsft/weffles
Создайте быструю, бесплатную и эффективную консоль для охоты за угрозами и реагирования на инциденты с использованием пересылки событий Windows и…
 neo23x0/loki
Сканер на основе IOC и YARA для обнаружения индикаторов компрометации с помощью проверки имен файлов по регулярным выражениям, сигнатур YARA,…
 invoke-ir/ace
Автоматизированная платформа для сбора и обогащения
 redsiege/just-metadata
Just-Metadata — это инструмент, который собирает и анализирует метаданные об IP-адресах. Он пытается найти взаимосвязи между системами в большом…
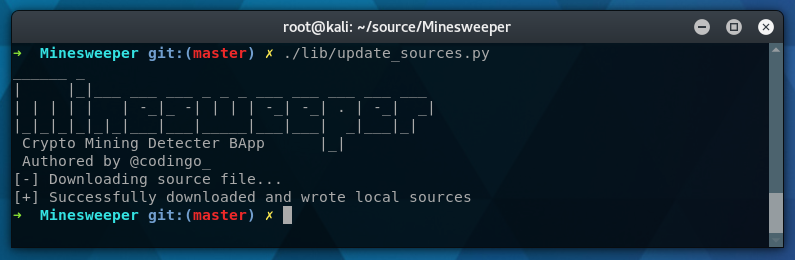 codingo/minesweeper
Плагин для Burpsuite (BApp), помогающий обнаруживать скрипты, загружаемые с более чем 23 000 вредоносных доменов для майнинга криптовалют…
 danielbohannon/revoke-obfuscation
Фреймворк обнаружения обфускации PowerShell
 alectrocute/honeyprompt
LLM-first фреймворк обмана: "Ловушка, которая отвечает!™"
 woj-ciech/daily-dose-of-malware
Скрипт позволяет собирать вредоносное ПО и C&C серверы с открытых платформ, таких как Malshare, Malcode, Google, Cymon - vxvault, cybercrime tracker…
 mthbernardes/ipchecker
Проверить, является ли IP-адрес из сети Tor или вредоносным прокси
 0x4d31/honeylambda
honeyλ — простое бессерверное приложение, предназначенное для автоматического создания и мониторинга фальшивых HTTP-эндпоинтов (т.е. URL-ловушек) на…
 silascutler/malpipe
Движок приёма и обработки вредоносных программ/IOC







