
 #1
Инструменты для сбора, анализа и операционализации каналов угроз, индикаторов компрометации (IOC) и тенденций атак.
Рекомендация Kitploit

 bontchev/whodunit
Определение наиболее вероятных APT-групп, ответственных за инцидент

 secdev02/cyber-decoy
Экспериментальный брокер приманок
 corelight/zeek-agenttesla-detector
Детектор C2-инфраструктуры вредоносного ПО Agent Tesla на основе Zeek.
 exptechtw/cve-2025-66478
Реальный анализ журналов атак CVE-2025-66478 (RCE в Server Actions Next.js) с образцами вредоносного ПО, отслеживанием IP-адресов атакующих и уроками…
 synacktiv/pridelocker-analysis
Этот репозиторий содержит скрипт IDA Python для восстановления строк шифратора PrideLocker ESX и YARA-правило.
 ikram124/cve-2024-3094-analysis
Проект анализа безопасности: разбор реальных CVE
 paolokappa/sharepointsecuritymonitor
Комплексное решение для мониторинга безопасности SharePoint на основе PowerShell с защитой от CVE-2025-53770, расширенным анализом DLL, обнаружением…
 b401/clickstudio-compromised-certificate
Репозиторий, содержащий скомпрометированный сертификат, использованный в недавних атаках CVE-2022-30190 (Follina).
 ilhomjonr/cve-2026-67595
CVE-2026-67595 — Встроенный вредоносный JavaScript (шпионское ПО) в официальных релизах VaahCMS 2.0.0–2.3.4. CVSS 8.1. Рекомендации + обнаружение.
 mrrawbit/sonicwall-sma1000-zero-day-ioc-check
Неофициальный Bash IoC проверщик для устройств SonicWall SMA1000, затронутых активно эксплуатируемыми уязвимостями CVE-2026-15409 и CVE-2026-15410.
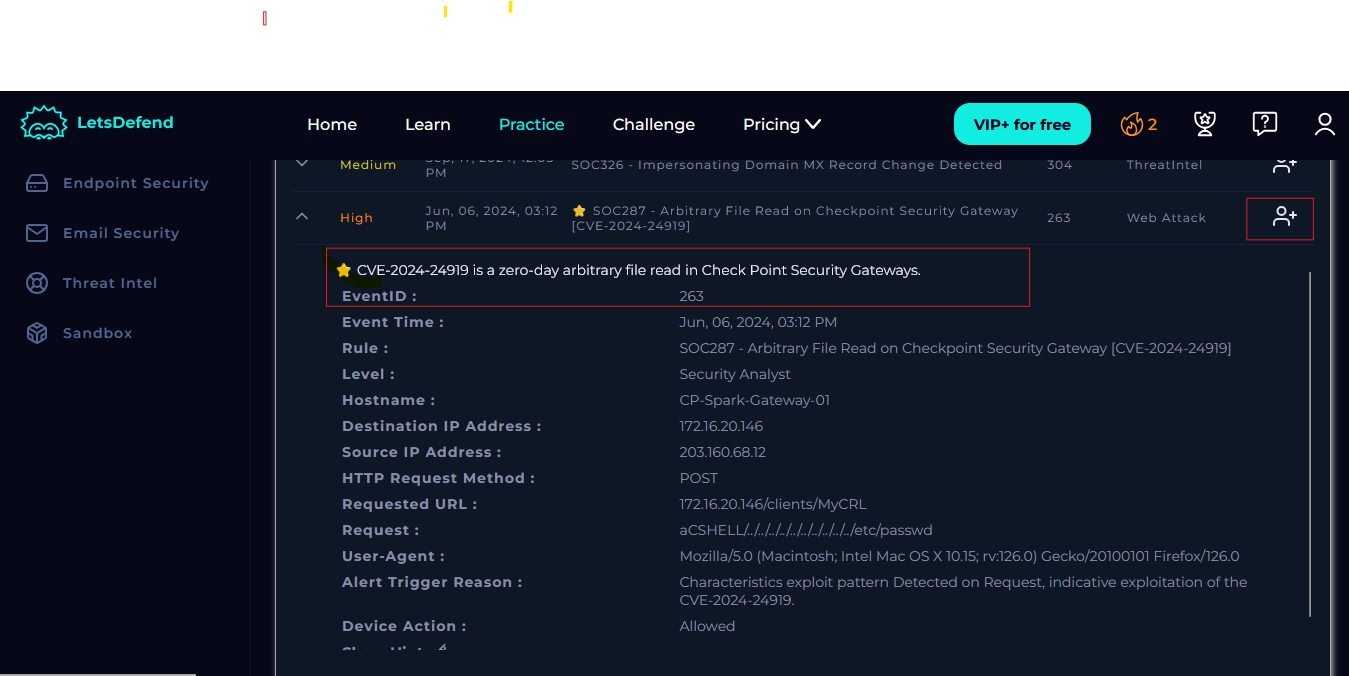 cyberbibs/event-id-263-arbitrary-file-read-on-checkpoint-security-gateway-cve-2024-24919-
Пошаговое руководство по реагированию на инциденты SOC для уязвимости CVE-2024-24919 (произвольное чтение файлов) на шлюзах Check Point, охватывающее…
 sarjanpatel22/siem-threat-detection-lab
Лаборатория SIEM для синей команды: Wazuh 4.7.5 обнаруживает 7 симулированных атак (SSH-брутфорс, Slowloris DoS / CVE-2007-6750, веб-атаки) с…
 pisut4152/sigma-rule-for-cve-2021-41773-and-cve-2021-42013-exploitation-attempt
 pinaraltinok/log4shell-attack
Моделирование многоэтапной атаки и обнаружение Log4Shell для CVE-2021-44228
 dfs333/trivysupplychainanalysis
Формально верифицированная количественная реконструкция атаки на цепочку поставок Trivy/TeamPCP GitHub Actions (CVE-2026-33634): модель инцидента на…
 24520597-blip/cve-2025-99999
PoC & IOCs для критического обхода аутентификации HSM (CVE-2025-99999). Аналитика угроз для финансового сектора.
 sohanbhowmik/cyberthreat_dbsproject
Структурированный набор данных об угрозах для отслеживания уязвимостей CVE с оценками CVSS, статусом KEV и датами публикации.







