 cyberbibs/event-id-263-arbitrary-file-read-on-checkpoint-security-gateway-cve-2024-24919-
Пошаговое руководство по реагированию на инциденты SOC для уязвимости CVE-2024-24919 (произвольное чтение файлов) на шлюзах Check Point, охватывающее обнаружение, анализ, локализацию и устранение с IOCs.

CVE-2024-24919 — это критическая уязвимость нулевого дня в шлюзах безопасности Check Point, которая позволяет неаутентифицированным удаленным злоумышленникам читать произвольные файлы на затронутых системах. Обнаруженная в мае 2024 года и активно эксплуатируемая в дикой природе, уязвимость нацелена на устройства с включенным Remote Access VPN или Mobile Access Blade. Злоумышленники могут использовать эту уязвимость для доступа к конфиденциальным файлам, таким как хэши паролей и ключи SSH, что потенциально может привести к полной компрометации системы. Из-за серьезности и статуса эксплуатации настоятельно рекомендуется немедленное применение исправлений и мер смягчения.
Для расследования и устранения оповещения я предпринял следующие шаги;
Эти шаги подробно описаны ниже с изображениями.
Очередь тикетов Центра управления безопасностью (SOC) является критическим компонентом управления и реагирования на инциденты кибербезопасности. Причины: отслеживание и управление инцидентами, приоритизация и триаж, подотчетность, отчетность, анализ тенденций, а также соответствие требованиям и готовность к аудиту.
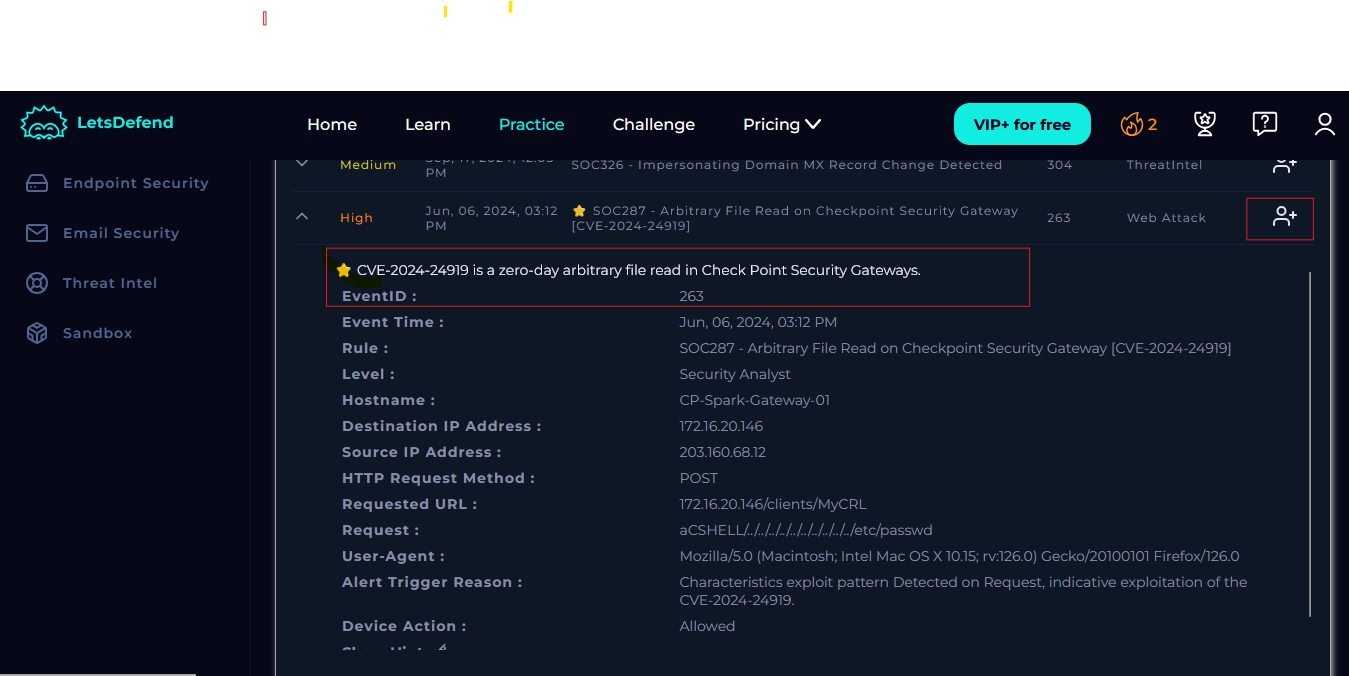
Каждый тикет в очереди обычно назначается конкретному аналитику или команде, что обеспечивает четкую ответственность и подотчетность за разрешение инцидента. Это способствует структурированному и организованному подходу к управлению инцидентами. Я взял на себя ответственность за оповещение с EventID: 263
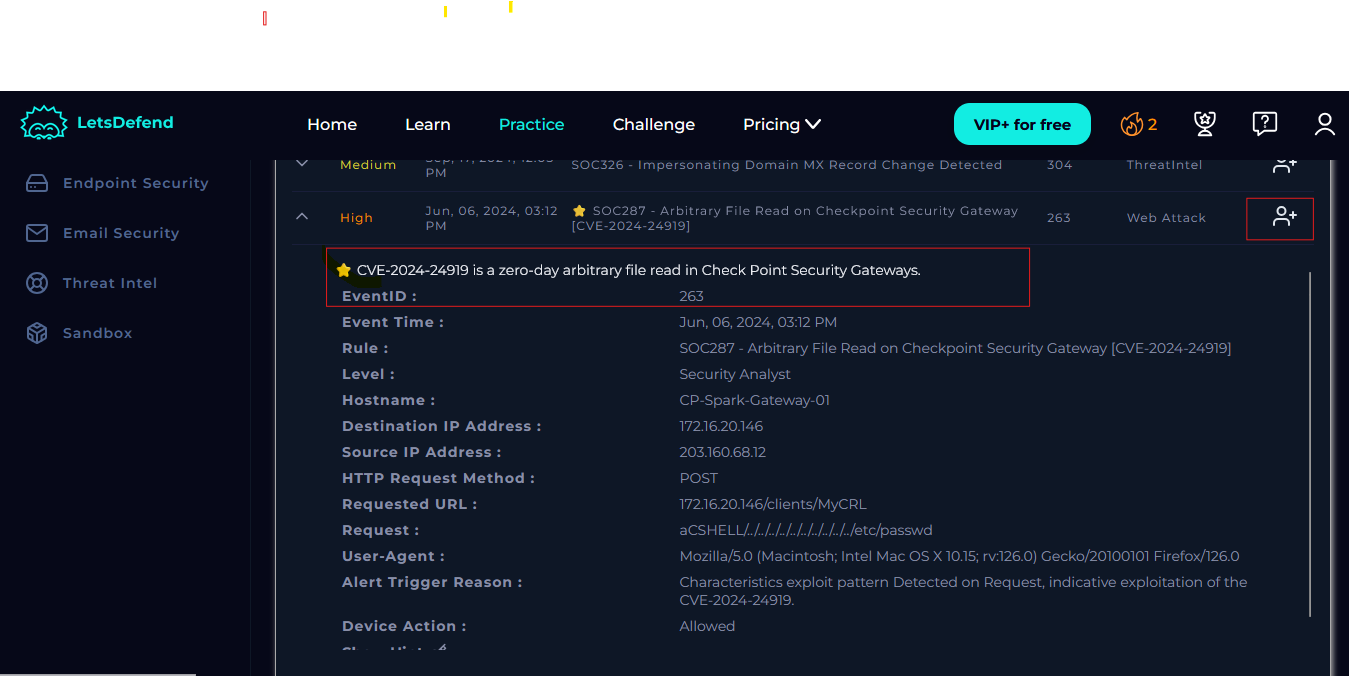
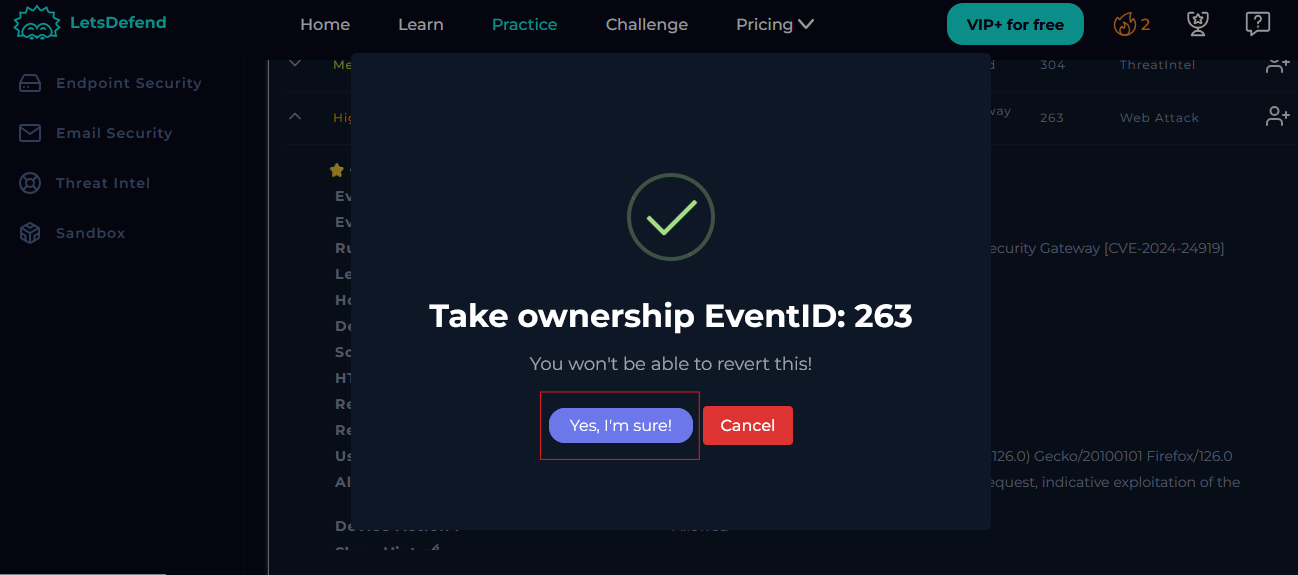
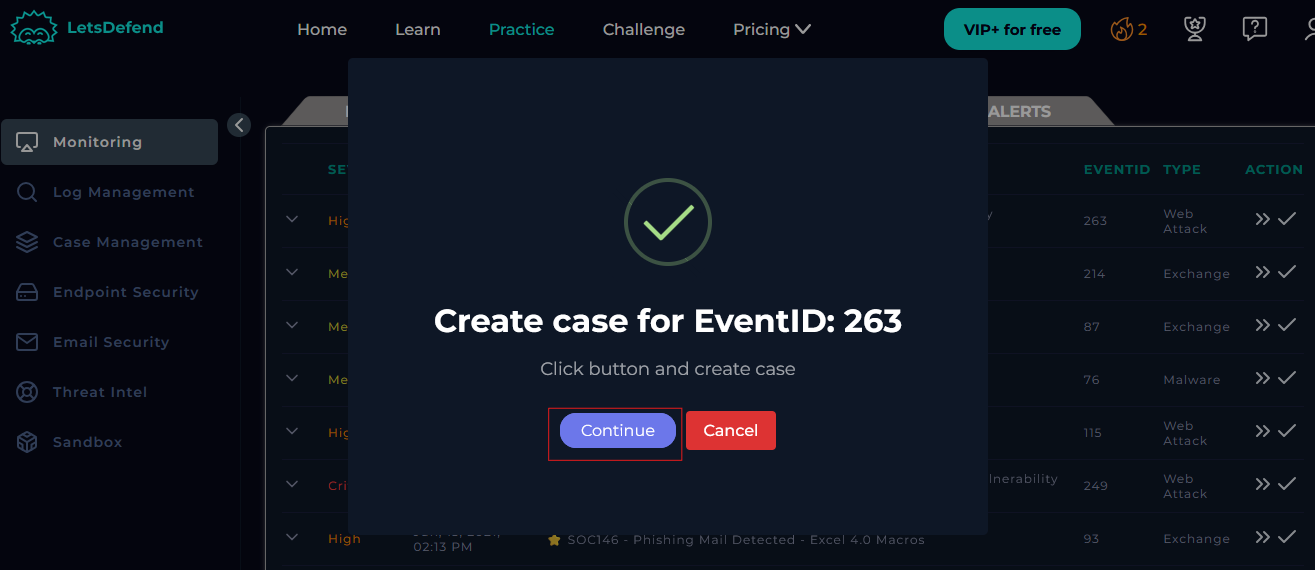
После взятия ответственности за оповещение оно автоматически отправляется в канал расследования, где я могу инициировать кейс для дальнейшего анализа и реагирования на инцидент безопасности. Я создал кейс для оповещения и смог просмотреть детали инцидента.
На основе информации, предоставленной оповещением, кажется, что обнаружена подозрительная веб-атака на сервере с именем «CP-Spark-Gateway-01» с IP-адресом 172.16.20.146. Оповещение сработало по правилу SOC287 для произвольного чтения файлов на шлюзе безопасности Checkpoint [CVE-2024–24919], и действие устройства было разрешено.
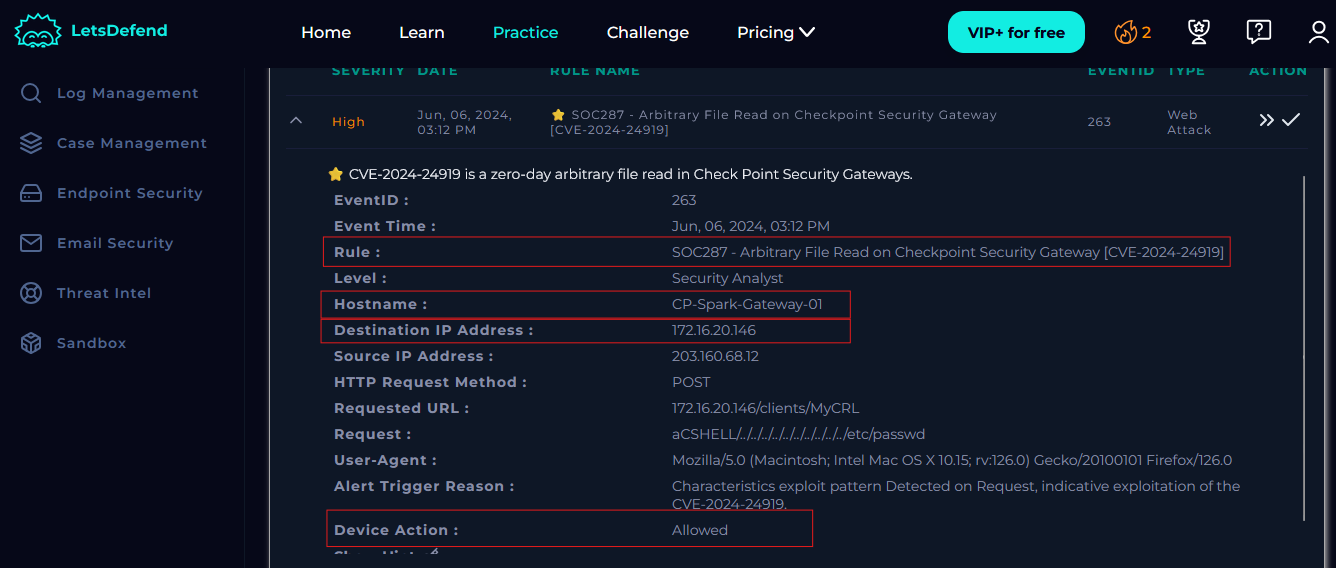
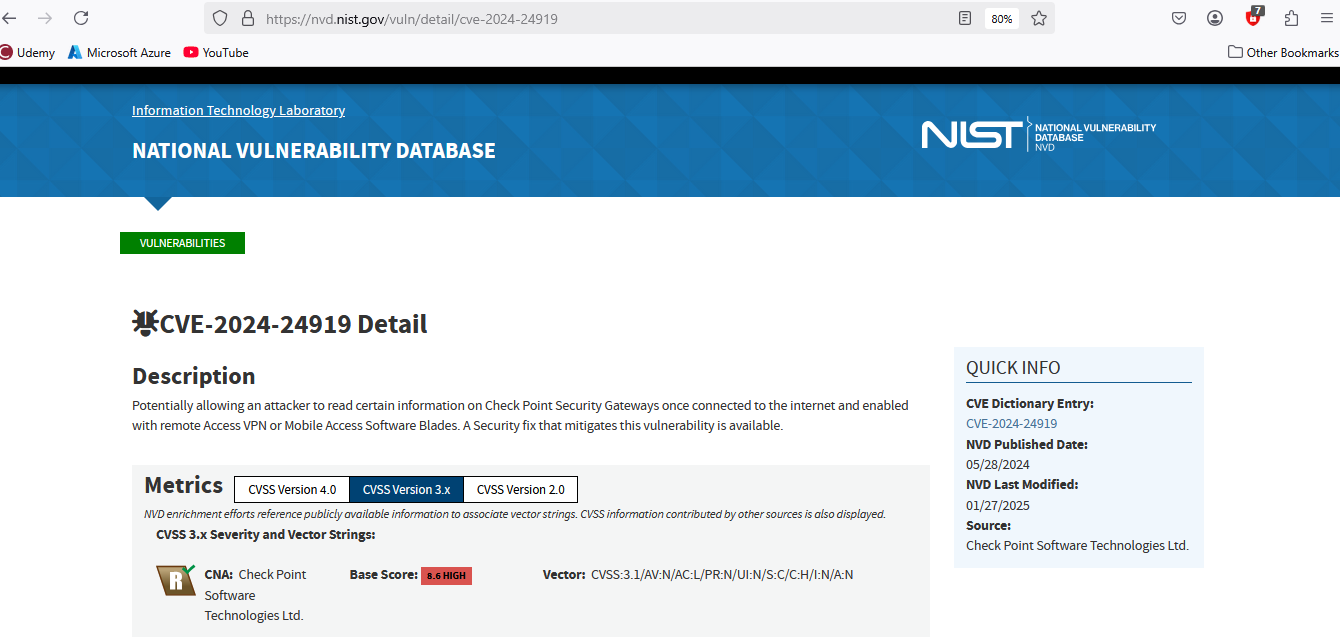
Чтобы лучше понять это оповещение, я провел разведку на основе открытых источников (OSINT) в отношении сообщенной CVE-2024–24919 и важной информации, относящейся к данной CVE.
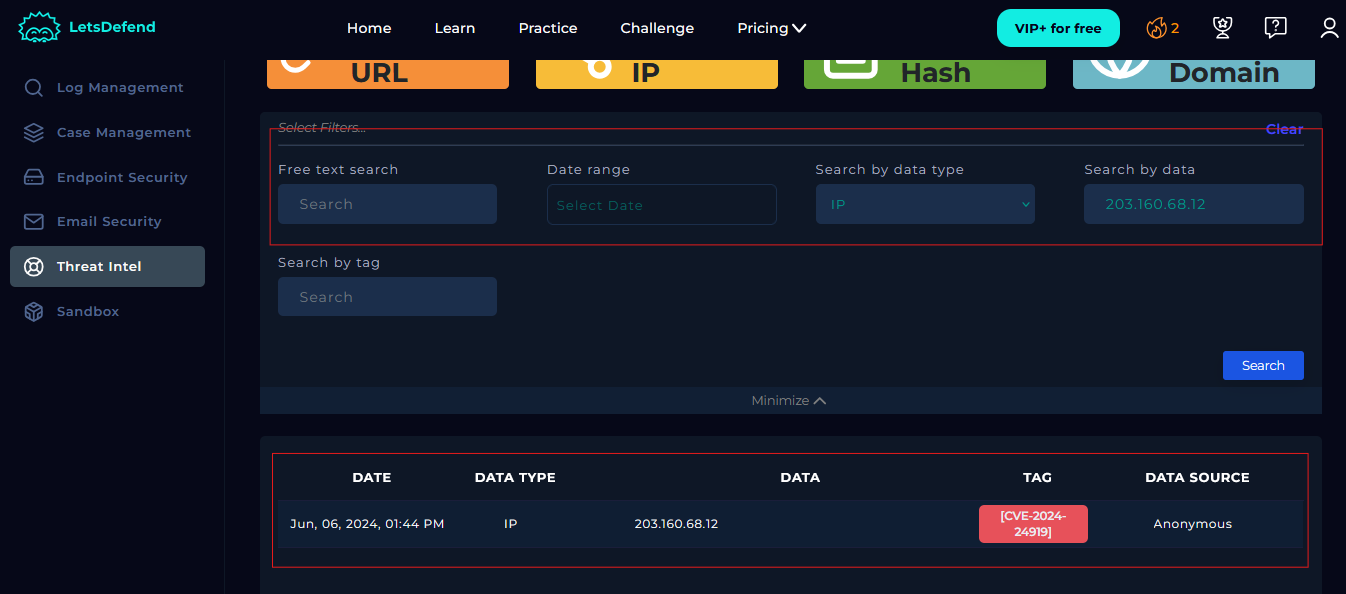
Затем я провел разведку угроз с использованием платформы угроз, предоставленной LetsDefend, которая предоставляет всеобъемлющую базу данных, предназначенную для каталогизации вредоносной информации, такой как IP-адреса, домены и другие индикаторы компрометации, используя исходный IP-адрес 203.160.68.12.
Кроме того, я использовал VirusTotal для разведки угроз по тому же IP-адресу и заметил, что вредоносное ПО было отмечено как вредоносное 4 поставщиками безопасности, а геолокация IP — Гонконг.
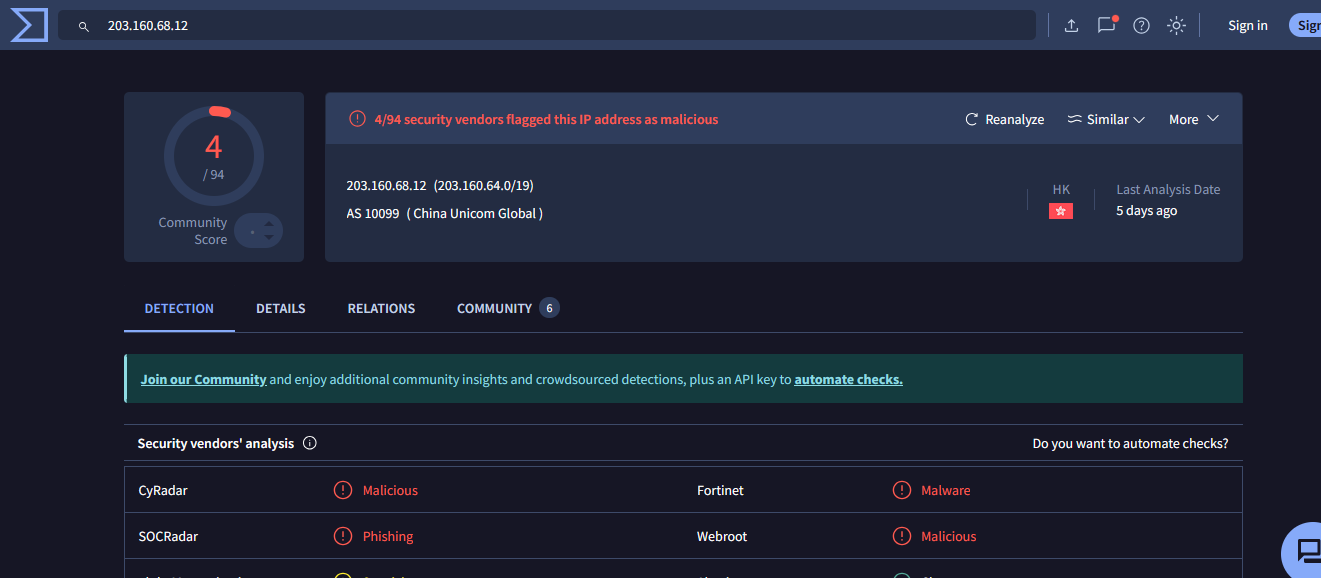
Это подтверждает, что трафик с IP 203.160.68.12 является вредоносным. Следовательно, необходимо провести дальнейшее расследование, проанализировав журналы, чтобы увидеть, сколько хостов в моей сети имели какое-либо взаимодействие с этим вредоносным IP.
Я начал свой анализ с изучения журналов доступа. Сосредоточился на IP-адресах, пользовательских агентах, путях, HTTP-кодах состояния и временных метках, чтобы помочь мне выявить любую подозрительную или вредоносную активность.
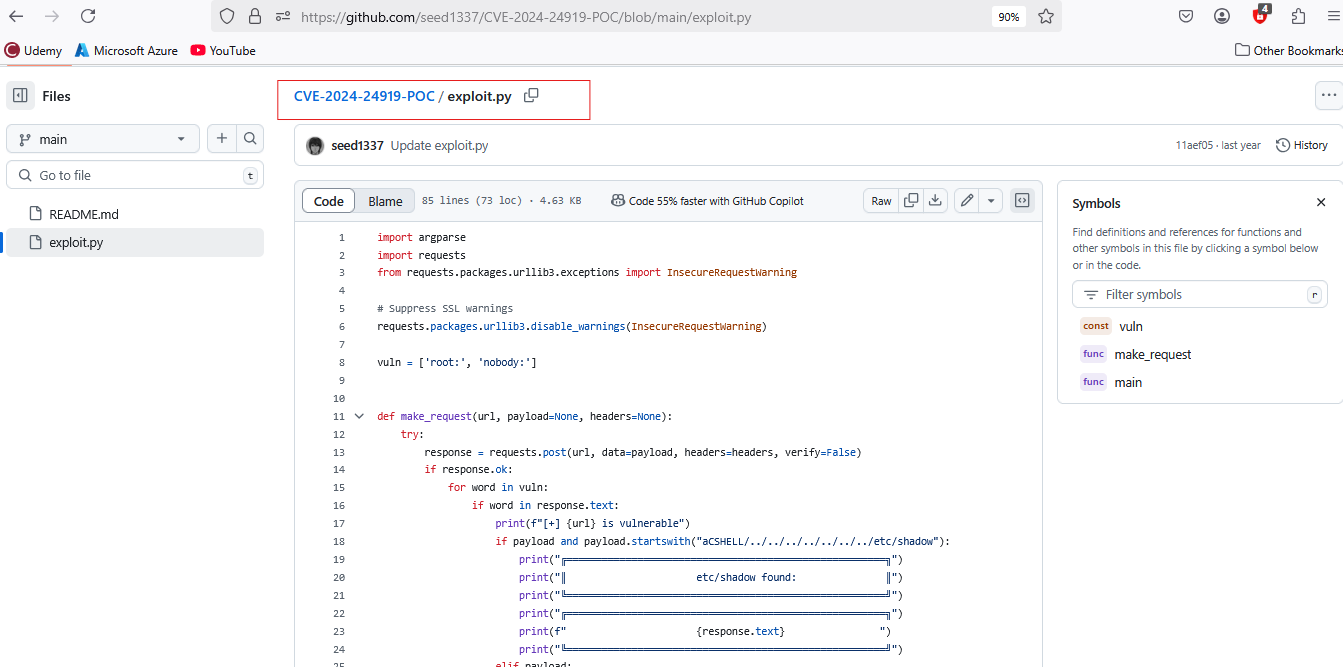
Перед изучением HTTP-трафика я исследовал полезные нагрузки, используемые для эксплуатации соответствующей уязвимости. Я нашел этот общедоступный POC (доказательство концепции), используемый [CVE-2024–24919] в этом репозитории GitHub https://github.com/seed1337/CVE-2024-24919-POC/blob/main/exploit.py
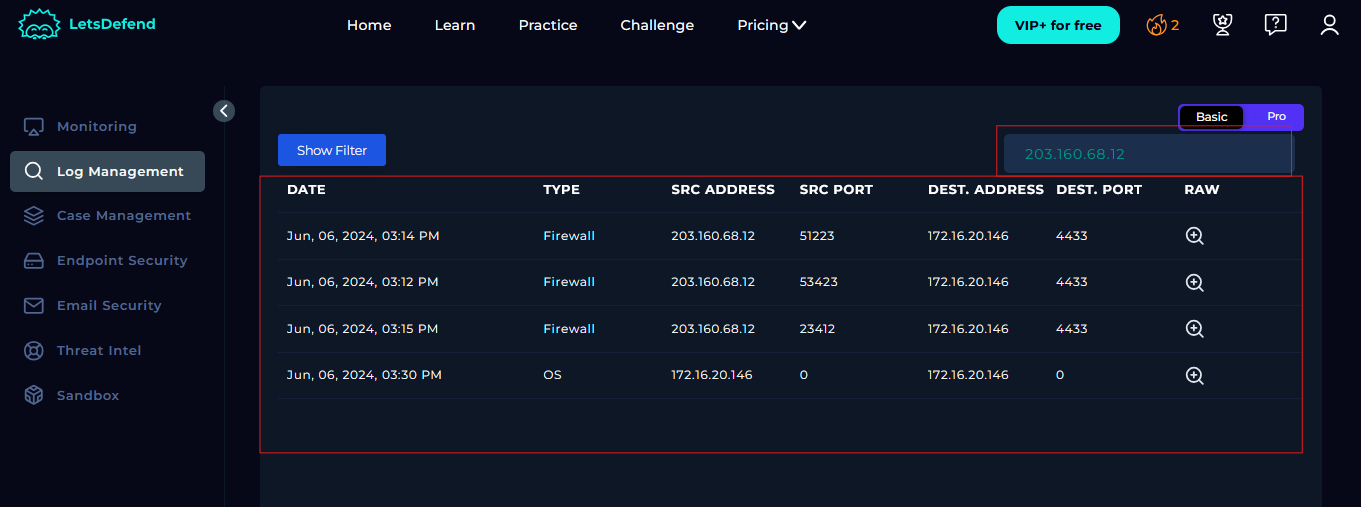
Затем я перешел на страницу управления журналами и отфильтровал журналы по вредоносному исходному IP-адресу 203.160.68.12, чтобы увидеть, сколько хостов с ним взаимодействовало. В ходе поиска по сети я обнаружил, что только хост с именем «CP-Spark-Gateway-01» с IP-адресом 172.16.20.146 имел контакт с вредоносным IP.
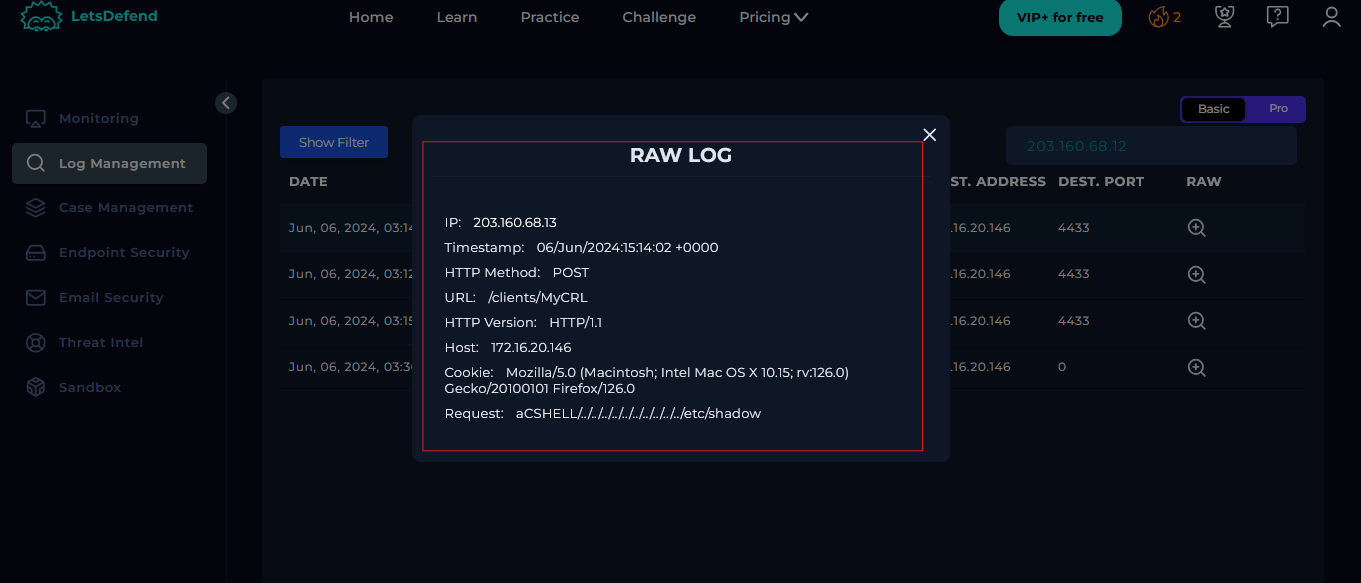
Информация журнала ниже показывает, что вредоносный IP-адрес 172.16.20.146 использовал метод POST для отправки вредоносной полезной нагрузки aCSHELL/../../../../../../../../../../etc/shadow — которая пытается прочитать конфиденциальный файл /etc/shadow через обход каталога на хосте «CP-Spark-Gateway-01» с IP-адресом 172.16.20.146 06/июня/2024.
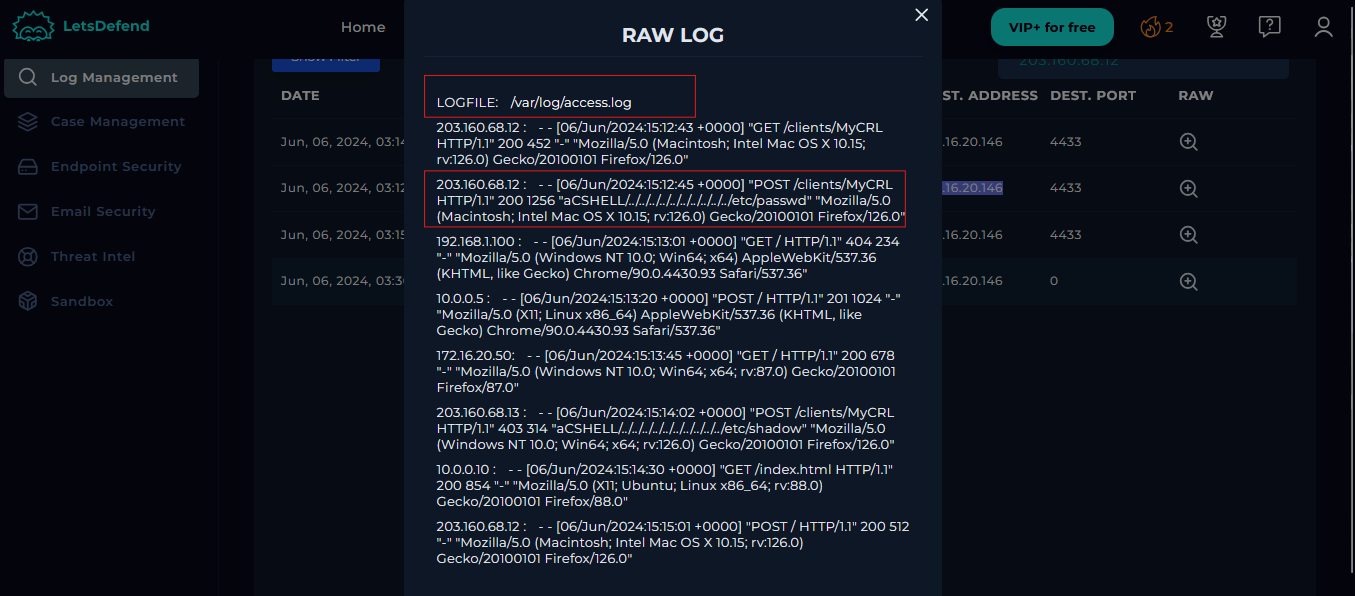
Файл /etc/shadow является критическим файлом в операционных системах на базе Unix/Linux, который хранит хэшированные пароли и сведения об истечении срока действия учетных записей пользователей. Следовательно, я могу сделать вывод, что злоумышленник пытается украсть учетные данные пользователя, и запрос был выполнен с кодом состояния 200, как указано в журнале выше.
Это дополнительно доказывает, что атака является вредоносной.
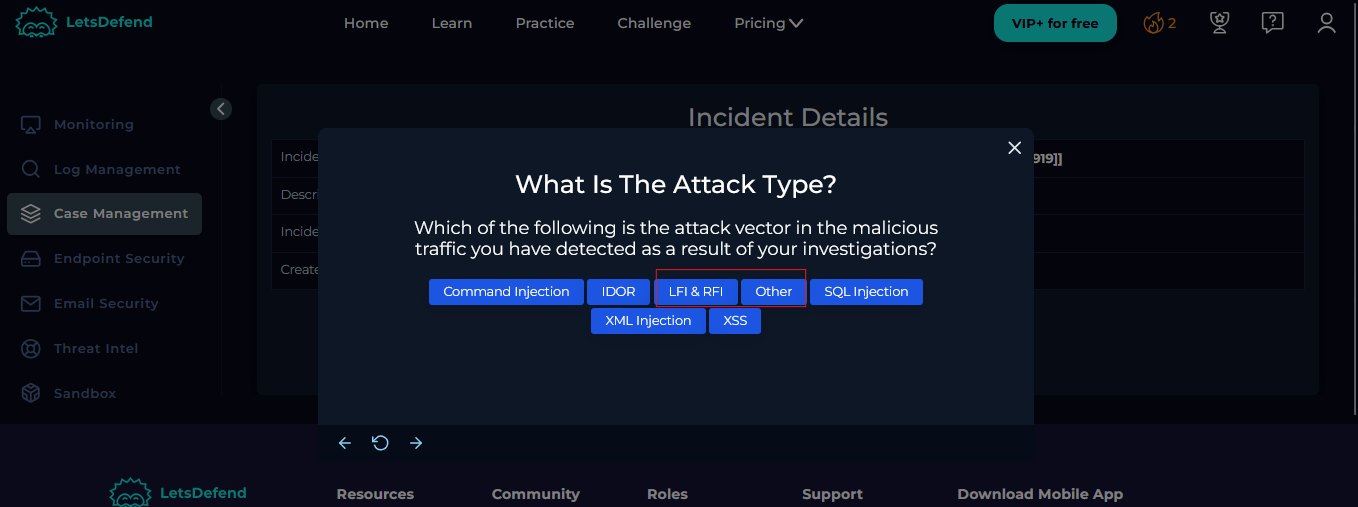
Сдерживание играет ключевую роль в кибербезопасности, ограничивая влияние инцидентов безопасности, защищая данные и операции, облегчая эффективное реагирование на инциденты, сохраняя доказательства для судебного анализа и обеспечивая соответствие юридическим и нормативным требованиям.






