
 #1
Инструменты для сбора, анализа и операционализации каналов угроз, индикаторов компрометации (IOC) и тенденций атак.
Рекомендация Kitploit

 murrayr0123/cve-2024-3400-compromise-checker
Простой bash-скрипт для проверки признаков компрометации, связанных с CVE-2024-3400
 kamalideenak/microsoft-defender-for-endpoint-deployment-on-windows-10-11-device
此仓库记录了如何在 Windows 11 设备上部署 Microsoft Defender for Endpoint,包括通过本地脚本载入、启用设备发现、配置 Log4j2 检测 (CVE-2021-44228) 以及验证事件响应工作流。
 shoucheng3/apache__nifi_cve-2022-33140_1-16-22
Автоматизированная система обработки и распределения потоков данных с безопасной конфигурацией, отслеживанием происхождения и расширяемой плагинной…
 thecyberfairy/cve-lfi-lab
Практическая лабораторная работа по исследованию CVE-2025-39507 с точки зрения аналитика SOC первого уровня. Включает анализ логов в Microsoft…
 techwithorgito/cve-2025-55182-researching-process
Оборонно-исследовательский репозиторий для CVE-2025-55182 (Pre-Auth RCE в React Server Components/Next.js). Включает технический анализ, правила…
 sana-404/cve-2026-8838-mitigation-and-detection
Скрипты обнаружения и смягчения последствий для CVE-2026-8838, предоставляющие сканирование уязвимостей, аудит конфигурации и рекомендации по…
 cert-hr/log4shell
Этот репозиторий содержит IoCs, которые связаны с эксплуатацией CVE-2021-4428.
 calusdotai/anticipator
Anticipator — это платформа с открытым исходным кодом для обнаружения угроз в мультиагентных ИИ-системах.
 q-feeds/nftables-iptables-integration-script
Скрипт для реализации Q-Feeds напрямую в NFtables или IPtables

 rajus-agent/orbit-tracer
Orbit Tracer Security Agent для интеллектуального устранения уязвимостей. Отслеживает радиус поражения уязвимостей с помощью графа знаний Orbit,…
 cossas/soarca
SOARCA — открытый исходный код оркестратора безопасности на основе CACAO!
 dpfkdlemtp/cve-2026-100633
Опубликована CVE SiYuan · Репортёр: dpfkdlemtp · Официальные ссылки на запись и рекомендации
 virustotal/vt-go
Официальная клиентская библиотека на Go для VirusTotal API
 thehive-project/cortex
Cortex: мощный движок анализа наблюдаемых объектов и активного реагирования
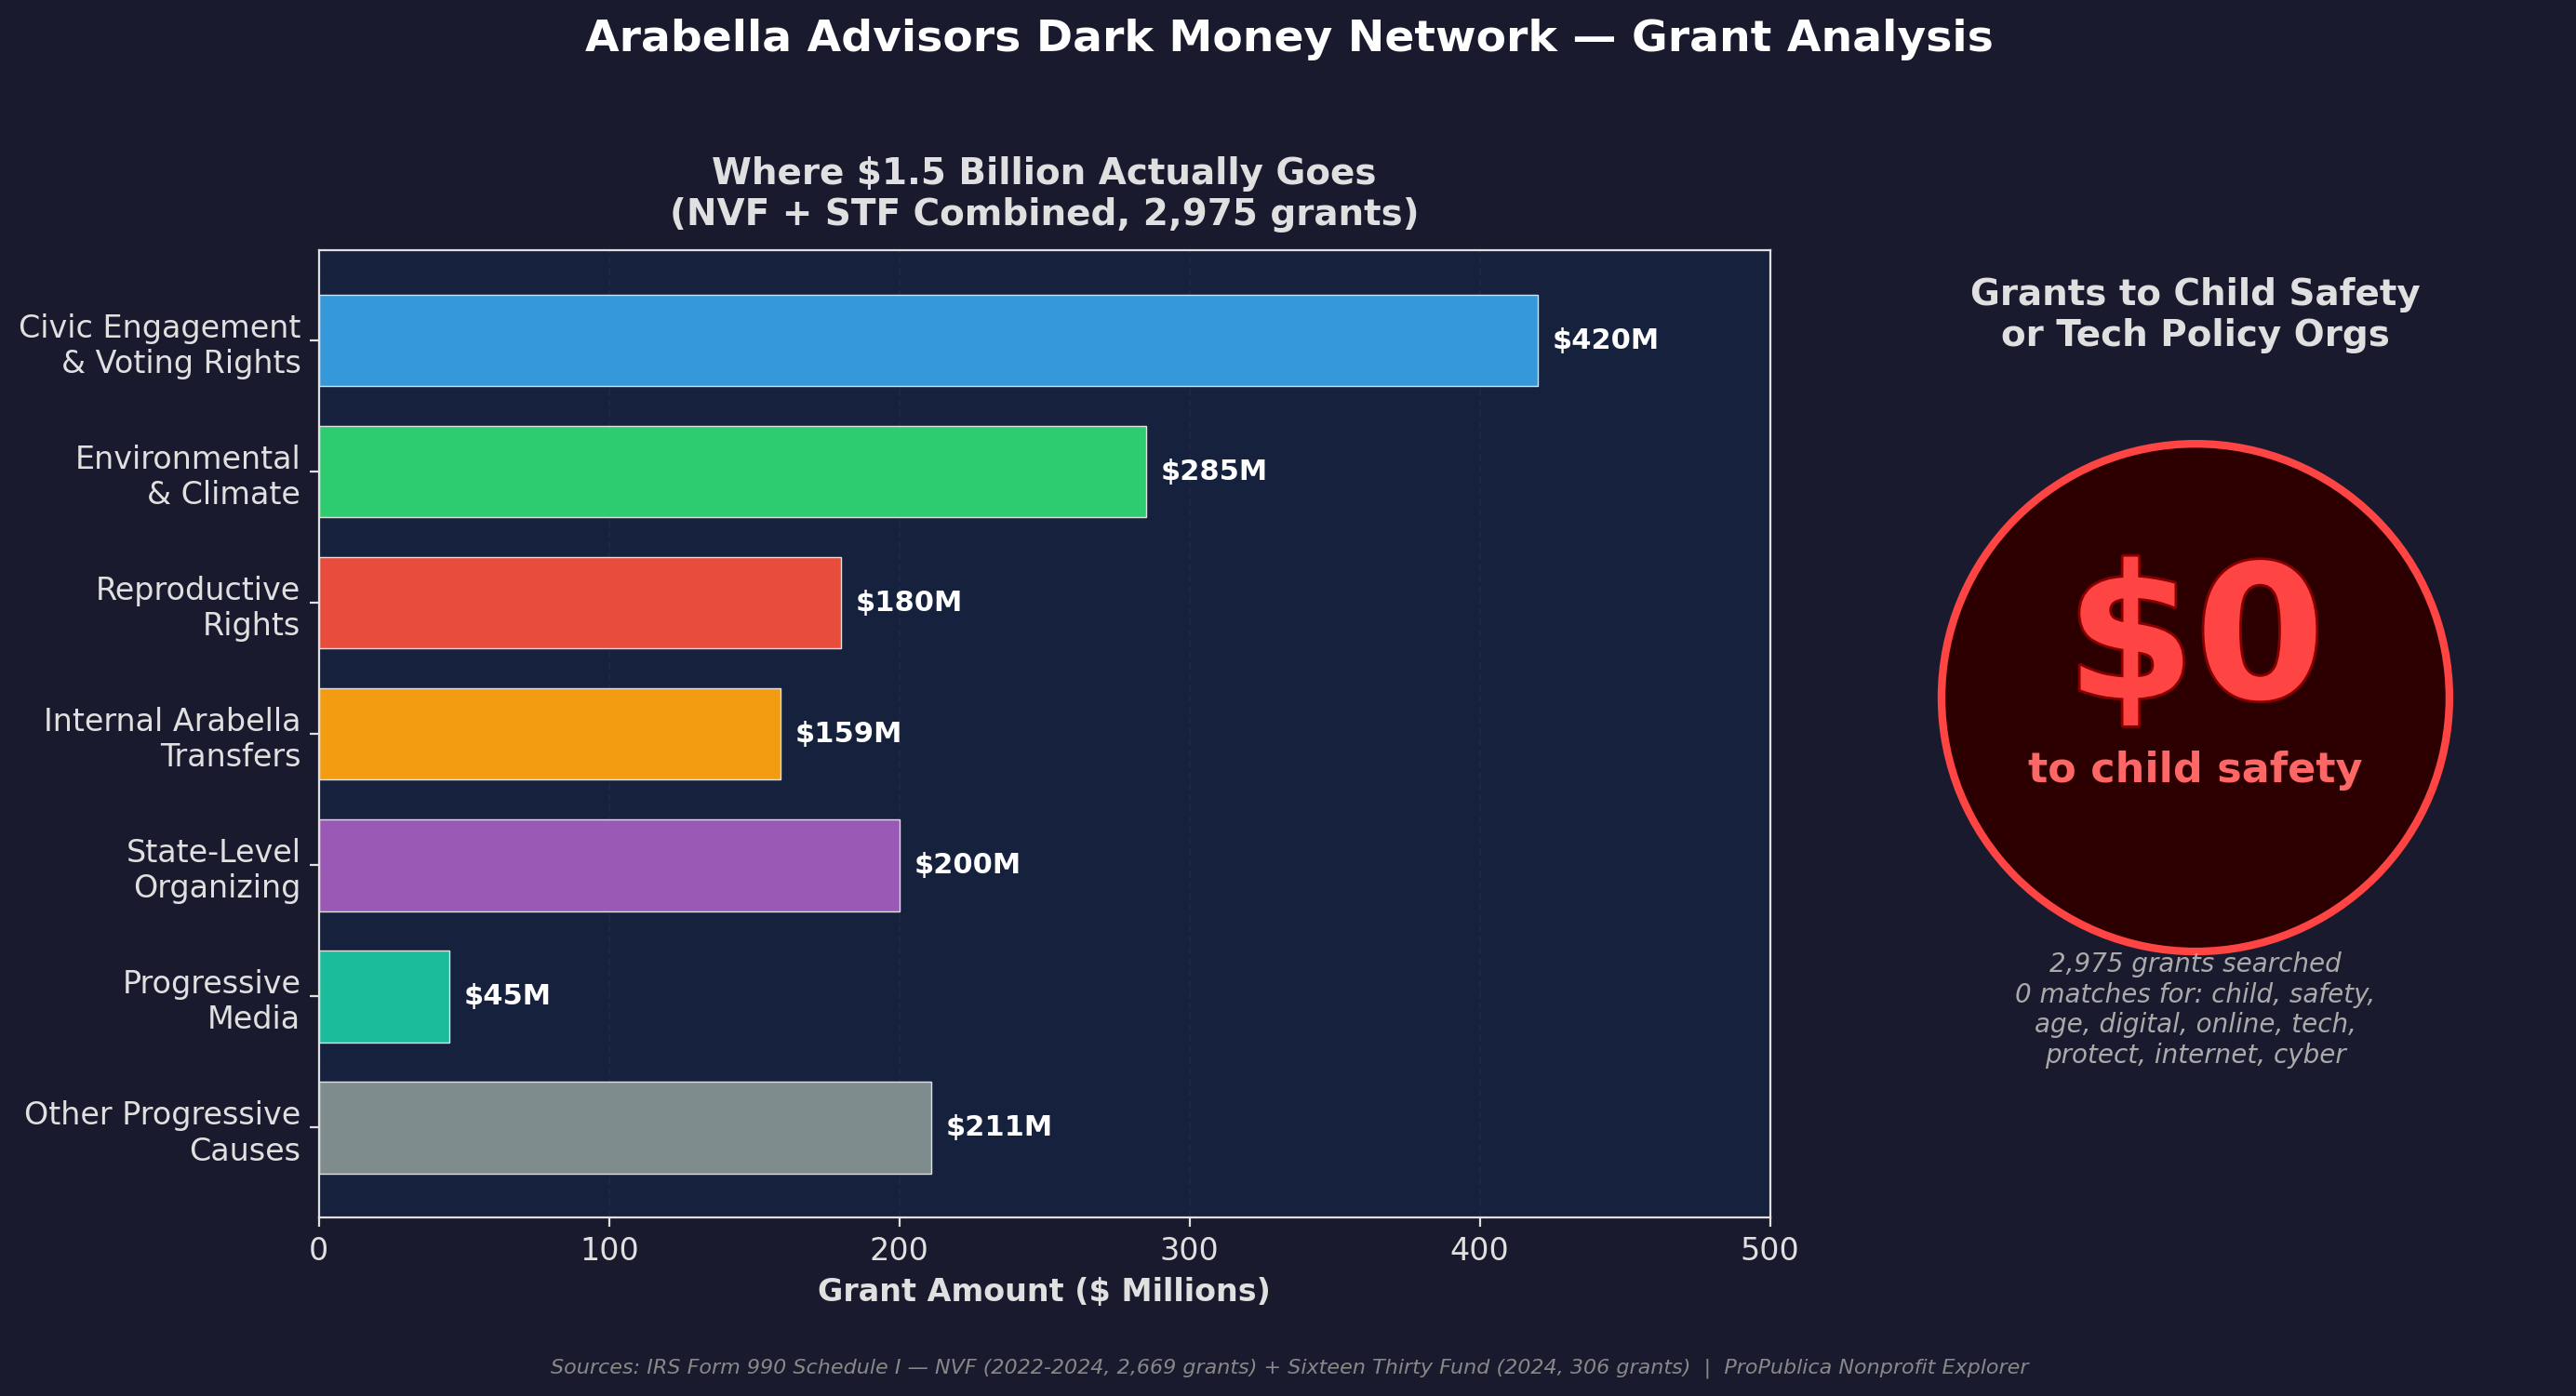 upper-up/meta-lobbying-and-other-findings
Расследование с использованием открытых источников разведки многоканальной лоббистской кампании Meta в поддержку App Store Accountability Act,…
 netflix/security-bulletins
Бюллетени безопасности, относящиеся к Netflix Open Source
 pandare9x/yara-rules
Репозиторий Yara-правил
 neo23x0/mongobleed-detector
Скрипт обнаружения эксплуатации MongoBleed







