
 #1
Инструменты для сбора, анализа и операционализации каналов угроз, индикаторов компрометации (IOC) и тенденций атак.
Рекомендация Kitploit
 jamal-soc21/weekly-breach-investigation--006
Репозиторий, документирующий уязвимость ядра Linux Copy Fail (CVE-2026-31431), локальную ошибку повышения привилегий, позволяющую получить доступ…
 kadir/copy-fail-cve-2026-31431-ioc
Обнаружение, смягчение последствий и набор IOC для Copy Fail CVE-2026-31431 — повышения привилегий через page-cache в ядре Linux
 cyberdudebivash/cyberdudebivash-modular-ds-cve-2026-23550-detector
авторизованный инструмент экосистемы CYBERDUDEBIVASH для обнаружения CVE-2026-23550 в плагине WordPress Modular DS
 securityriskadvisors/vectr
Отслеживайте действия красных и синих команд для оценки возможностей обнаружения и предотвращения в различных сценариях атак, с управлением…
 owasp/www-project-top-10-for-large-language-model-applications
OWASP Top 10 для приложений на основе больших языковых моделей (часть проекта GenAI Security)
 ncsc-nl/openssl-2022
Оперативная информация об уязвимостях CVE-2022-3602 и CVE-2022-3786 в OpenSSL 3
 3lp4tr0n/beaconhunter
Обнаружение и реагирование на маяки Cobalt Strike с помощью ETW.
 cristianzsh/freki
Платформа анализа вредоносного ПО с открытым исходным кодом со статическим анализом PE-файлов, сопоставлением с шаблонами YARA, интеграцией с…
 rivitna/malware
Курируемые YARA-правила и программы обнаружения для идентификации семейств программ-вымогателей, предоставляющие сигнатурные индикаторы для триажа…
 keithjjones/hostintel
Модульное приложение на Python для сбора информации о вредоносных хостах.
 rxerium/rxerium-templates
Скрипты Nuclei, созданные @rxerium для zero-day / активно эксплуатируемых уязвимостей.
 360netlab/dga
Подозрительный DGA из PDNS и Sandbox.
 nu11secur1ty/cve-mitre
https://cve.mitre.org/
 mbabinski/sigma-rules
Репозиторий моих собственных правил обнаружения Sigma.
 c3rb3ru5d3d53c/mwcfg
Многофункциональная модульная утилита извлечения конфигураций вредоносного ПО для MalDuck
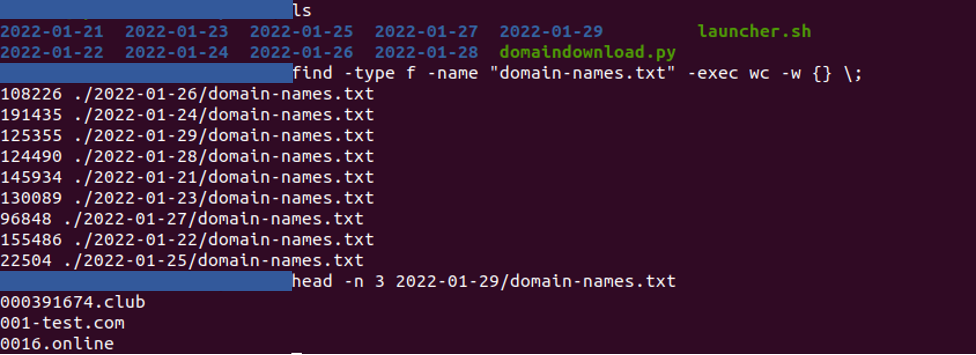 pixelbubble/domainalerting
Ежедневное оповещение, когда регистрируется новое доменное имя, содержащее ваши ключевые слова
 anssi-fr/tabi
Обнаружение перехвата BGP
 stamparm/tsusen
Сетевой сенсор трафика







