
 #1
Инструменты для сбора, анализа и операционализации каналов угроз, индикаторов компрометации (IOC) и тенденций атак.
Рекомендация Kitploit
 hectorm/hblock
Повысьте свою безопасность и конфиденциальность, блокируя рекламу, трекеры и вредоносные домены.
 mandiant/threatpursuit-vm
Threat Pursuit Virtual Machine (VM): Полностью настраиваемая, открытая дистрибуция на основе Windows, ориентированная на анализ угроз и охоту,…
 dev-lu/osint_toolkit
Платформа с открытым исходным кодом для аналитиков кибербезопасности с множеством функций для разведки угроз и разработки систем обнаружения.
 biggiesmallsag/nighthawkresponse
Фреймворк реагирования на инциденты и форензики
 iaga-team/iaga-sentinel
Криптографически подписанный, воспроизводимо проверяемый уровень доказательств для ИИ-агентов. Управляет действиями в цикле, создает подписанные…

 amavis/amavis
amavis — это высокопроизводительный фреймворк для фильтрации содержимого электронной почты, написанный на Perl.
 m-mizutani/alertresponder
Автоматическая система реагирования на оповещения безопасности на основе AWS Serverless Application Model
 adityabhatt3010/cve-2025-8088-winrar-zero-day-path-traversal
Увлекательное руководство по обнаружению, исправлению и защите WinRAR CVE-2025-8088 с практическим хакерским подходом.
 eclipsemanic/threatsentry-ai
ThreatSentry AI — это интеллектуальная панель мониторинга для охоты за угрозами, которая использует машинное обучение для упреждающего выявления и…
 pduggusa/dugganusa-ietf
Вклад DugganUSA в области киберразведки для IETF Hackathon: векторы бенчмарка реальных агентных атак, анализ аттестации CVE-2026-33697, верификация…
 devsecops/awesome-devsecops
Авторитетный список лучших devsecops-инструментов, созданный благодаря экспериментам и вкладу сообщества.
 airbnb/binaryalert
BinaryAlert: безсерверное обнаружение вредоносных программ в реальном времени и ретроактивное.
 stanfrbd/cyberbro
A simple application that extracts your IoCs from garbage input and checks their reputation using multiple CTI services.
 idaholab/malcolm
Malcolm — это мощный, легко разворачиваемый набор инструментов анализа сетевого трафика для полного захвата пакетов (PCAP-файлы), логов Zeek и…
 threatcl/threatcl
Документирование ваших моделей угроз с помощью HCL
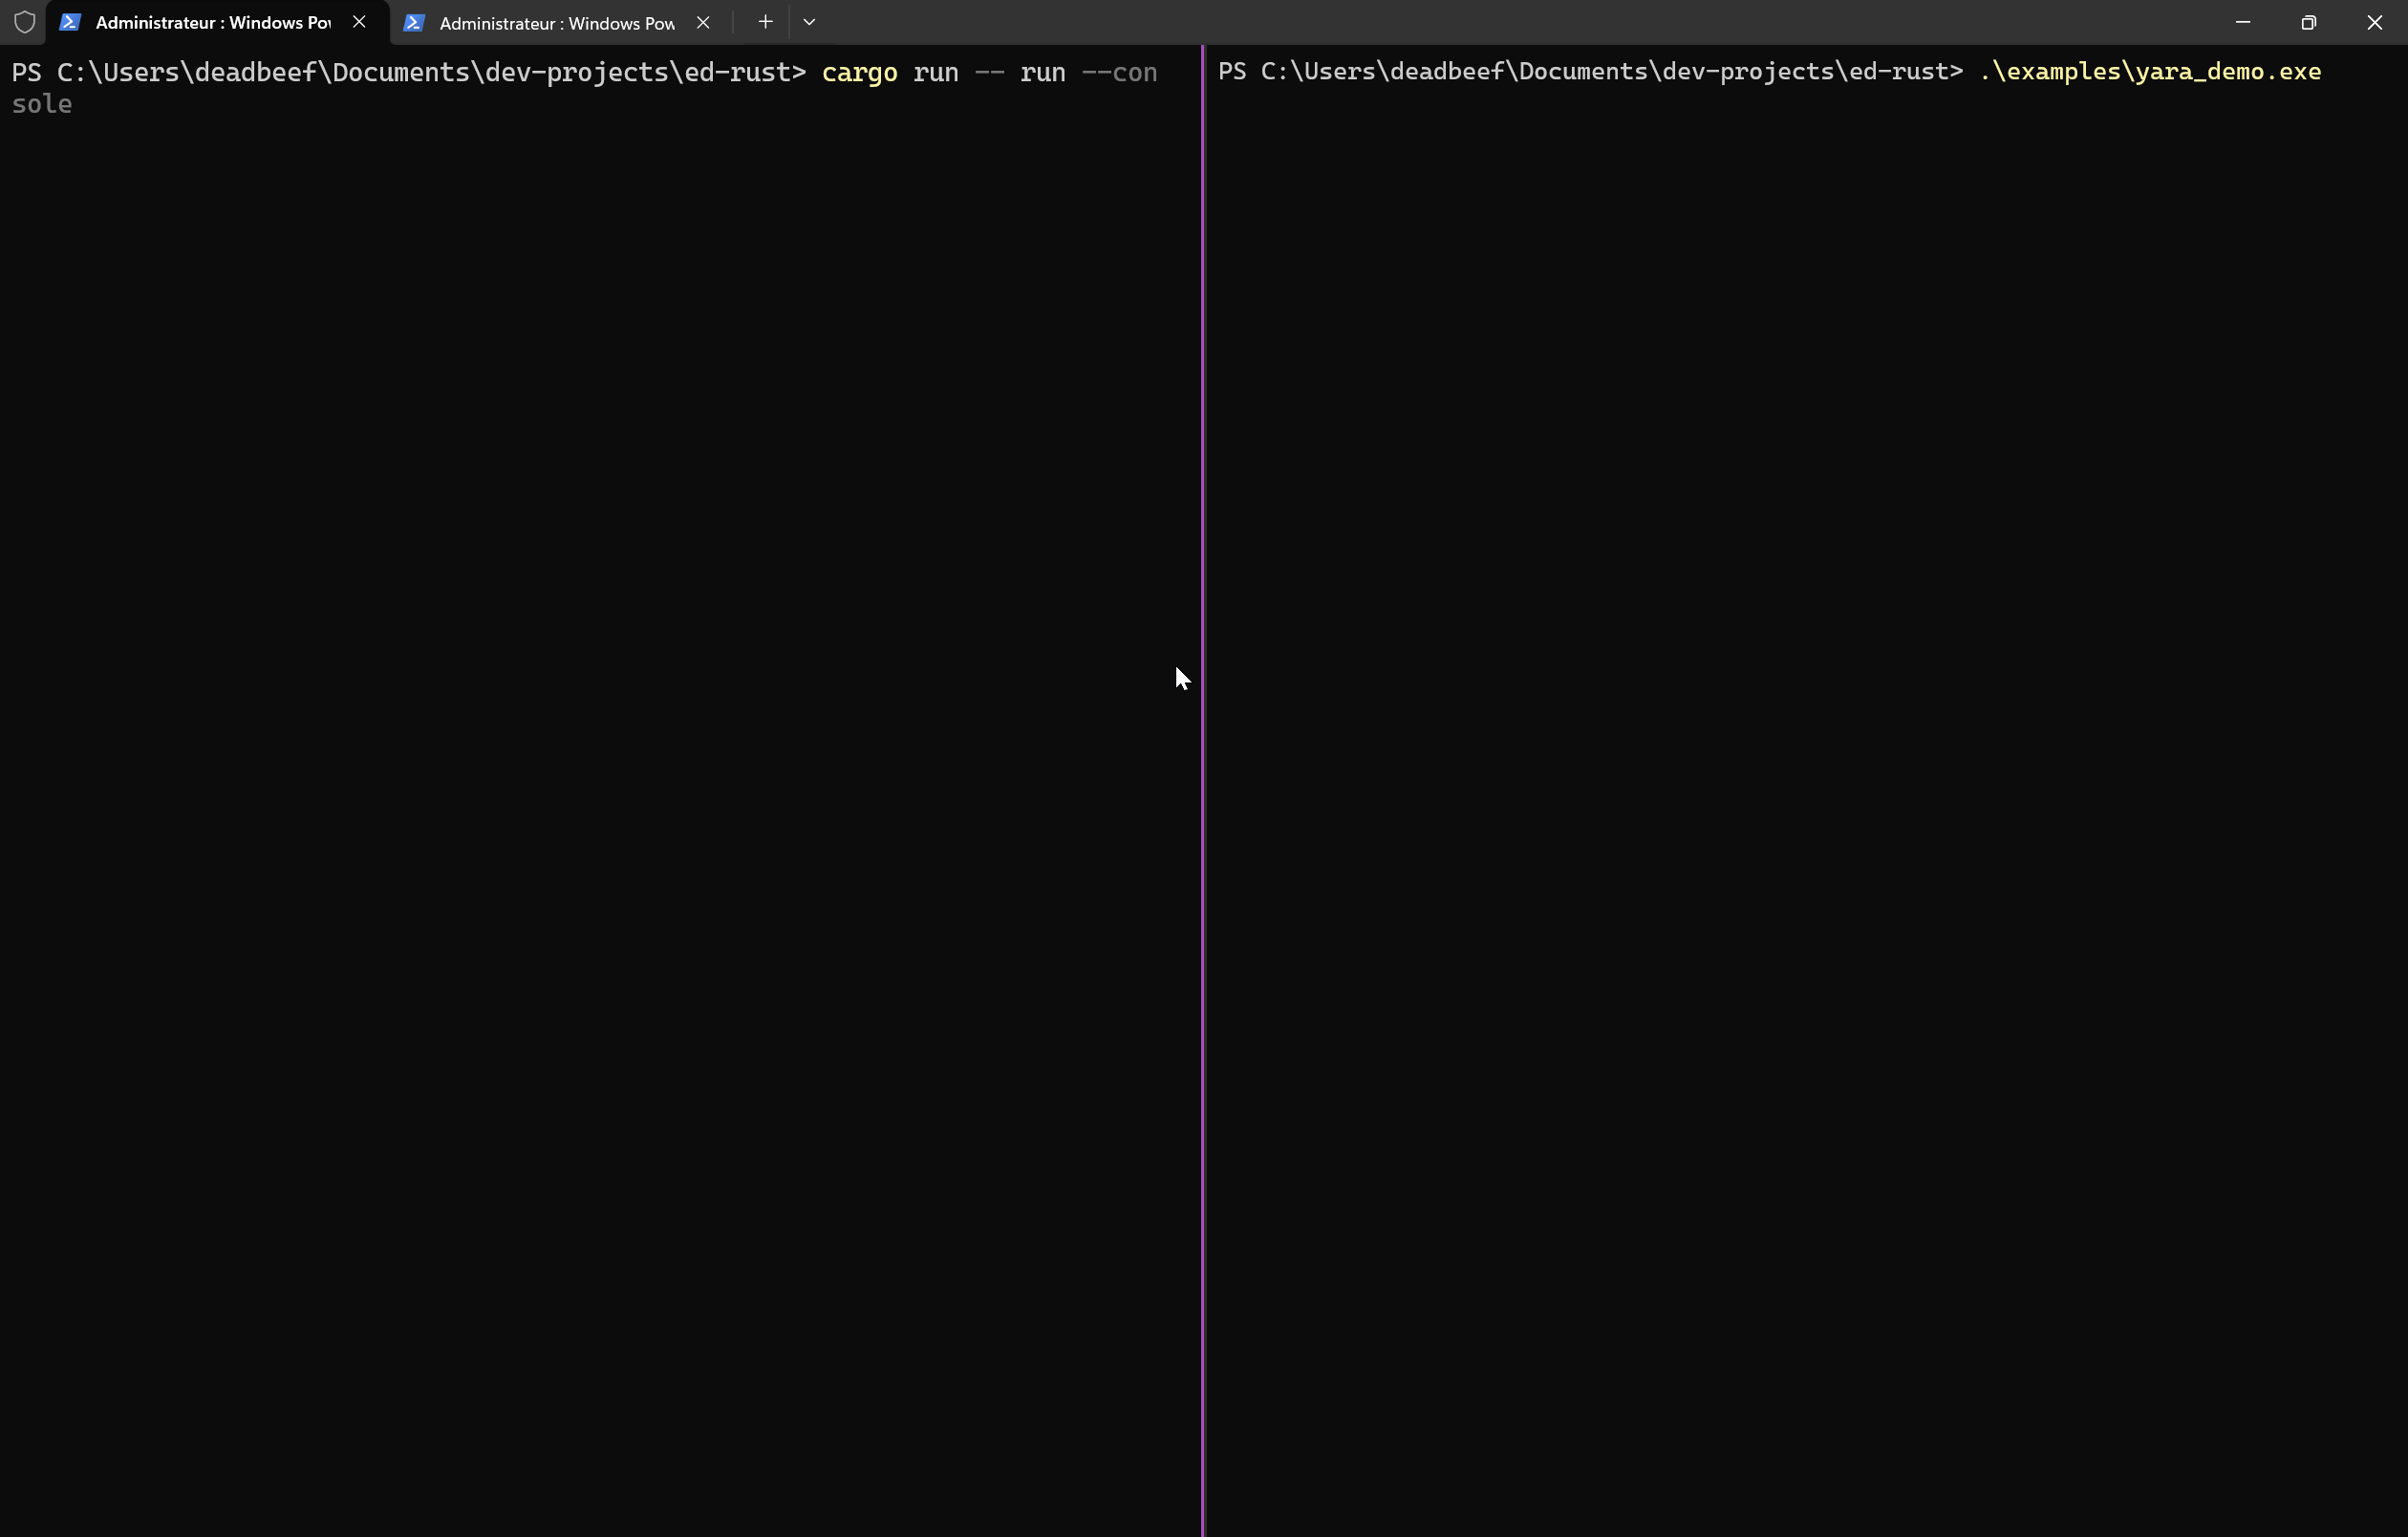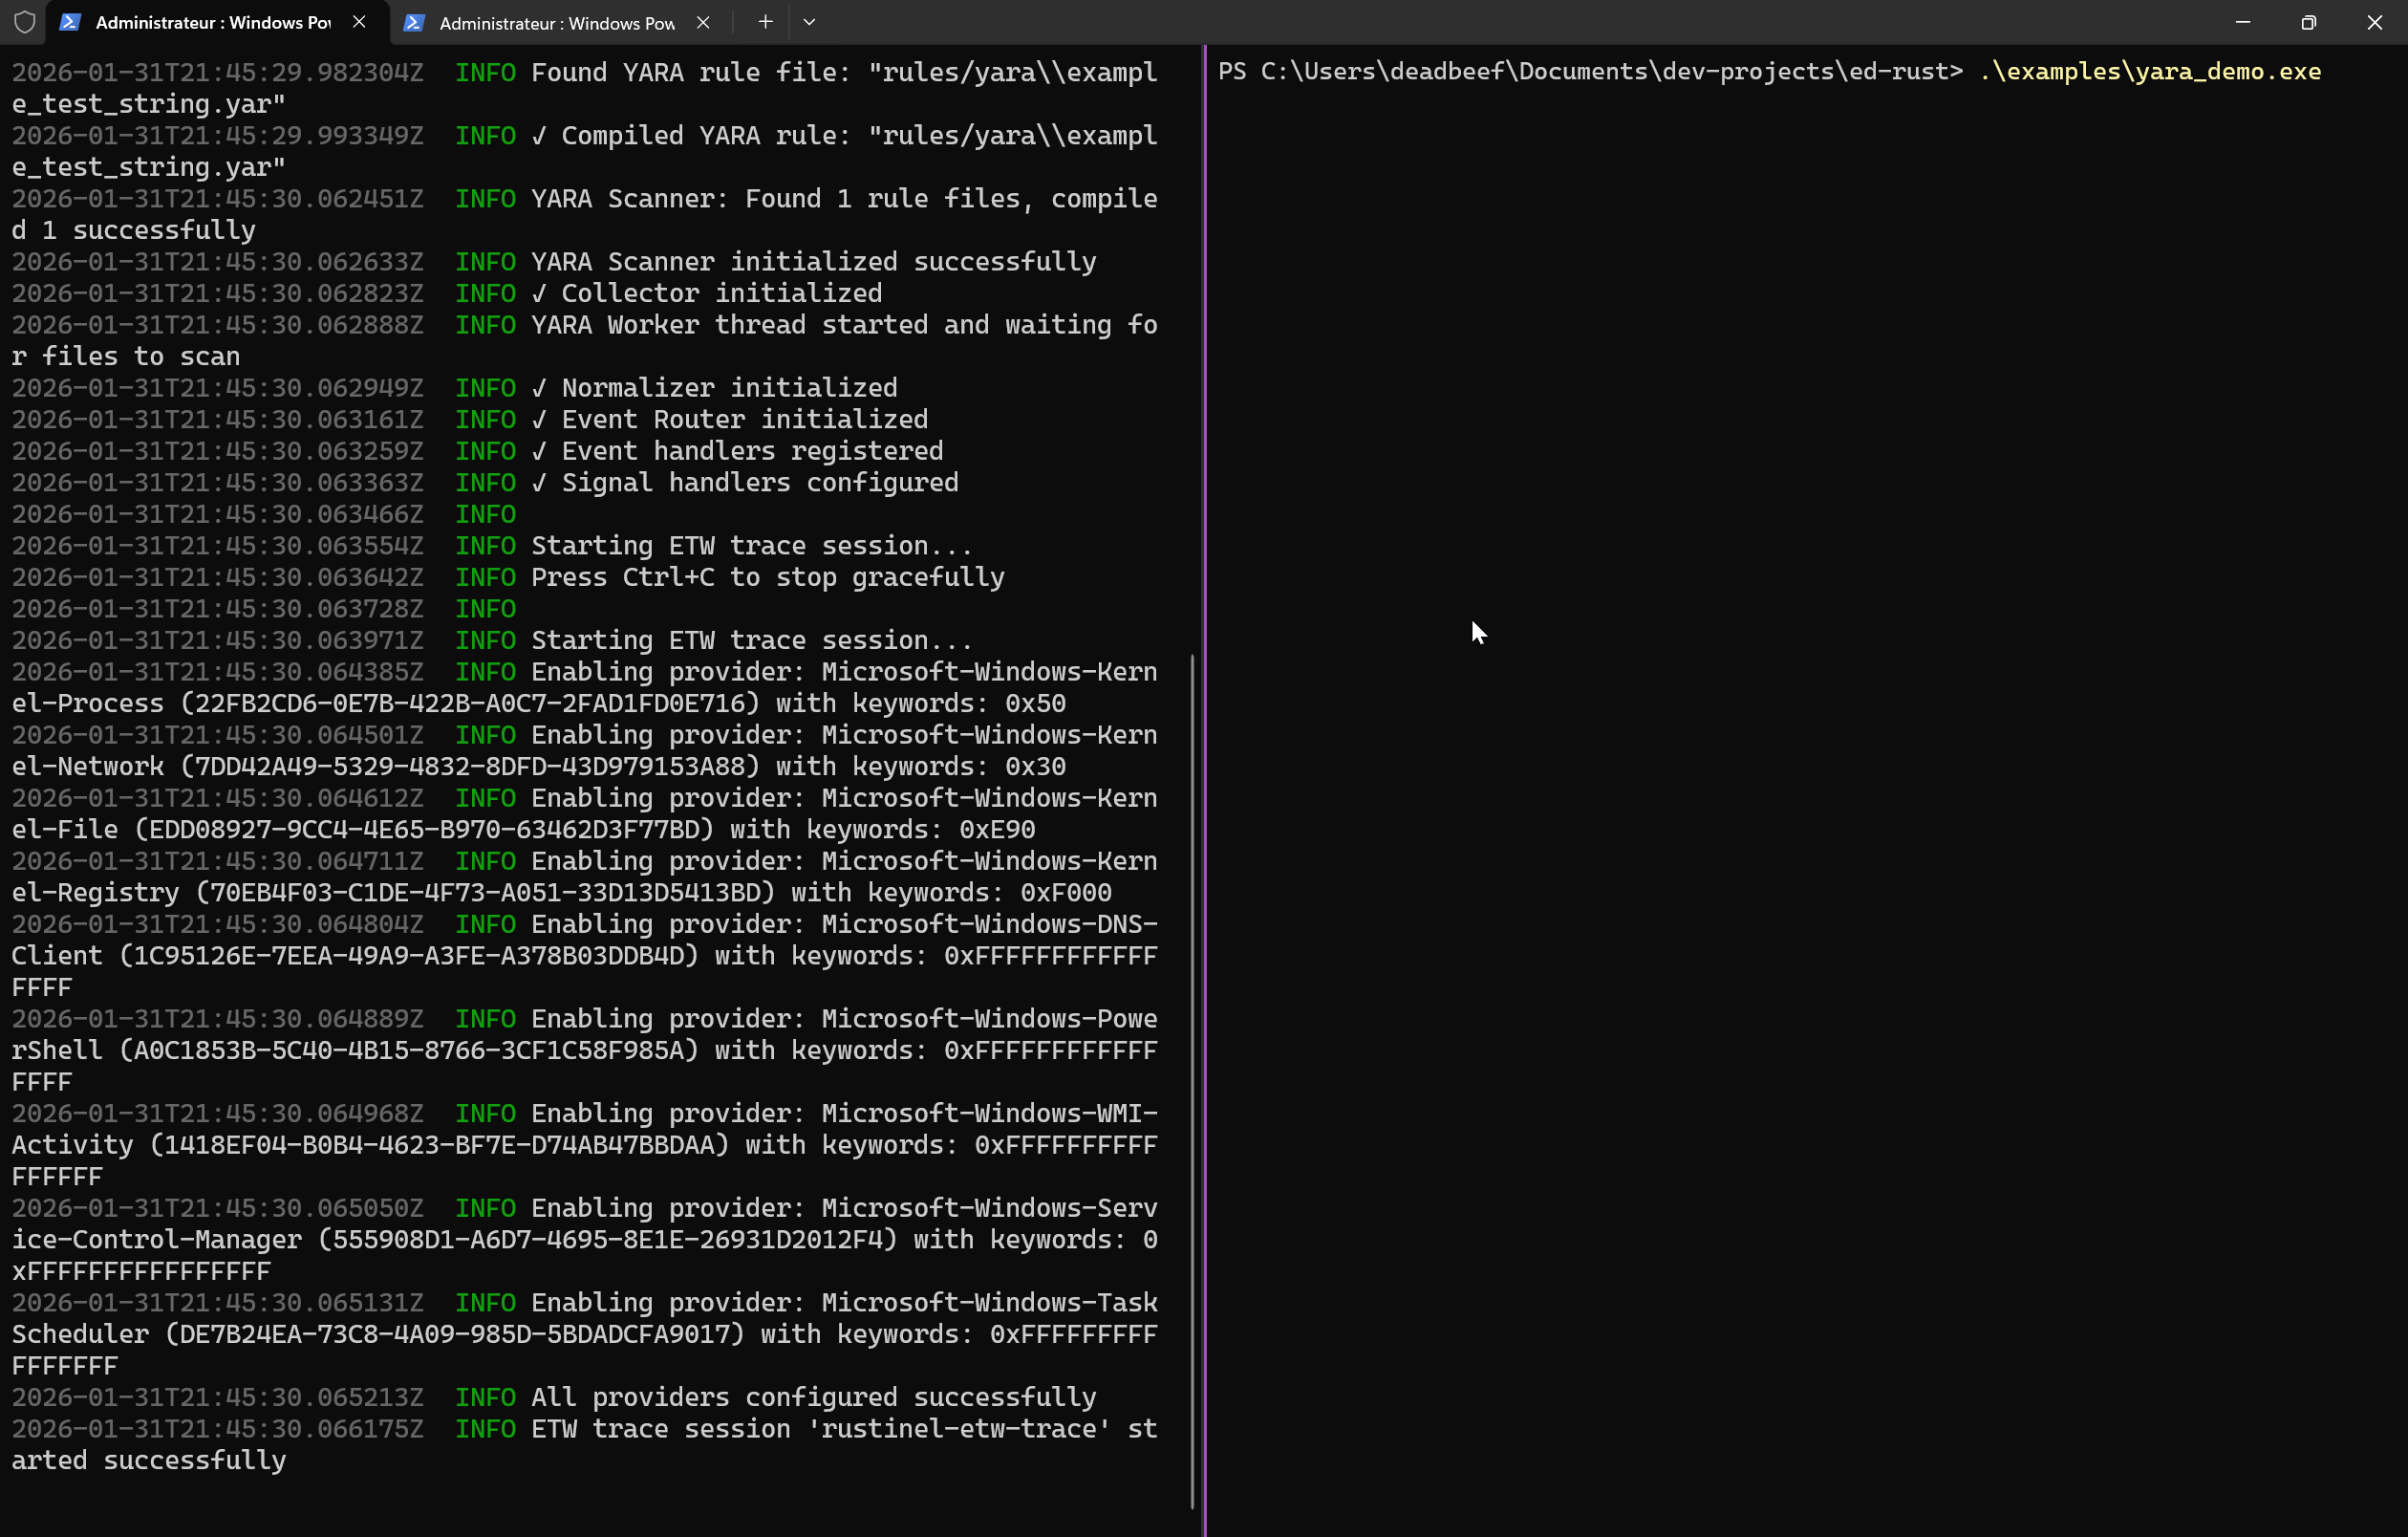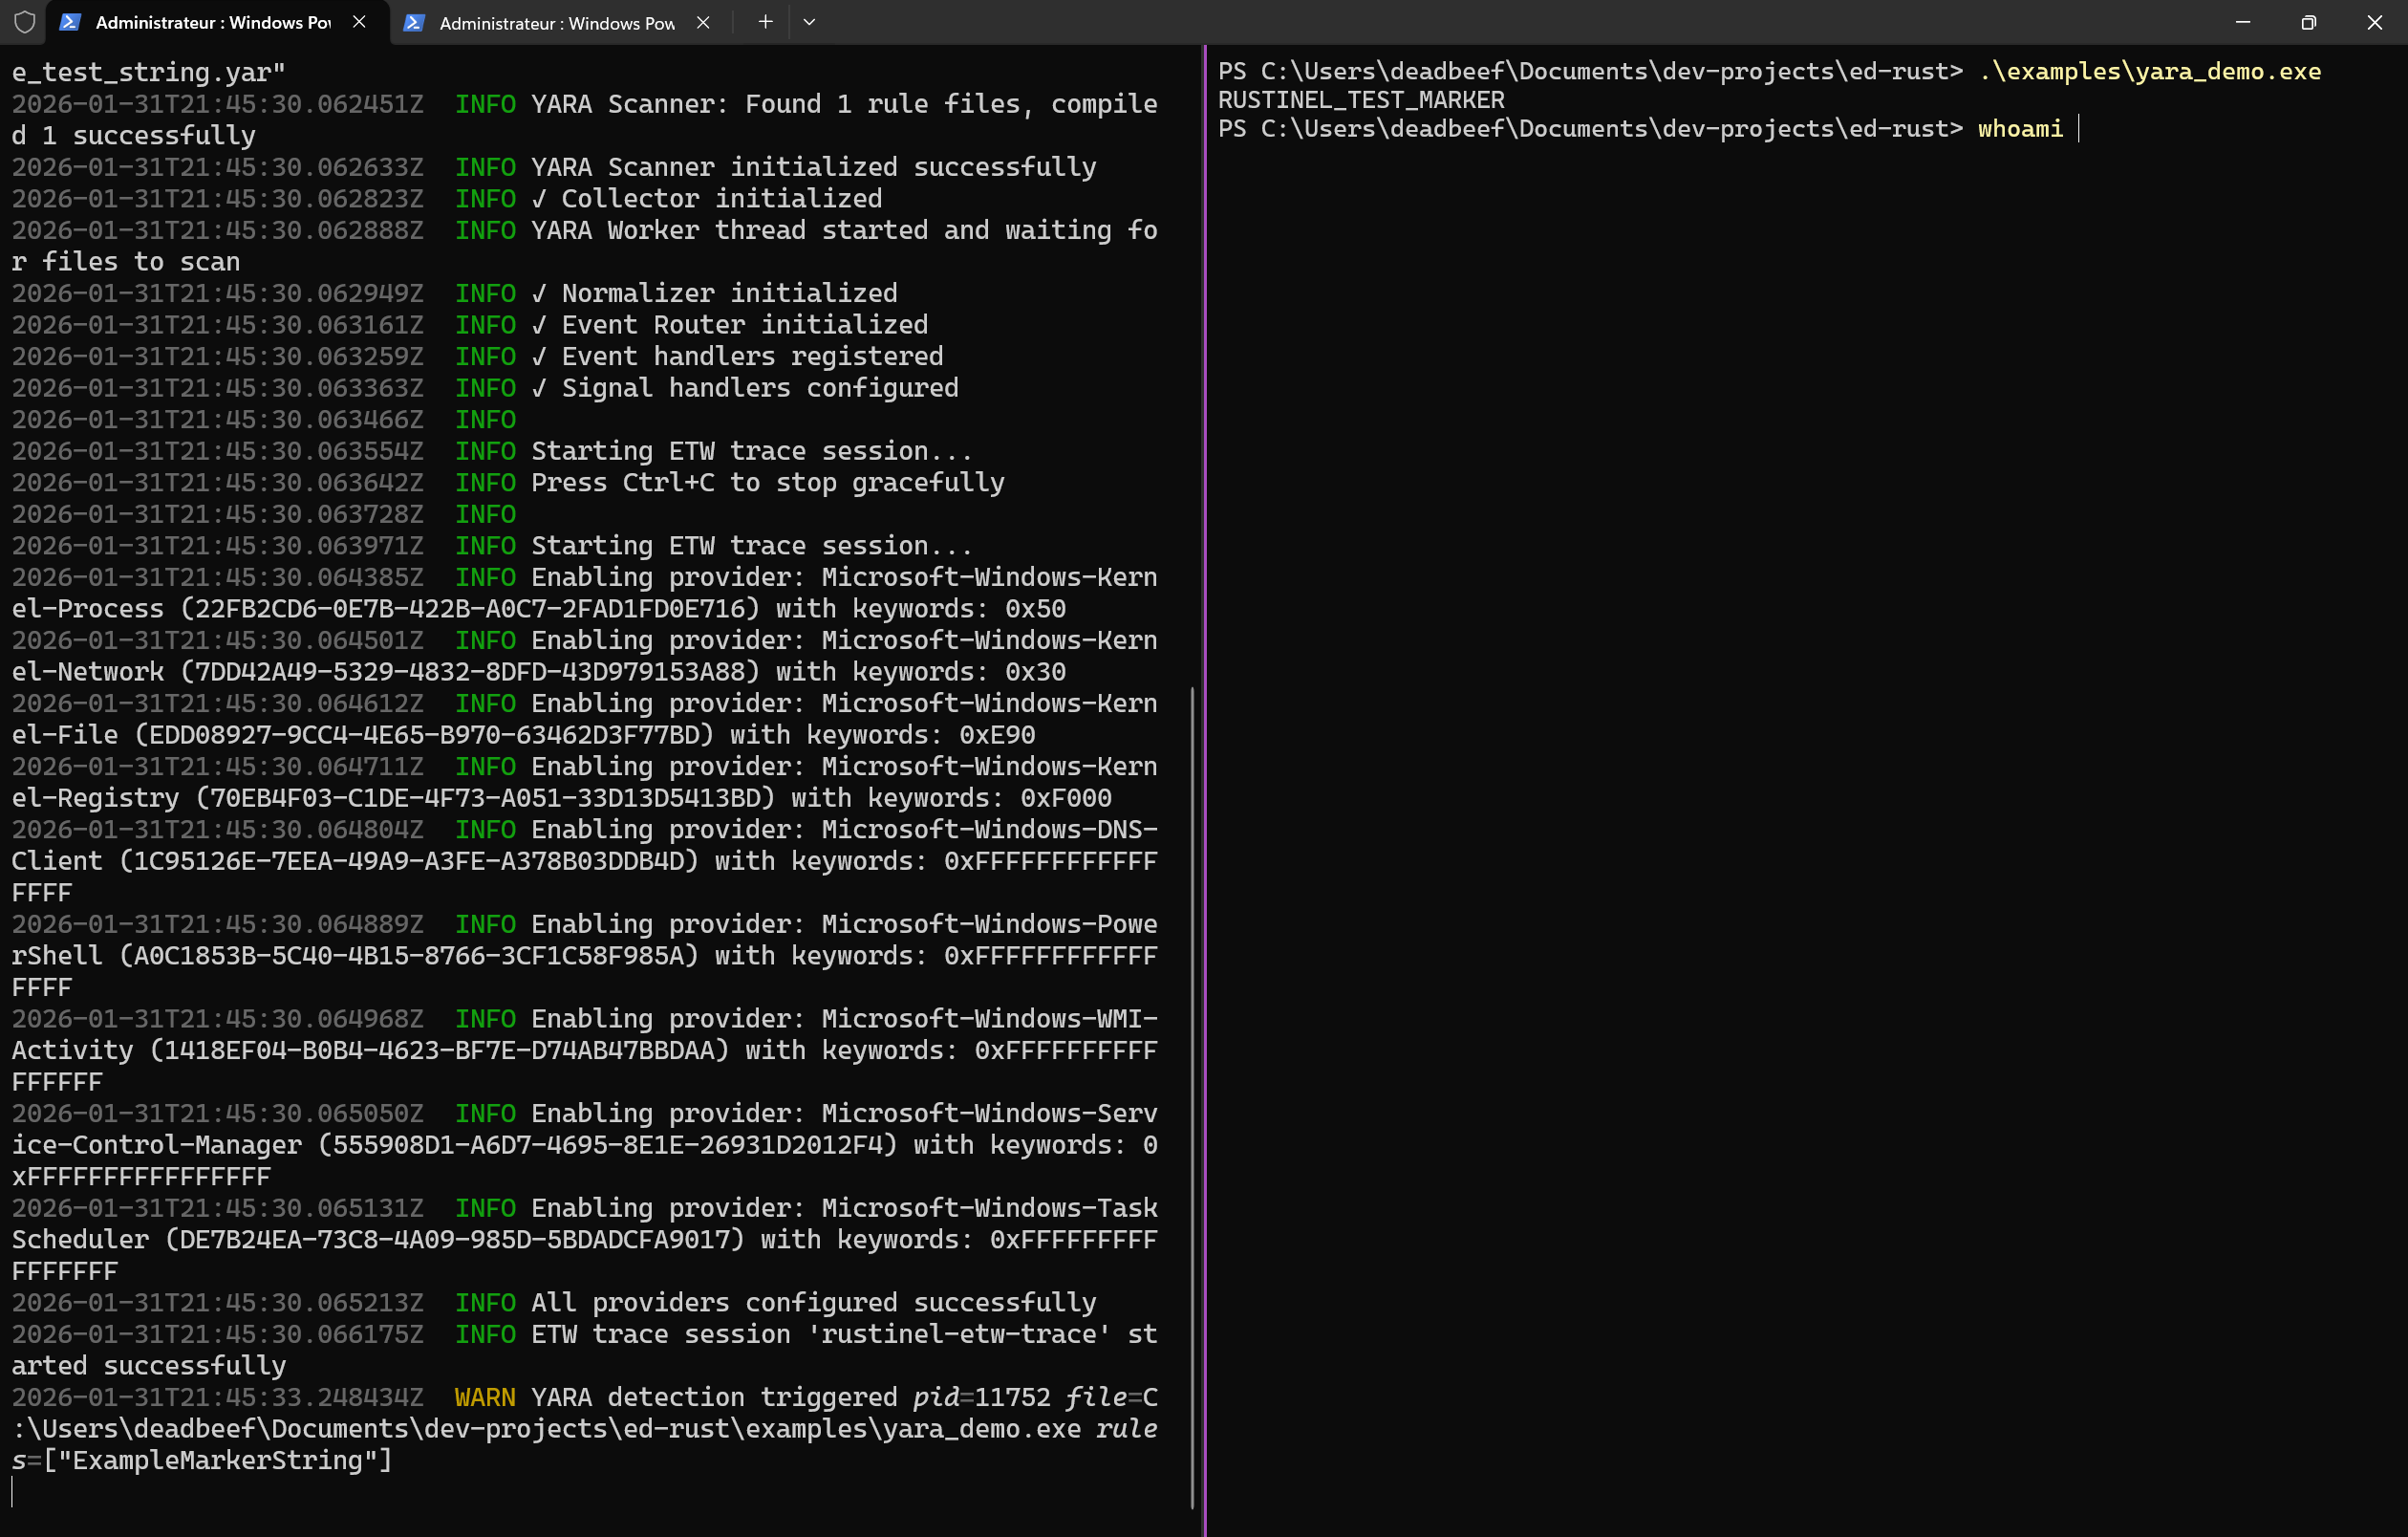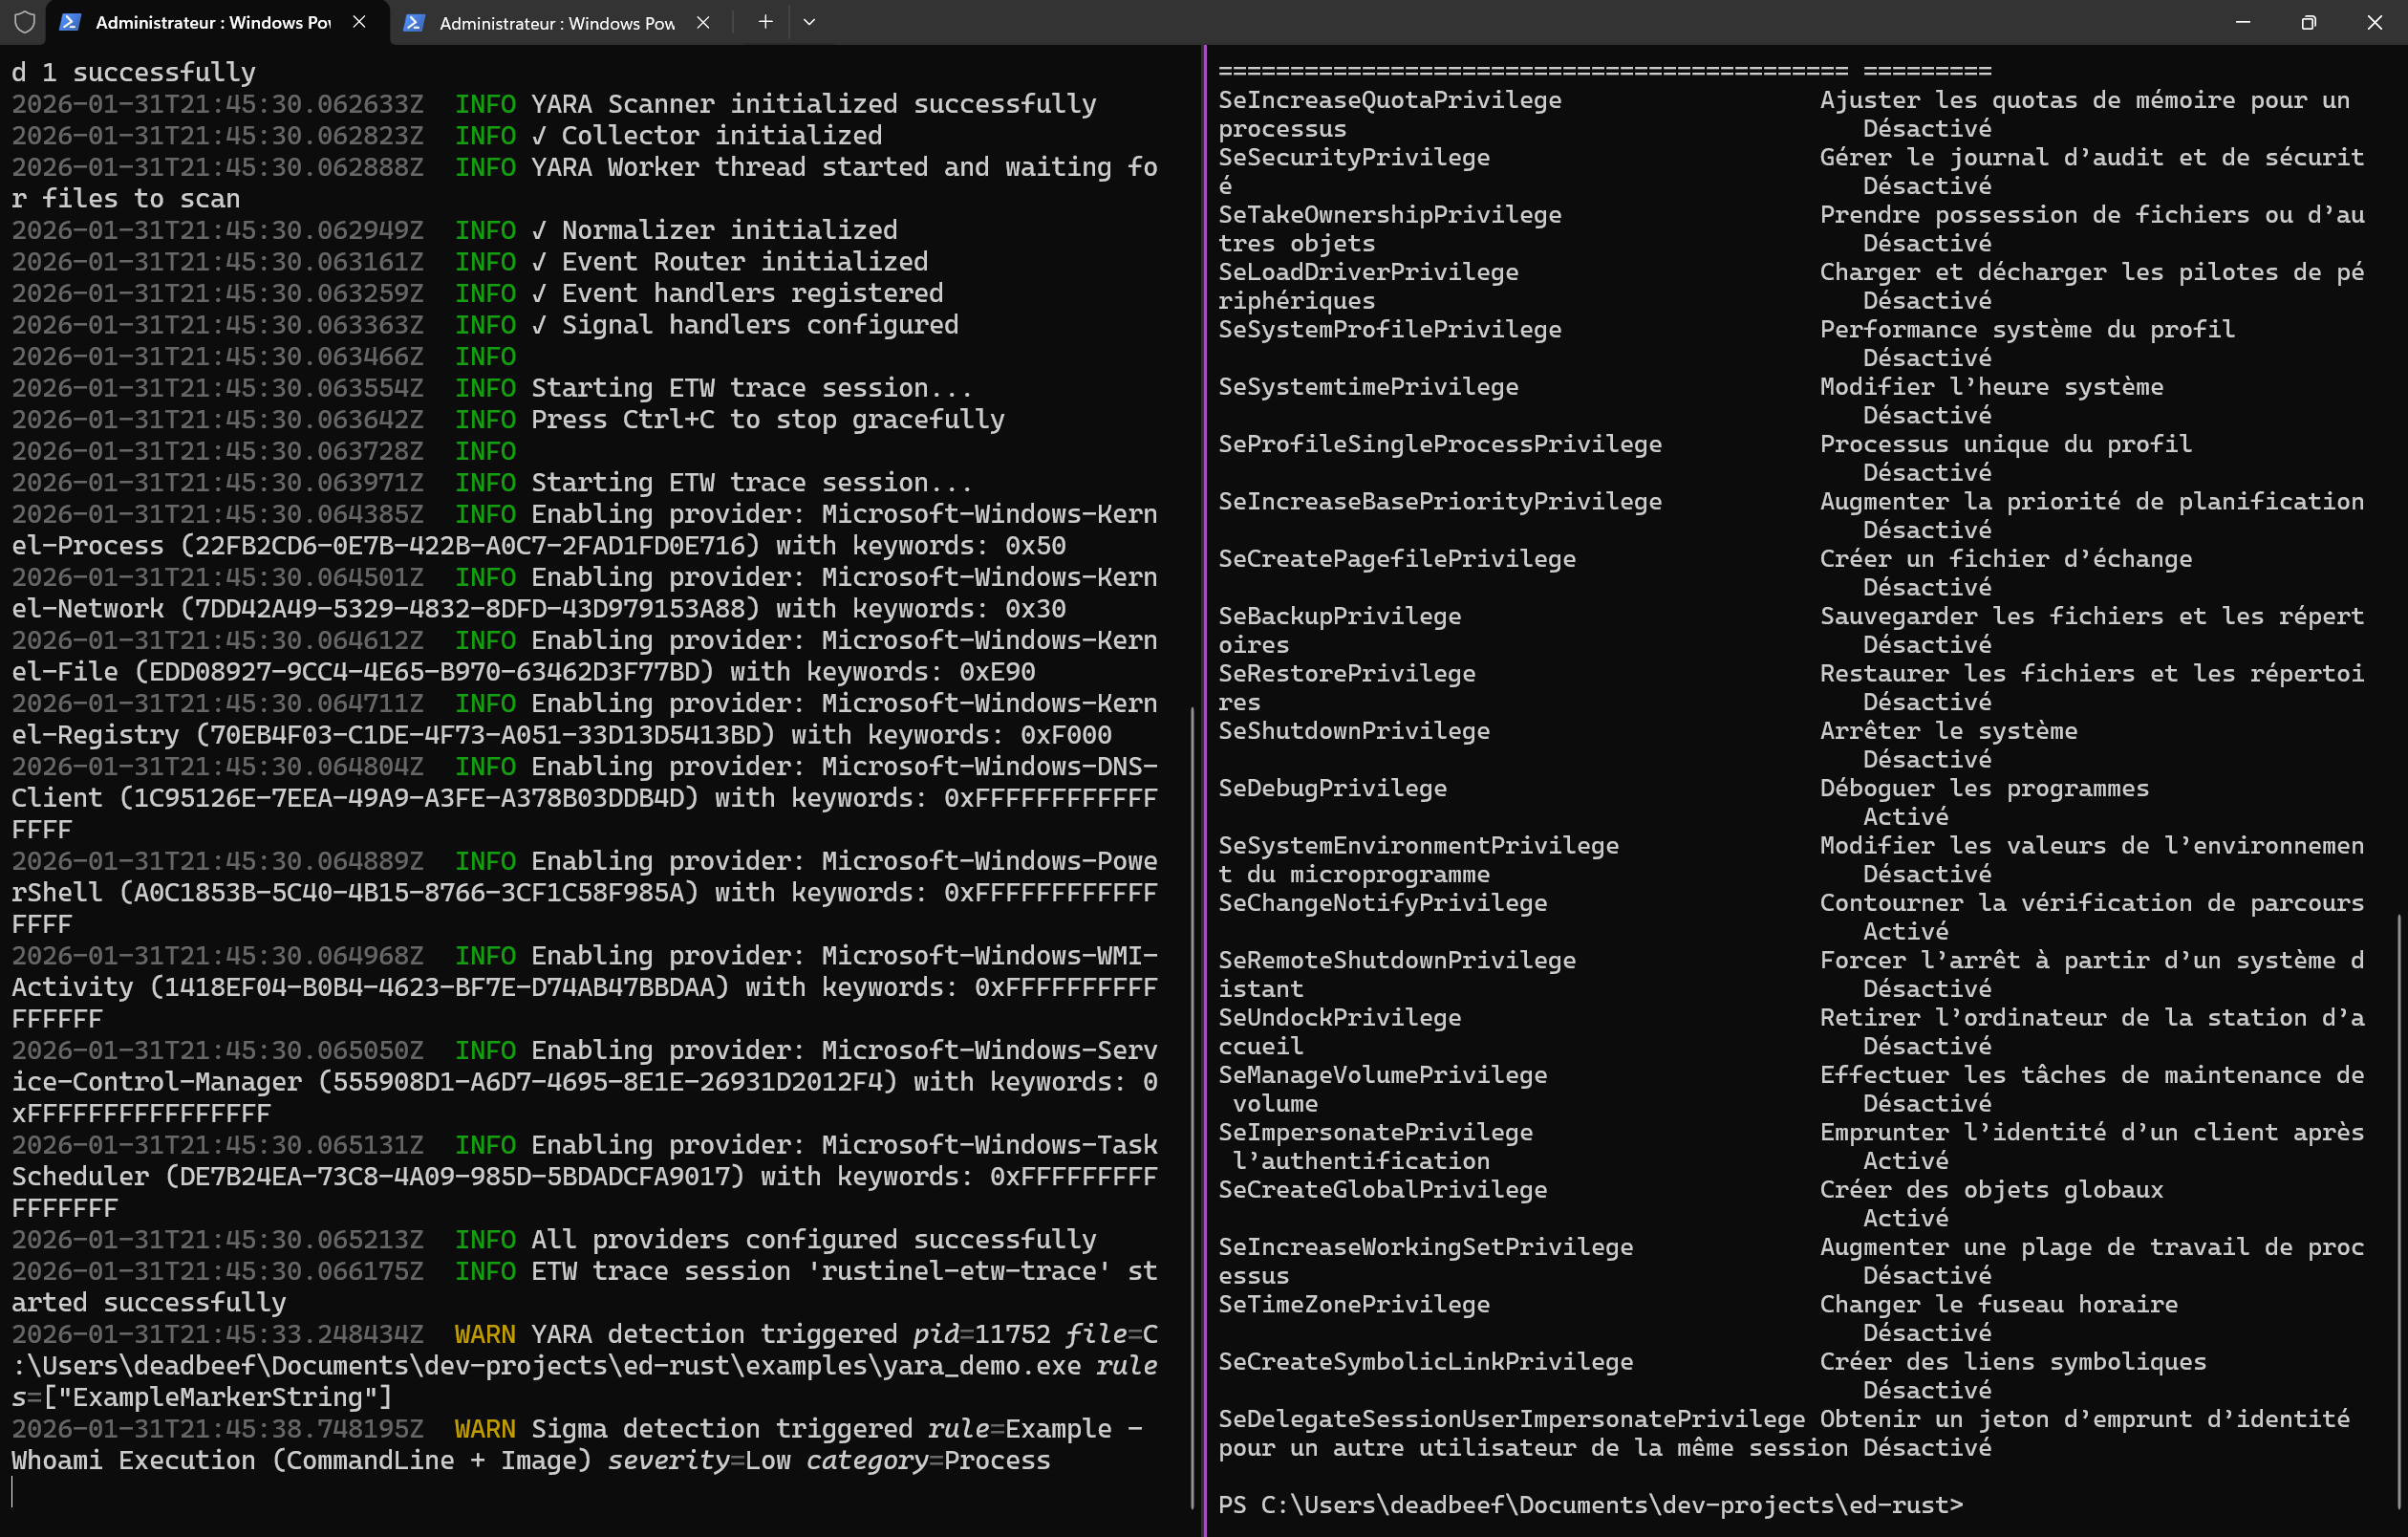 karib0u/rustinel
Endpoint detection for Windows, Linux, and macOS. Sigma, YARA, and IOC rules on native telemetry. Written in Rust. No cloud account required.
 securityclaw/securityclaw
Модульный, основанный на навыках автономный агент Центра операций безопасности (SOC), который мониторит данные OpenSearch/Elasticsearch, создает…
 tjnel/certgraveyard_yara
Автоматизированная генерация правил YARA на основе базы данных скомпрометированных сертификатов Cert Central.







