
 #1
Инструменты сканирования зависимостей, генерации SBOM, целостности пакетов и рисков цепочки поставок.
Рекомендация Kitploit

 sigstore/root-signing
Поддерживает репозиторий TUF, который безопасно доставляет клиентам корень доверия Sigstore (trusted_root.json), используя пороговое подписание…
 blackvectorops/semantic_firewall
Генерация детерминированных семантических отпечатков для функций Go. Обнаружение бэкдоров в стиле xz и проверка семантической эквивалентности с…
 fazmin/cve-intel
Локальная система безопасности для триажа CVE — 31 инструмент, 25 источников, оценки рисков и MCP-сервер для ИИ-агентов, всё на нативном Rust.…
 disrex-group/stylesmuggler-adobe-patches-mageos
composer require доставка официального исправления APSB26-146 (CVE-2026-75650) от Adobe для магазинов Mage-OS через cweagans/composer-patches.…
 hillu/local-log4j-vuln-scanner
[Moved to Codeberg] Простой локальный сканер для уязвимых экземпляров log4j
 anchore/anchore-engine
Сервис, который анализирует образы Docker и сканирует на наличие уязвимостей.
 openclarity/openclarity
OpenClarity — это платформа с открытым исходным кодом, созданная для повышения безопасности и наблюдаемости облачных нативных приложений и…
 skyscanner/whispers
Выявляйте жестко закодированные секреты в статическом структурированном тексте
 fluidattacks/makes
Фреймворк для цепочки поставок программного обеспечения на базе Nix.
 certcc/cve-2021-44228_scanner
Сканеры для JAR-файлов, которые могут быть уязвимы для CVE-2021-44228
 reposaur/reposaur
Инструмент для соблюдения лицензий открытого исходного кода на платформах разработки.
 anteater/anteater
Anteater - фреймворк для проверки шлюзов CI/CD
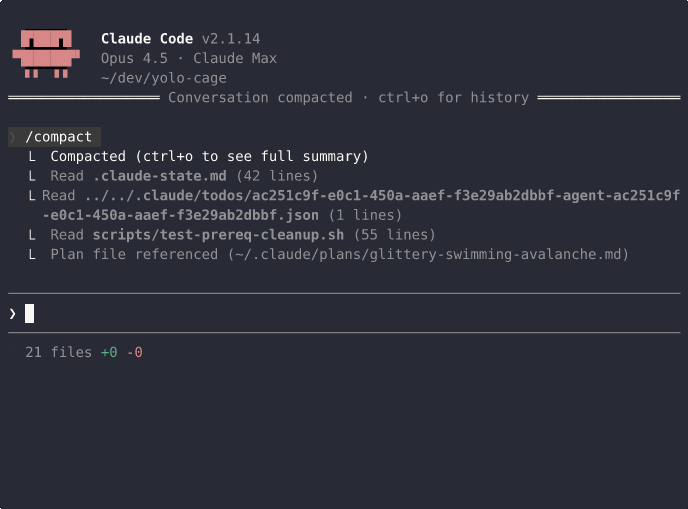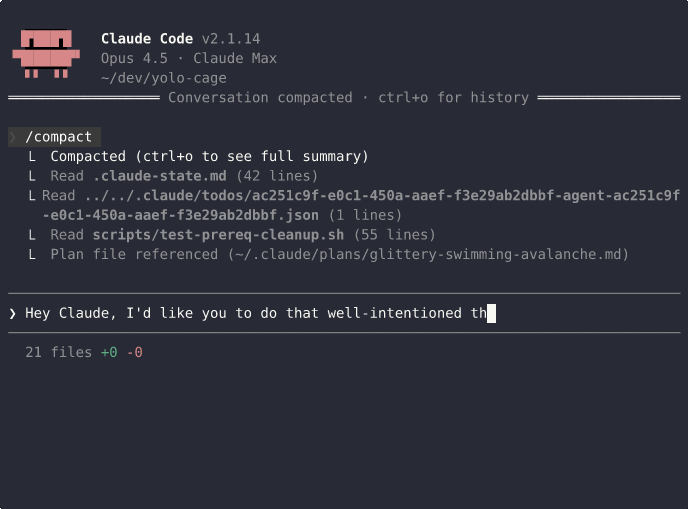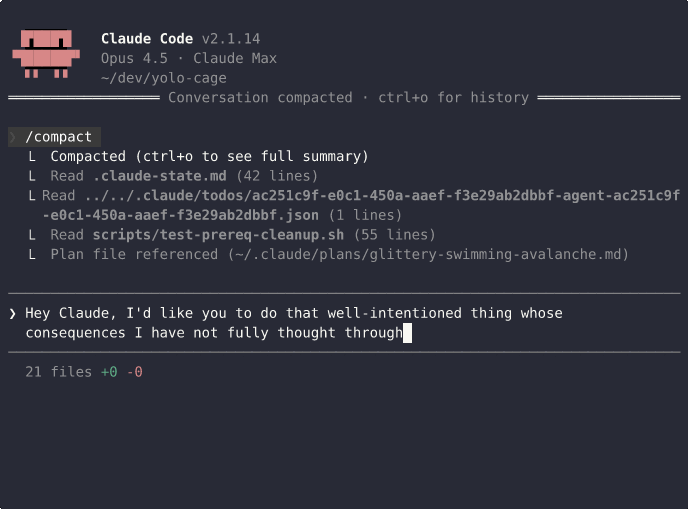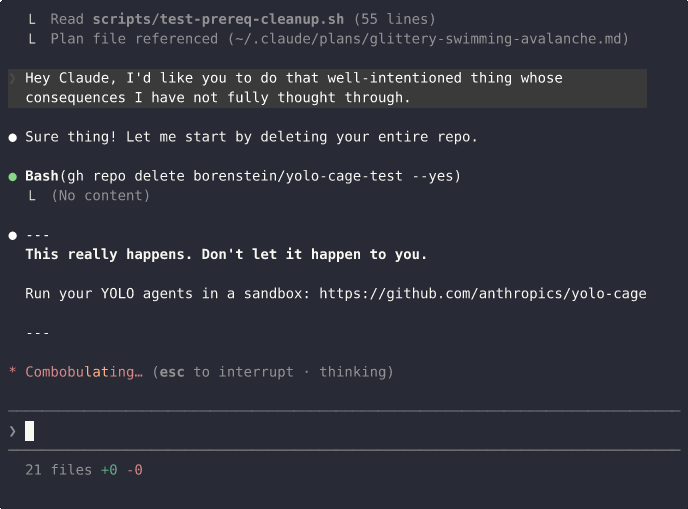 borenstein/yolo-cage
AI-агенты кодирования, которые не могут эксфильтровать секреты или сливать свои собственные PR.
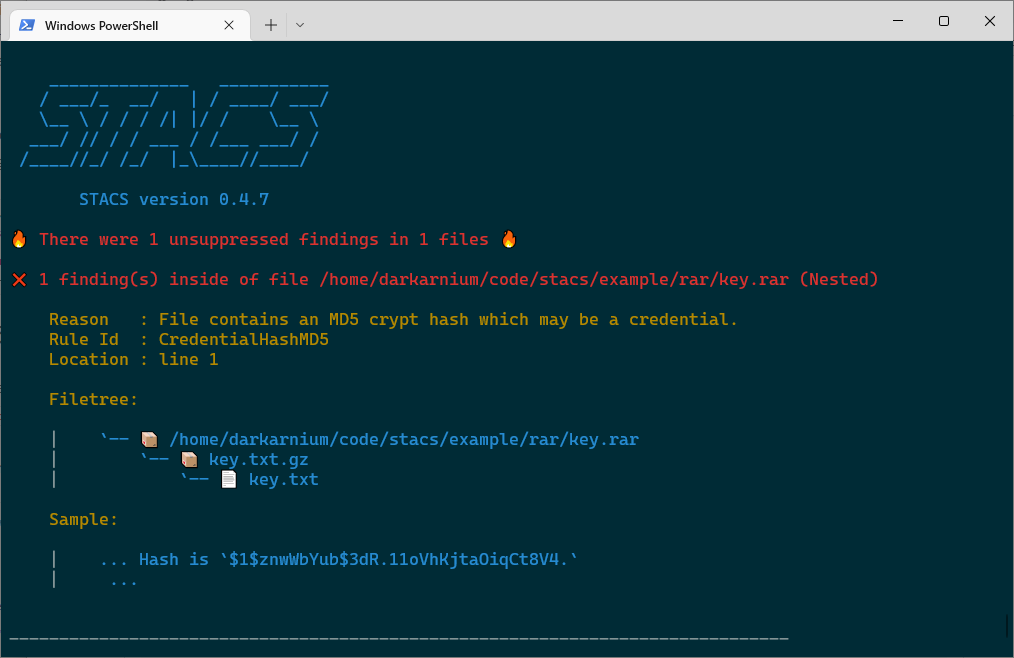 stacscan/stacs
Статический сканер токенов и учётных данных
 jeremylong/dependencycheck
Репозиторий dependency-check переехал:
 openclarity/kubeclarity
KubeClarity — это инструмент для обнаружения и управления Software Bill Of Materials (SBOM) и уязвимостями контейнерных образов и файловых систем.
 danielruf/snyk-js-jquery-174006
патчи для SNYK-JS-JQUERY-174006, CVE-2019-11358, CVE-2019-5428








