
 #1
Инструменты обнаружения поддоменов, брутфорса DNS, прозрачности сертификатов и перечисления активов.
Рекомендация Kitploit

 emadshanab/nuclei-templates-collection
Nuclei Templates Collection
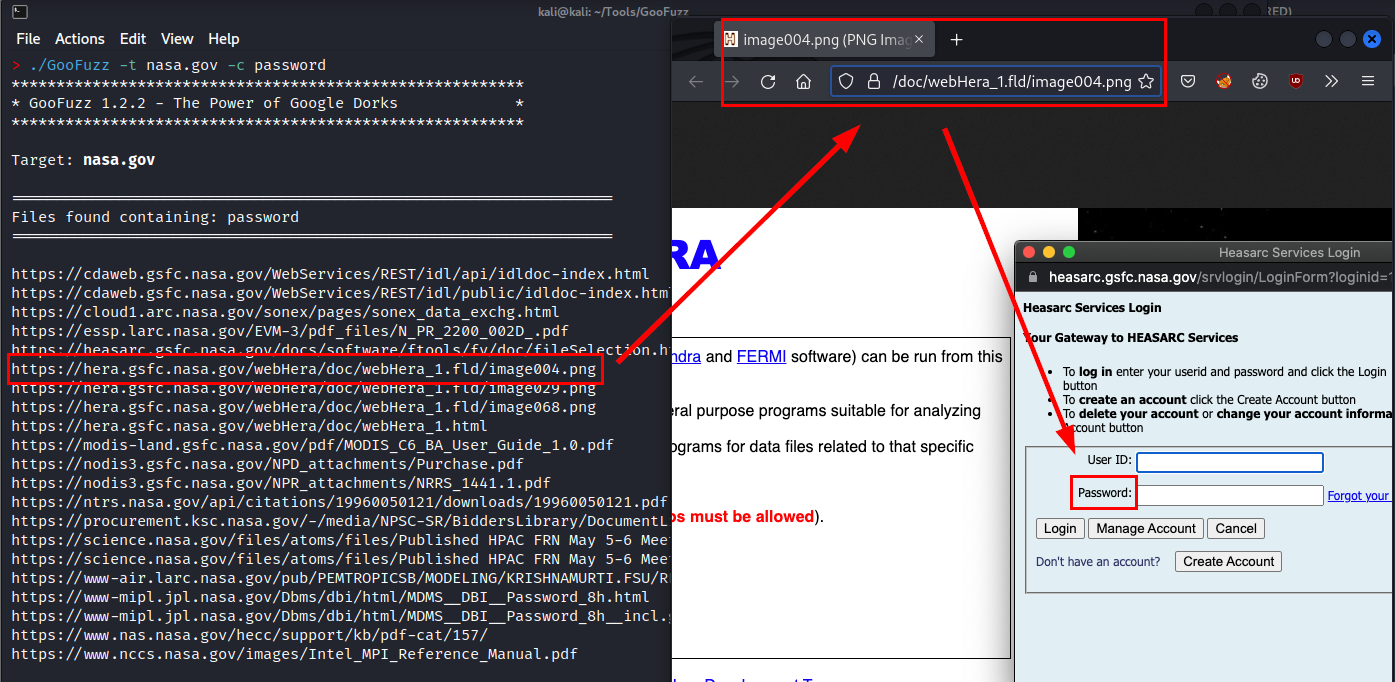 m3n0sd0n4ld/goofuzz
Инструмент фаззинга на Bash, использующий Google Dorking для скрытного перебора директорий, файлов, поддоменов и параметров без прямых запросов к…
 ya551n3/bug-bounty-wordlists
Курируемая коллекция wordlists для баг-баунти, охватывающая каталоги, поддомены, параметры, имена пользователей, пароли и пейлоады для веб-фаззинга.
 dawgyg/bugbounty_tools
Коллекция скриптов и инструментов, используемых в процессе работы над bug bounty. Здесь будут размещаться мои скрипты автоматизации, созданные для…
 security-phoenix-demo/react2shell-scanner-cve-2025-55182
React2shell-web-scanner
 alientec1908/alientec-recon-tool
AlienTec-Recon-Tool
 jasonxtn/argus
Исчерпывающий набор инструментов для сбора информации
 jan0x190/cve-2025-55182-simple-scanner-main
Многоязычный сканер для CVE-2025-55182 RCE в Next.js React Server Components, с режимами одиночного и массового сканирования и встроенным рабочим…
 toritoio/torito-r2s
Torito React2Shell сканер и эксплойт-инструмент (CVE-2025-55182 / 66478)
 datasploit/datasploit
#OSINT-фреймворк для выполнения различных методов разведки по компаниям, людям, номерам телефонов, адресам Bitcoin и т.д., агрегации всех исходных…
 chvancooten/bugbountyscanner
Bash-скрипт и Docker-образ для разведки Bug Bounty. Предназначен для безголового использования.
 hueristiq/xsubfind3r
Инструмент пассивного обнаружения поддоменов, который агрегирует результаты из нескольких онлайн-источников через CLI, поддерживает stdin/stdout,…
 yogeshojha/rengine
reNgine — это автоматизированная система разведки для веб-приложений, ориентированная на высоконастраиваемый оптимизированный процесс разведки через…
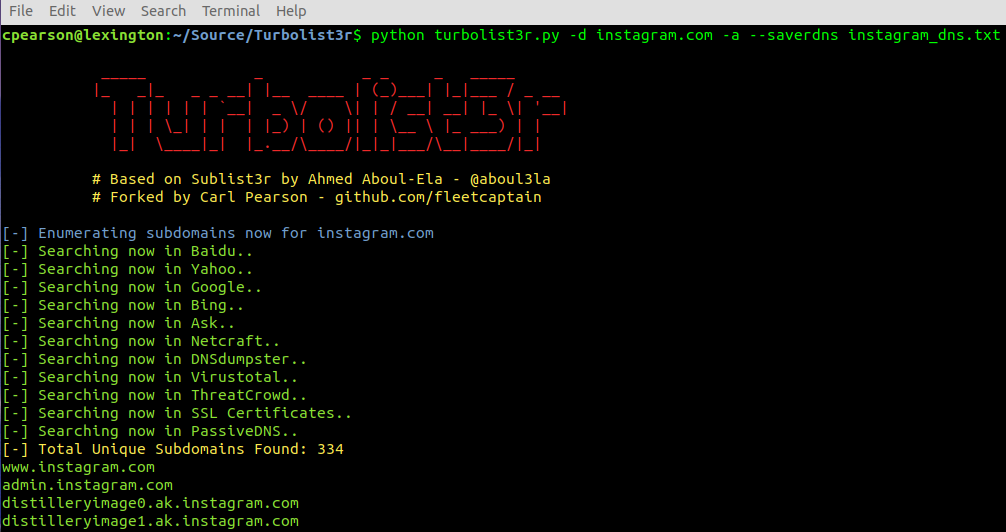 fleetcaptain/turbolist3r
Инструмент для перечисления поддоменов с функциями анализа обнаруженных доменов
 desaivinayak449/bug-bounty-reports-desai-vinayak
Отчеты о Bug bounty и исследованиях уязвимостей от Desai Vinayak — включает CVE-2023-50290 (Apache Solr) и результаты обнаружения захвата поддоменов…
 punk-security/dnsreaper
Быстрый сканер захвата поддоменов с более чем 50 сигнатурами, поддерживающий интеграции с облачными провайдерами (AWS, Azure, Cloudflare) и режим…
 netspi/ateam
Python-инструмент для разведки, предназначенный для обнаружения служб Azure и определения принадлежности тенанта через проверку DNS, многосервисное…
 s0md3v/dump
То, что не заслуживает собственного репозитория.








