
 #1
Инструменты обнаружения поддоменов, брутфорса DNS, прозрачности сертификатов и перечисления активов.
Рекомендация Kitploit

 pushpenderindia/cve-2020-5902-scanner
Автоматизированный сканер удаленного выполнения кода F5 Big IP (CVE-2020-5902), написанный на Python 3
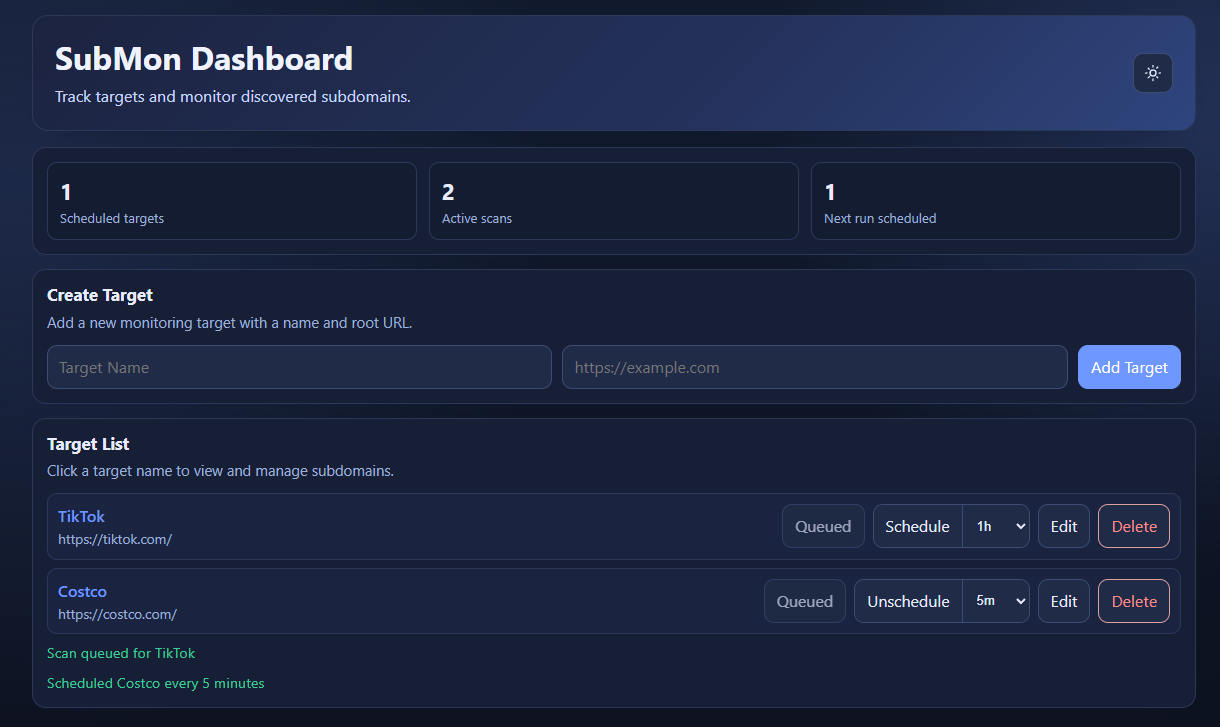 liuyc26/submon
Очередной монитор поддоменов.
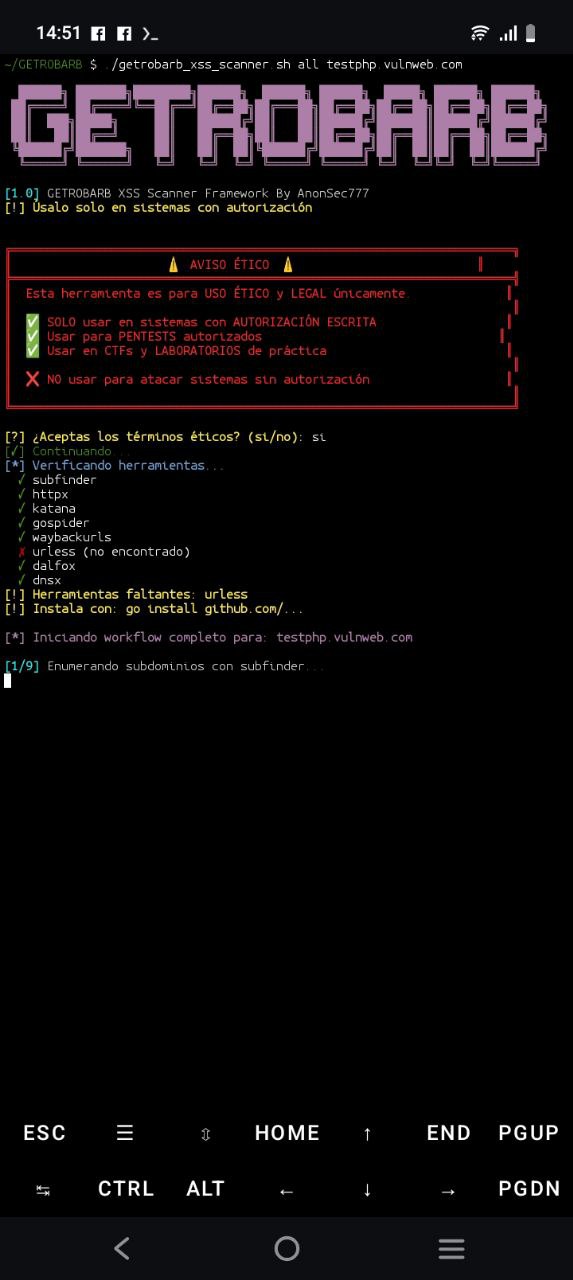 hackingteamoficial/getrobarb
Automated reconnaissance and XSS detection framework integrating subfinder, httpx, katana, gospider, waybackurls, and dalfox into a 9-stage pipeline…
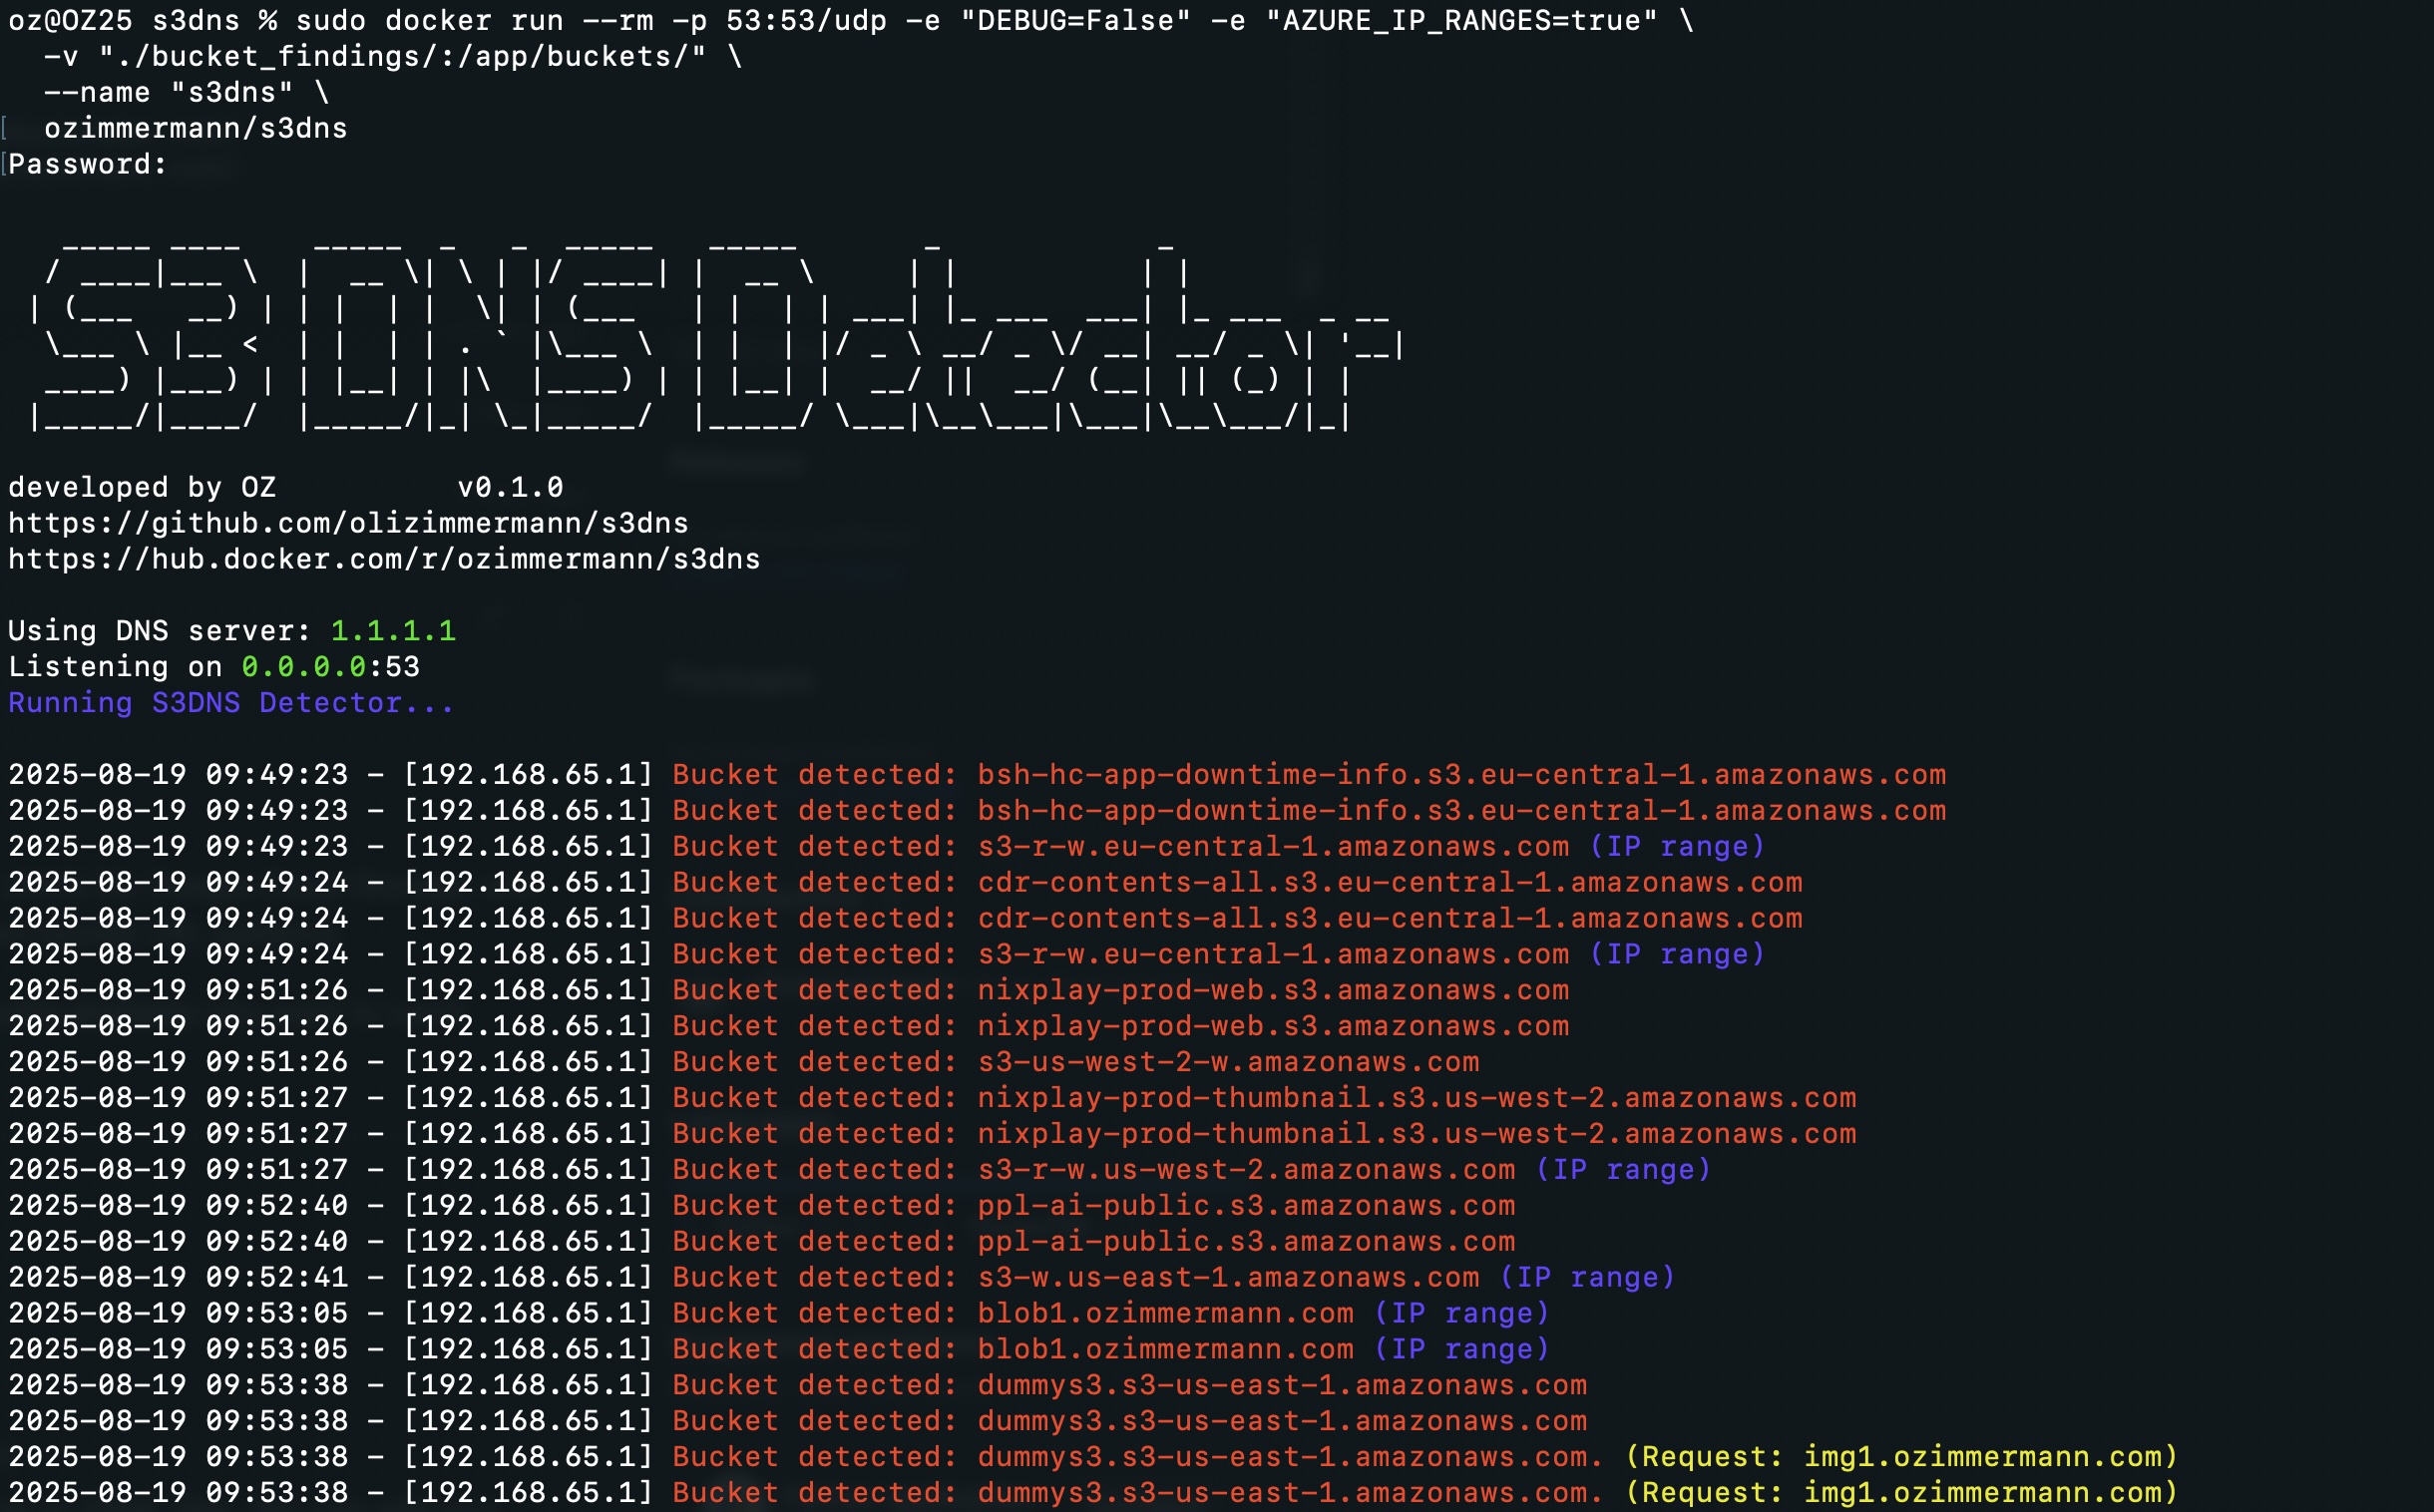 olizimmermann/s3dns
Пассивный DNS-сервер, который обнаруживает открытые облачные хранилища (AWS S3, GCP, Azure) путем разрешения DNS-запросов, трассировки цепочек CNAME…
 talyx66/webfang
WEBFANG — это мой первый CLI, модульный набор инструментов OSINT и Reconnaissance, созданный для Ethical Hackers и Red-Teamers. Вцепитесь клыками в…
 parbatzone/reconvault
🔍 Органайзер заметок разведки для охотников за багами и участников CTF — поддомены, порты, конечные точки, уязвимости, всё в одном месте.

 vavkamil/awesome-bugbounty-tools
Курируемый каталог инструментов для bug bounty, организованный по категориям: разведка, перечисление поддоменов, сканирование портов, обнаружение…
 jasonxtn/argus
Исчерпывающий набор инструментов для сбора информации
 evyatarmeged/raccoon
Высокопроизводительный инструмент наступательной безопасности для разведки и сканирования уязвимостей.
 wddadk/offensive-osint-tools
Подборка OSINT-инструментов для наступательной безопасности, охватывающая сбор email-адресов, перебор поддоменов, разведку угроз и социальную…
 projectdiscovery/httpx
Быстрый, многозондовый HTTP-инструментарий для разведки и сбора информации. Проверяет TLS, CSP, заголовки, технологический стек и CDN. Поддерживает…

 franccesco/getaltname
Извлечение поддоменов из SSL-сертификатов на HTTPS-сайтах.
 s_r_e_e_r_a_j/reconhound
ReconHound — это написанный на Python инструмент веб-разведки, предназначенный для пентестеров, охотников за багами и этичных хакеров. Он…
 edu0x01/sr-71
Простой в использовании инструмент на Python для перечисления поддоменов, распознавания конечных точек и многого другого
 mschwager/fierce
Инструмент DNS-разведки для поиска несмежных IP-пространств.
 antisnatchor/phishlulz
Автоматизированный набор инструментов для фишинговых кампаний, который разворачивает выделенные экземпляры AWS EC2 с интегрированными PhishingFrenzy…







