
 #1
Инструменты обнаружения поддоменов, брутфорса DNS, прозрачности сертификатов и перечисления активов.
Рекомендация Kitploit

 yashas-13/pentx-vapt-skill
Открытый ИИ-агент для пентеста VAPT из 5 фаз — разведка/сканирование/уязвимости/эксплуатация/отчёт с PoC
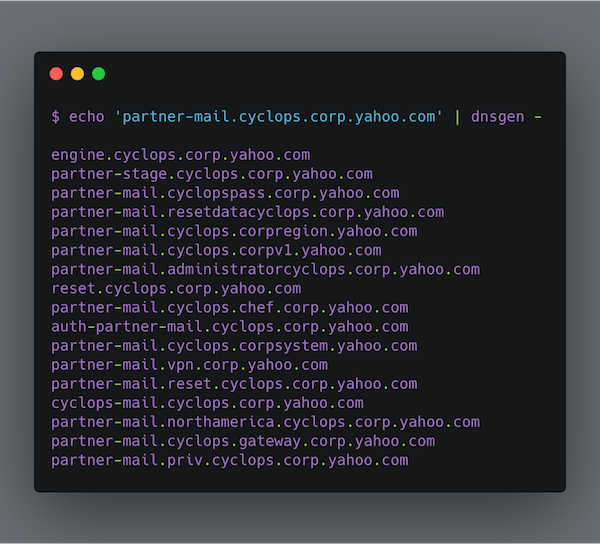 alephnullsk/dnsgen
Генерирует перестановки доменных имён для перечисления поддоменов и разведки, поддерживая пользовательские словари, облачные шаблоны и быстрый режим…
 hakluke/hakrevdns
Небольшой быстрый инструмент для массового выполнения обратных DNS-запросов.
 randomrobbiebf/subdomain-tko
Обнаруживает уязвимости захвата поддоменов путем анализа DNS-записей и HTTP-ответов. Автоматически выявляет поддомены, подверженные захвату, для…
 wattocyber/vegadns
Инструмент на основе Rust для перечисления DNS и обнаружения поддоменов, предназначенный для разведки и оценки безопасности при тестировании на…
 dozermx/argus
Многоэтапный сканер разведки и поверхности атаки, который отображает домены, IP-адреса, ASN, облачные активы и CVE в граф знаний с оценкой CVSS и…
 wattocyber/bug-bounty-library
Курируемая библиотека методологий для баг-баунти: ранбуки, плейбуки для разведки и фаззинга, чек-листы и CLI-помощники для определения границ целей,…
 azmisyahrul/prismsec
Безопасный, модульный MCP-сервер, оборачивающий nmap, nuclei, gobuster, subfinder, httpx, nikto и sqlmap для пентестинга на основе ИИ.
 cybertix-pvt-ltd/one-liner-collections
Этот репозиторий содержит список one-liner'ов с описаниями и требованиями к установке.
 gmh5225/aisa-scanner
AISA-Scanner — это автономный сканер уязвимостей на основе ИИ, который сопоставляет CVE с эксплойтами Metasploit, MITRE, CEH и SANS, предоставляя…
 daffainfo/oneliner-bugbounty
Коллекция однострочных скриптов для bug bounty
 trickest/resolvers
Самый исчерпывающий список надёжных DNS-резолверов.
 trickest/wordlists
Реальные инфосек-словники, регулярно обновляемые
 pry0cc/proteus
Бот для мониторинга поверхности атак на базе projectdiscovery, работающий на axiom
 ya551n3/bug-bounty-wordlists
Курируемая коллекция wordlists для баг-баунти, охватывающая каталоги, поддомены, параметры, имена пользователей, пароли и пейлоады для веб-фаззинга.
 tomnomnom/httprobe
Принимает список доменов и проверяет наличие работающих HTTP и HTTPS серверов
 0xdea/tactical-exploitation
Современный тактический набор инструментов для эксплуатации уязвимостей.
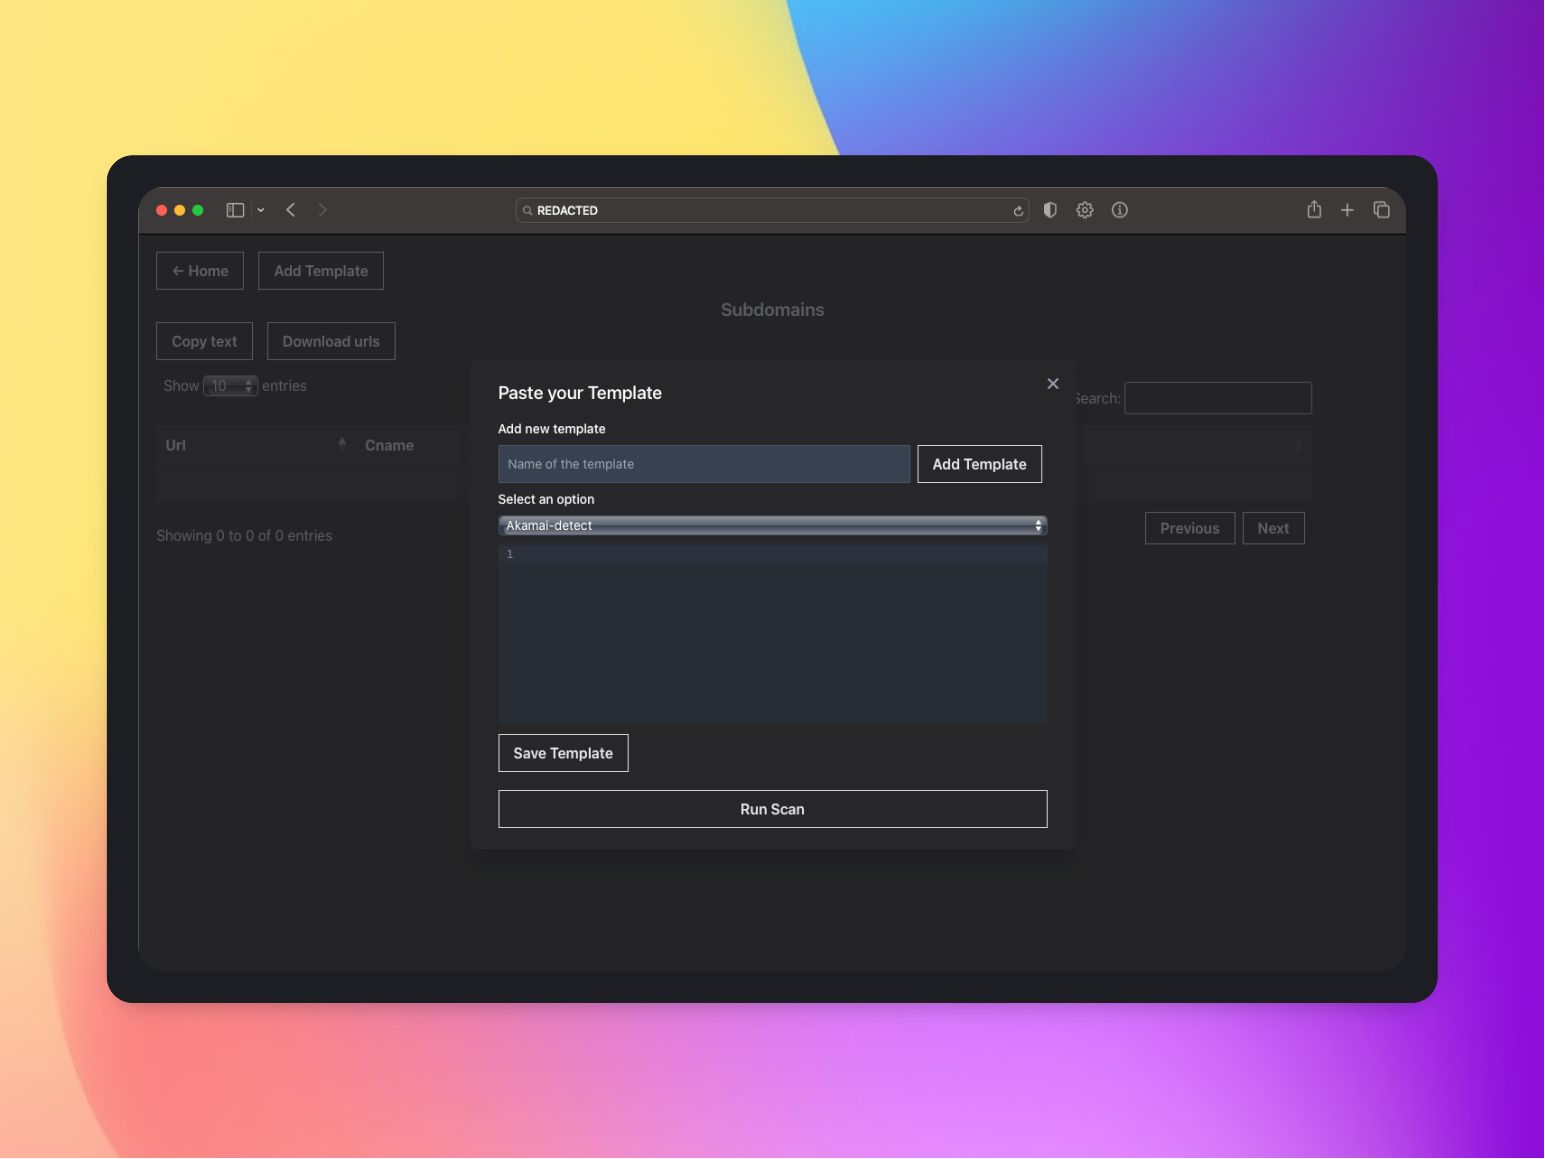 tess-ss/recon-ninja
Recon-Ninja








