
 #1
Инструменты обнаружения поддоменов, брутфорса DNS, прозрачности сертификатов и перечисления активов.
Рекомендация Kitploit
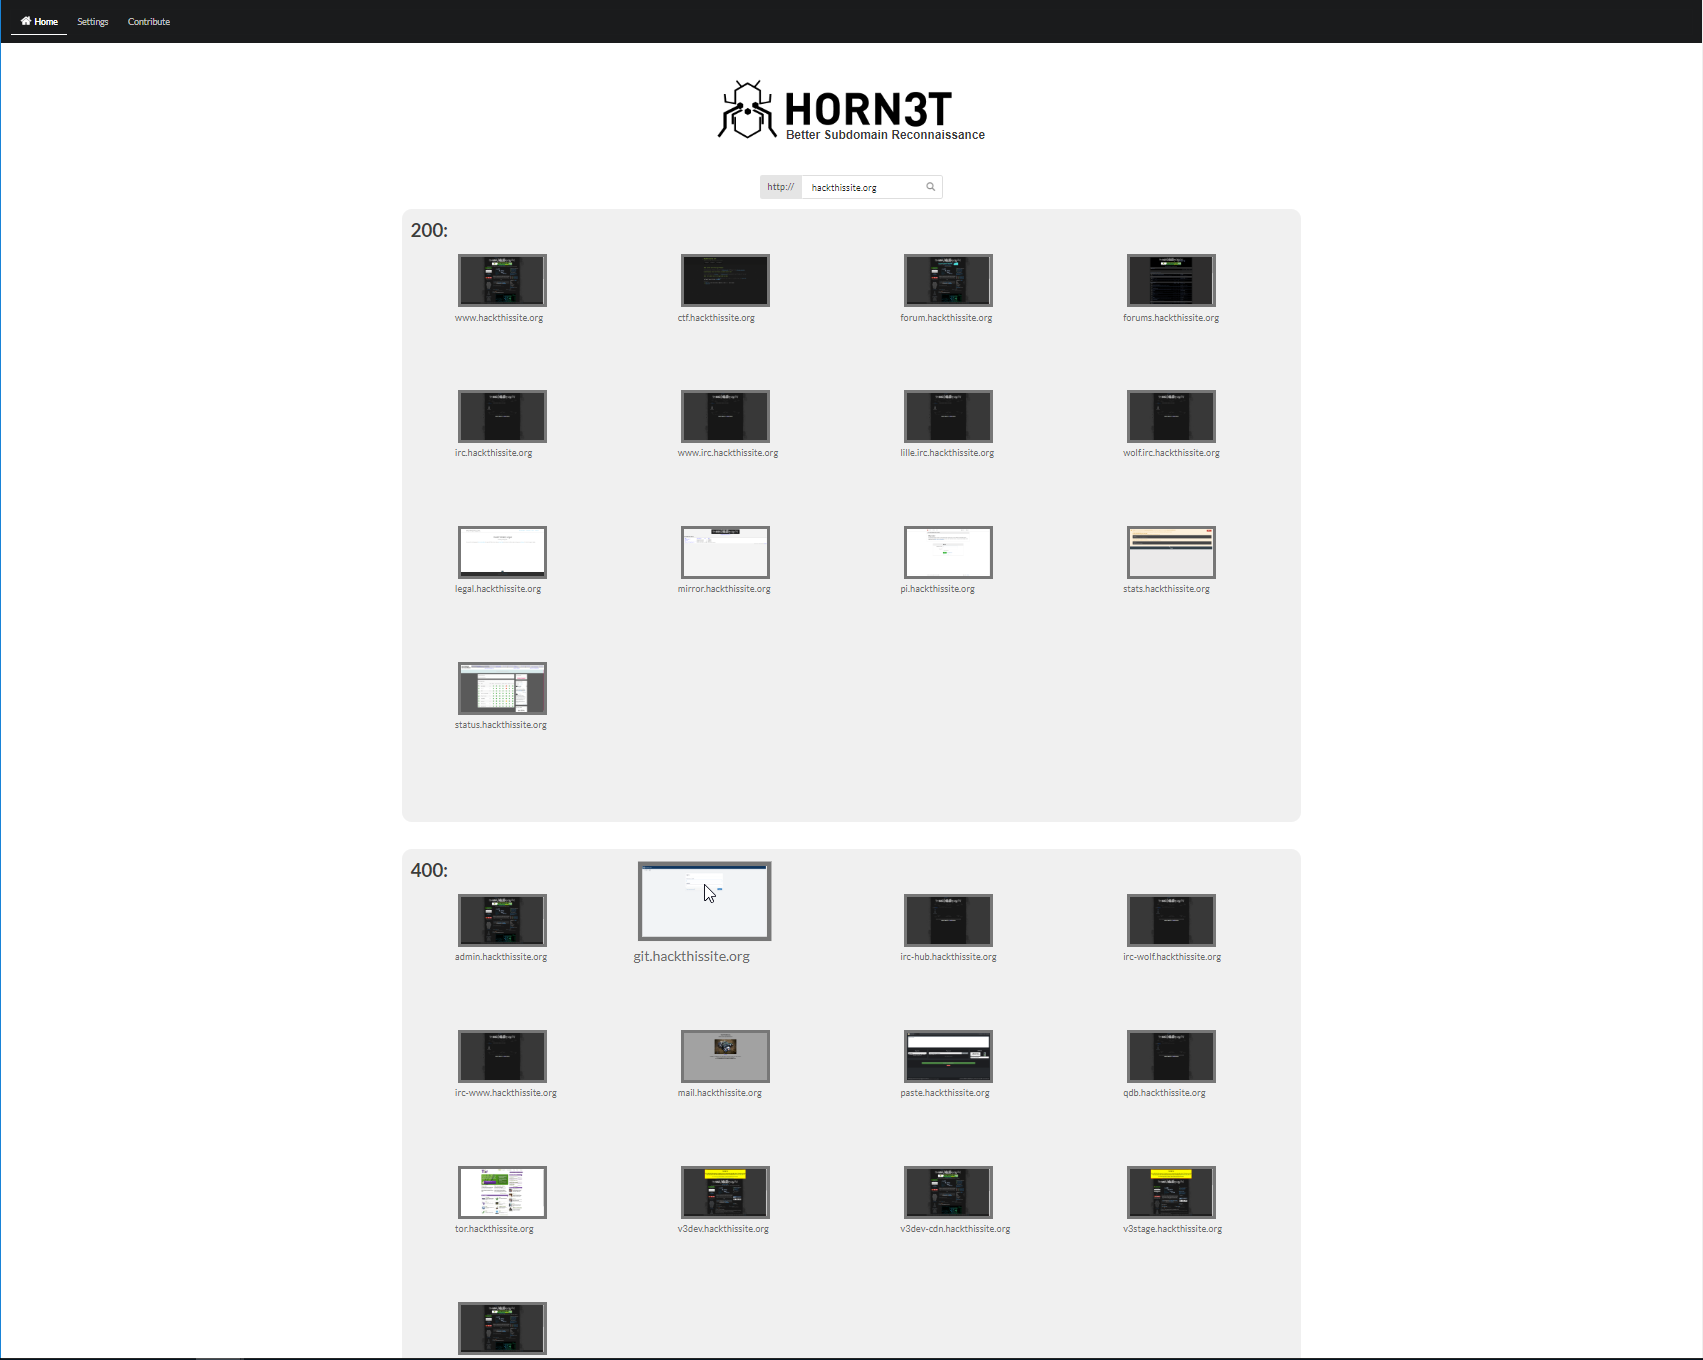
 janniskirschner/horn3t
Мощное визуальное перечисление поддоменов одним кликом мыши
 0xbharath/domains-from-csp
Скрипт для извлечения доменных имён из заголовков Content Security Policy (CSP)
 projectdiscovery/subfinder-action
Быстрая и пассивная энумерация поддоменов.
 xpl0ited1/submonitor
Мониторинг поддомов с возможностью отправки отчетов в Slack, Discord и Telegram
 rotemreiss/robusto
Надёжный инструмент для захвата поддоменов
 security-life-org/obscura
Платформа для охоты за угрозами и управления поверхностью атаки. Единый статический бинарный файл Go для пассивной и полунаступательной разведки,…
 bountystrike/bountystrike-sh
Конвейер bug bounty для бедных (богатых?) https://dubell.io
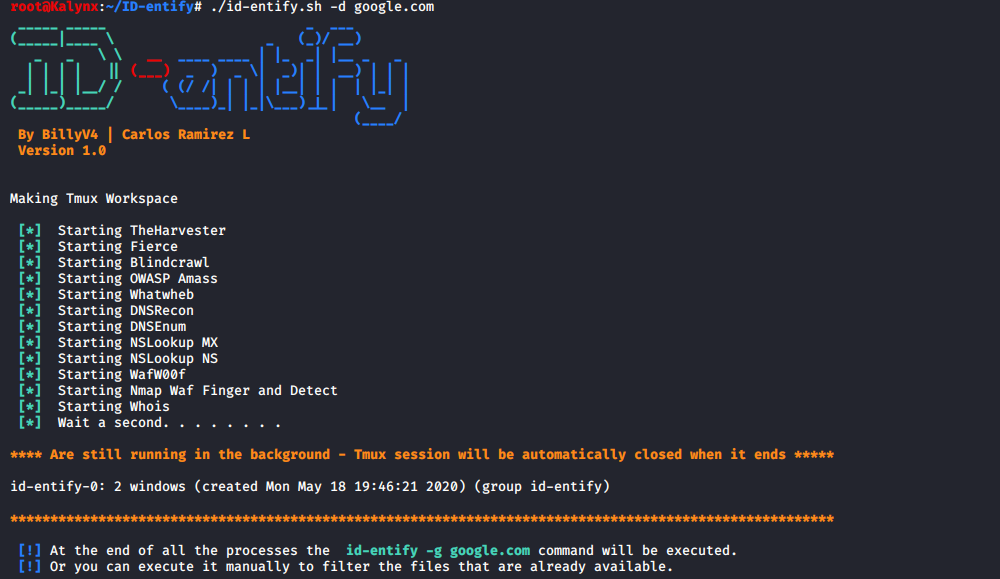 billyv4/id-entify
Поиск информации, связанной с доменом: Email-адреса - IP-адреса - Поддомены - Информация о веб-технологиях - Тип брандмауэра - NS и MX записи.
 internon/inter-recon
Скрипт для автоматического начального веб-сканирования и разведки уязвимостей
 rodney-o-c-melby/dns-zone-transfer-test
Автоматизирует тестирование передачи зон системы доменных имён (DNS). Проверяет CVE-1999-0532, автоматически находя серверы имён заданного домена, и…
 siddolo/knockbleed
Массовое тестирование CVE-2014-0160 на поддоменах
 desaivinayak449/bug-bounty-reports-desai-vinayak
Отчеты о Bug bounty и исследованиях уязвимостей от Desai Vinayak — включает CVE-2023-50290 (Apache Solr) и результаты обнаружения захвата поддоменов…
 mhmdiaa/second-order
Сканирует веб-приложения для обнаружения уязвимостей захвата поддоменов второго порядка путем сбора URL-адресов и сопоставления настраиваемых правил…
 0xsnowmn/cngo
Быстрый инструмент на Golang для получения Cname для доменов и поддоменов
 hackersonlineclub/hocig1_2
HOCig- Автоматический инструмент сбора информации HOC V 1.2
 parbatzone/reconvault
🔍 Органайзер заметок разведки для охотников за багами и участников CTF — поддомены, порты, конечные точки, уязвимости, всё в одном месте.
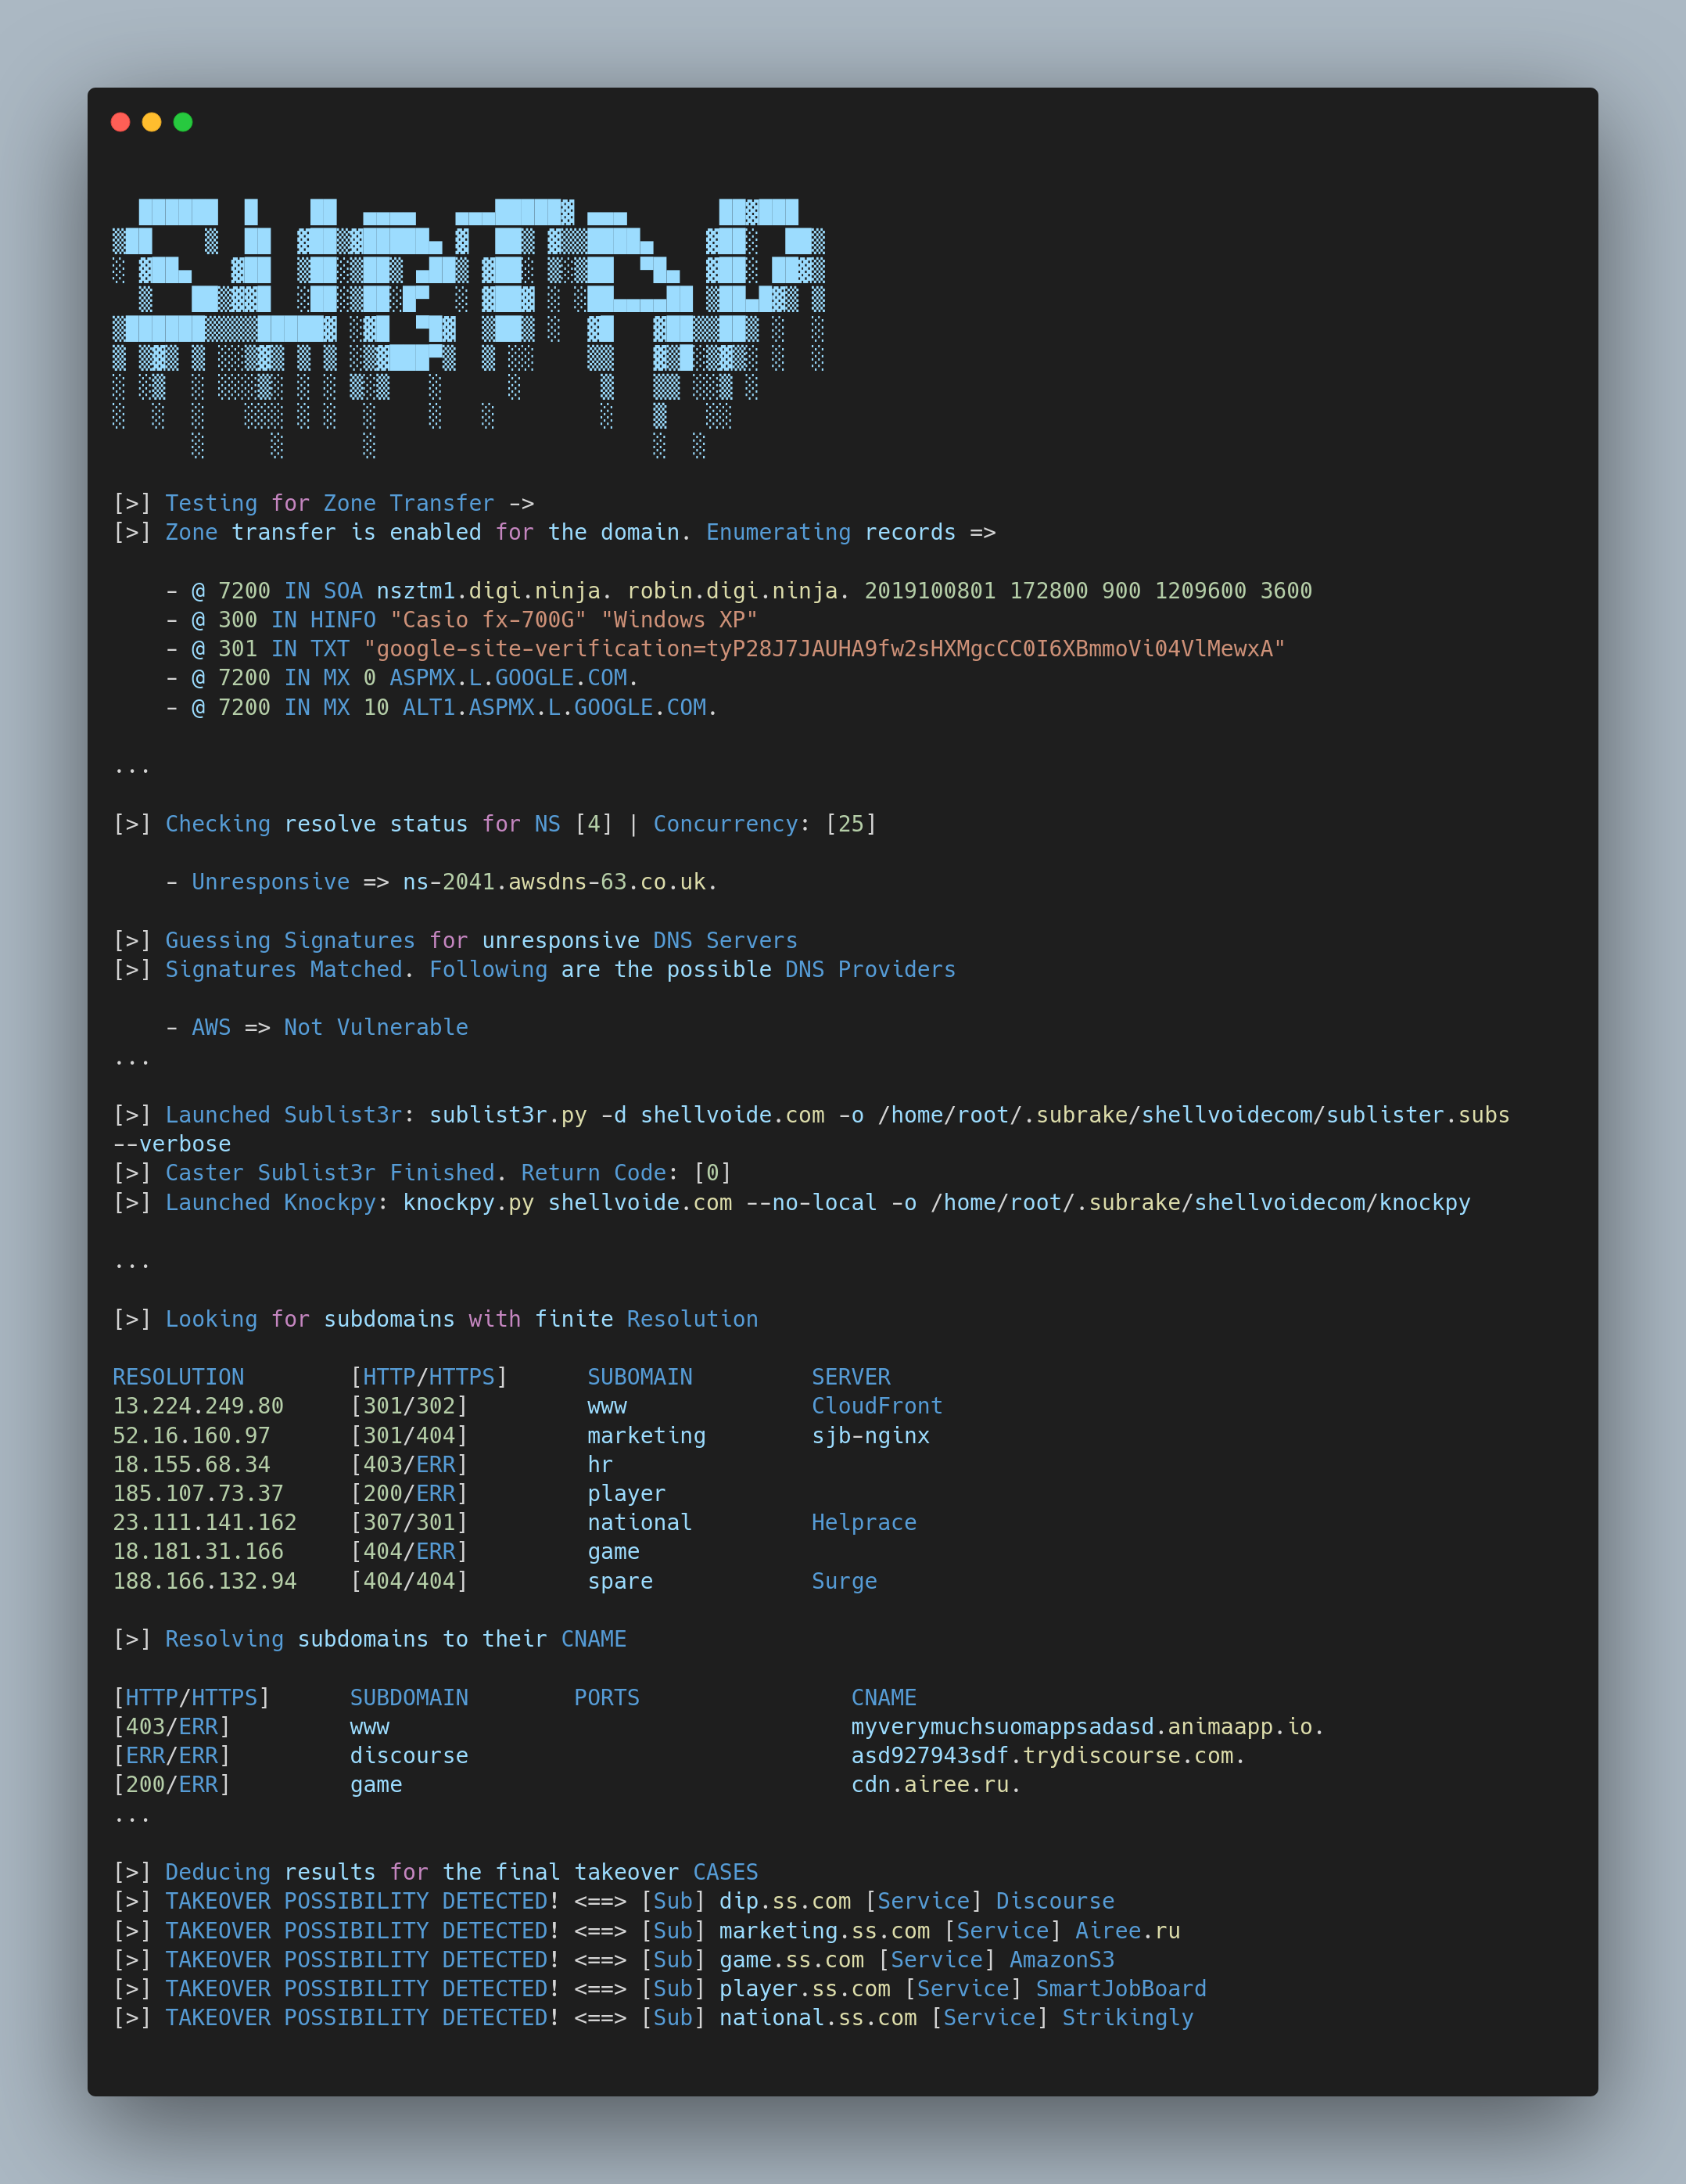 hash3lizer/subrake
🚀 Автоматизированный DNS-сканер и инструмент 🖱️ (Zone Transfer, DNS Zone Takeover, Subdomain Takeover).
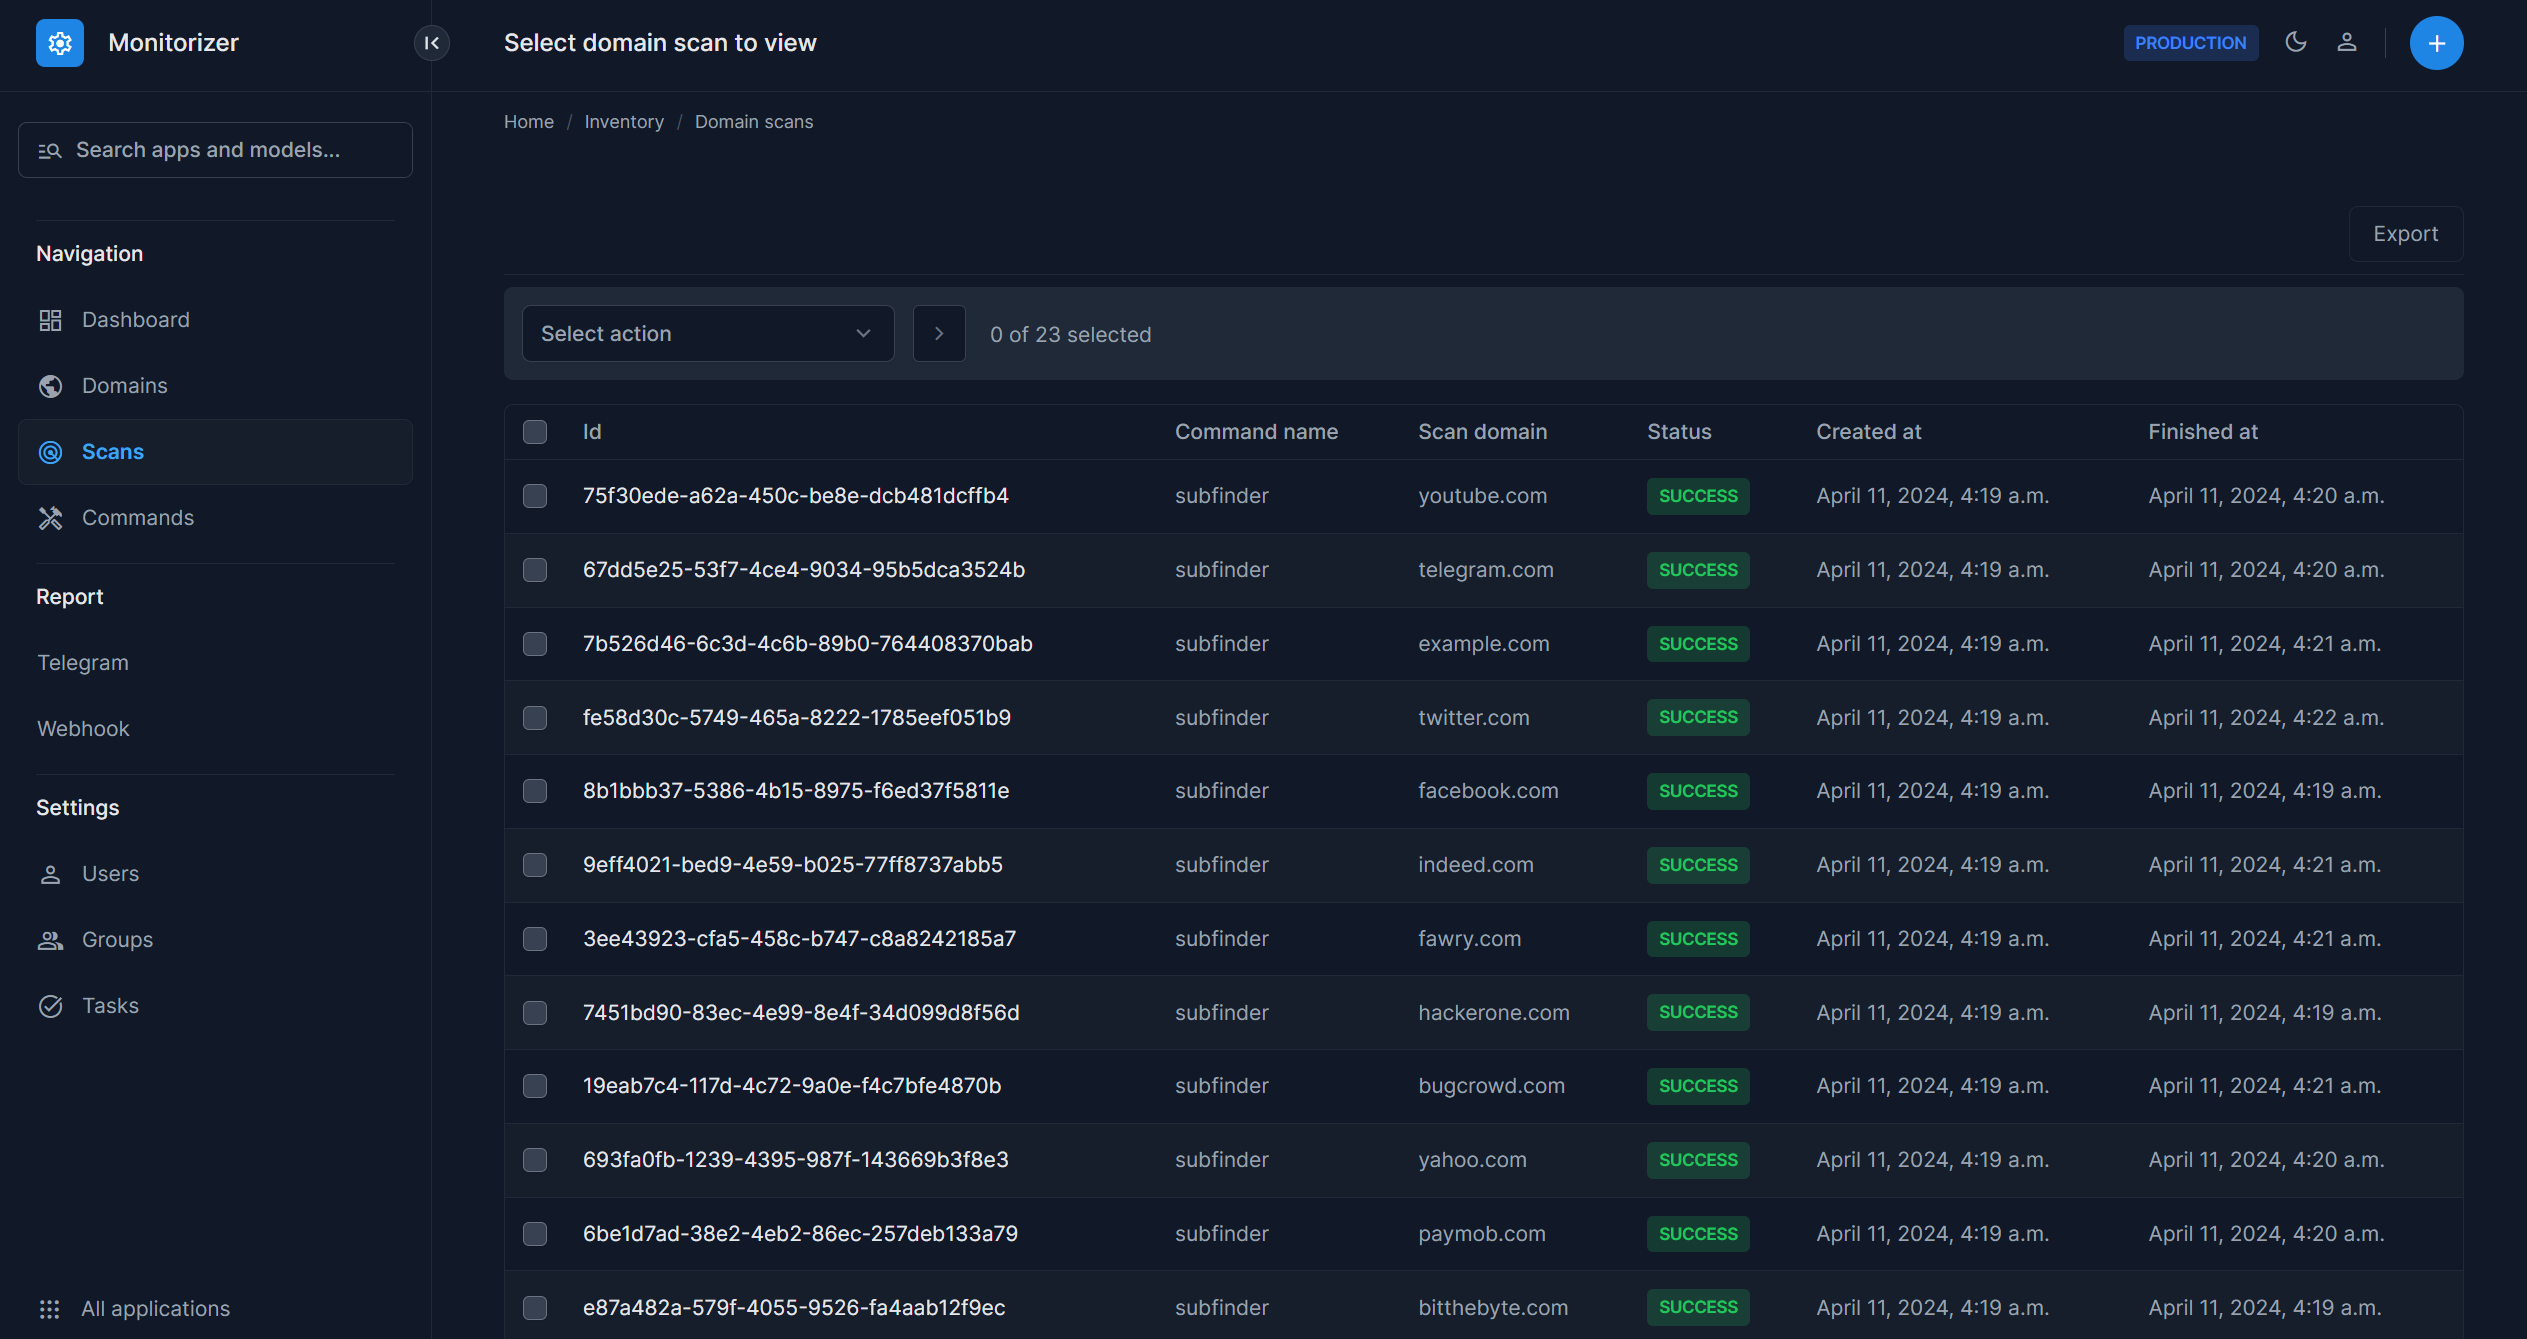 bitthebyte/monitorizer
Фреймворк мониторинга для обнаружения и отчёта о новых найденных поддоменах определённой цели с использованием различных инструментов сканирования.








