Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Статический анализ — Страница 26 | Kitploit
Категории

Статический анализ

Инструменты для анализа бинарных файлов и кода вредоносных программ без их выполнения (например, дизассемблеры, распаковщики).

Рекомендация Kitploit
Лучшие инструменты

10 выбрано
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k1 день назад
capa preview#2

capa

GitHubmandiant/capa
6.1k7 дней назад
yara-x preview#3

yara-x

GitHubvirustotal/yara-x
1.2k13 ч 19 мин назад
Detect-It-Easy preview#4

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3k12 ч 55 мин назад
flare-floss preview#5

flare-floss

GitHubmandiant/flare-floss
4.1k6 дней назад
radare2 preview#6

radare2

GitHubradareorg/radare2
24.5k12 ч 50 мин назад
rizin preview#7

rizin

GitHubrizinorg/rizin
4.1k7 ч 25 мин назад
LIEF preview#8

LIEF

GitHublief-project/lief
5.5k2 дней назад
pefile preview#9

pefile

GitHuberocarrera/pefile
2.1k12 ч 55 мин назад
angr preview#10

angr

GitHubangr/angr
9.0k1 день назад
НовыеРелевантностьПопулярныеНедавно обновлённые
1250 результатов
neto preview

neto

GitHubelevenpaths/neto

Neto | Инструмент для анализа расширений браузера
static-analysiscode-analysisinformation-gathering+2
887 лет назад
NoMoreXOR preview

NoMoreXOR

GitHubhiddenillusion/nomorexor

Инструмент для подбора 256-байтового XOR-ключа файла с помощью частотного анализа
static-analysisreverse-engineeringforensics+3
918 лет назад
malware-check preview

malware-check

GitHubmomenbasel/malware-check

Инструмент статического и динамического анализа для обнаружения вредоносного кода, подозрительных бинарных файлов и нарушений конфиденциальности
static-analysisdynamic-analysis-sandboxingcode-analysis+7
634 дней назад
obfDetect preview

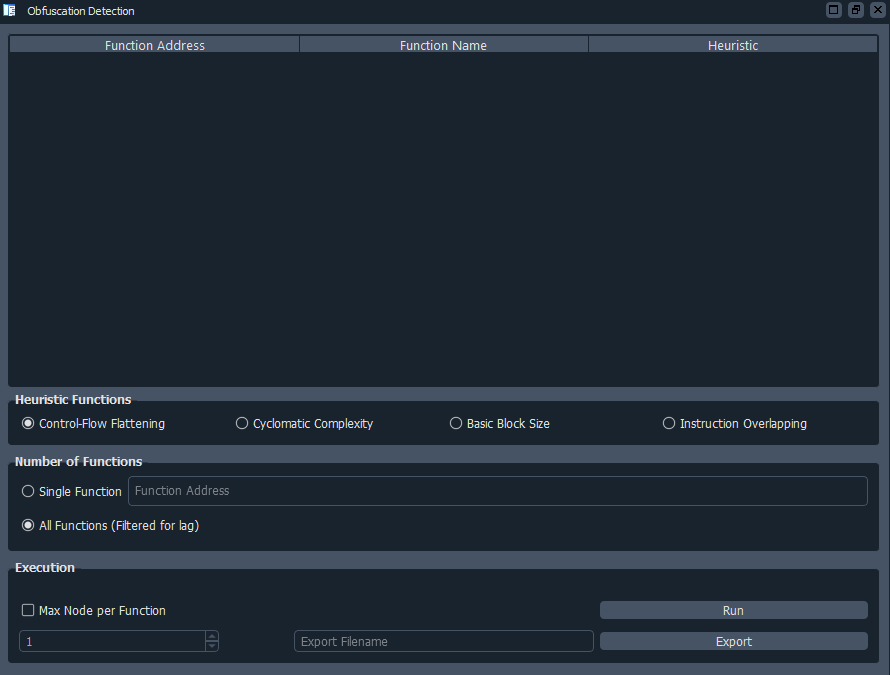
obfDetect

GitHubmcdulltii/obfdetect

Плагин IDA для автоматического обнаружения обфусцированного кода и выравнивания потока управления в бинарных файлах с использованием эвристического…
static-analysisreverse-engineeringmalware-analysis+1
1424 лет назад
caracal preview

caracal

GitHubcrytic/caracal

Статический анализатор для смарт-контрактов Starknet
static-analysisvulnerability-analysiscode-analysis
1482 лет назад
2024 preview

2024

GitHub100daysofyara/2024

Правила, которыми поделилось сообщество из 100 Days of YARA 2024
static-analysismalware-analysiseducation+2
901 год назад
dotnetfile preview

dotnetfile

GitHubpan-unit42/dotnetfile

Библиотека Python для разбора метаданных CLR/PE в сборках .NET, предоставляющая потоки и хеш-отпечатки для поддержки анализа вредоносных программ и…
static-analysishash-analysisreverse-engineering+4
1198 месяцев назад
dotNIET preview

dotNIET

GitHubsynacktiv/dotniet

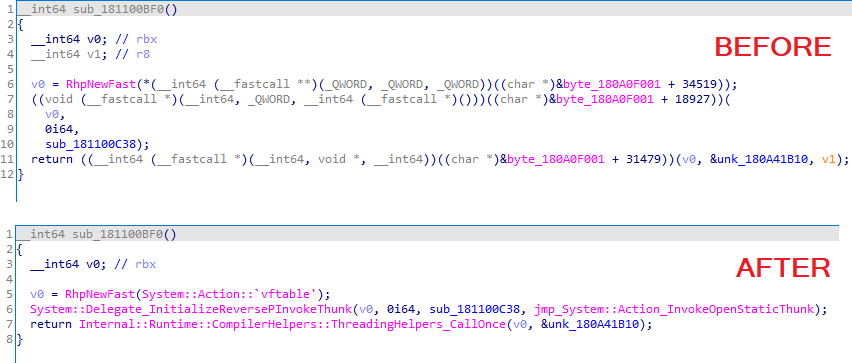
Плагин для IDA Pro, который импортирует символы, разрешаемые во время выполнения, в бинарных файлах .NET Native, анализируя SharedLibrary.dll и его…
static-analysisreverse-engineeringbinary-analysis
1125 лет назад
honeyslop preview

honeyslop

GitHubgadievron/honeyslop

Кодовые канарейки для быстрой сортировки галлюцинированных ('слоп') отчетов об уязвимостях

defensive-toolsstatic-analysisvulnerability-analysis+6
975 месяцев назад
cpu_rec_rs preview

cpu_rec_rs

GitHubtrou/cpu_rec_rs

Определяет, какая архитектура ЦП используется в бинарном файле.
embedded-systems-securitystatic-analysisreverse-engineering+2
1296 месяцев назад
zyrox preview

zyrox

GitHubpeterhackz/zyrox

Zyrox: плагин-обфускатор на основе LLVM, действующий на этапе компиляции.

static-analysiscode-analysisreverse-engineering+4
948 месяцев назад
OffsetInspect preview

OffsetInspect

GitHubwarpedatom/offsetinspect

PowerShell-инструментарий для анализа границ обнаружения AMSI/Defender и статической триаж-сортировки вредоносных программ, сопоставляет смещения…
defensive-toolsstatic-analysisvulnerability-analysis+8
823 месяцев назад
IDAssistMCP preview

IDAssistMCP

GitHubsymgraph/idassistmcp

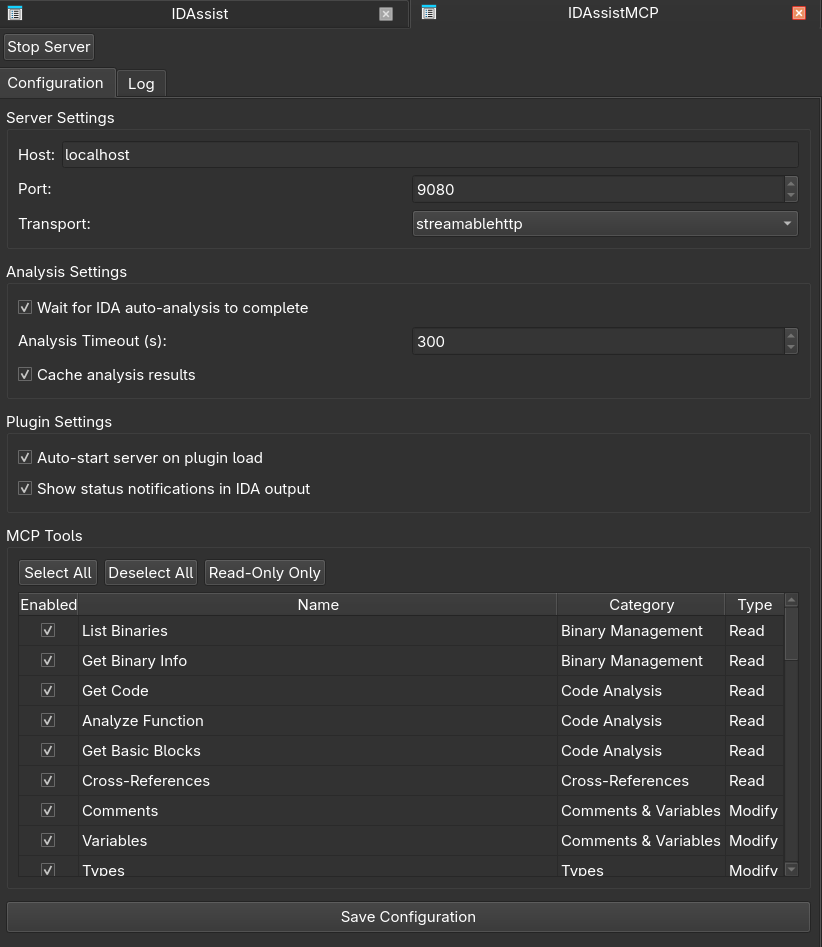
Автономный плагин MCP-сервера для IDA Pro.
static-analysisdynamic-analysis-sandboxingvulnerability-analysis+9
4619 дней назад
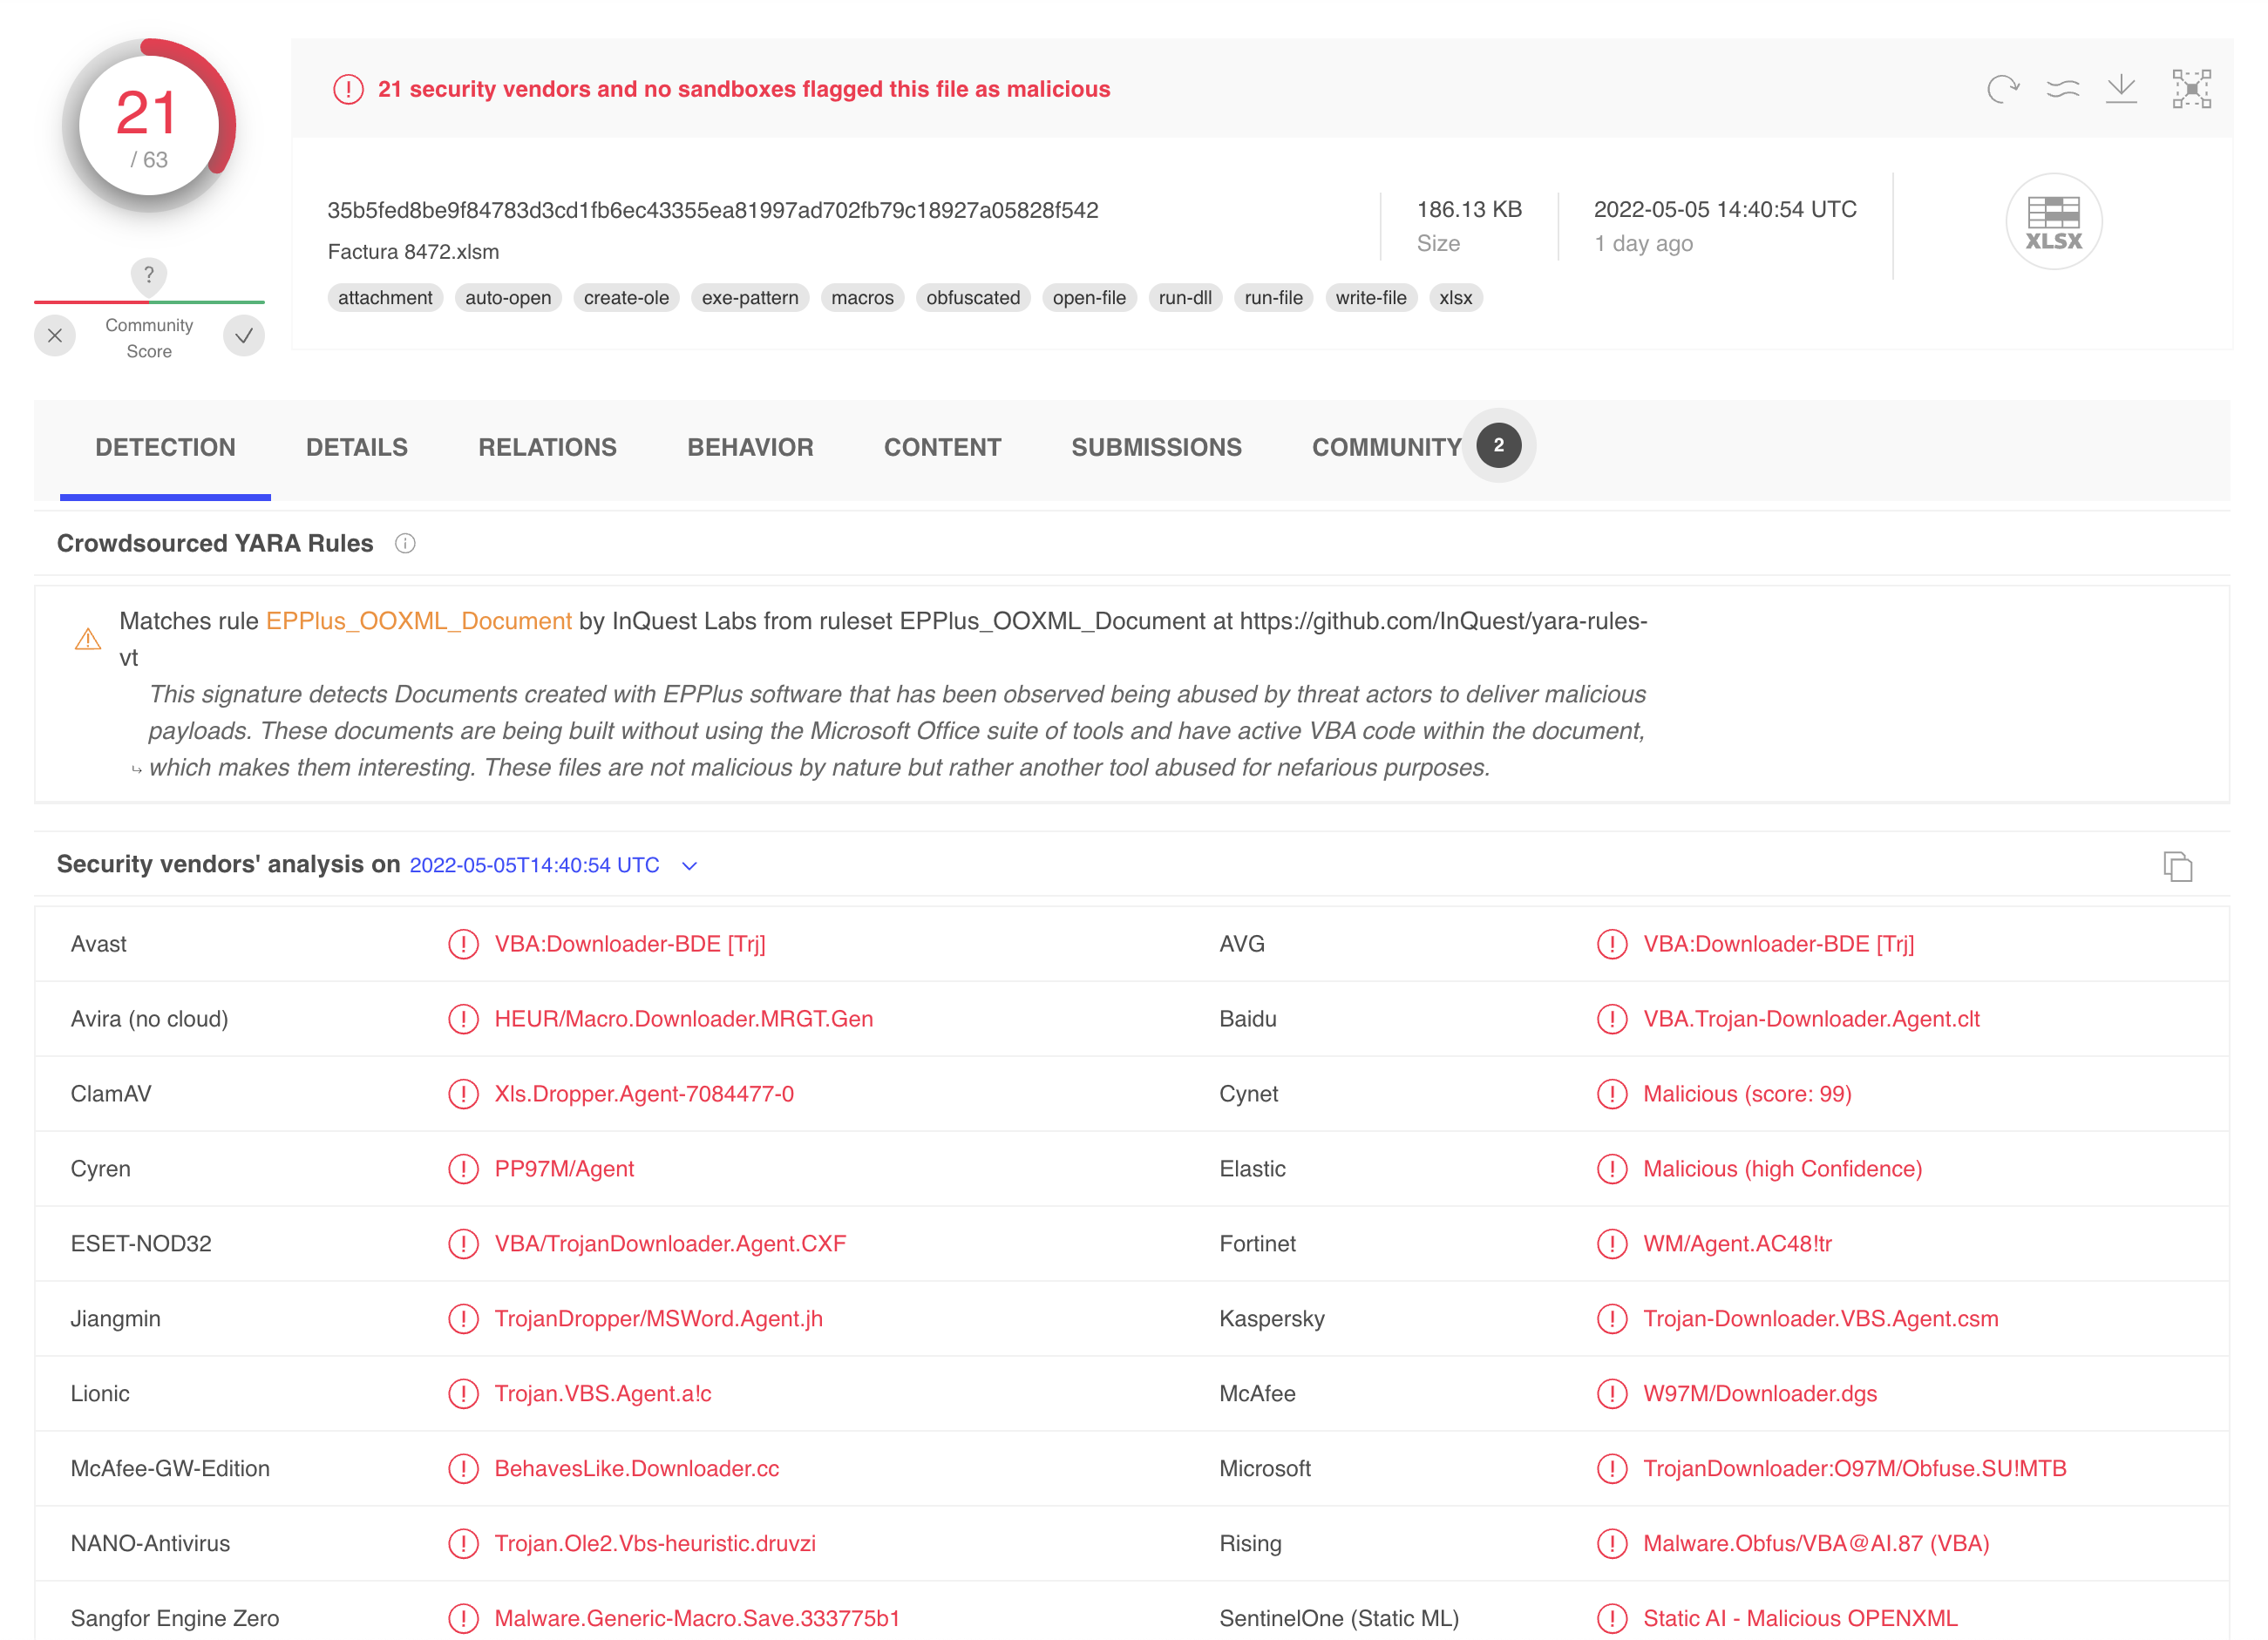
yara-rules-vt preview

yara-rules-vt

GitHubinquest/yara-rules-vt

Коллекция YARA-правил, предназначенных для использования через VirusTotal.com.
defensive-toolsstatic-analysismalware-analysis+2
893 лет назад
IDBs preview

IDBs

GitHubrolfrolles/idbs

Анализ в IDA/Hex-Rays

static-analysisreverse-engineeringbinary-analysis
873 лет назад
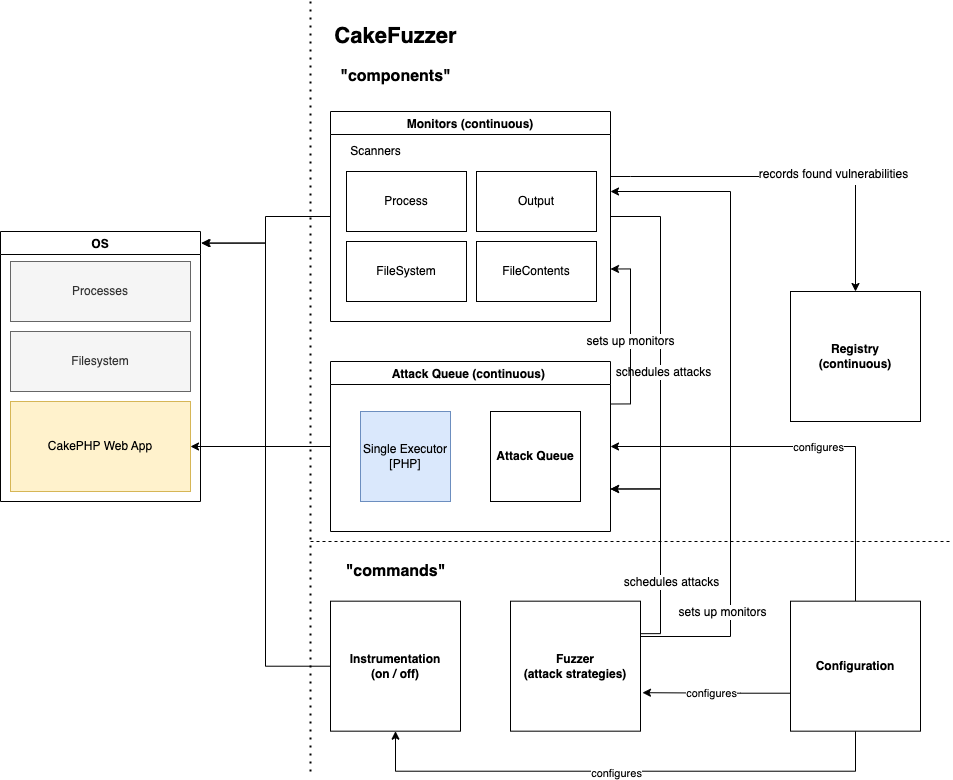
CakeFuzzer preview

CakeFuzzer

GitHubzigrin-security/cakefuzzer

Cake Fuzzer — это проект, предназначенный для автоматического и непрерывного обнаружения уязвимостей в веб-приложениях, созданных на основе…
static-analysisvulnerability-scannersweb-vulnerability-scanners+4
1041 год назад
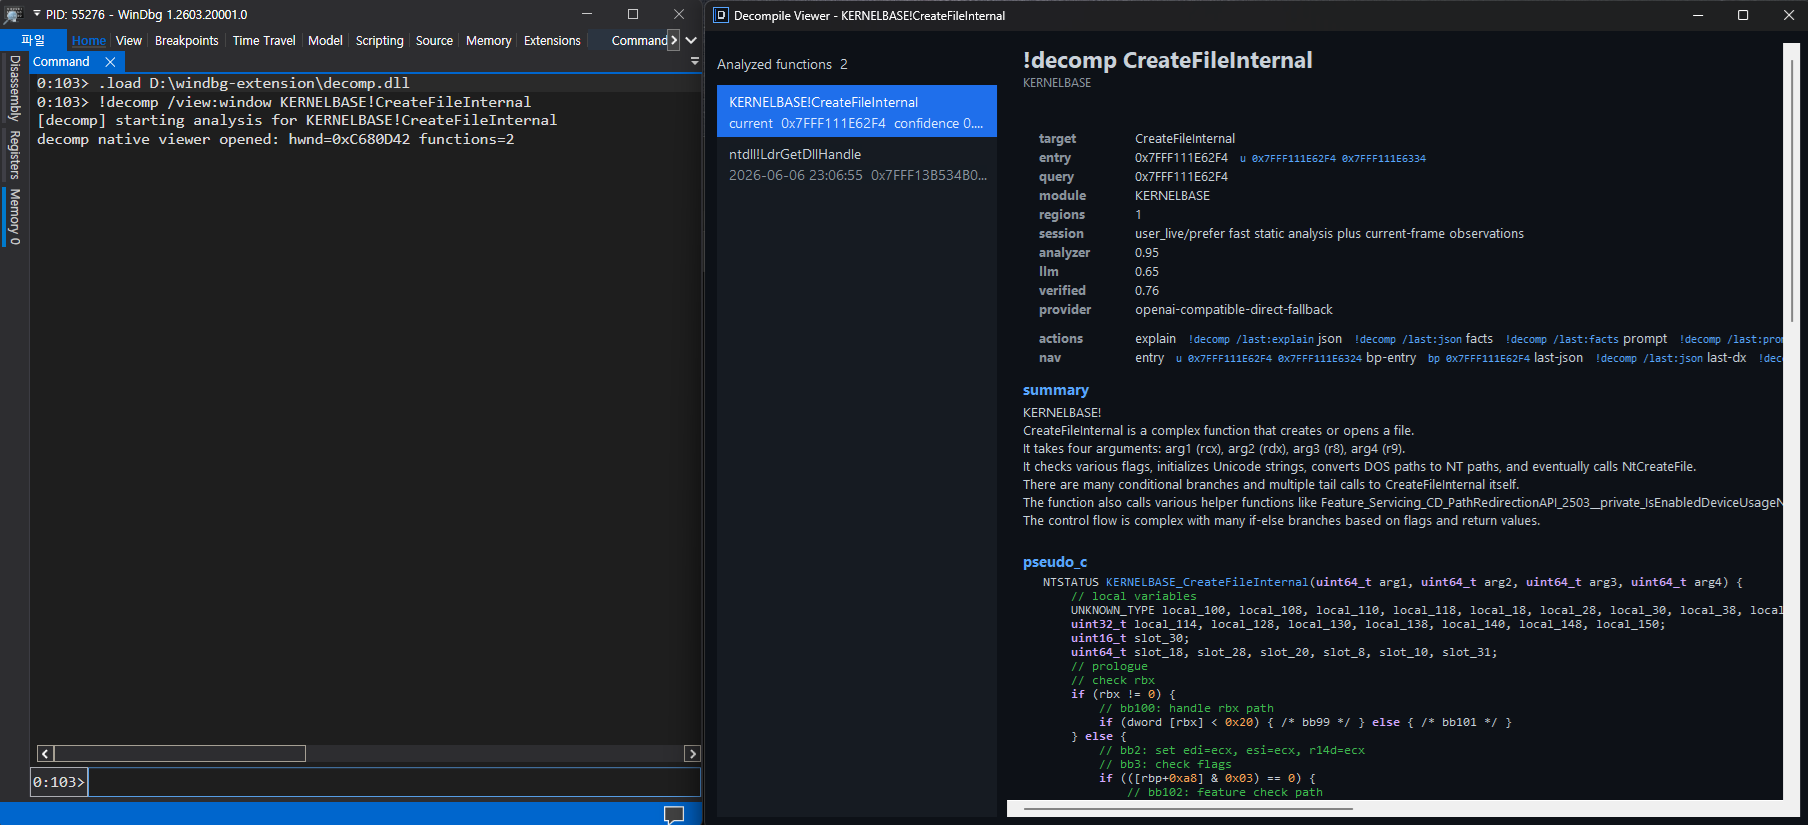
windbg-decompile-ext preview

windbg-decompile-ext

GitHubkernullist/windbg-decompile-ext

Расширение WinDbg x64, которое дизассемблирует живые функции и использует LLM для создания верифицированного псевдокода.
static-analysisdynamic-analysis-sandboxingcode-analysis+8
1124 месяцев назад
z9 preview

z9

GitHubsh1n0g1/z9

Обнаруживает артефакты вредоносного ПО на основе PowerShell из журналов событий и выполняет статический анализ скриптов PowerShell для выявления…


static-analysisforensicsmalware-analysis+2
683 лет назад
Назад1…252627…70Вперёд