
 #1
Инструменты сканирования API-ключей, обнаружения утечек учетных данных и управления секретами.
Рекомендация Kitploit
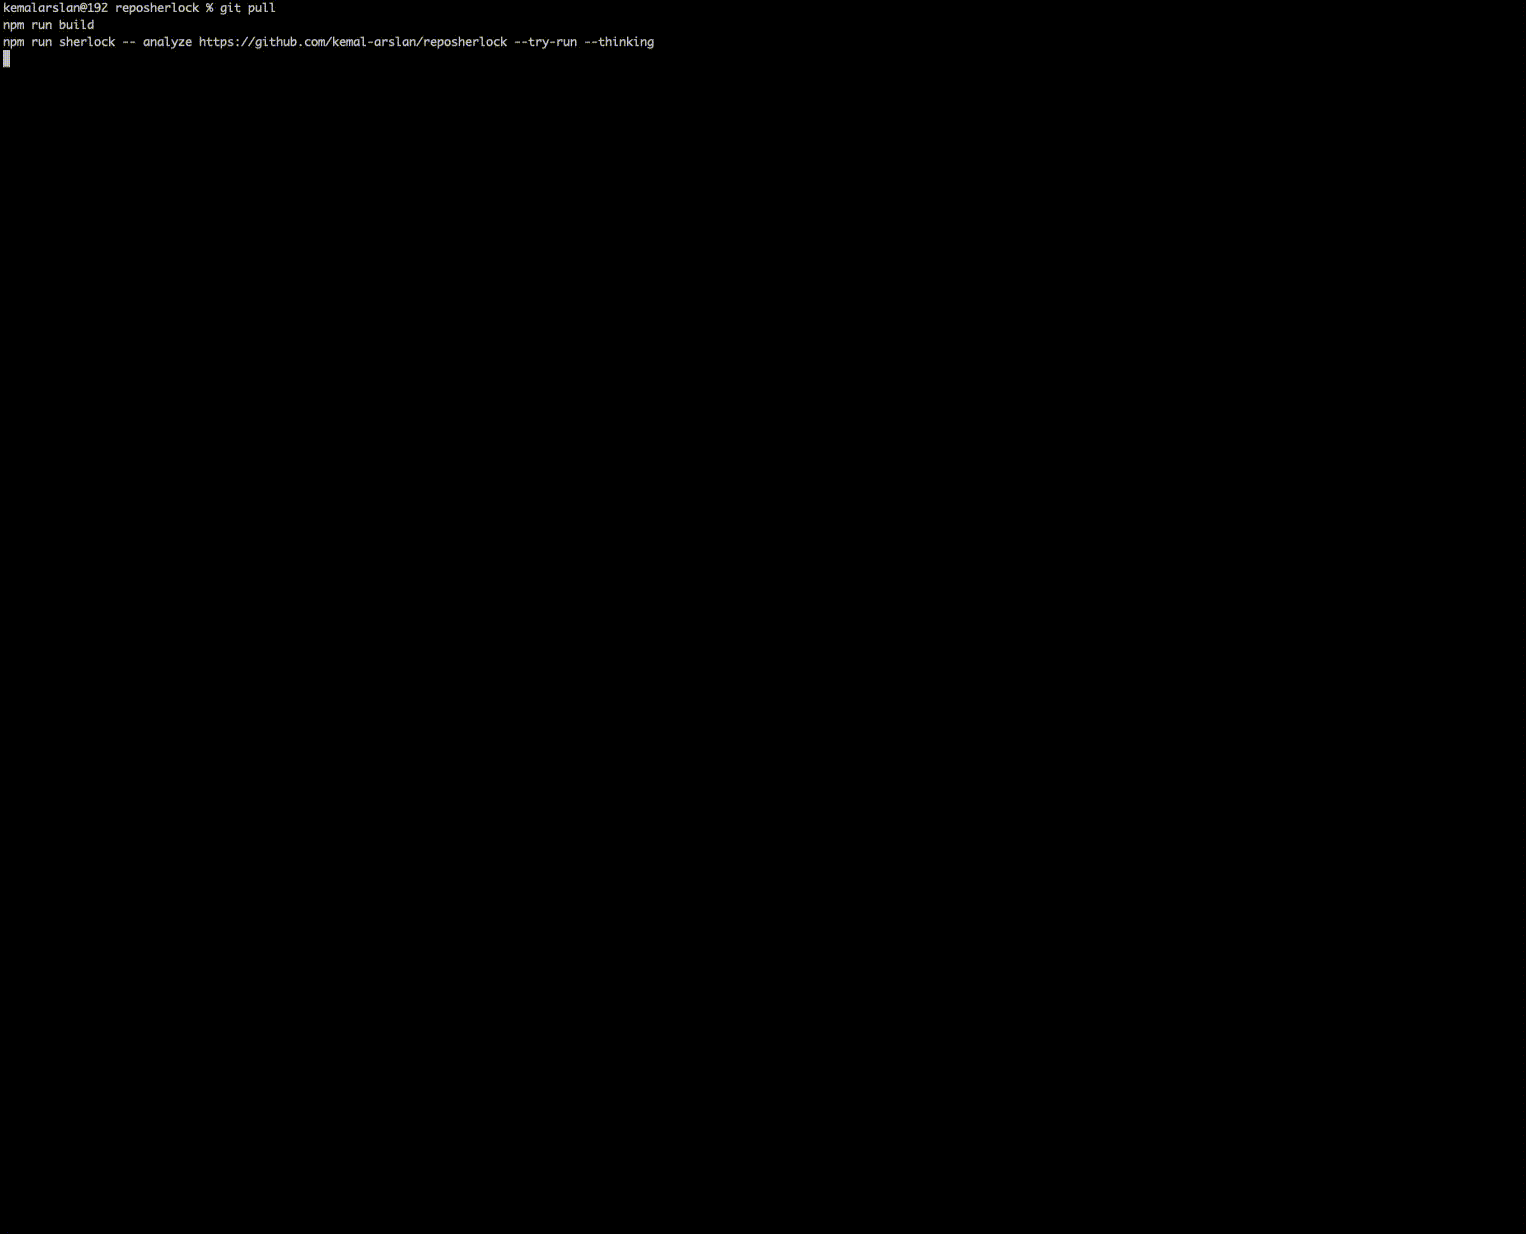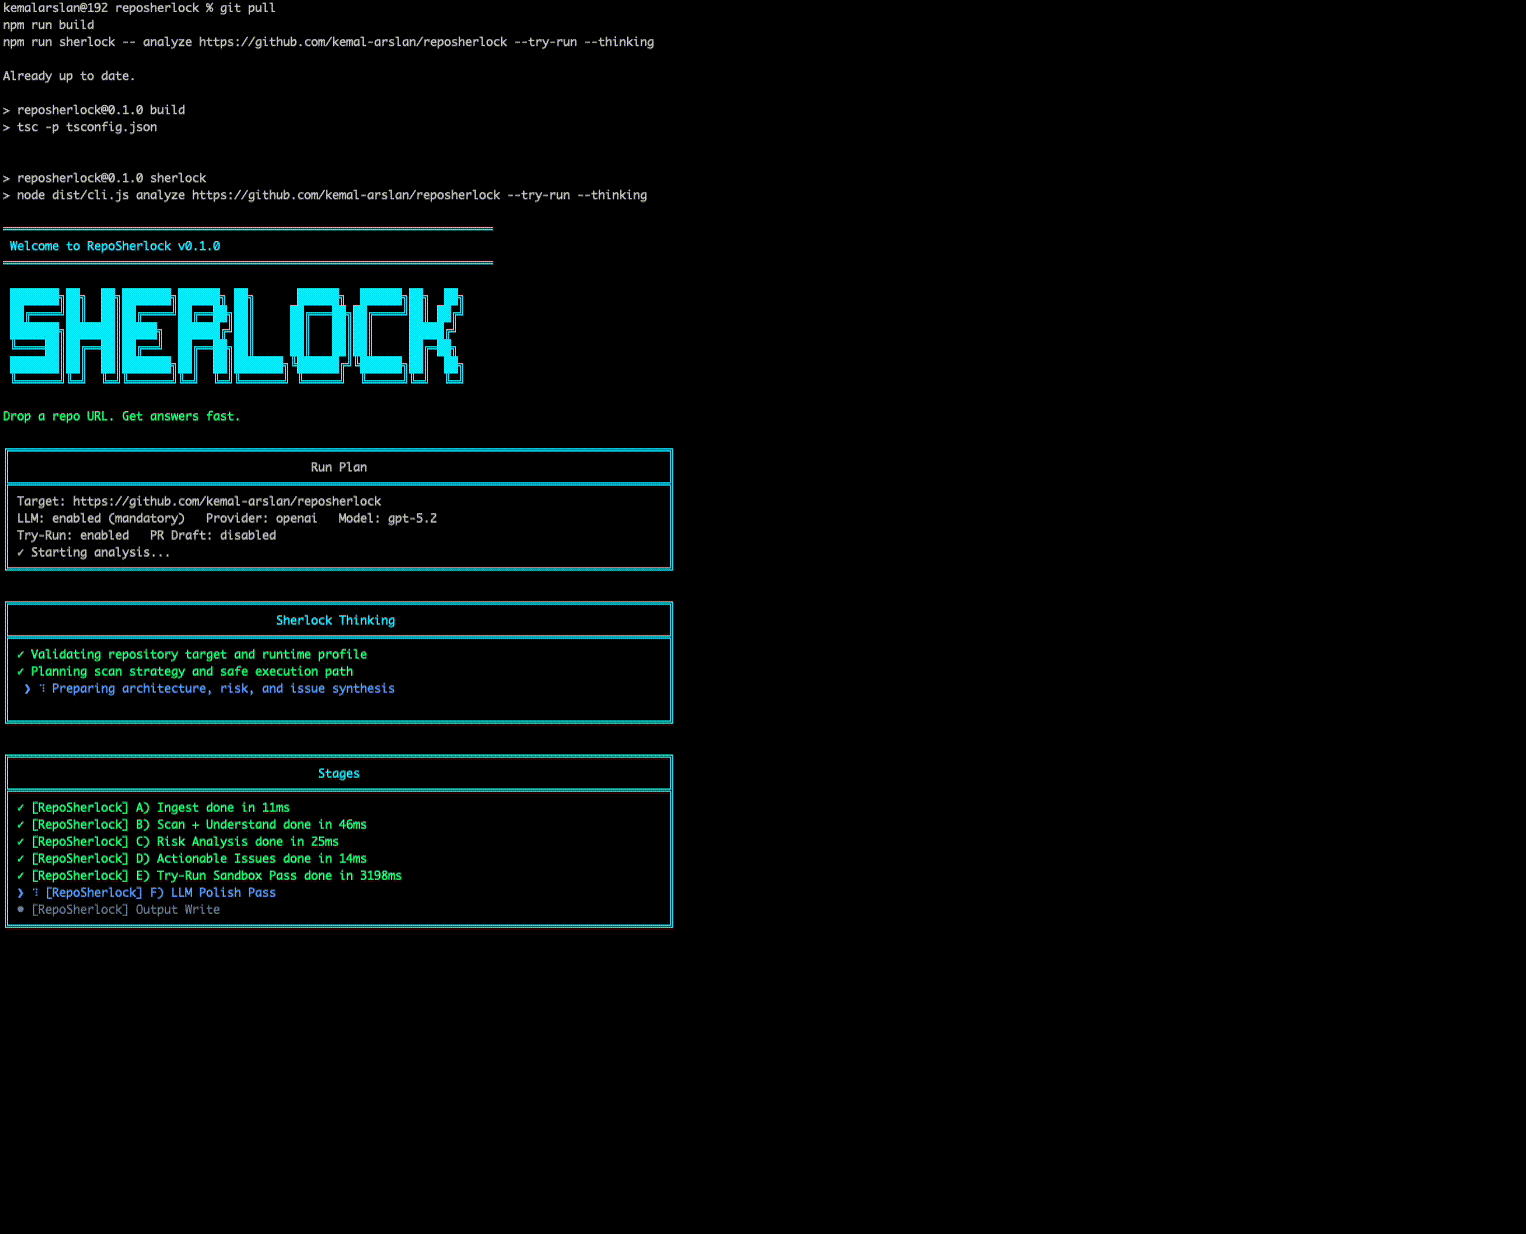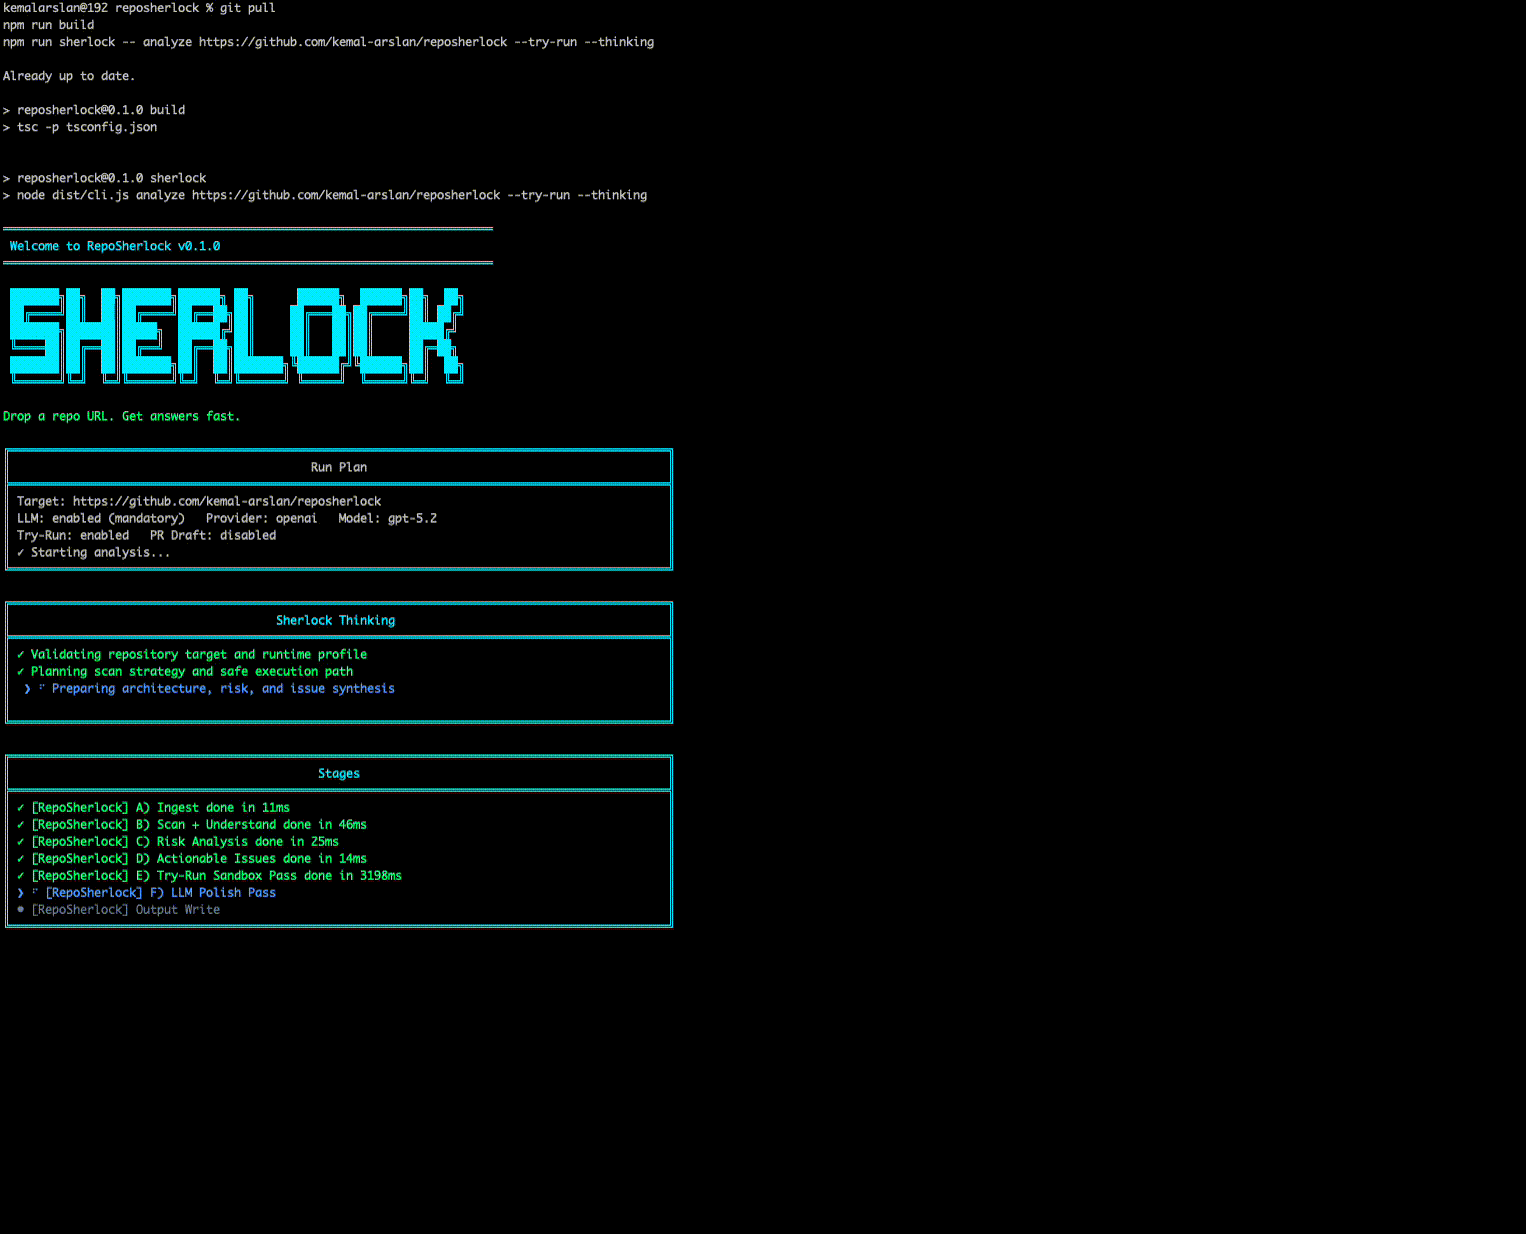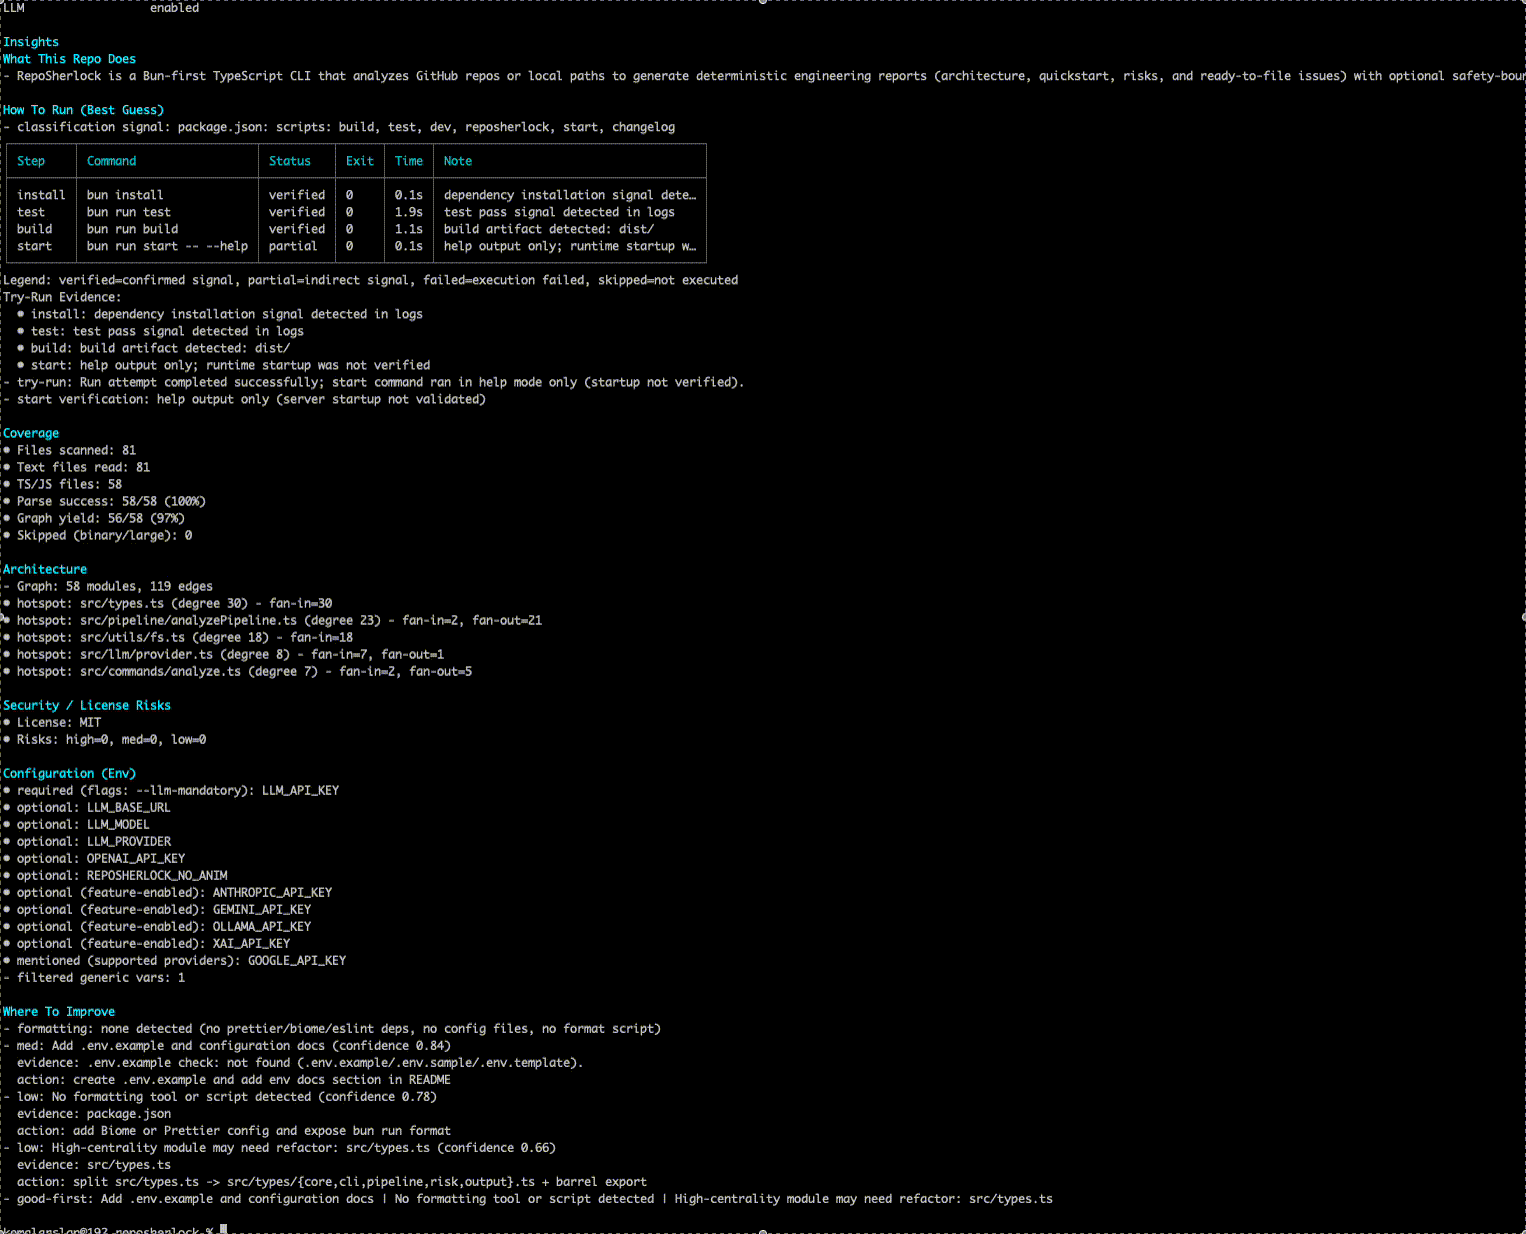
 kemal-arslan/reposherlock
Проанализируйте любой репозиторий GitHub (URL или локальный путь) → карта архитектуры, проверенные команды запуска, риски и действенные проблемы - за…
 sivaadityacoder/cve-2026-22038
# Подробный анализ CVE-2026-22038 Анализ уязвимости CVE-2026-22038 — уязвимости высокой степени серьезности в блоках AutoGPT Stagehand, которая…
 gmh5225/actions-secrets
Добавление этого GitHub Action позволит сканировать ваш репозиторий на наличие чувствительных данных в исходном коде. Мы находим такие вещи, как…
 perufitlife/dotclaude-security
Сканируйте конфигурацию `.claude/` репозитория (`settings.json` hooks, MCP servers, env, allowed-tools) на предмет уязвимостей RCE и кражи API-ключей…
 jchable/miasma-toolkit
Набор инструментов для обнаружения и устранения червя Miasma / Shai-Hulud и CVE-2026-35603 (внедрение конфигураций AI-агентов/IDE)
 caixa-git/tanstack-shield
🛡️ Однокомандный сканер для CVE-2026-45321 — атака на цепочку поставок TanStack npm
 w4r10ck423/envvisualizer
Разбор и визуализация /proc/self/environ на скомпрометированных Linux-машинах — классифицирует переменные окружения по технологическому стеку (AWS,…
 digi4care/shai-scan
CLI-сканер без зависимостей для выявления компрометаций цепочки поставок npm/PyPI. Обнаруживает скомпрометированные пакеты в lock-файлах и системные…
 aliksir/nextjs-security-scanner
Bash-скрипт для обнаружения CVE-2025-55182 (React2Shell) и утечки учетных данных в проектах Next.js. Ноль зависимостей.
 cain66666/openclaw-hardening-check
Офлайн-проверка защищённости в режиме только для чтения для self-hosted установки OpenClaw — внешняя доступность шлюза, аутентификация,…
 nedlir/dasel-hardened-container
Укреплённый пакет dasel v3.3.1 и образ, собранные с помощью Melange и apko. Патчинг CVE-2026-33320.
 roninforge/roninforge-hono
Плагин Cursor для Hono v4 (TypeScript edge веб-фреймворк). 59 LLM-регрессий с парами BAD/CORRECT. Привязан к hono ^4.12.19 (>= 4.9.7 для…
 az9713/cve-lite-on-pi
Запуск OWASP cve-lite-cli для монорепозитория pi: ход сканирования и ключевая находка (vitest CVE-2026-47429).
 checkmarx/checkmarx-cve-2025-30066-detection-tool
Сканирует GitHub Actions и журналы на предмет индикаторов CVE-2025-30066, обнаруживая вредоносные действия и раскрытые секреты с помощью интеграции…
 arzaan789/keyguard
Сканирование кодовых баз и проектов GCP на наличие раскрытых учетных данных API
 simoesctt/ctt-heartbleed-temporal-resonance-memory-leak-exploit-heartbleed-cve-2014-0160
Heartbleed (CVE-2014-0160) был разрушительным, потому что он утекал соседнюю память. CTT-Heartbleed идет дальше — он использует 33-уровневый…
 im-hanzou/mongobleed
CVE-2025-14847 PoC эксплойт для MongoDB, раскрывающий память кучи
 cappricio-securities/behat-config-leaks
BeHat Configuration file leaking








