

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/kemal-arslan/reposherlock
Статический анализАнализ уязвимостейАнализ КодаDevSecOpsОбнаружение СекретовБезопасность Цепочки ПоставокНеправильная Конфигурация
GitHubkemal-arslan/reposherlock

reposherlock

Проанализируйте любой репозиторий GitHub (URL или локальный путь) → карта архитектуры, проверенные команды запуска, риски и действенные проблемы - за минуты.

Репозиторий
2399 месяцев назадЕщё не проверено
Поделиться

RepoSherlock

Английский | Türkçe

Вставьте URL репозитория GitHub или локальный путь и получите архитектуру, инструкции по запуску, риски и действенные проблемы.
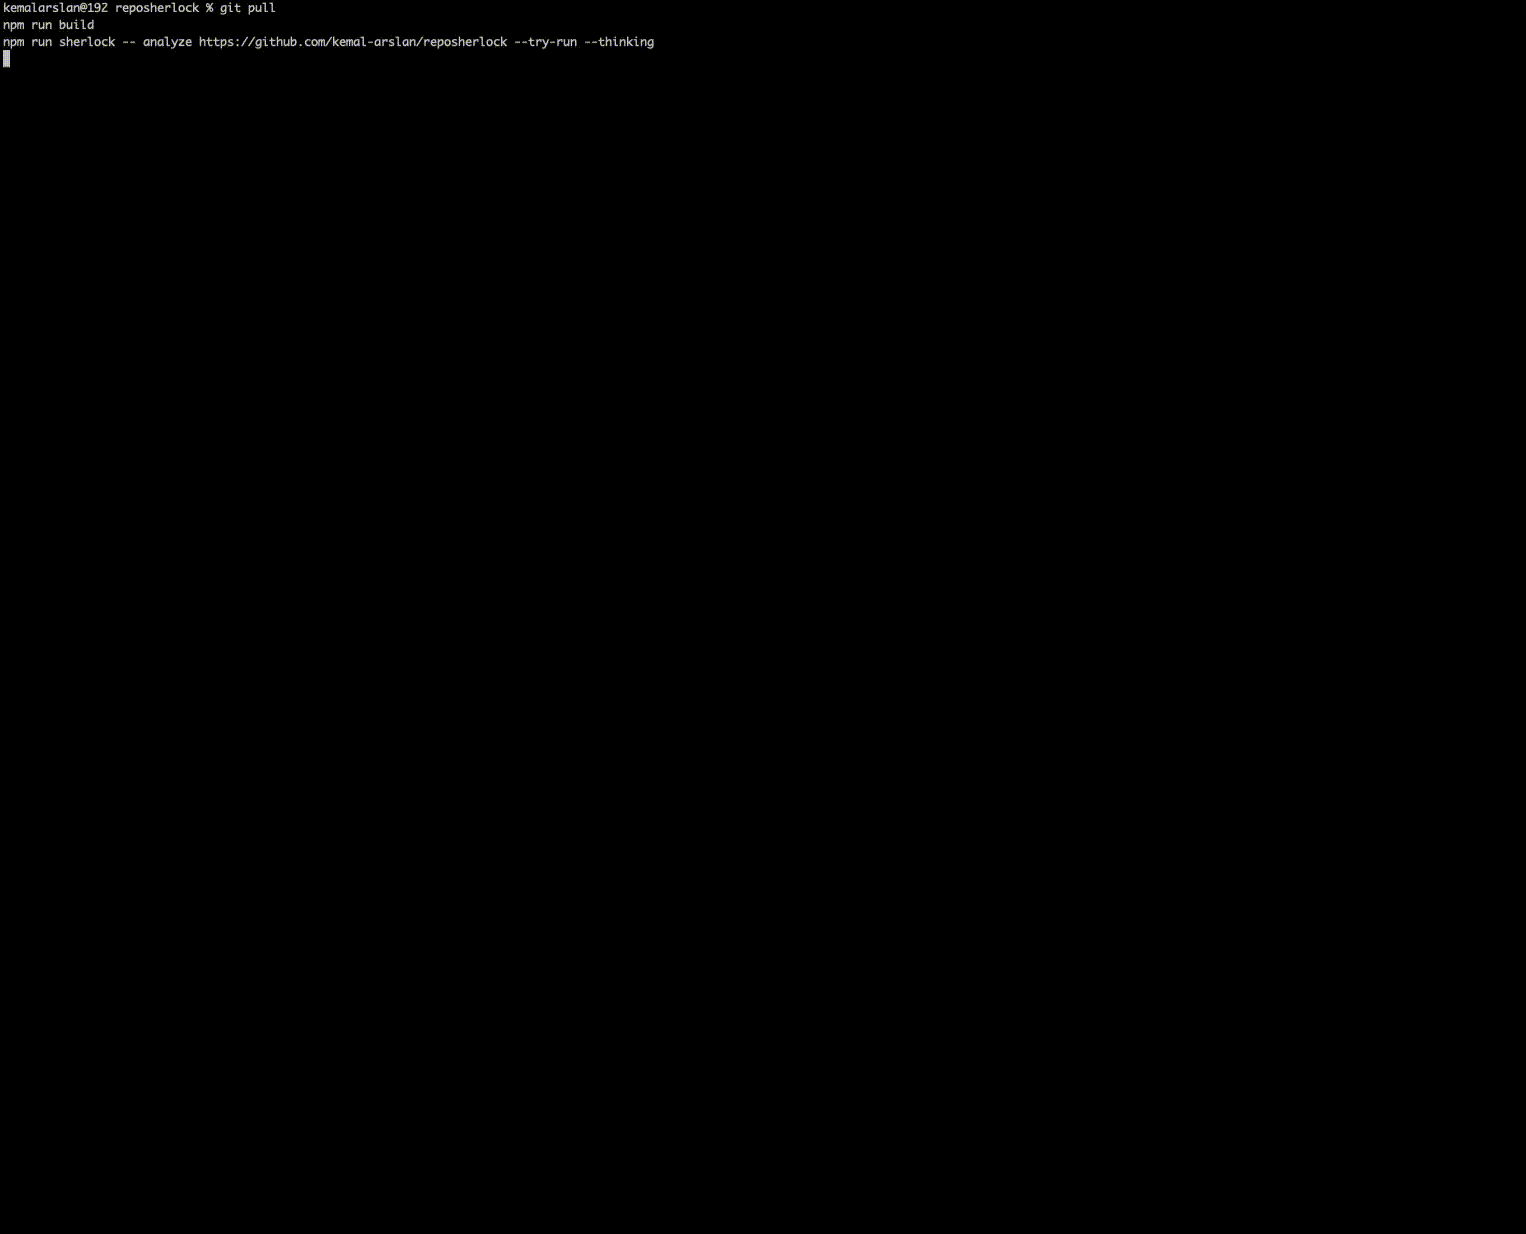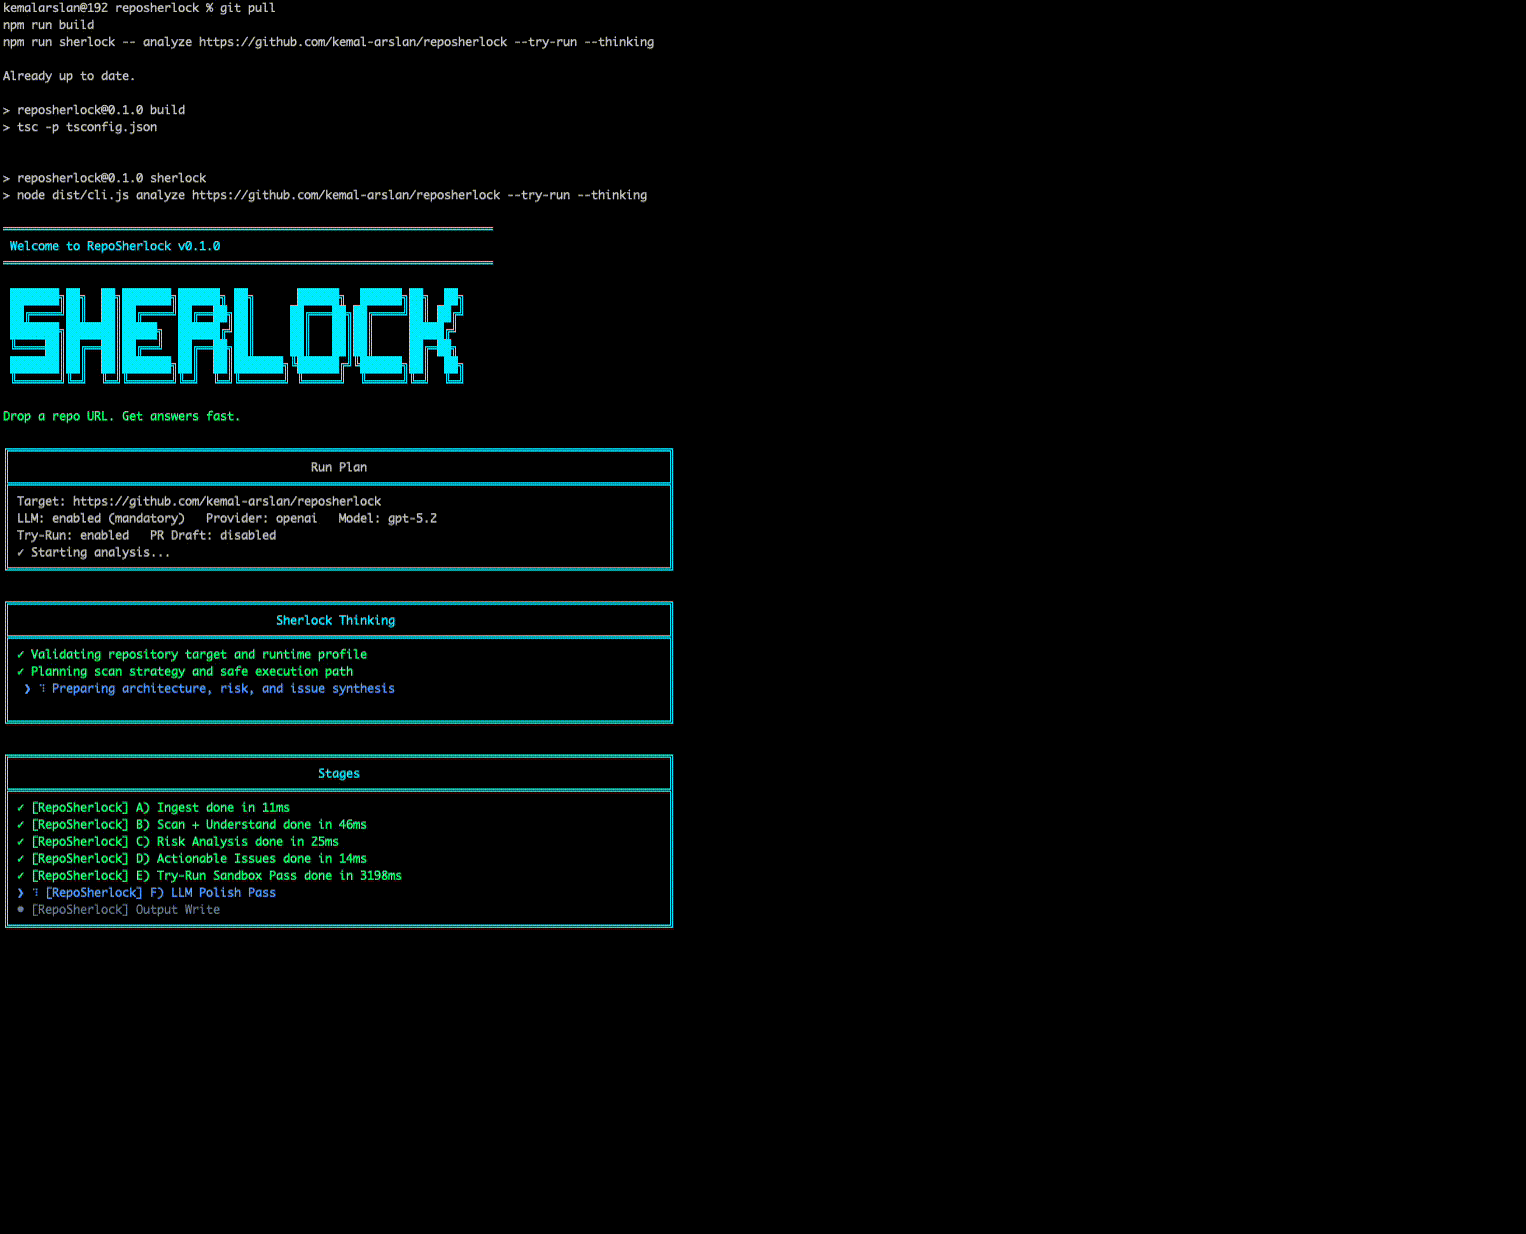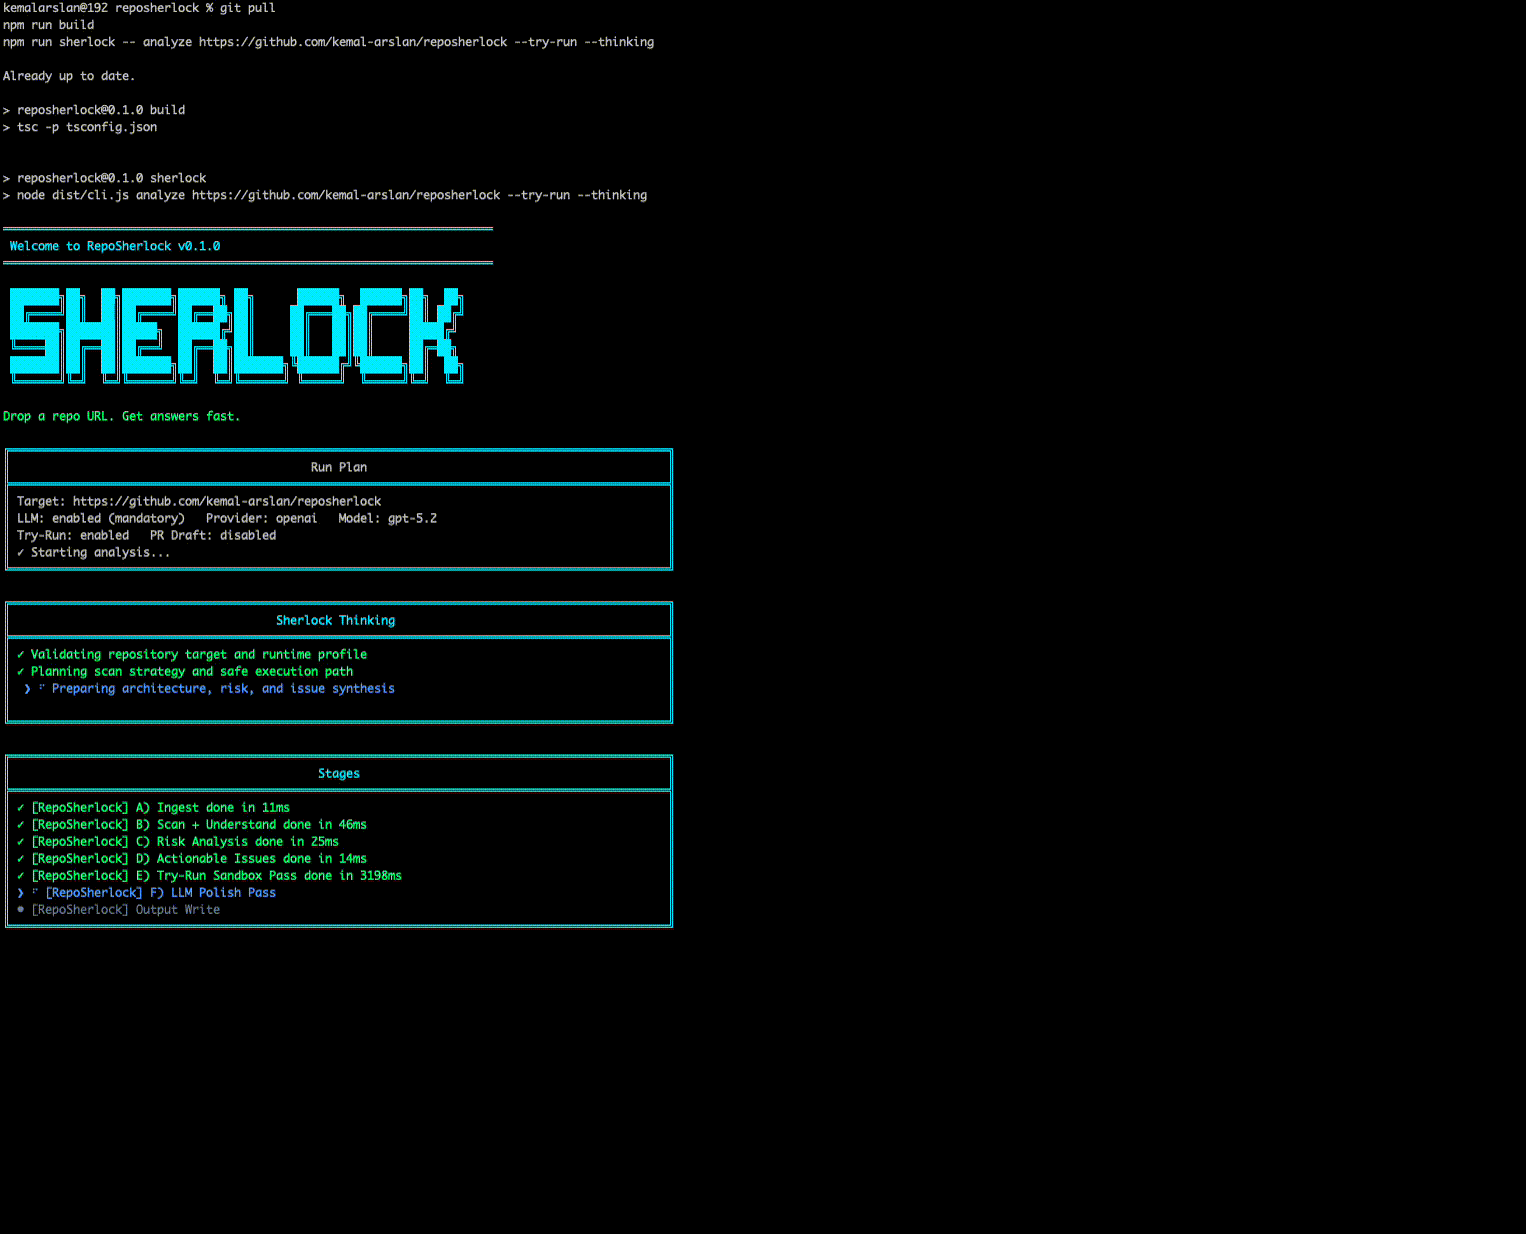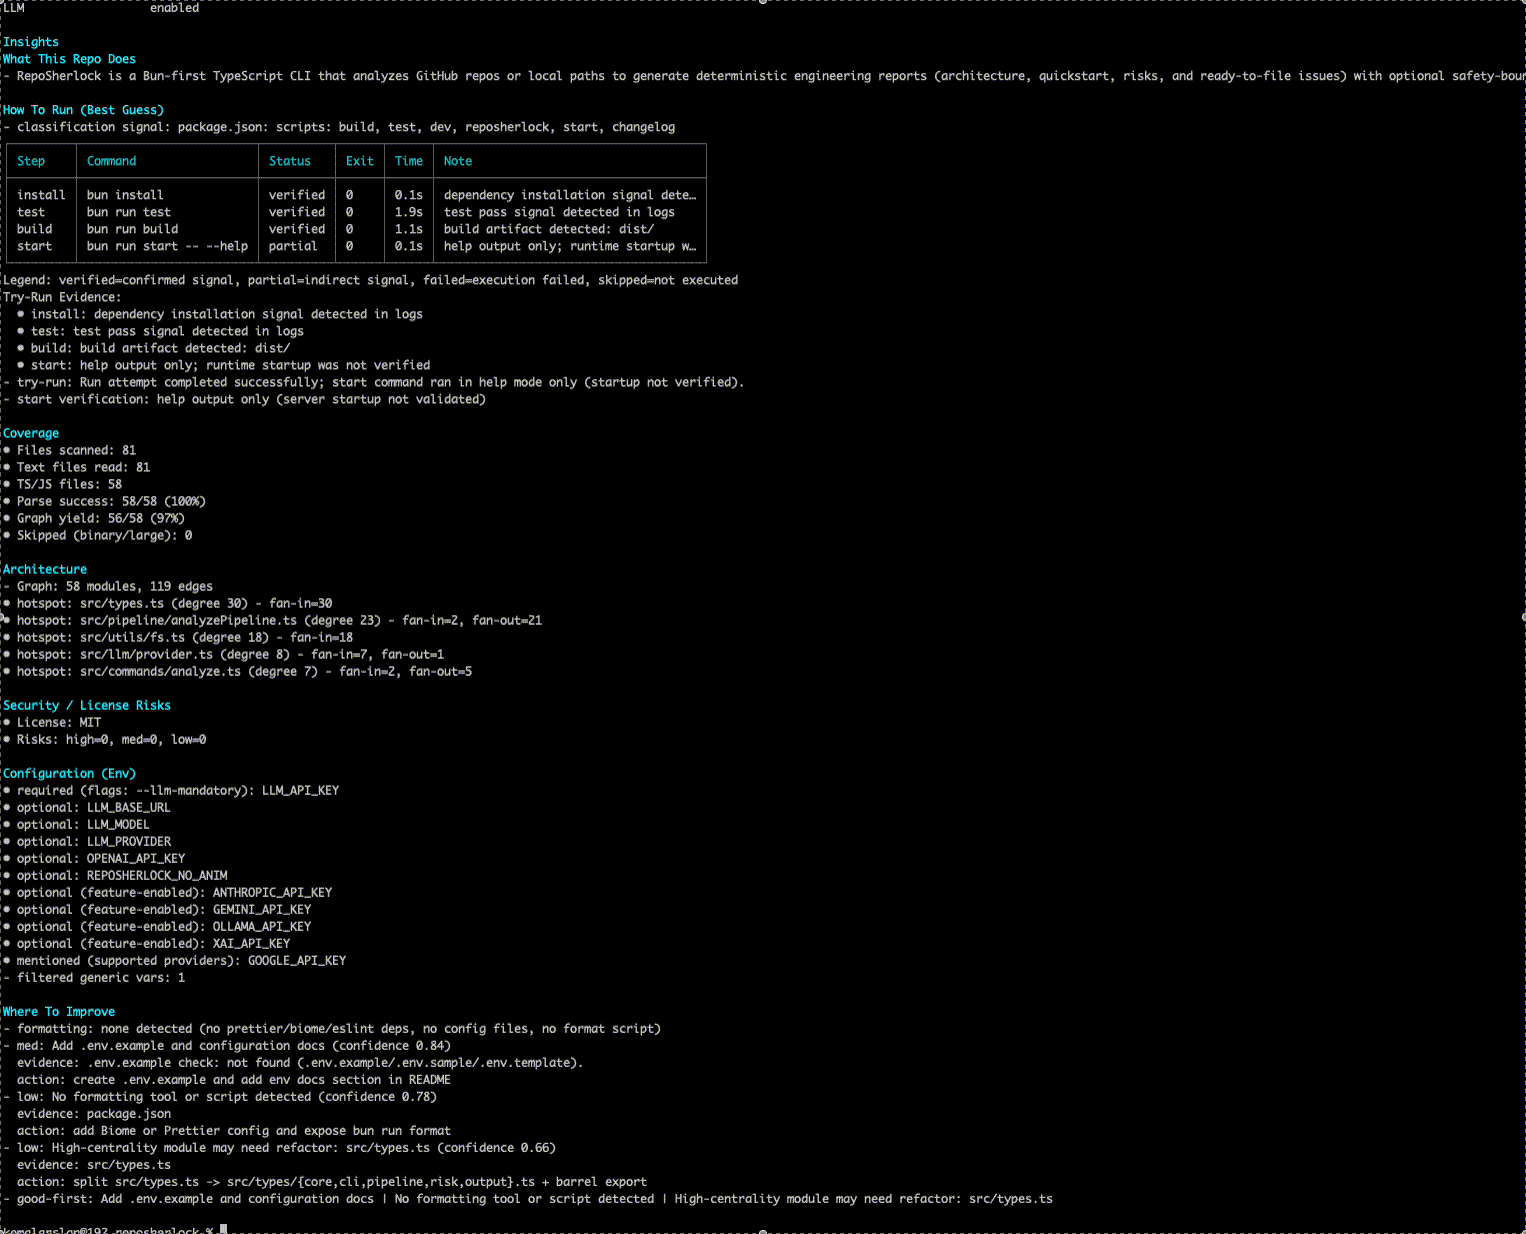
Предпросмотр CLI в реальном времени

Предпросмотр CLI RepoSherlock

Зачем RepoSherlock

  • Прежде чем запускать: разберитесь в архитектуре.
  • Прежде чем доверять: оцените риски безопасности и лицензии.
  • Прежде чем тратить время: начните с проверенных команд.

Что в нём особенного?

RepoSherlock не просто угадывает команды. С помощью --try-run он пытается выполнить шаги установки/тестирования/сборки/запуска в изолированной среде и записывает доказательства (сигналы, тайм-ауты и заметки) в отчёт о запуске.

Что он делает

RepoSherlock анализирует публичный репозиторий GitHub или локальный путь к проекту и создаёт набор отчётов в каталоге:

  • .reposherlock/output/<run-dir>/

Каталог запуска по умолчанию основан на временной метке (например: 20260208-103104).

Создаваемые артефакты:

  • report.md / report.json
  • architecture.mmd / architecture.json
  • risks.md / risks.json
  • issues.json
  • issues.good-first.md / issues.good-first.json
  • README_2.0.md
  • run_attempt.md / run_attempt.json (только с --try-run)
  • pr_draft.md (только с --pr-draft или при использовании профиля Full Sherlock в мастере)

Если включена обработка LLM, дополнительно создаются следующие варианты:

  • README_2.0.deterministic.md / README_2.0.llm.md
  • issues.deterministic.json / issues.llm.json
  • report.deterministic.md / report.llm.md

Пример вывода (сокращённый)

Run Plan
Target: https://github.com/octocat/Hello-World
Try-Run: enabled

Sherlock Thinking
✓ Validating repository target and runtime profile
✓ Planning scan strategy and safe execution path
✓ Preparing architecture, risk, and issue synthesis

Summary
Repo type: web
Risks: high=0, med=1, low=0
Output: .reposherlock/output/20260208-103104

Установка

Bun (рекомендуется):

bun install
bun run build

Node как запасной вариант:

npm install
npm run build

Быстрый старт

Минимальный ввод (интерактивный мастер):

bun run sherlock

Анализ репозитория:

bun run sherlock -- analyze https://github.com/octocat/Hello-World --try-run

Анализ локального пути:

bun run sherlock -- analyze . --no-network --try-run

Открыть сводку для существующего запуска:

bun run sherlock -- report .reposherlock/output/<run-dir>

Проверка локального инструментария:

bun run sherlock -- doctor

Демо-режим UI:

bun run sherlock -- ui-demo

Запасной вариант для Node (если вы не используете Bun):

npm run sherlock

Типовые сценарии использования

  • Подключение к новой кодовой базе: быстро получите готовый к запуску стартовый набор и горячие точки архитектуры.
  • Быстрая проверка: за один проход оцените лицензию, CI, шаблоны секретов и риски зависимостей.
  • Триаж мейнтейнера: создайте проработанные проблемы и кандидаты на роль good first issue.
  • Оценка зависимостей: проверьте публичный репозиторий перед его использованием.

Конфигурация

В текущем выпуске рабочий процесс CLI RepoSherlock работает с включённой обработкой LLM. Детерминированный анализ по-прежнему создаётся и сохраняется вместе с результатами, обработанными LLM.

Для провайдеров, требующих учётные данные (OpenAI, Gemini, Anthropic, Grok, совместимые с OpenAI), задайте:

export LLM_API_KEY="..."

Опционально:

  • LLM_MODEL
  • LLM_BASE_URL

Вы также можете задать провайдера/модель/ключ в интерактивном мастере и сохранить ключ в:

  • ~/.reposherlock/credentials.json (chmod 600)

Как это работает (высокоуровнево)

RepoSherlock сканирует структуру репозитория и ключевые файлы, строит локальный граф модулей, извлекает сигналы среды выполнения/окружения/риска, при необходимости выполняет пробный запуск в изолированной среде, а затем формирует набор отчётов. Когда включена обработка LLM, он переписывает детерминированные результаты для большей ясности, не изменяя обнаруженные команды и факты.

Примечания

  • В примерах CLI последовательно используется одно имя команды: sherlock.
  • На вход может подаваться URL репозитория GitHub или путь к существующему локальному каталогу.
  • Отчёты имеют эвристический характер; проверяйте перед использованием в производственной среде.
  • Секреты маскируются в выводимых для человека данных.
  • Пробный запуск осуществляется по желанию (--try-run) и выполняется с ограничениями по времени и объёму вывода.

Разработка

bun test
# или
npm test

Лицензия

MIT

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    435
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    260

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






