
 #1
Инструменты сканирования API-ключей, обнаружения утечек учетных данных и управления секретами.
Рекомендация Kitploit
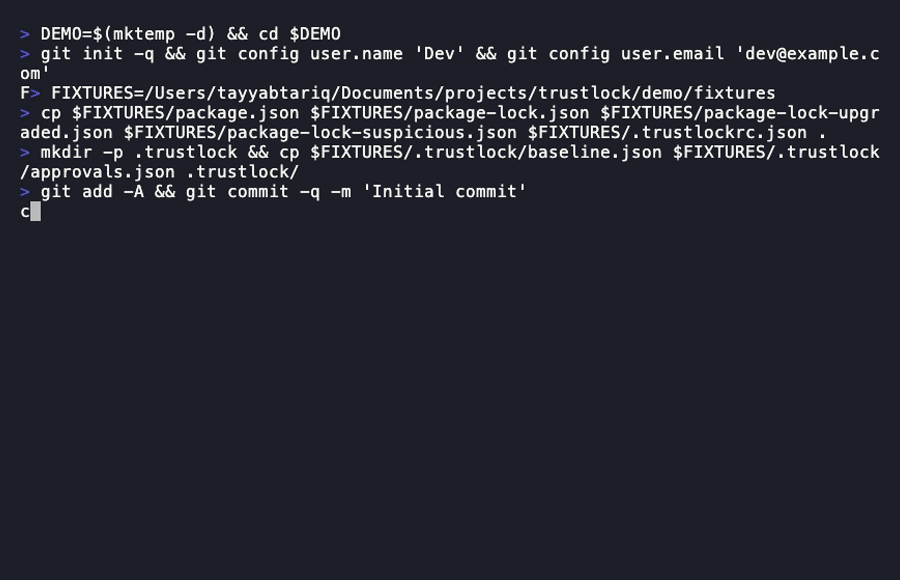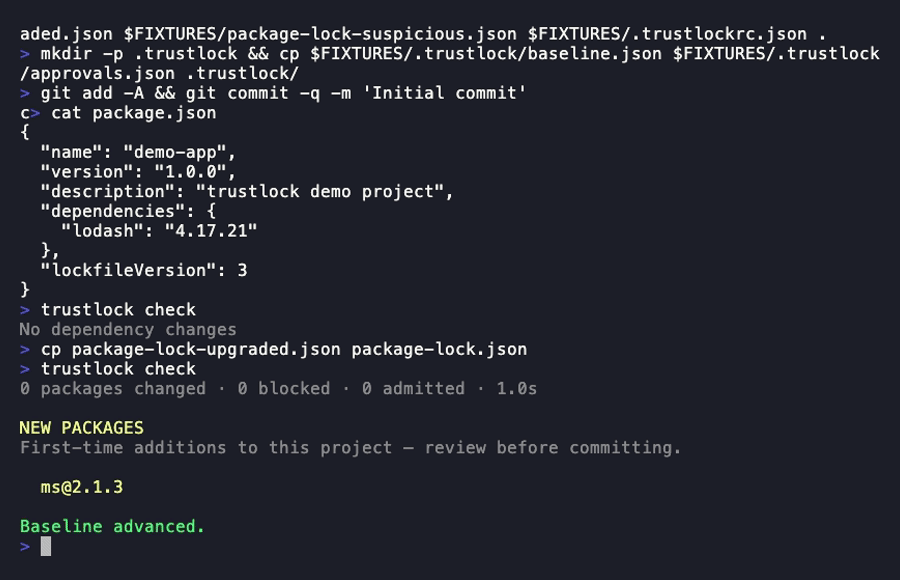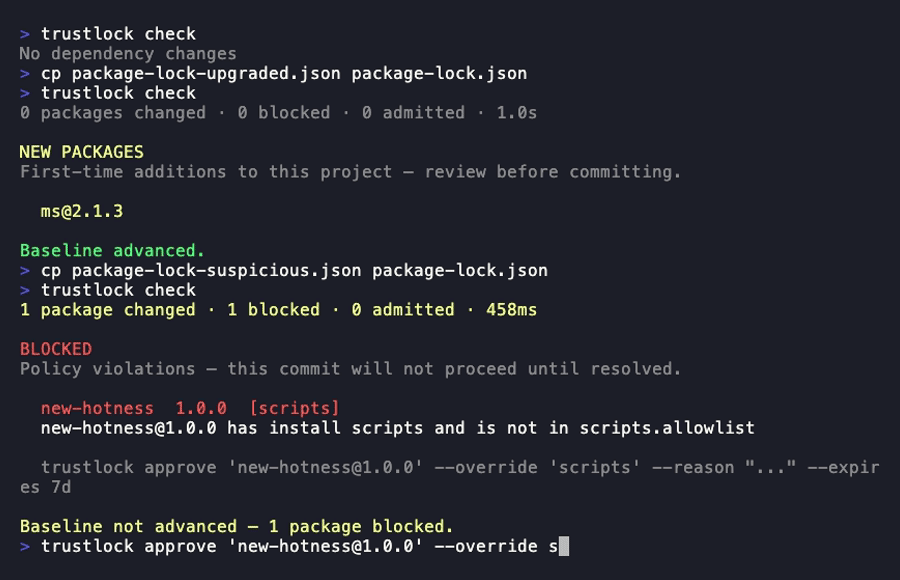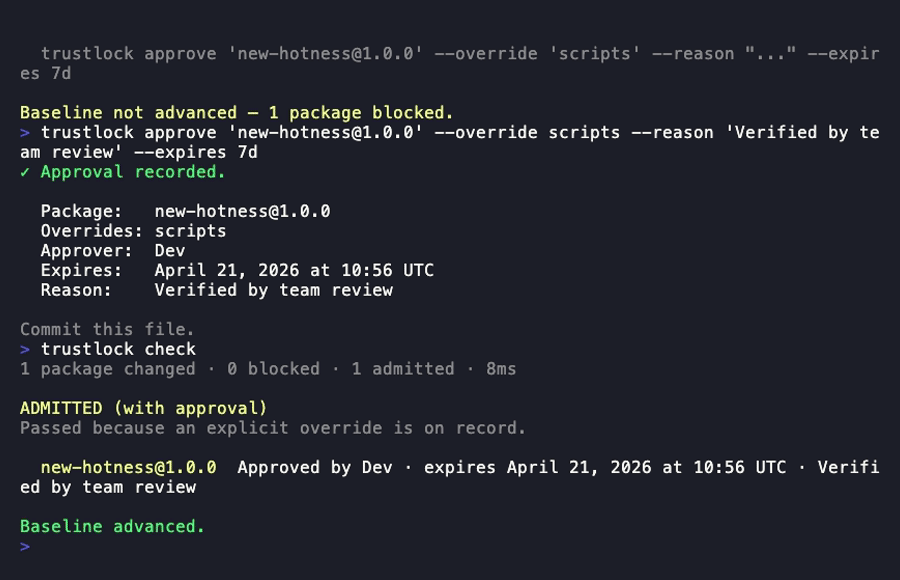
 tayyabt/trustlock
Git-нативный контроллер допуска зависимостей. Оценивает сигналы доверия при каждом изменении зависимостей и блокирует коммиты или сборки, когда…
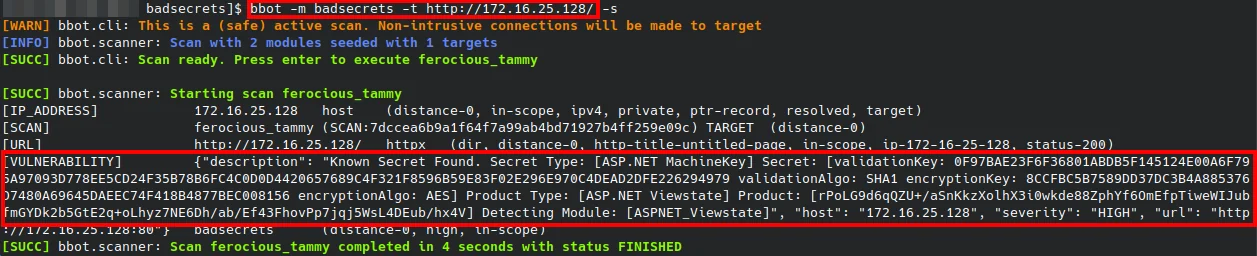 irsdl/crapsecrets
Библиотека для обнаружения известных секретов во множестве веб-фреймворков
 hilmiazizi/oorecon
Терминальный интерфейс для исследования поверхности атаки: DNS-разведка, перечисление поддоменов, сканирование портов, обратный IP, URL-адреса…
 rxb06/credactor
Сканируй. Редактируй. Коммить чисто.
 gradiant/faro
FARO - Детектор чувствительности документов
 boxed-dev/vibe-coding-security
Чек-лист безопасности перед запуском для приложений, созданных ИИ (Lovable, v0, Bolt, Cursor). 69 проверок, охватывающих Supabase RLS, раскрытые…
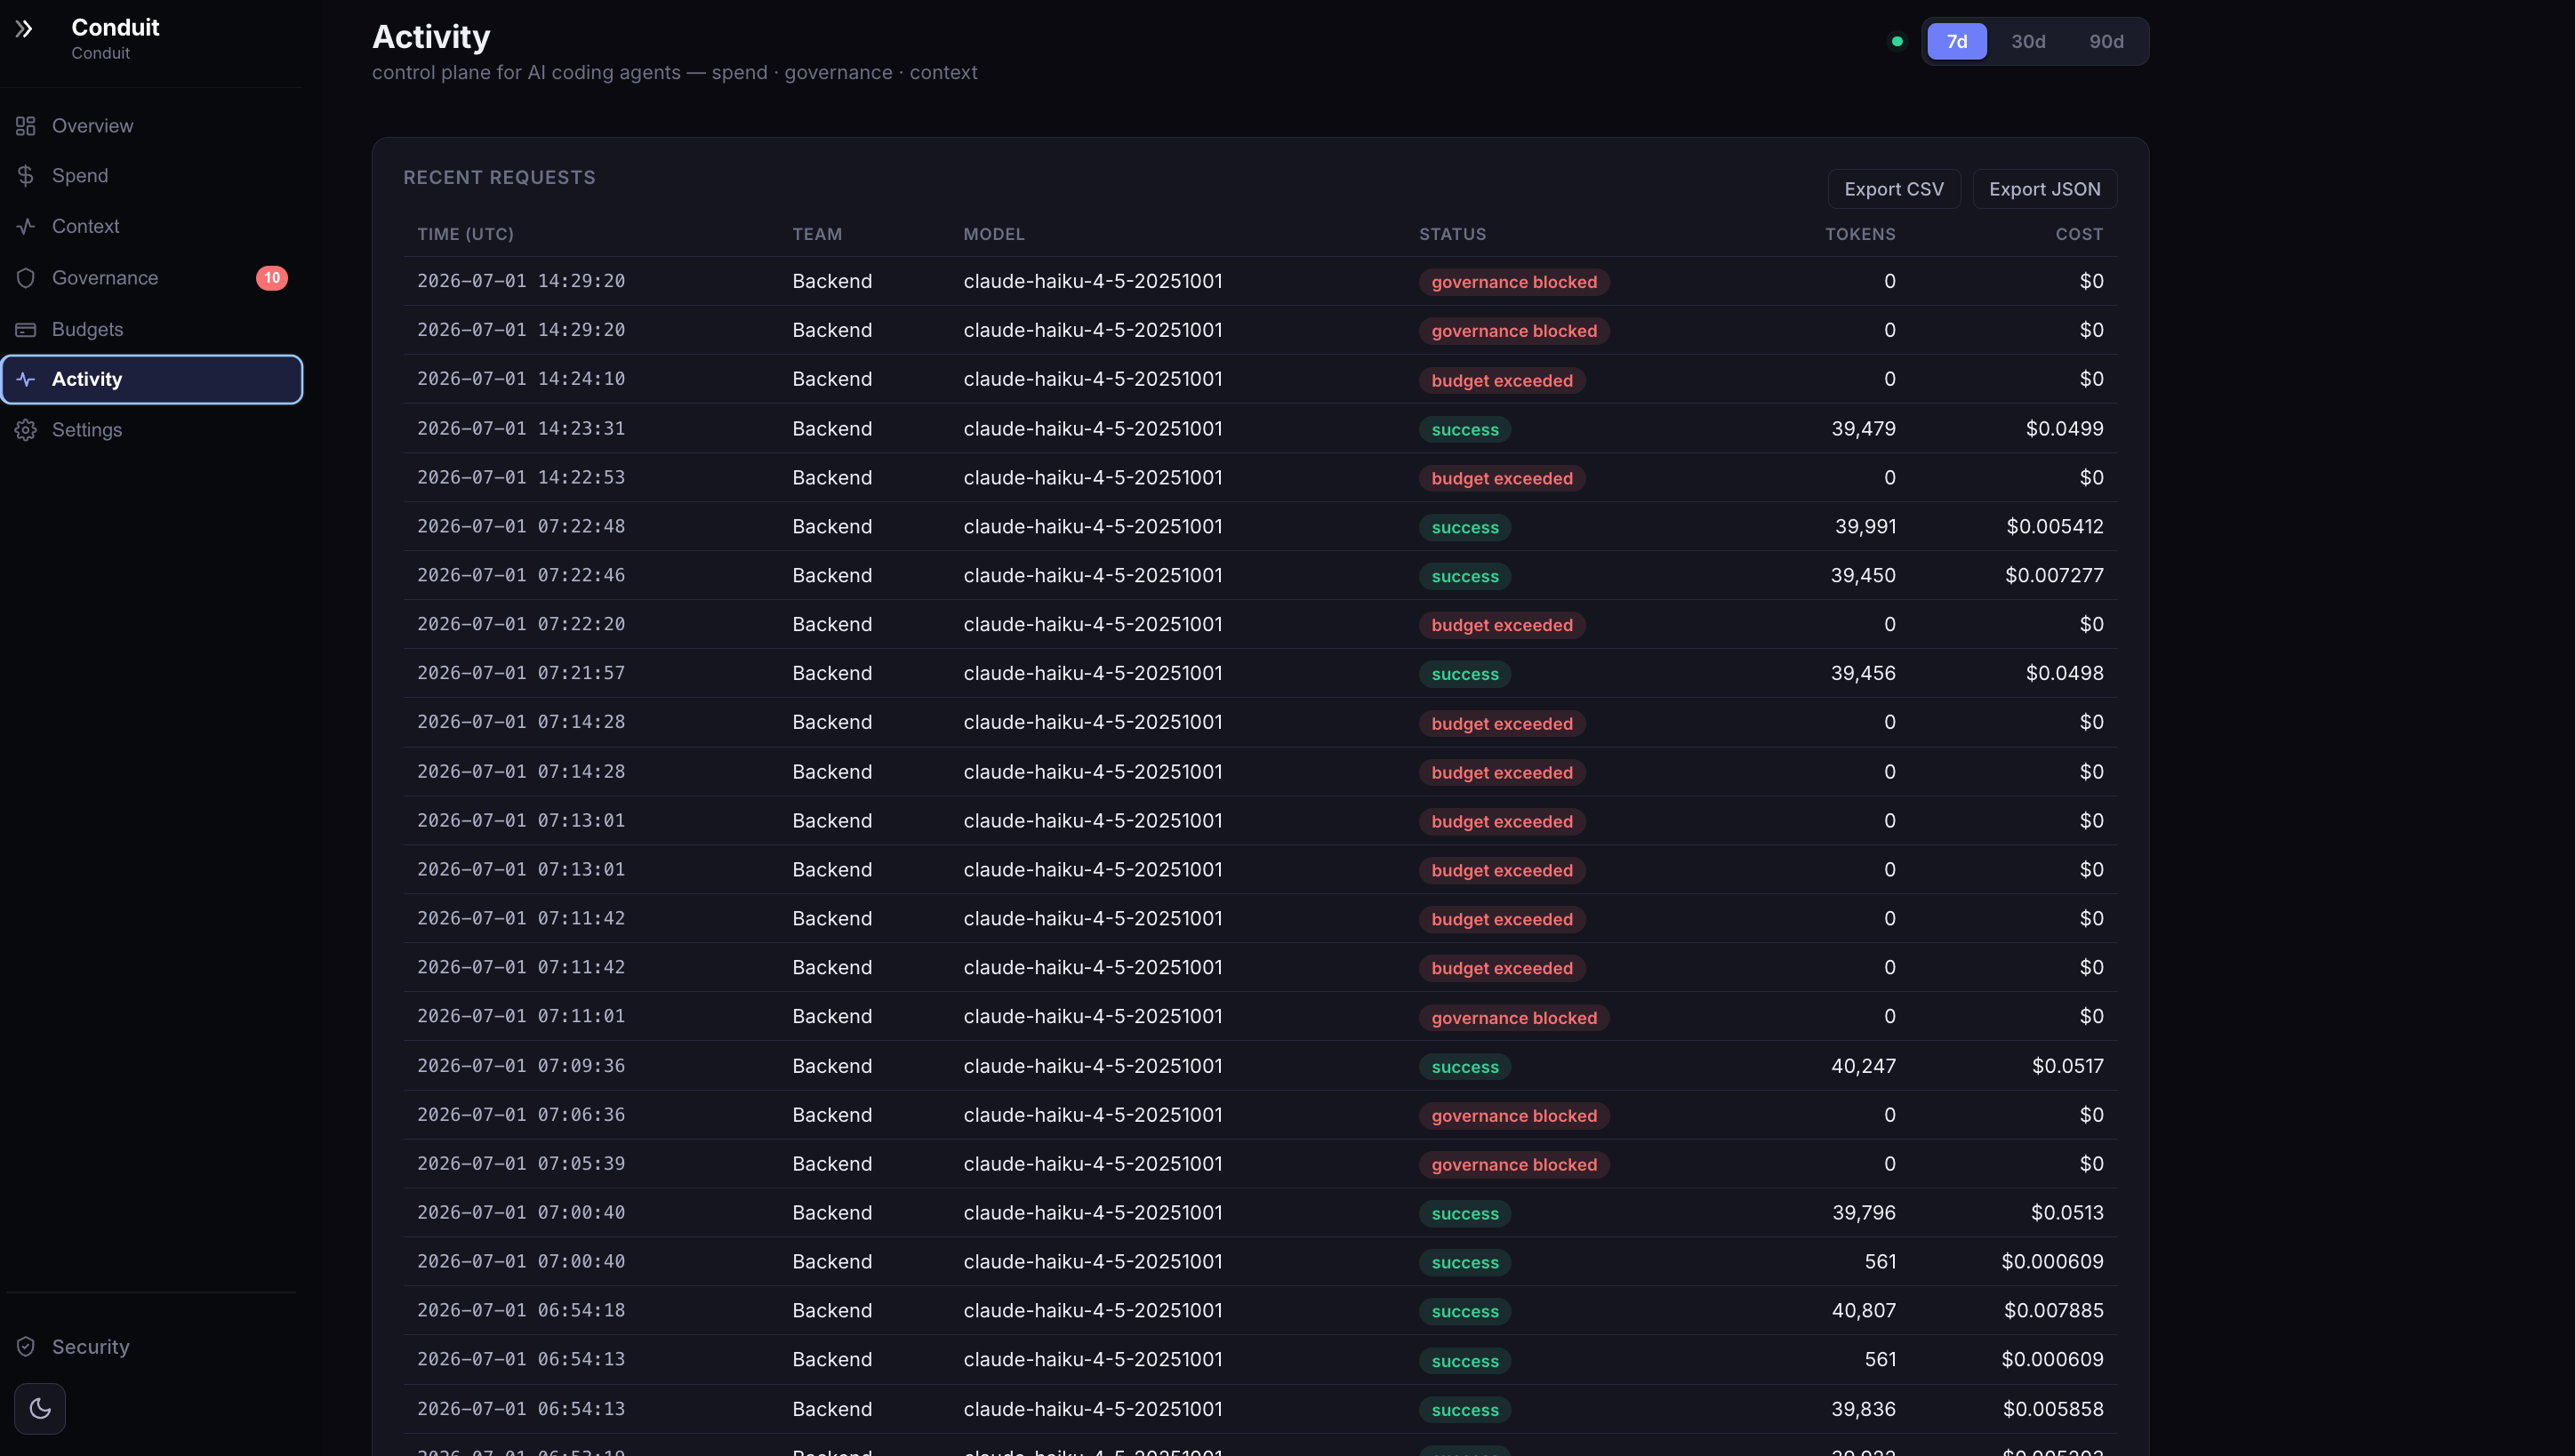 anee769/conduit
Локальный API-шлюз для ИИ-агентов кодирования с распределением затрат на каждого инженера, жесткими бюджетами, управлением исходящим трафиком…
 thewhiteh4t/llmreaper
Пассивный захват разговоров LLM и исследование раскрытия конфиденциальных данных
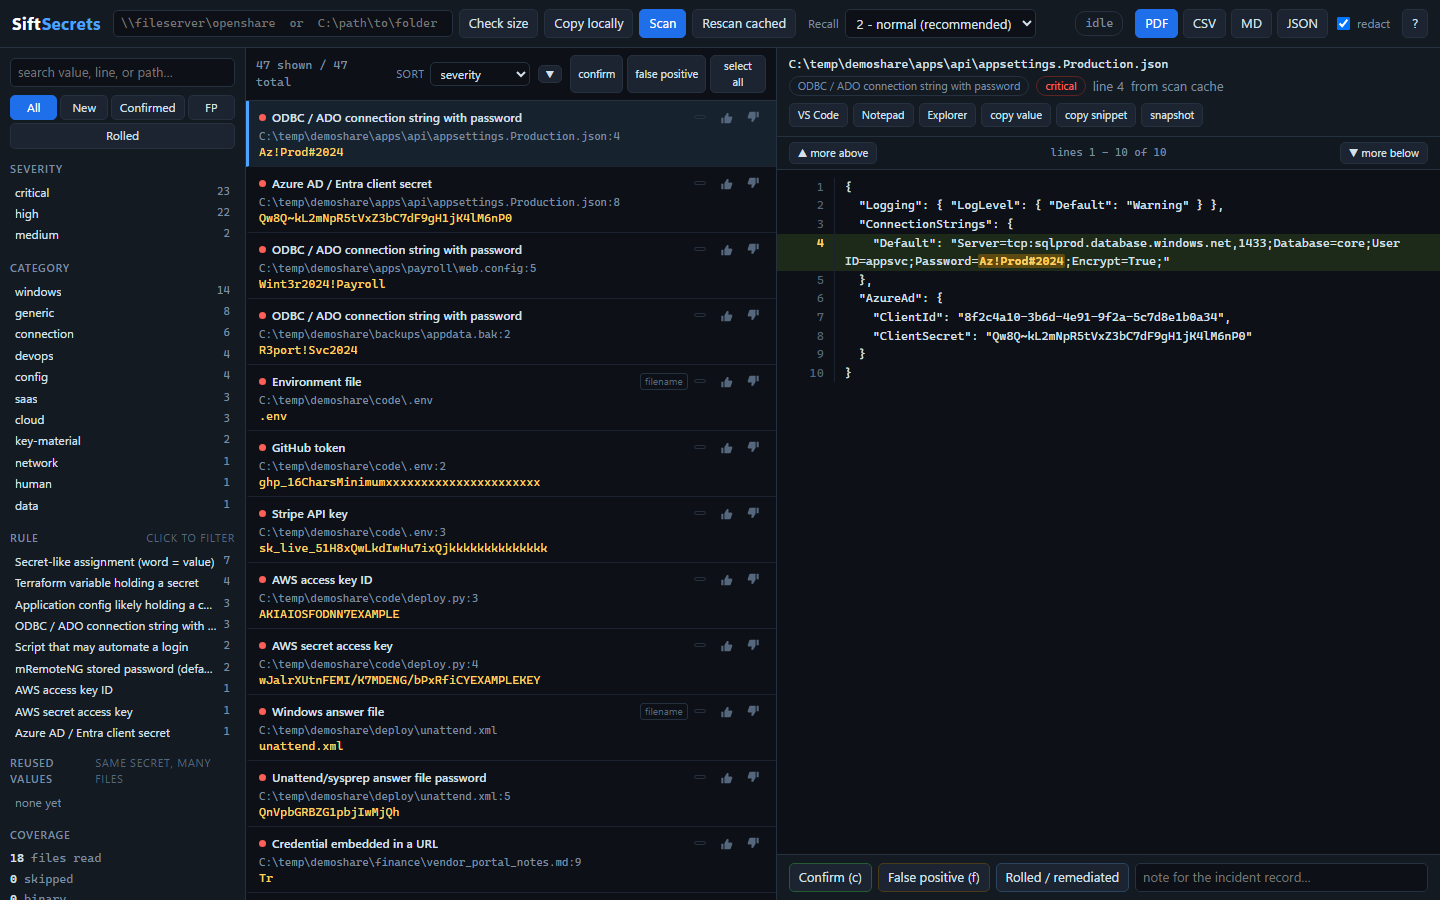 hotstartlabs/sift
Триаж раскрытия учётных данных и конфиденциальных данных для файловых ресурсов
 owasp/secretsifter
Проект OWASP Incubator: обнаруживает учётные данные, раскрытые в контенте, доставляемом браузеру (JavaScript, ответы конфигурации, живой трафик).
 elevenpaths/atomshields
Фреймворк для тестирования безопасности репозиториев и исходного кода
 vikasudasi/exfil-scan
Сканируйте выводы LLM и контент, сгенерированный ИИ, на наличие сигналов эксфильтрации данных (EchoLeak, CVE-2025-32711), прежде чем они попадут к…
 openbreach/canop
Статический анализатор CLI, который сканирует сгенерированный ИИ код на наличие уязвимостей, таких как SQL-инъекции, небезопасная рефлексия и жёстко…
 mhaggis/package-inferno
Публичный сканер пакетов для сообщества
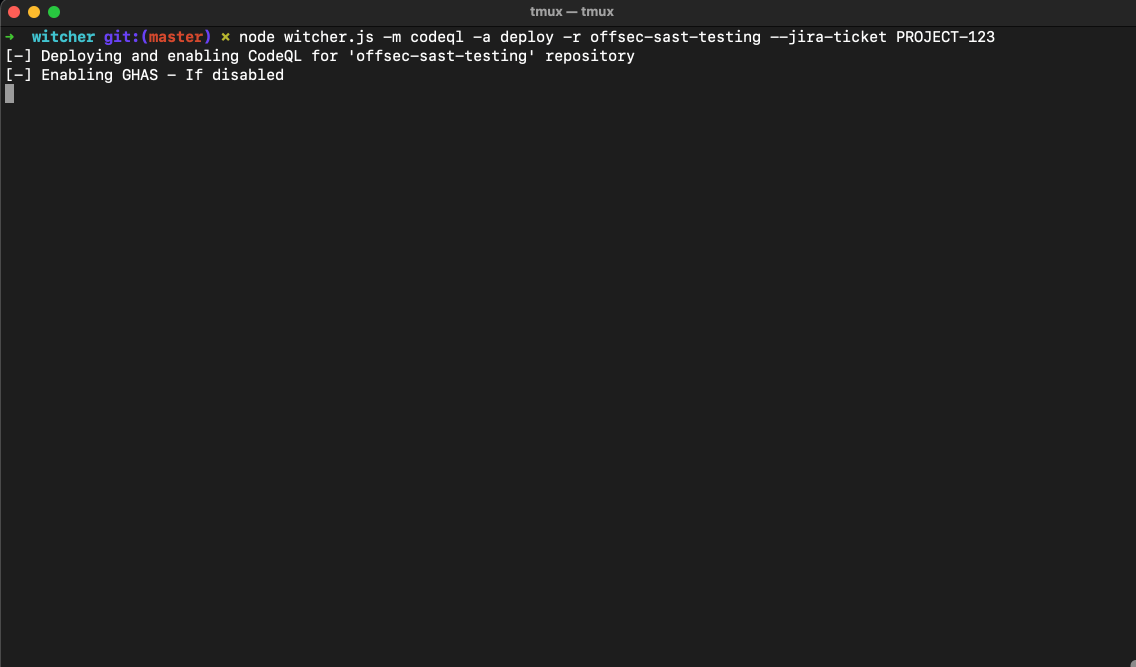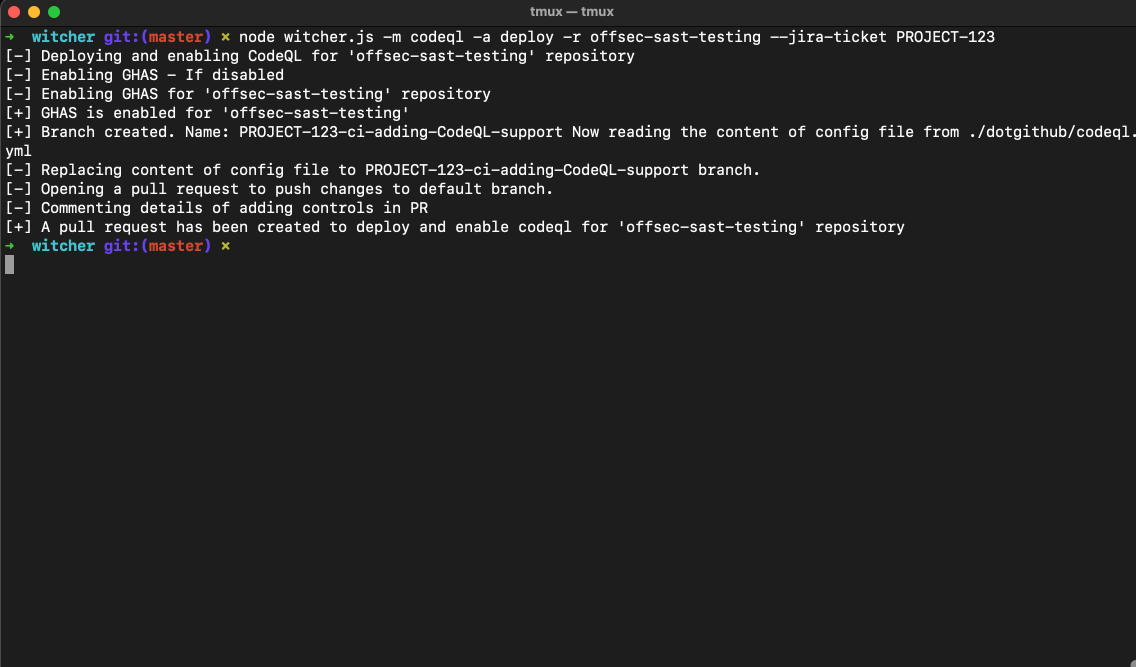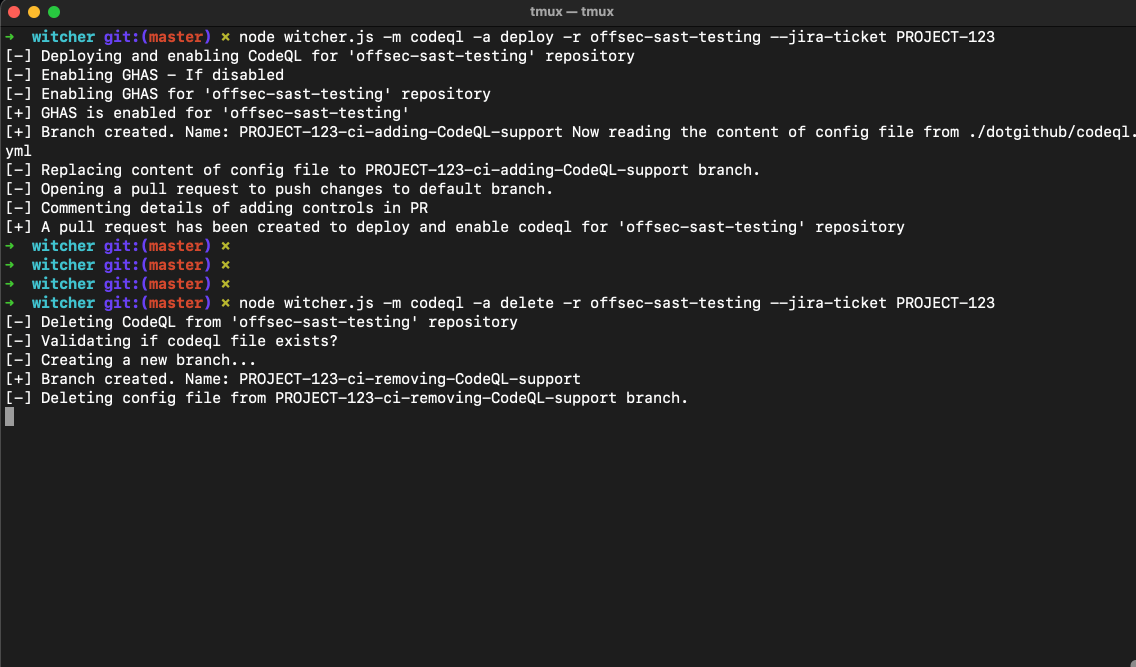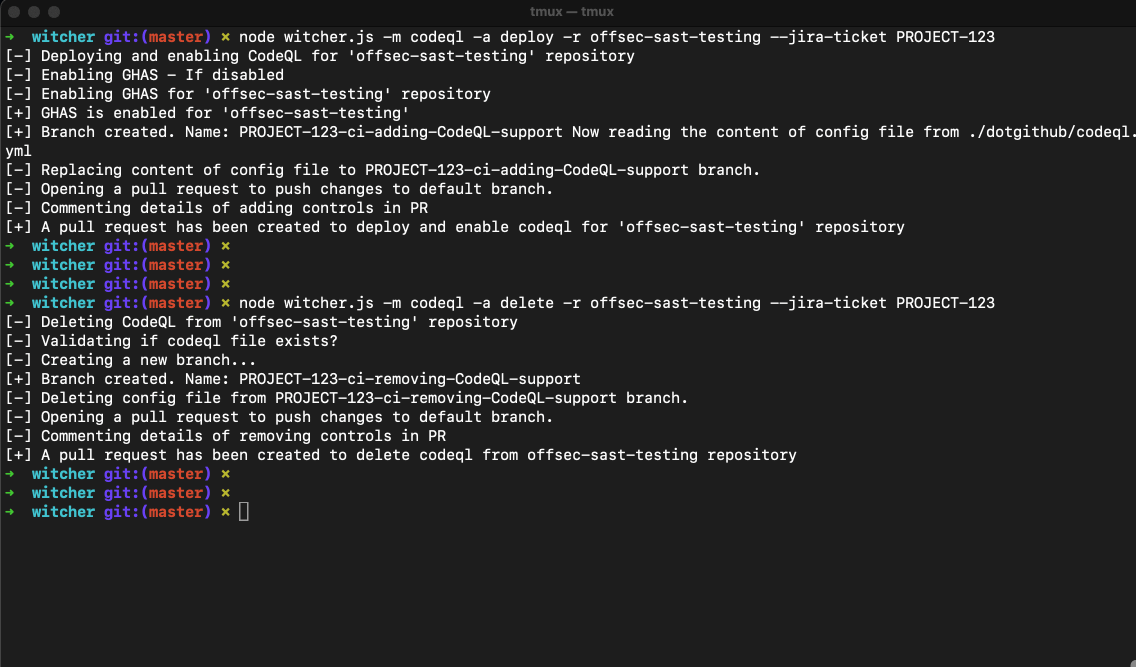 mf-labs/witcher
Управление средствами контроля GitHub Advanced Security (GHAS) в масштабе
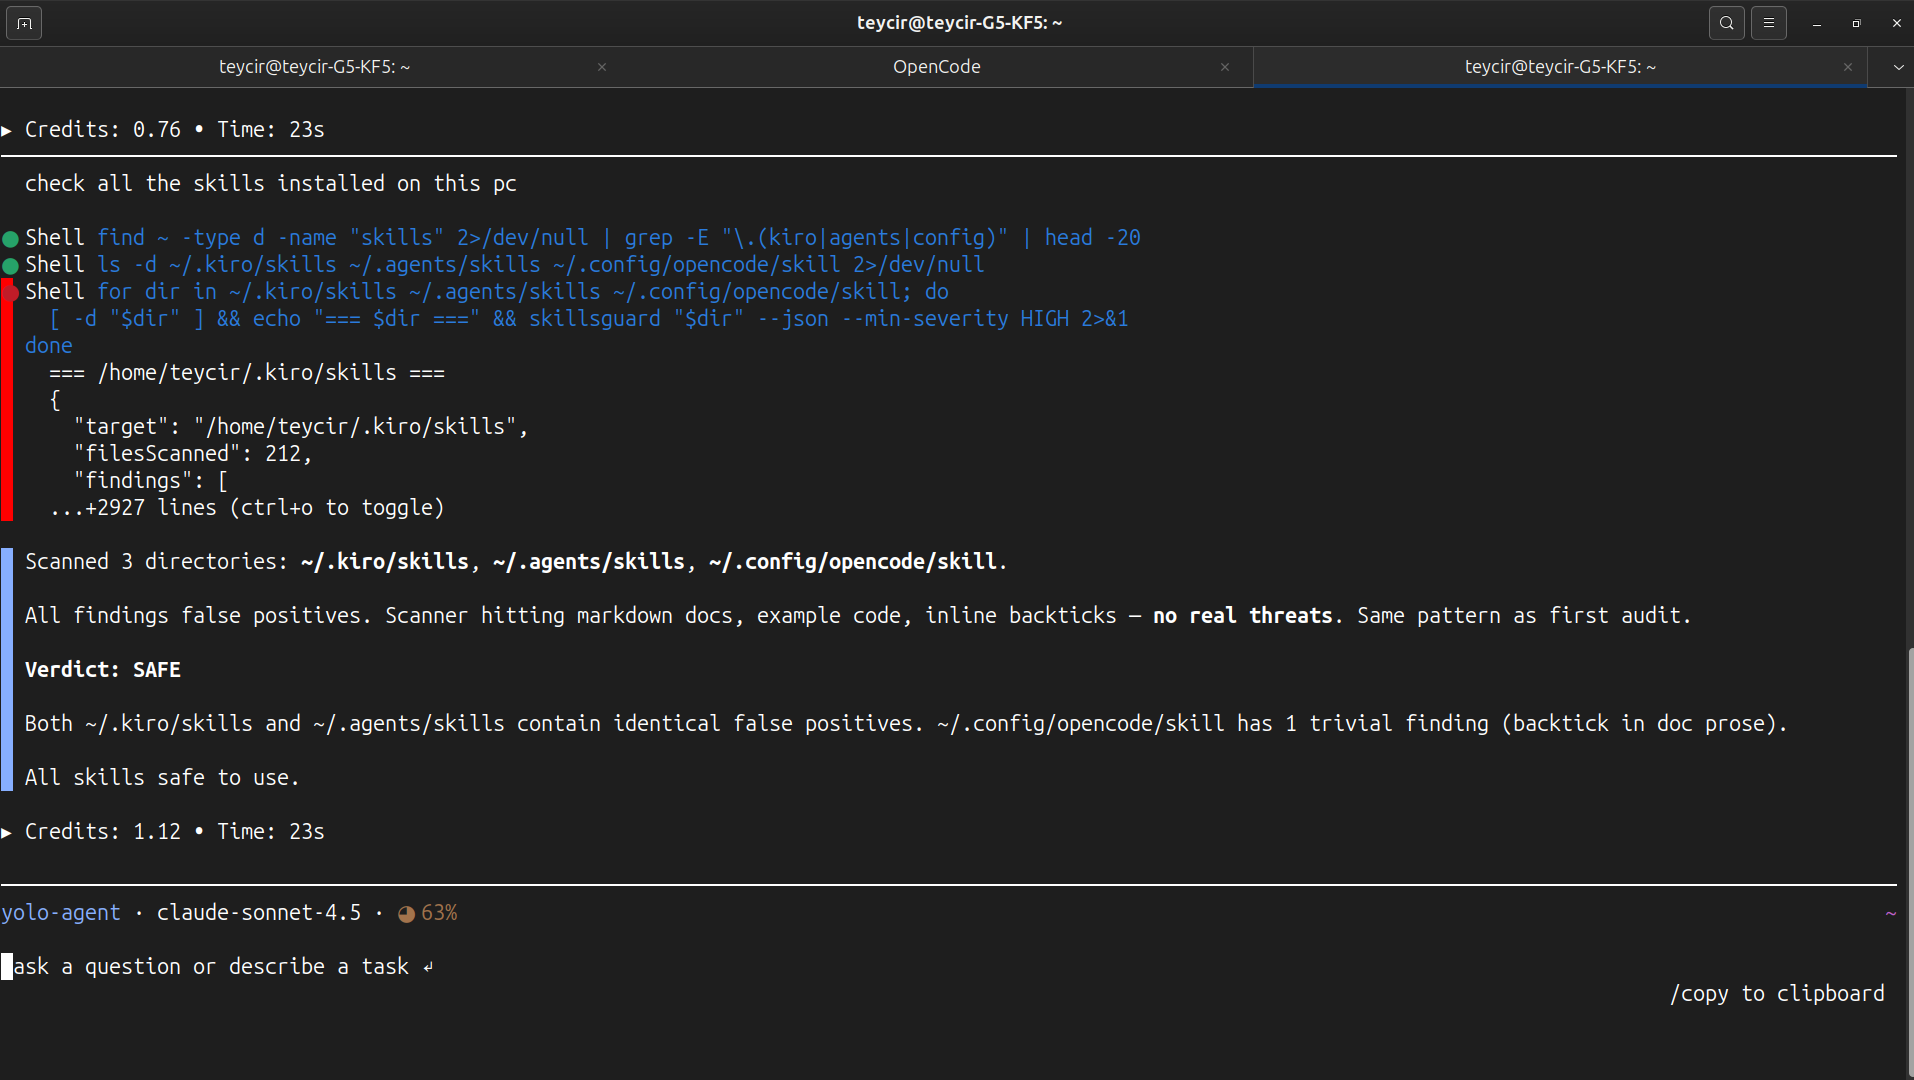 teycir/skillsguard
Статический сканер безопасности для пакетов навыков ИИ-агентов. Обнаруживает вредоносные файлы SKILL.md и встроенные скрипты до их запуска.
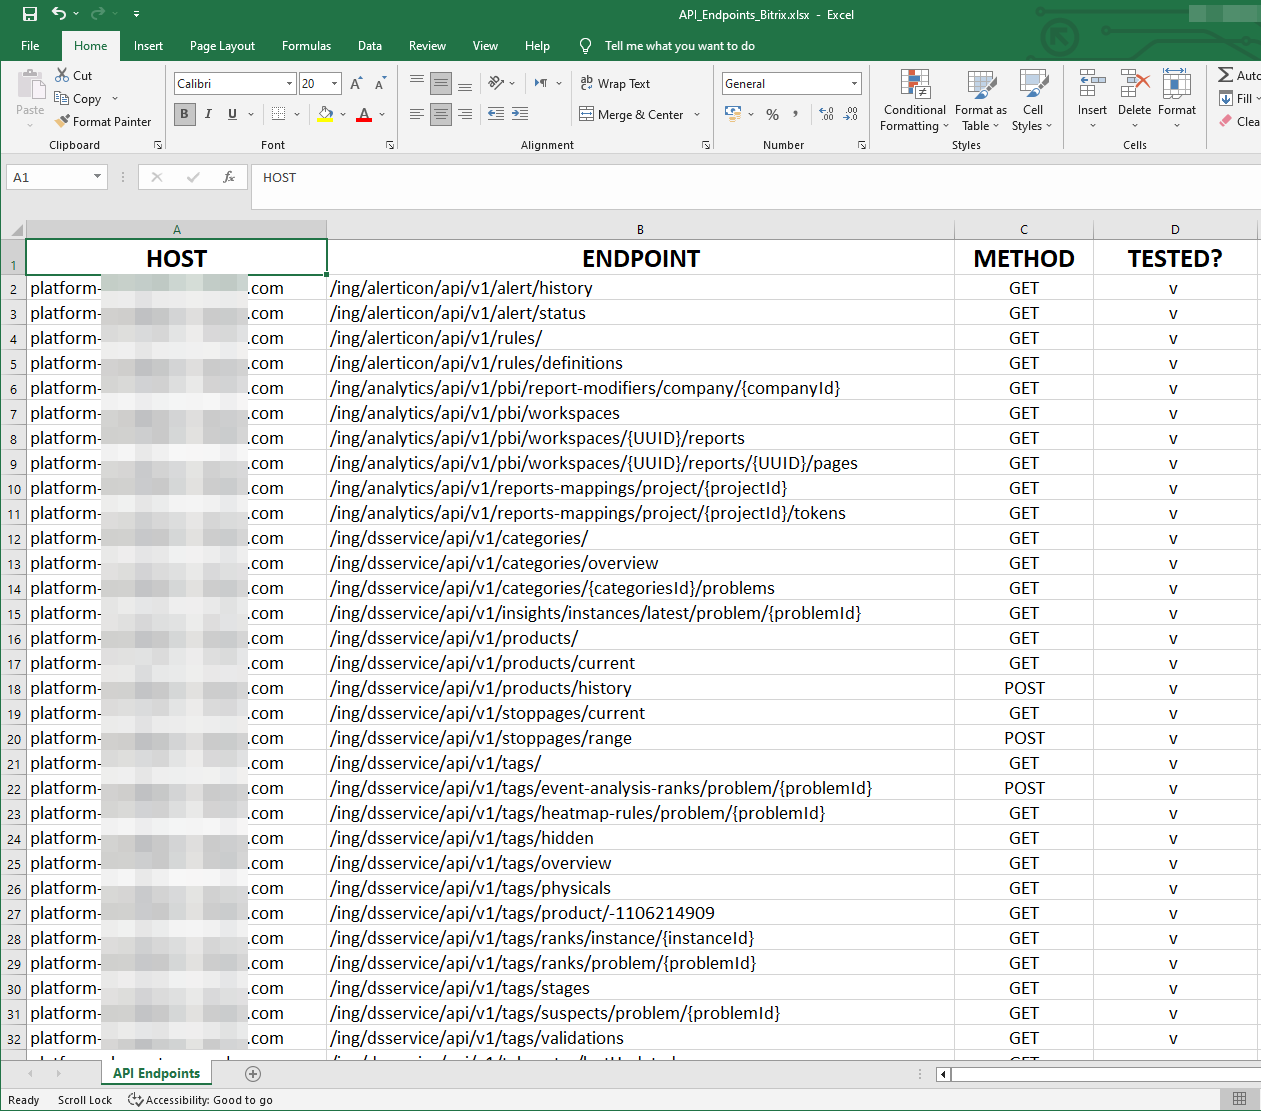 sajibuu/burp_collector
Многопроцессорный инструмент для сбора и извлечения информации в файл Excel из выходного файла Burp Suite.
 hackspeak/cve-2026-66066
CVE-2026-66066 (KindaRails2Shell) PoC — произвольное чтение файлов в Rails Active Storage/libvips с последующим выполнением кода (RCE); для…








