
 #1
Инструменты для оценки и обеспечения безопасности систем диспетчерского управления и сбора данных (SCADA) и промышленных систем управления (ICS).
Рекомендация Kitploit

 sourceincite/randy
Эксплойт RCE до аутентификации для Inductive Automation Ignition
 gainsec/cve-2017-16744-and-cve-2017-16748-tridium-niagara
PoC-эксплойт (Proof of Concept) для CVE: 2017-16744 и 2017-16748
 corelight/ripple20
Пакет Zeek для пассивного обнаружения уязвимостей «Ripple20» в стеке TCP/IP Treck.
 momalab/icsfuzz
Инструментированный фаззер для приложений управления промышленными системами (ICS) на базе ПЛК, нацеленный на среду выполнения Codesys на…
 hev0x/cve-2021-31630-openplc_rce
Эксплойт для аутентифицированного удалённого выполнения кода на веб-сервере OpenPLC v3
 aau-network-security/hostage
Мобильная хонейпот с низким уровнем взаимодействия
 hev0x/cve-2021-26828_scadabr_rce
Эксплойт proof-of-concept для CVE-2021-26828, позволяющий выполнить аутентифицированное удаленное выполнение кода в SCADA-системах ScadaBR через…

 d0ubl3g/industrial-security-auditing-framework
ISAF стремится быть фреймворком, который предоставляет необходимые инструменты для правильного аудита безопасности промышленных (OT) сред.
 murataydemir/active-scanning-and-information-gathering-in-ics-scada-networks-using-network-mapper-nmap
Активное сканирование и сбор информации в сетях ICS/SCADA с использованием Network Mapper (NMAP) (турецкий)
 murataydemir/purdue-model-for-industrial-control-system-environments
Модель Purdue для сред систем промышленного управления (ICS) (турецкий)
 sadfud/exploits
Реальные проекты и CTF: эксплуатация веб- и бинарных POC.
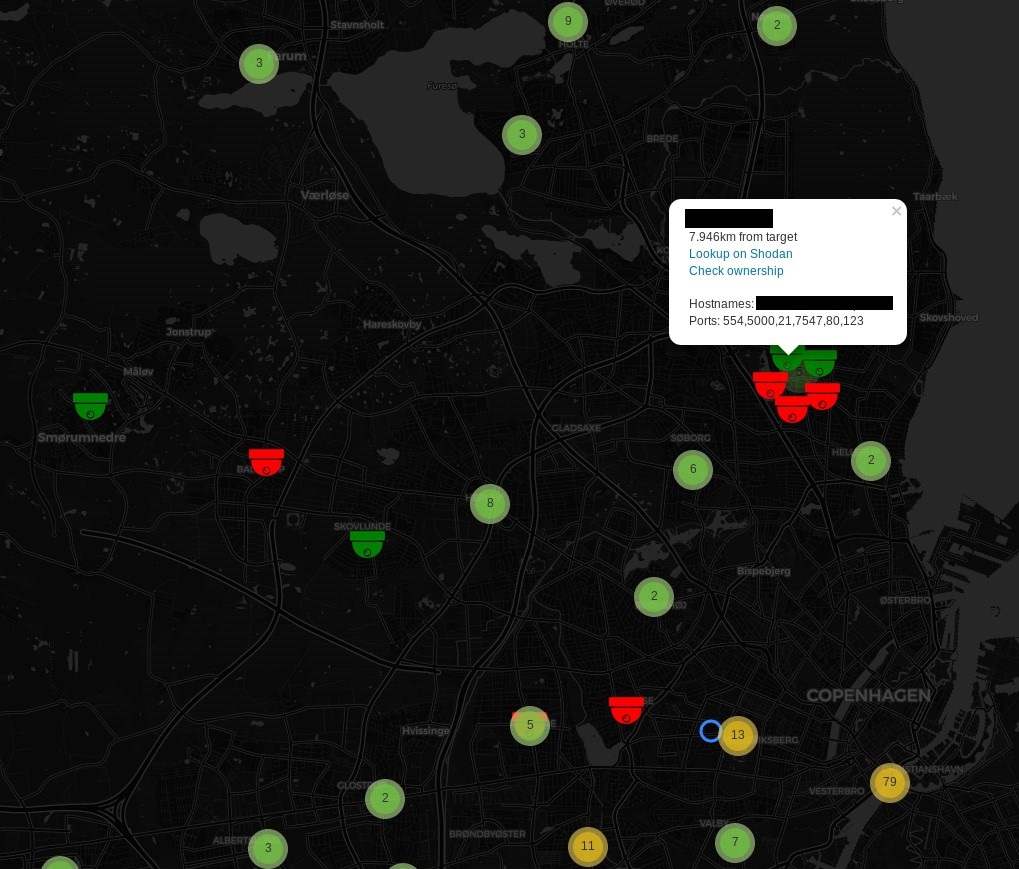 woj-ciech/kamerka
Создайте интерактивную карту камер из Shodan
 certcc/trommel
TROMMEL: Просеивание файлов встроенных устройств для выявления потенциальных индикаторов уязвимости
 kevinherron/stack-overflow-poc
PoC для CVE-2018-12086, затрагивающий различные стеки OPC UA.
 pmaynard/ics-testbed-framework
Разворачивает реалистичные виртуальные стенды SCADA/ICS с узлами IEC 60870-5-104 и OPC-UA, позволяя проводить симуляции атак, генерировать легитимные…
 can/cve-2015-5374-dos-poc
DoS-эксплойт для CVE-2015-5374, нацеленный на Siemens SIPROTEC 4 и Compact EN100 Ethernet модули через специально сформированный UDP-пакет на порт…
 emreovunc/myscada-mypro-7-hardcoded-ftp-username-and-password
CVE-2018-11311 | Уязвимость mySCADA myPRO 7, связанная с жестко заданными именем пользователя и паролем FTP
 emreovunc/myscada-mypro-7-projectid-disclosure
CVE-2018-11517 | mySCADA myPRO v7.0.46 имеет ещё одну уязвимость для обнаружения всех проектов в системе.






