
 #1
Инструменты для оценки и обеспечения безопасности систем диспетчерского управления и сбора данных (SCADA) и промышленных систем управления (ICS).
Рекомендация Kitploit

 qflksheep/cve-2026-67687-ics-park-smart-park-management-system-v2.0
ICS-Park Smart Park Management System v2.0
 if-forget/cve-2026-52134-libiec61850
Публичное техническое уведомление и доказательства воспроизведения для CVE-2026-52134, затрагивающего обработку повторного воспроизведения (replay)…
 shipcod3/cve-2025-48466
Инъекция пакетов Modbus в Advantech WISE 4060LAN / IoT-шлюз для управления дверью
 greenforcenetworks/cve-2025-41646---critical-authentication-bypass-
CVE-2025-41646 - Критический обход аутентификации
 nullbyte8080/cve-2026-36226
Безвредный proof-of-concept для CVE-2026-36226, уязвимости межсайтового скриптования в компоненте Admin Dashboard Create New Project User системы…
 z3usx01/cve-2024-8232
Уязвимость загрузки файлов веб-сервера SpiderControl SCADA
 mind2hex/cve-2021-31630-openplc-3-authenticated-rce
Аутентифицированное удаленное выполнение кода на OpenPLC 3 WebServer.
 mbanyamer/cve-2021-41579-lcds-laquis-scada-4.3.1.1085-arbitrary-file-write
Эксплойт proof-of-concept для CVE-2021-41579, обеспечивающий произвольную запись/чтение файлов и удаленное выполнение кода (RCE) через вредоносный…
 orange-cyberdefense/bof
BOF (Boiboite Opener Framework) — это фреймворк для тестирования реализаций промышленных протоколов и устройств.
 rodolfomarianocy/unauthenticated-rce-fuxa-cve-2023-33831
Описание и эксплойт CVE-2023-33831, затрагивающего программное обеспечение FUXA для веб-визуализации процессов (SCADA/HMI/Dashboard).
 emreovunc/myscada-mypro-7-hardcoded-ftp-username-and-password
CVE-2018-11311 | Уязвимость mySCADA myPRO 7, связанная с жестко заданными именем пользователя и паролем FTP
 yanissec/cve-2018-7845
CVE-2018-7845
 eyodav/cve-2025-54962
Аутентифицированные пользователи могут загружать произвольные файлы (например, .html, .svg) в качестве изображений профиля в OpenPLC Runtime. Эти…
 yanissec/cve-2018-7848
CVE-2018-7848
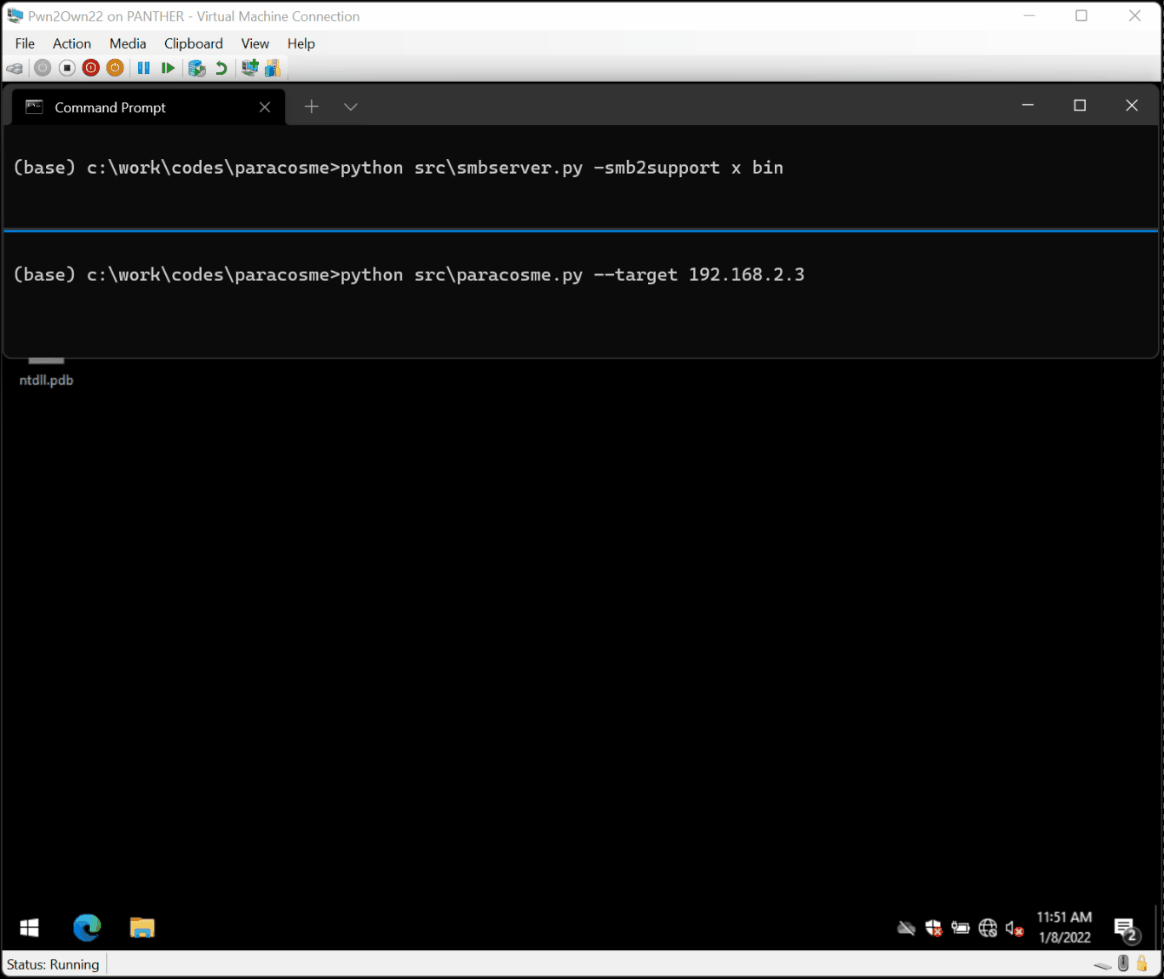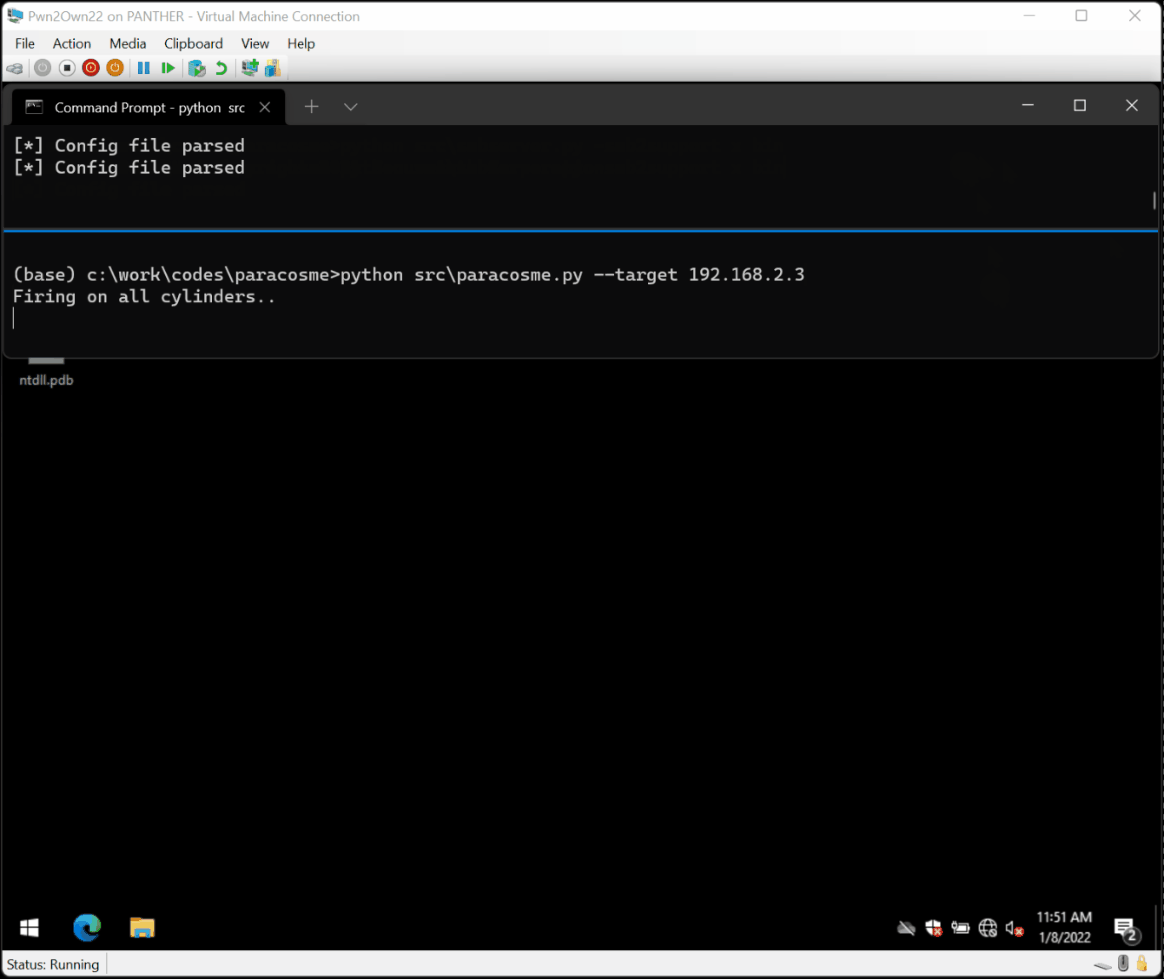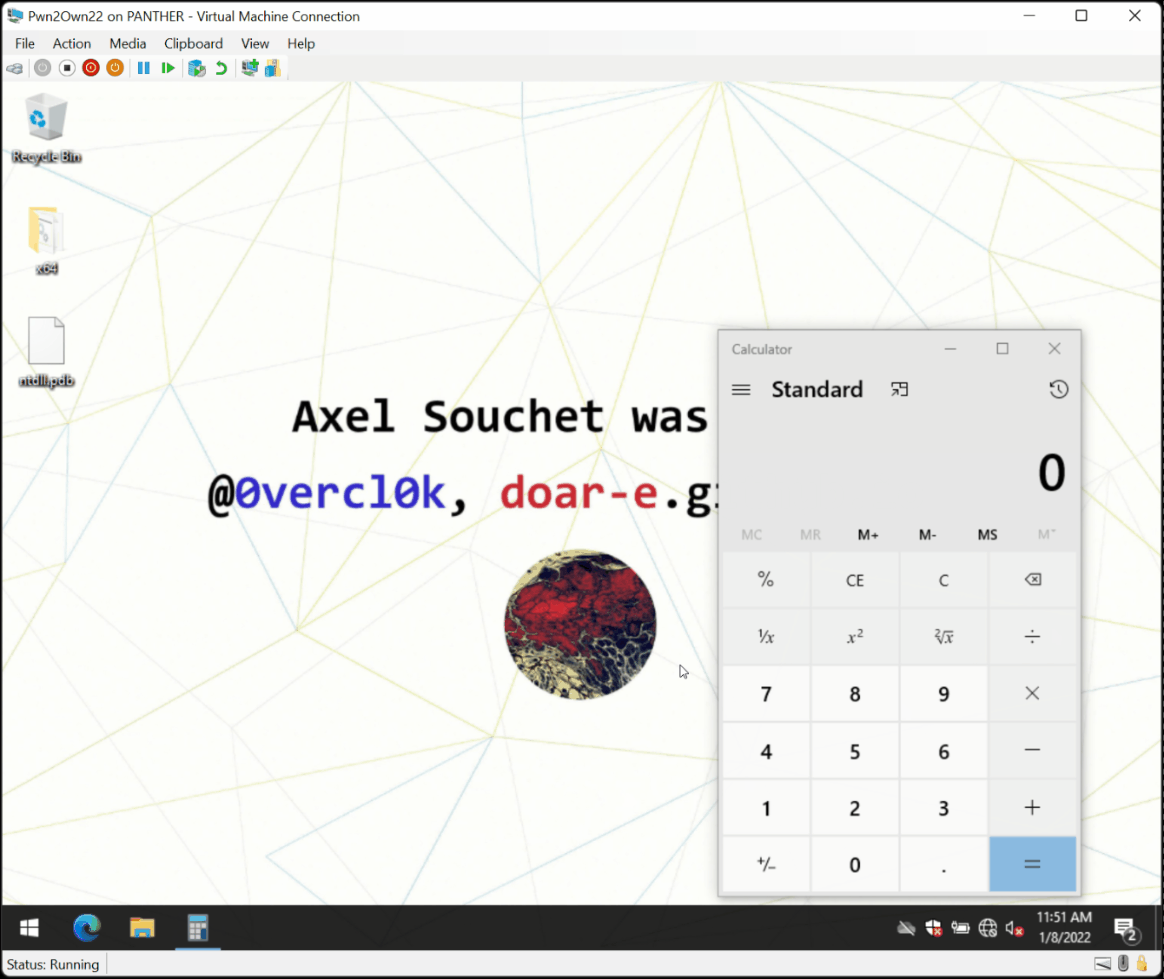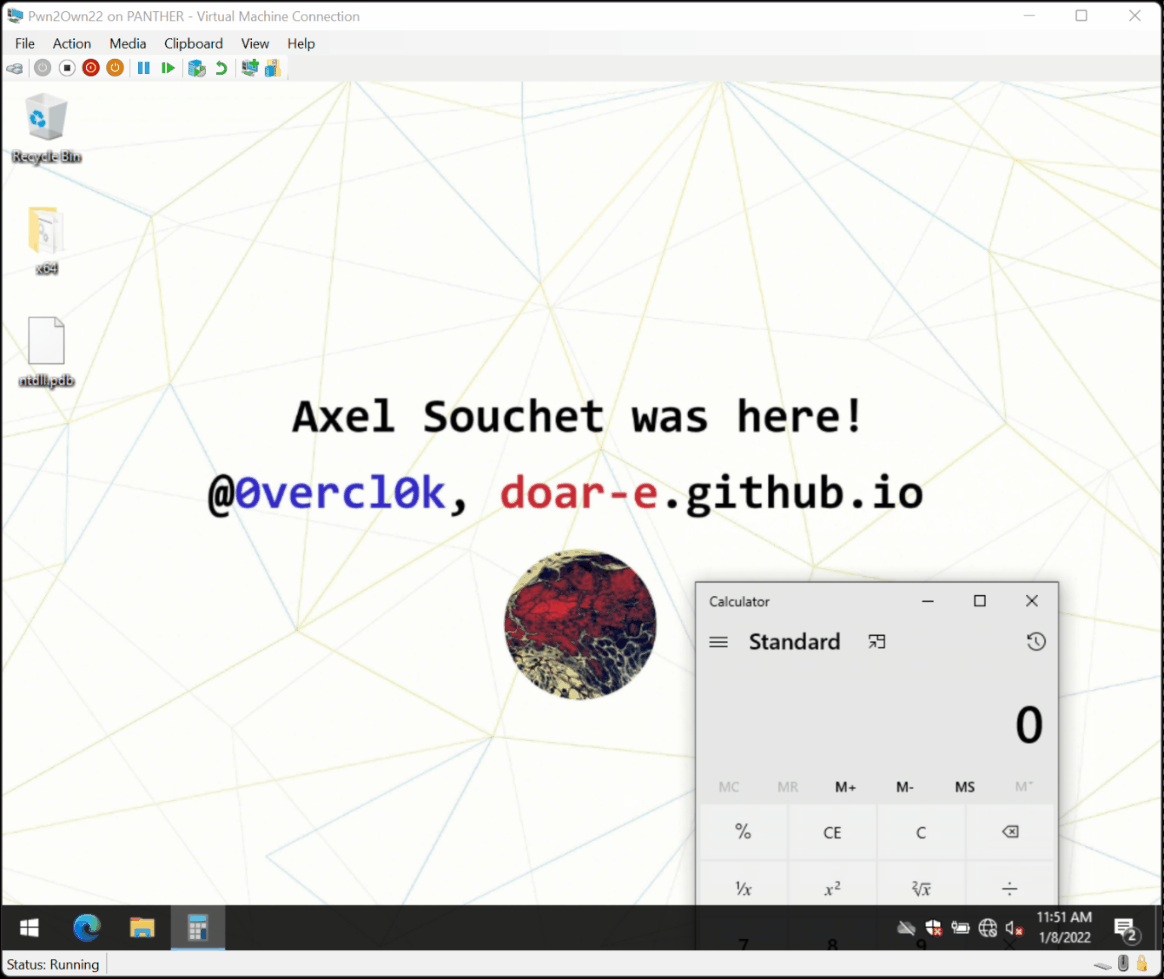 0vercl0k/paracosme
Paracosme — это эксплойт удалённого повреждения памяти с нулевым кликом, который взламывает ICONICS Genesis64 и был успешно продемонстрирован на…
 finngineering/apxutil
Инструмент для манипуляции архивными файлами PLC Schneider Electric
 hev0x/cve-2021-26828_scadabr_rce
Эксплойт proof-of-concept для CVE-2021-26828, позволяющий выполнить аутентифицированное удаленное выполнение кода в SCADA-системах ScadaBR через…
 seifallahhomrani1/cve-2023-0861-poc
Анализ и воспроизведение уязвимости внедрения команд (CVE-2023-0861) в NetModule Routers








