
 #1
Инструменты симуляции противника, инфраструктуры красной команды, C2-фреймворков и операционной безопасности.
Рекомендация Kitploit

 bettercap/bettercap
Швейцарский армейский нож для разведки сетей 802.11, BLE, HID, CAN-bus, IPv4 и IPv6 и атак MITM.
 peass-ng/peass-ng
PEASS - Набор отличных скриптов для повышения привилегий (с цветами)
 laramies/theharvester
Электронные письма, поддомены и имена Harvester - OSINT
 matrixtm/mhddos
Лучший скрипт DDoS-атак Python3, (Кибер / DDoS) атака с 56 методами
 jpillora/chisel
Быстрый TCP/UDP туннель через HTTP с шифрованием SSH, поддерживающий обратное перенаправление портов, прокси SOCKS5 и аутентификацию клиентов для…
 gtfobins/gtfobins.github.io
GTFOBins — это курируемый список исполняемых файлов Unix-подобных систем, которые можно использовать для обхода локальных ограничений безопасности в…
 infosecn1nja/red-teaming-toolkit
Этот репозиторий содержит передовые инструменты безопасности с открытым исходным кодом (OST) для специалиста по красной команде и охотника за…
 justcallmekoko/esp32marauder
Набор инструментов для атаки и защиты WiFi/Bluetooth для ESP32
 lolbas-project/lolbas
Living Off The Land: бинарные файлы и скрипты - (LOLBins и LOLScripts)
 beefproject/beef
Проект фреймворка для эксплуатации браузеров
bishopfox/sliverФреймворк эмуляции противника
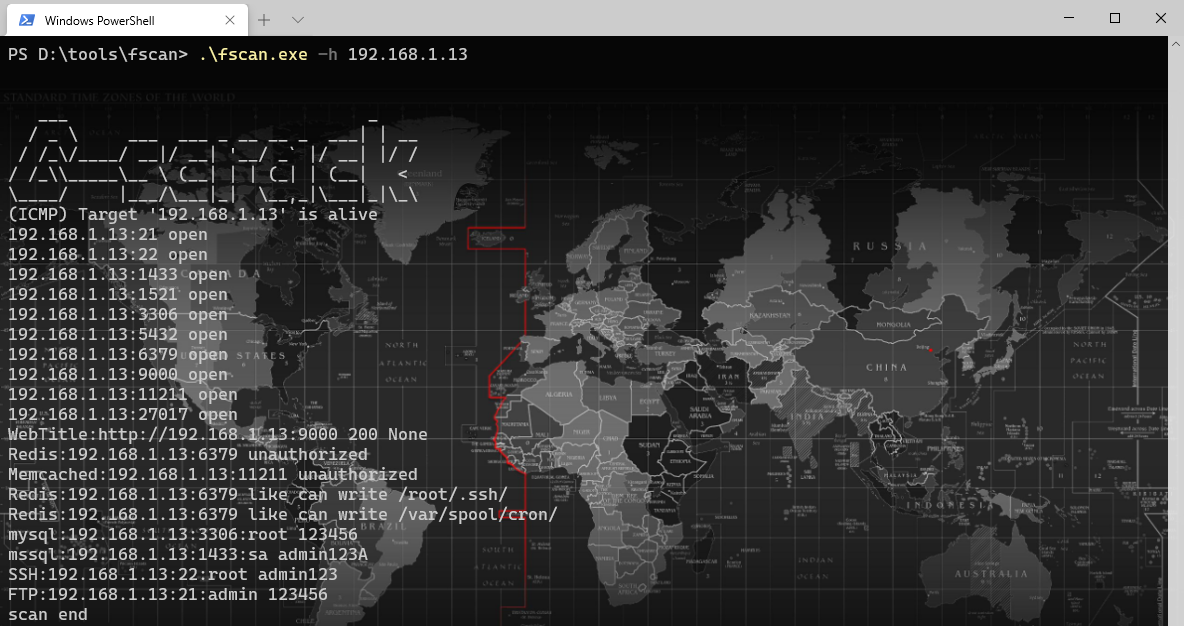 shadow1ng/fscan
Комплексный инструмент сканирования внутренней сети, обеспечивающий удобное автоматизированное всестороннее сканирование уязвимостей в один клик.…
 projectdiscovery/subfinder
Быстрый инструмент пассивного перечисления поддоменов.
 ignitetechnologies/mindmap
Этот репозиторий будет содержать множество интеллект-карт по технологиям кибербезопасности, методологиям, курсам и сертификациям в виде древовидной…
 wifiphisher/wifiphisher
Фреймворк для создания Rogue Access Point для задач red team и тестирования безопасности Wi-Fi. Выполняет атаки Evil Twin, KARMA и Known Beacons для…
 kgretzky/evilginx2
Автономный фреймворк для атак «человек посередине», используемый для фишинга учётных данных и сессионных cookie, что позволяет обходить двухфакторную…
 trustedsec/social-engineer-toolkit
Репозиторий The Social-Engineer Toolkit (SET) от TrustedSec - Все новые версии SET будут развертываться здесь.
 nvidia/garak
Modular LLM vulnerability scanner that probes for hallucination, data leakage, prompt injection, jailbreaks, and toxicity using static, dynamic, and…







