
 #1
Инструменты симуляции противника, инфраструктуры красной команды, C2-фреймворков и операционной безопасности.
Рекомендация Kitploit
 lionsec/xerosploit
Эффективный и продвинутый фреймворк для атак «человек посередине»
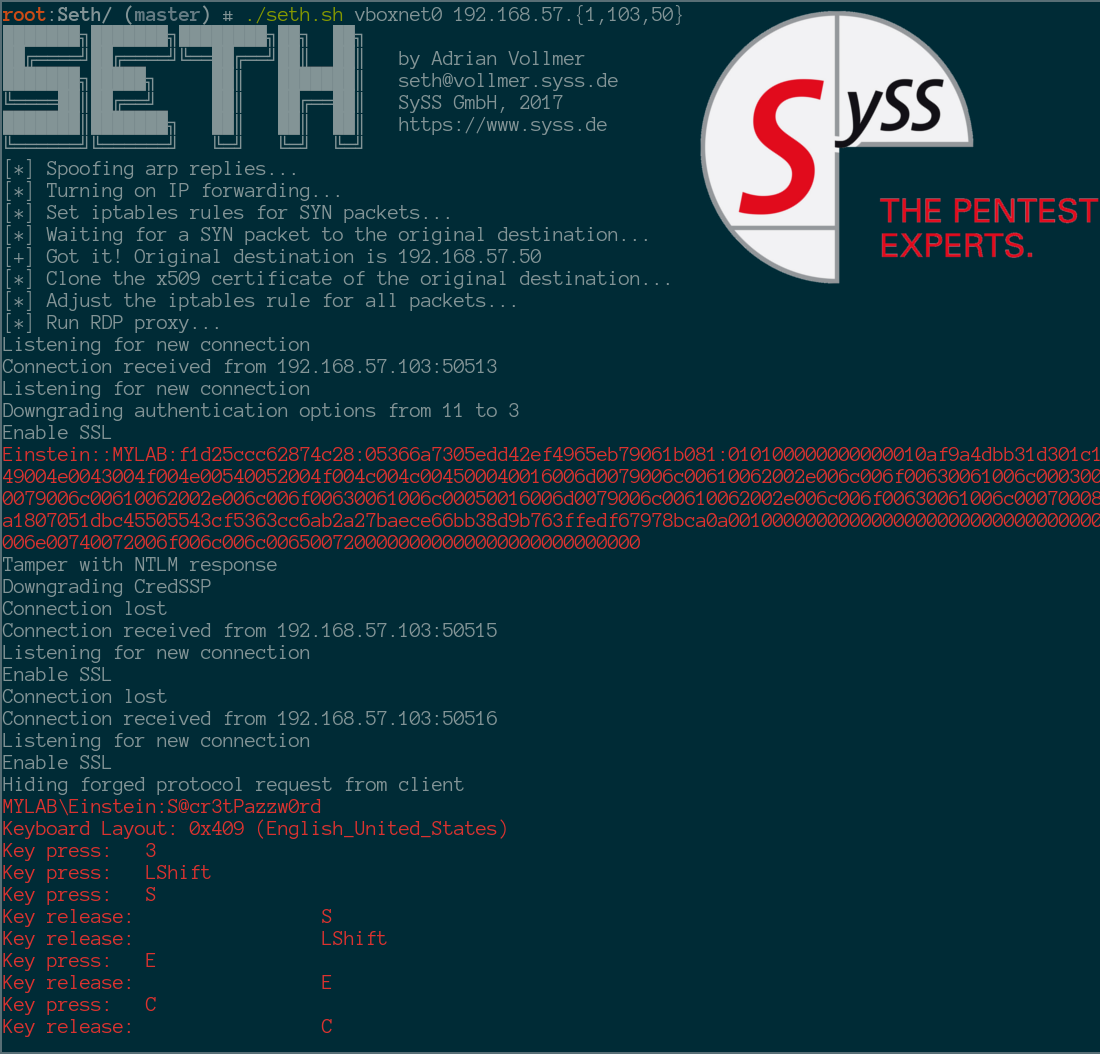 syss-research/seth
Выполните атаку MitM и извлеките учетные данные в открытом виде из RDP-соединений.
 ascotbe/kernelhub
:palm_tree:Коллекция уязвимостей повышения привилегий в ядрах Linux, macOS и Windows, включающая среду компиляции, демонстрационные GIF-карты,…
 fortra/nanodump
Швейцарский нож для дампа LSASS
 cn33liz/p0wnedshell
PowerShell Runspace Инструментарий для пост-эксплуатации
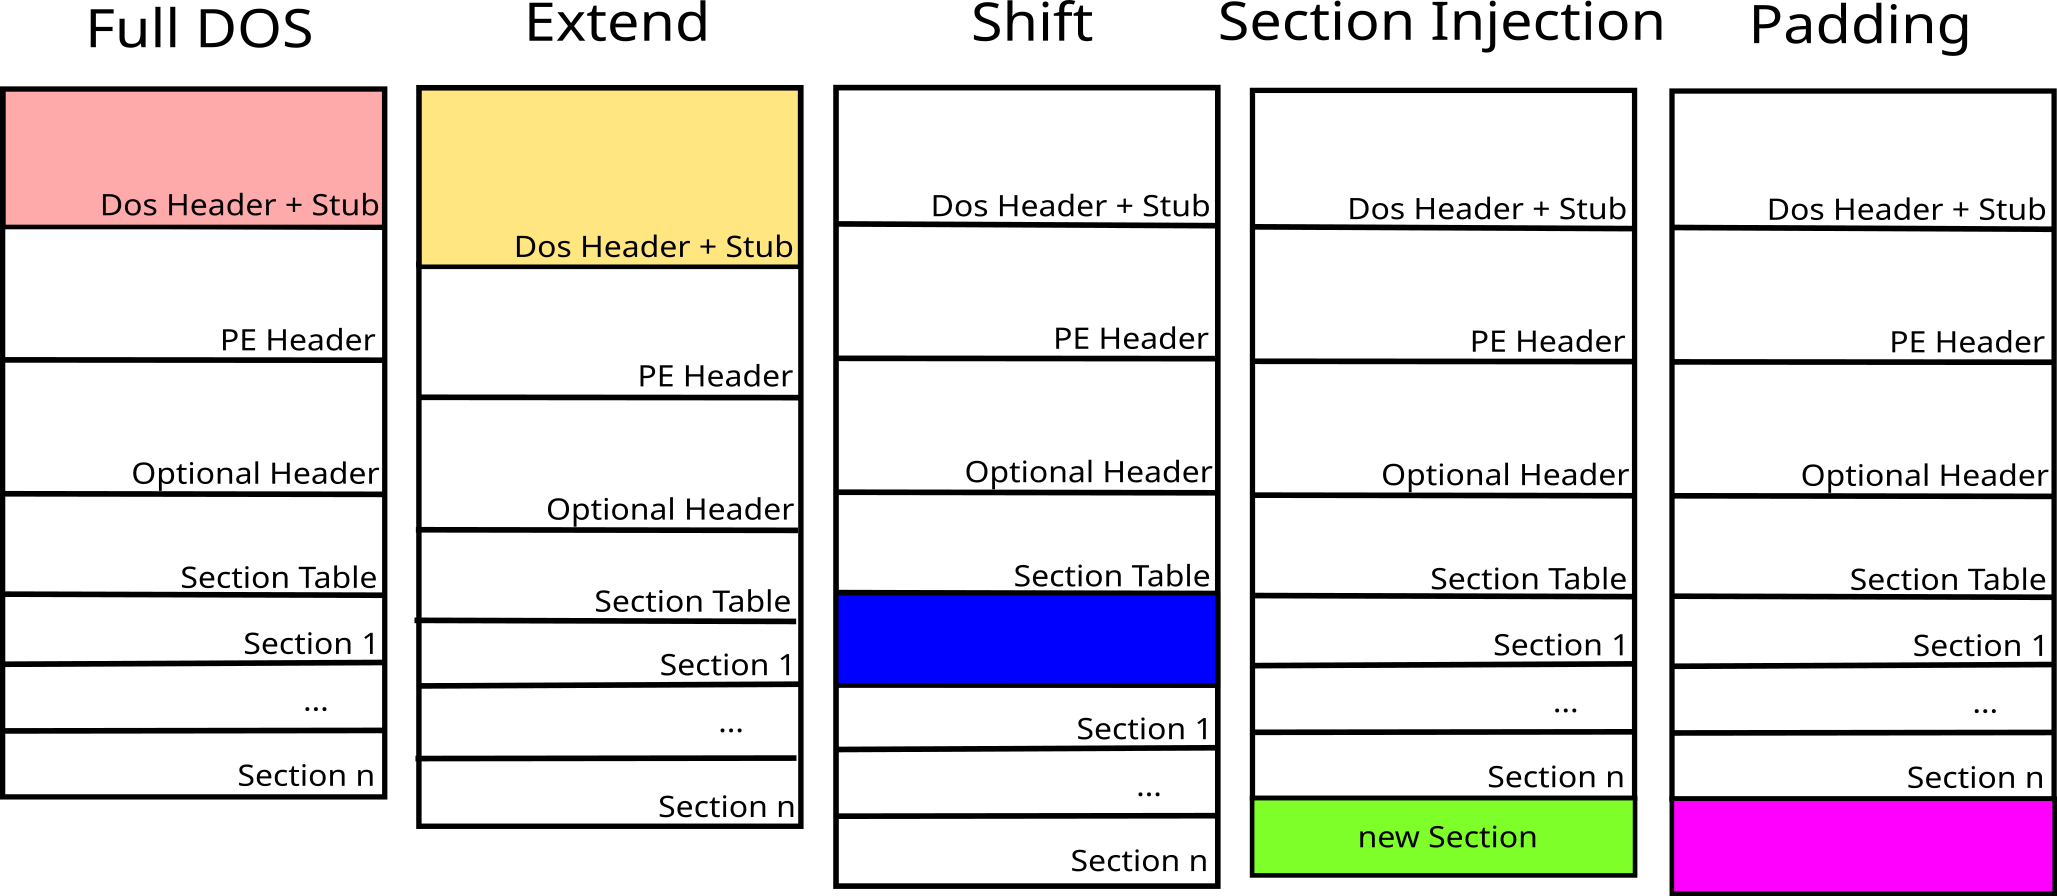 govolution/avet
Инструмент обхода антивируса
 bashfuscator/bashfuscator
Полностью настраиваемый и расширяемый фреймворк для обфускации Bash. Этот инструмент предназначен для помощи как красной команде, так и синей команде.
 matrixleons/evilwaf
evilwaf — это инструмент для тестирования на проникновение, предназначенный для обнаружения и обхода распространённых межсетевых экранов…
 bytecode77/r77-rootkit
Безфайловый руткит уровня ring 3 с установщиком и механизмом персистентности, который скрывает процессы, файлы, сетевые соединения и т.д.
 jthuraisamy/syswhispers2
Обход AV/EDR с помощью прямых системных вызовов.
 threatexpress/domainhunter
Проверяет просроченные домены на категоризацию/репутацию и историю Archive.org для определения хороших кандидатов для фишинговых и C2 доменов.
 k4m4/kickthemout
💤 Отключайте устройства от вашей сети с помощью ARP-спуфинг атаки.
 uphiago/recon-skills
Проверенный в полевых условиях пакет навыков атакующей безопасности с 169 техниками разведки и тестирования на проникновение. Охватывает CORS, SSRF,…
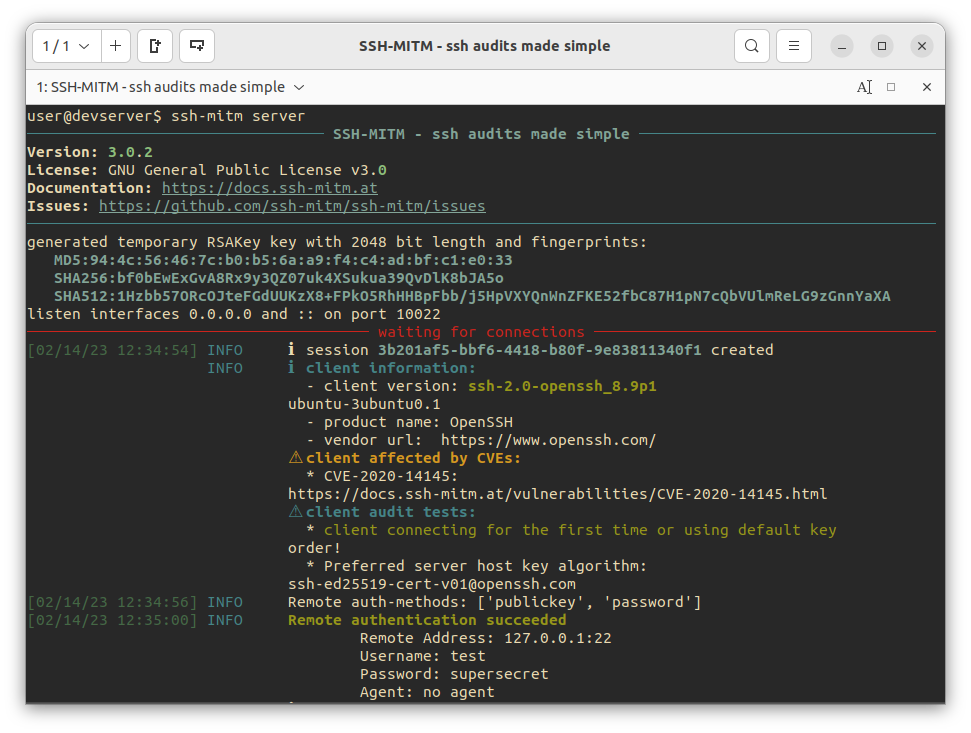 ssh-mitm/ssh-mitm
SSH-MITM - аудит SSH стал простым
 drk1wi/portspoof
Эмулирует открытые порты и сигнатуры сервисов на всех 65535 TCP-портах, чтобы замедлить разведку, запутать сканеры и истощить ресурсы атакующего с…
 threatexpress/malleable-c2
Руководство по дизайну и справочник Cobalt Strike Malleable C2
 ssl/ezxss
Платформа для обнаружения и эксплуатации Blind XSS с постоянными сессиями, обратным прокси и автоматическим сбором информации для пентестеров и…








