
 #1
Инструменты для получения более высоких привилегий или несанкционированного доступа к скомпрометированным системам.
Рекомендация Kitploit

 ahrixia/cve_2022_0847
CVE-2022-0847: Уязвимость повышения привилегий в ядре Linux
 alirezac0/cve-2022-27502
Эксплойт для RealVNC VNC Server
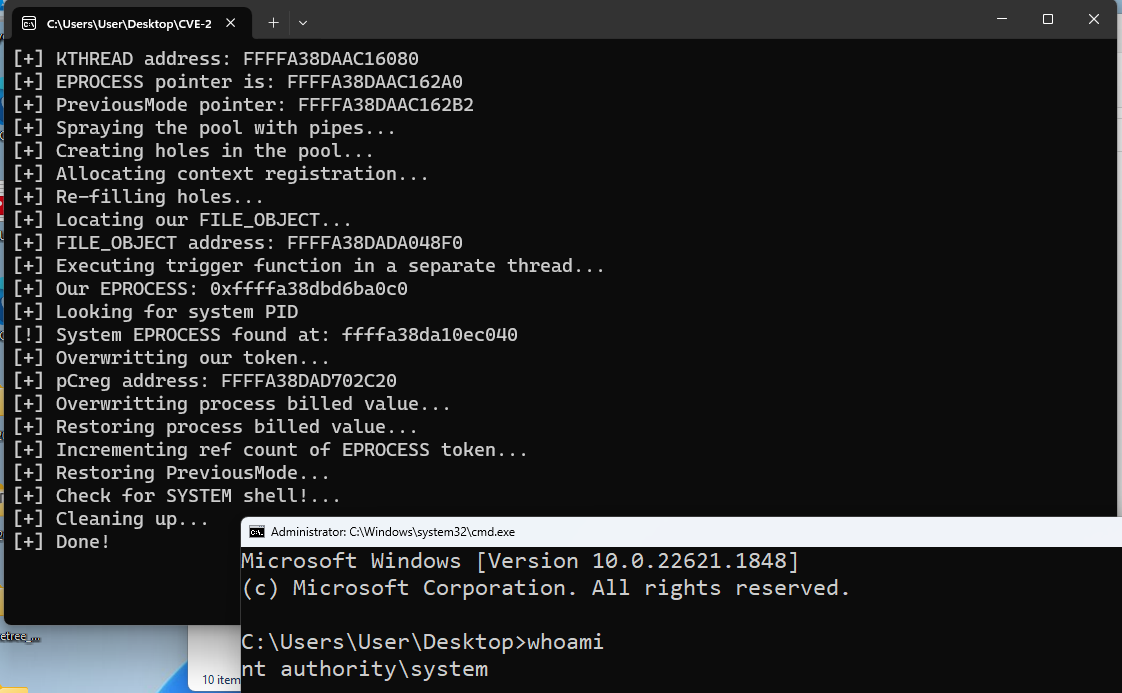 x0rb3l/cve-2023-36802-mskssrv-lpe
PoC для CVE-2023-36802 Microsoft Kernel Streaming Service Proxy
 nardholio/cve-2016-0728
C-эксплойт для CVE-2016-0728 — уязвимости локального повышения привилегий в подсистеме keyring ядра Linux. Включает средство проверки для…
 hiikezoe/libperf_event_exploit
C-эксплойт для CVE-2013-2094, нацеленный на повышение привилегий в ядре Android через уязвимость системного вызова perf_event_open.
 manizada/ovswrap
Локальный proof-of-concept повышения привилегий для CVE-2026-64531, эксплуатирующий OVS kernel datapath для повреждения учётных данных и получения…
 a23bc/op13-cve-2026-64560
Эксплойт ядра Android для конкретного устройства, использующий CVE-2026-64560 в сборках OnePlus 13, обеспечивающий временный root через ADB shell с…
 wa1nut4/cve-2024-26230
LPE CVE-2024-26230
 xiaolichan/invoke-samspoofing
CVE-2021-42287/CVE-2021-42278 эксплойты на powershell
 geosn0w/cve-2025-24203-ios-exploit-with-error-logging
Слегка улучшенный эксплойт уязвимости CVE-2025-24203 в iOS от Яна Бира из Google Project Zero
 blacksnufkin/axhunter
PoC для семейства драйверов xhunter античит-системы Wellbia XIGNCODE3 — xhunter1.sys v2023.12.7.78 и xhunter2.sys v2026.6.1.192 (CVE-2026-15430,…
 d0n601/pentest-cheat-sheet
В сети много шпаргалок, но эта — моя.
 askyeye/cve-2018-19320
Эксплуатация memcpy-подобной функциональности ring0 для отключения проверки подписей драйверов (DSE)
 seemoo-lab/dtrace-memaccess_cve-2020-27949
Эксплойт Proof-of-concept для CVE-2020-27949, демонстрирующий произвольное чтение/запись памяти в процессах macOS через DTrace fasttrap ioctl без…
 0xreadingsteiner/silent-call
Silent;Call — удалённый root без аутентификации на Cisco CUCM 15.x (CVSS 10.0)
 xct/cve-2024-27460
Plantronics Desktop Hub LPE
 grisuno/blacksandbeacon
Linux C2-бекон с нативным загрузчиком ELF BOF в памяти, зашифрованным опросом AES-256-CFB и Python C2-сервером для бесфайловых модулей…
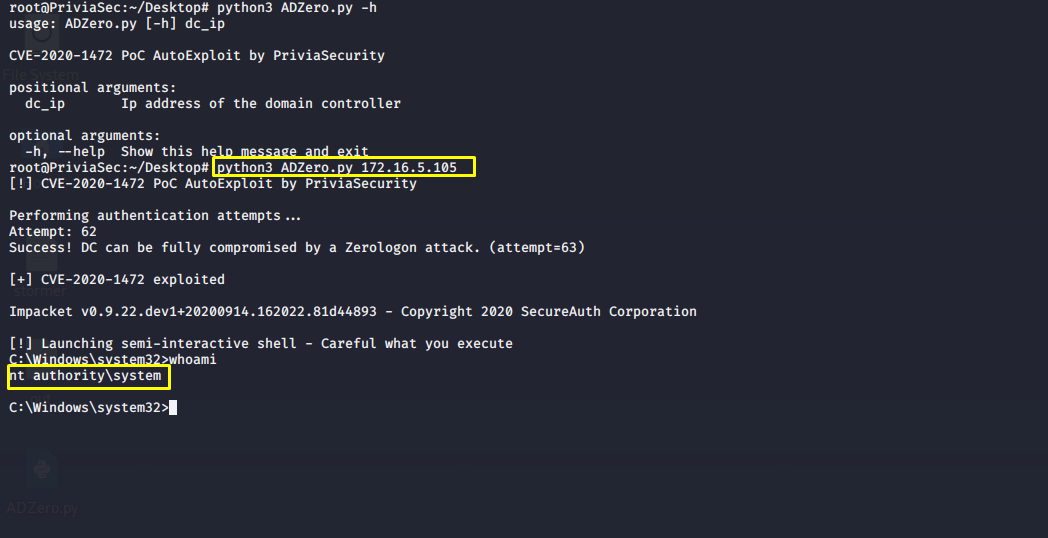 privia-security/adzero
Инструмент автоматического эксплойта Zerologon | CVE-2020-1472








