
 #1
Инструменты для получения более высоких привилегий или несанкционированного доступа к скомпрометированным системам.
Рекомендация Kitploit

 cl4ym0re/cve-2023-21768-compiled
Скомпилированный эксплойт для CVE-2023-21768 — уязвимости локального повышения привилегий в Windows, нацеленной на драйвер AFD.sys. Протестировано на…
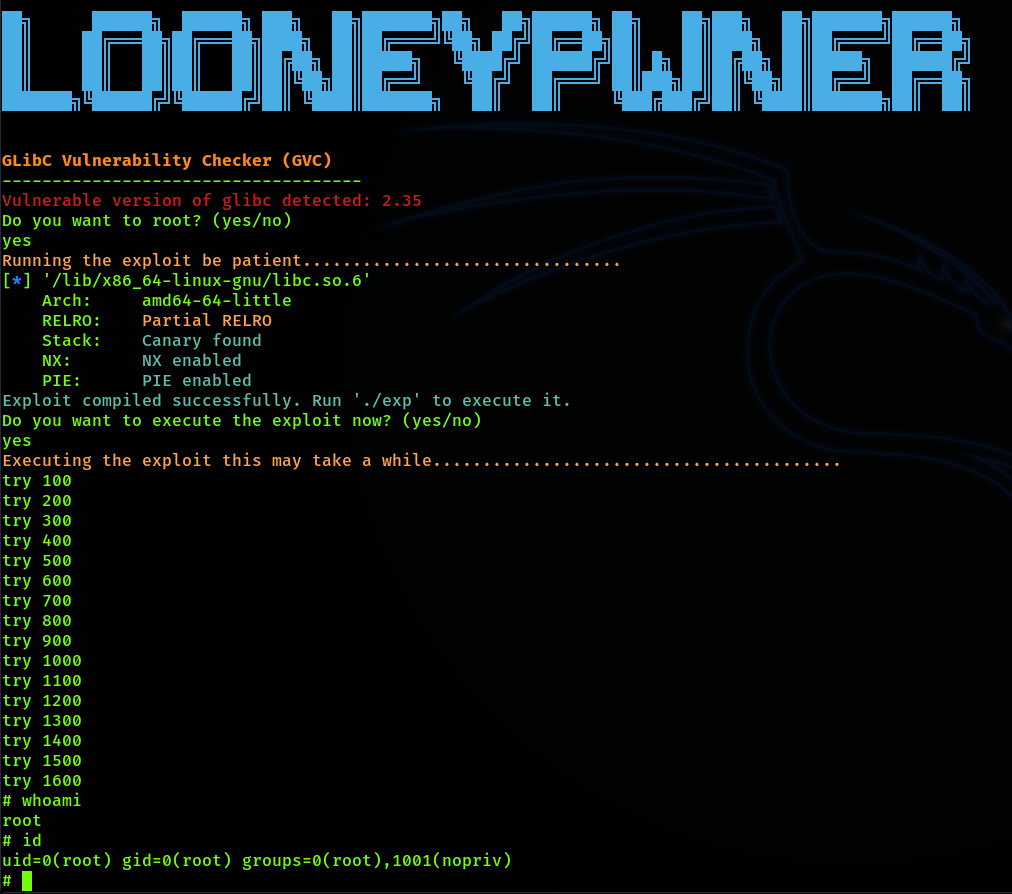 chaudharyarjun/looneypwner
Инструмент эксплуатации для CVE-2023-4911, нацеленный на уязвимость 'Looney Tunables' в glibc в различных дистрибутивах Linux.
 aiex-3/confluence-hack
Эксплойт для CVE-2023-22515 в Atlassian Confluence, который создаёт нового администратора и разворачивает веб-плагин-шелл для выполнения команд на…
 cisc0-gif/kitt
Фреймворк для пентестинга на Python
 0xdea/raptor_infiltrate20
#INFILTRATE20 raptor's party pack.
 rat5ak/cve-2026-66804-crossdevice-service-eop
CVE-2026-66804 EoP виртуальной камеры Windows Cross Device - от обычного пользователя до SYSTEM
 slaptat/copyfail30
copyFail для python до 3.10, без os.splice()
 ch3rn0byl/cve-2021-21551
Эксплойт Proof-of-concept для CVE-2021-21551, нацеленный на драйвер Dell dbutil_2_3, для выполнения кода в системах с отключенным HVCI.
 roddux/germy
GERMY — это n-day уязвимость ядра Linux в дисциплине линии N_GSM
 karazajac/dirtyfail
Детектор + PoC для уязвимостей записи в page-cache Linux: Copy Fail (CVE-2026-31431) и Dirty Frag (CVE-2026-43284/43500). Только для авторизованных…
 rhzv0/bat
Полноспектральная платформа симуляции противника для Linux с режимом скрытности на уровне ядра, C2-биконом, повышением привилегий, сбором учетных…
 g4bri-3l3/idwolf
Read-only Active Directory & Microsoft Entra ID hygiene auditor in pure PowerShell. Collect once, analyze offline: deterministic findings, attack…
 bluefrostsecurity/cve-2023-2008
Код доказательства концепции для CVE-2023-2008
 sxlmnwb/cve-2023-0386
Эксплуатация уязвимостей на Ubuntu 22.04
 zephrfish/copyfail-cve-2026-31431
LPE-эксплойт для ядра Linux (CVE-2026-31431), использующий AF_ALG + splice для перезаписи кэша страниц setuid-бинарного файла и получения root. Без…
 padovah4ck/cve-2019-0986
Исследование безопасности
 hd3s5aa/cve-2023-21674
Эксплойт-доказательство концепции для CVE-2023-21674, уязвимости Windows ALPC, позволяющей обойти песочницу браузера и повысить привилегии до SYSTEM…
 hoangkien1020/cve-2020-14321
Зачисления на курсы позволяли повысить привилегии с роли преподавателя до роли менеджера, вплоть до RCE.








