
 #1
Инструменты для получения более высоких привилегий или несанкционированного доступа к скомпрометированным системам.
Рекомендация Kitploit

 tc4dy/cve-2026-98432-poc-exploit
Toolkit for CVE-2026-98432 Linux TCP use-after-free: kernel patch checks, race oracle triggering, pcap UAF analysis, KASLR slide recovery, and…
 voidsecsoftwares/voidsyscall
Кроссплатформенный имплант и C2 на основе системных вызовов — прямые системные вызовы (Windows), необработанные системные вызовы (Linux), каналы…
 tastypepperoni/runaswintcb
Эксплойт Proof-of-concept на C, который запускает DLL с защитой WinTcb-Light из пользовательского пространства (userland), демонстрируя примитив…
 horizon3ai/backup_dc_registry
Простой POC, который злоупотребляет привилегиями Backup Operator для удалённого снятия дампа SAM, SYSTEM и SECURITY.
 wh04m1001/cve-2023-20178
Доказательство концепции для уязвимости произвольного удаления файлов в Cisco Secure Client и AnyConnect, позволяющей повышение привилегий до SYSTEM…
 flangvik/regpwnbof
Буферное переполнение RegPwn от MDSec
 mitchmoser/lacheck
Многопоточная сборка C# .NET для перечисления локальных административных привилегий на узлах Windows через SMB, WMI и WinRM с интеграцией BloodHound…
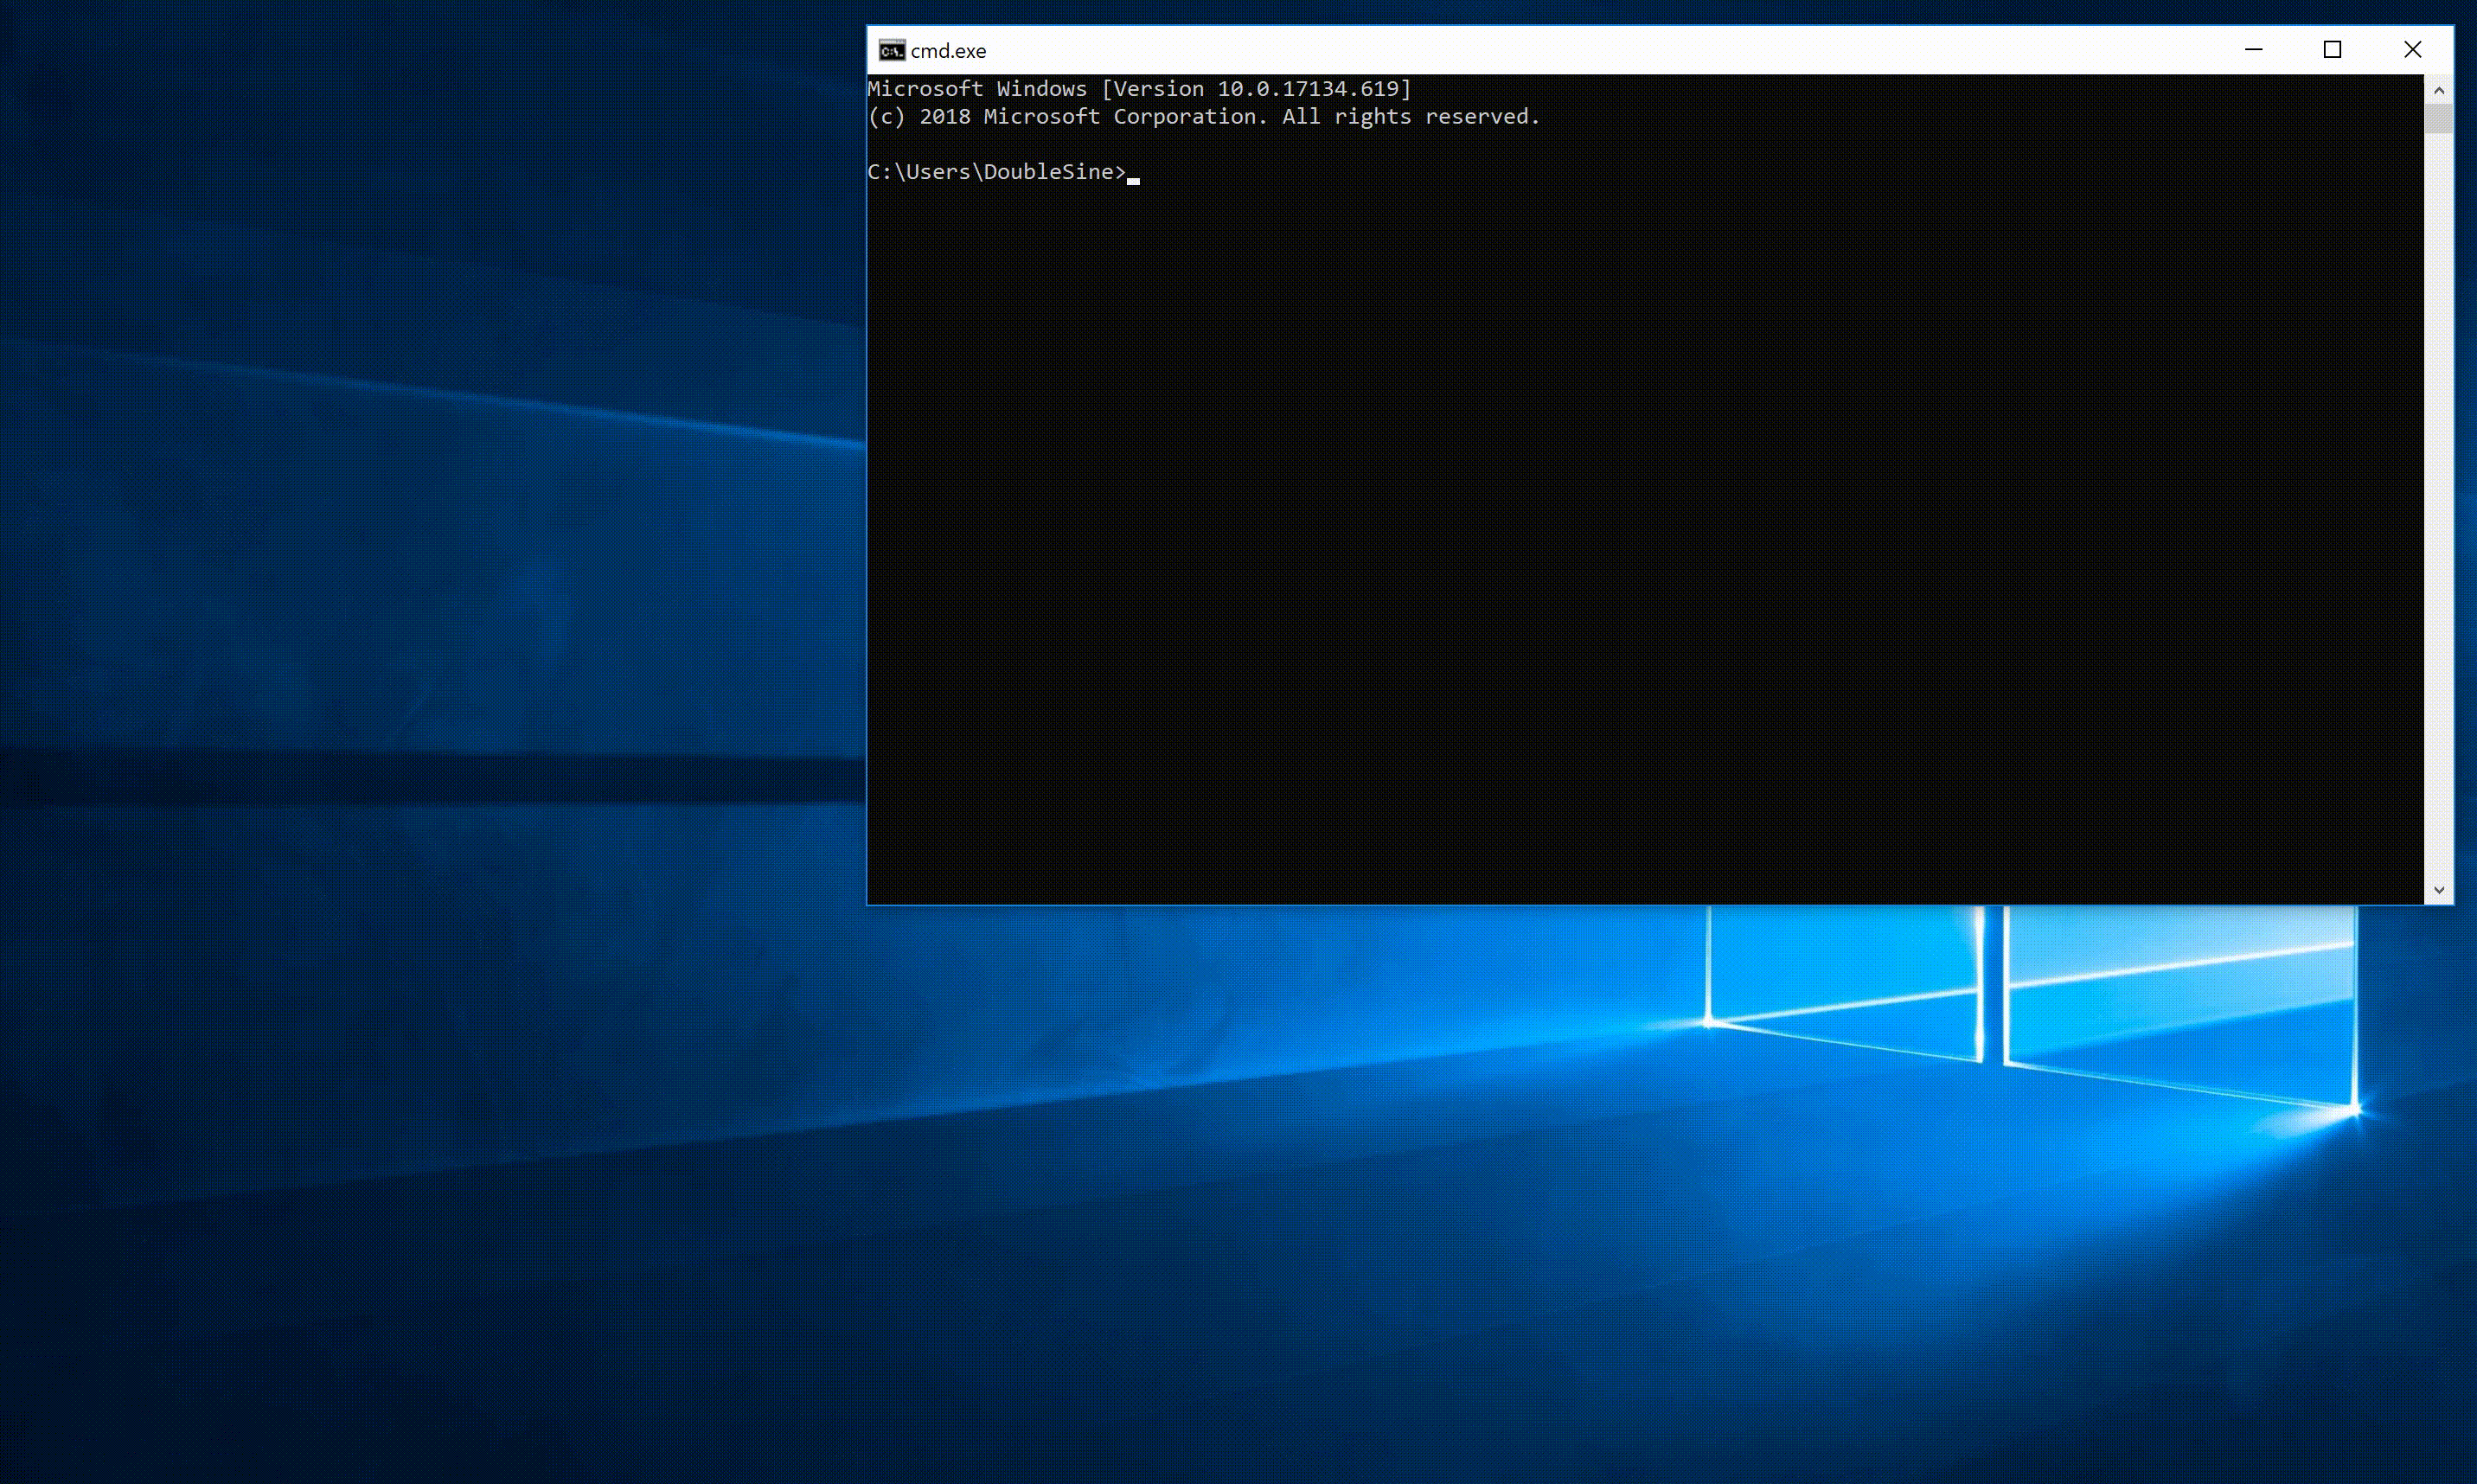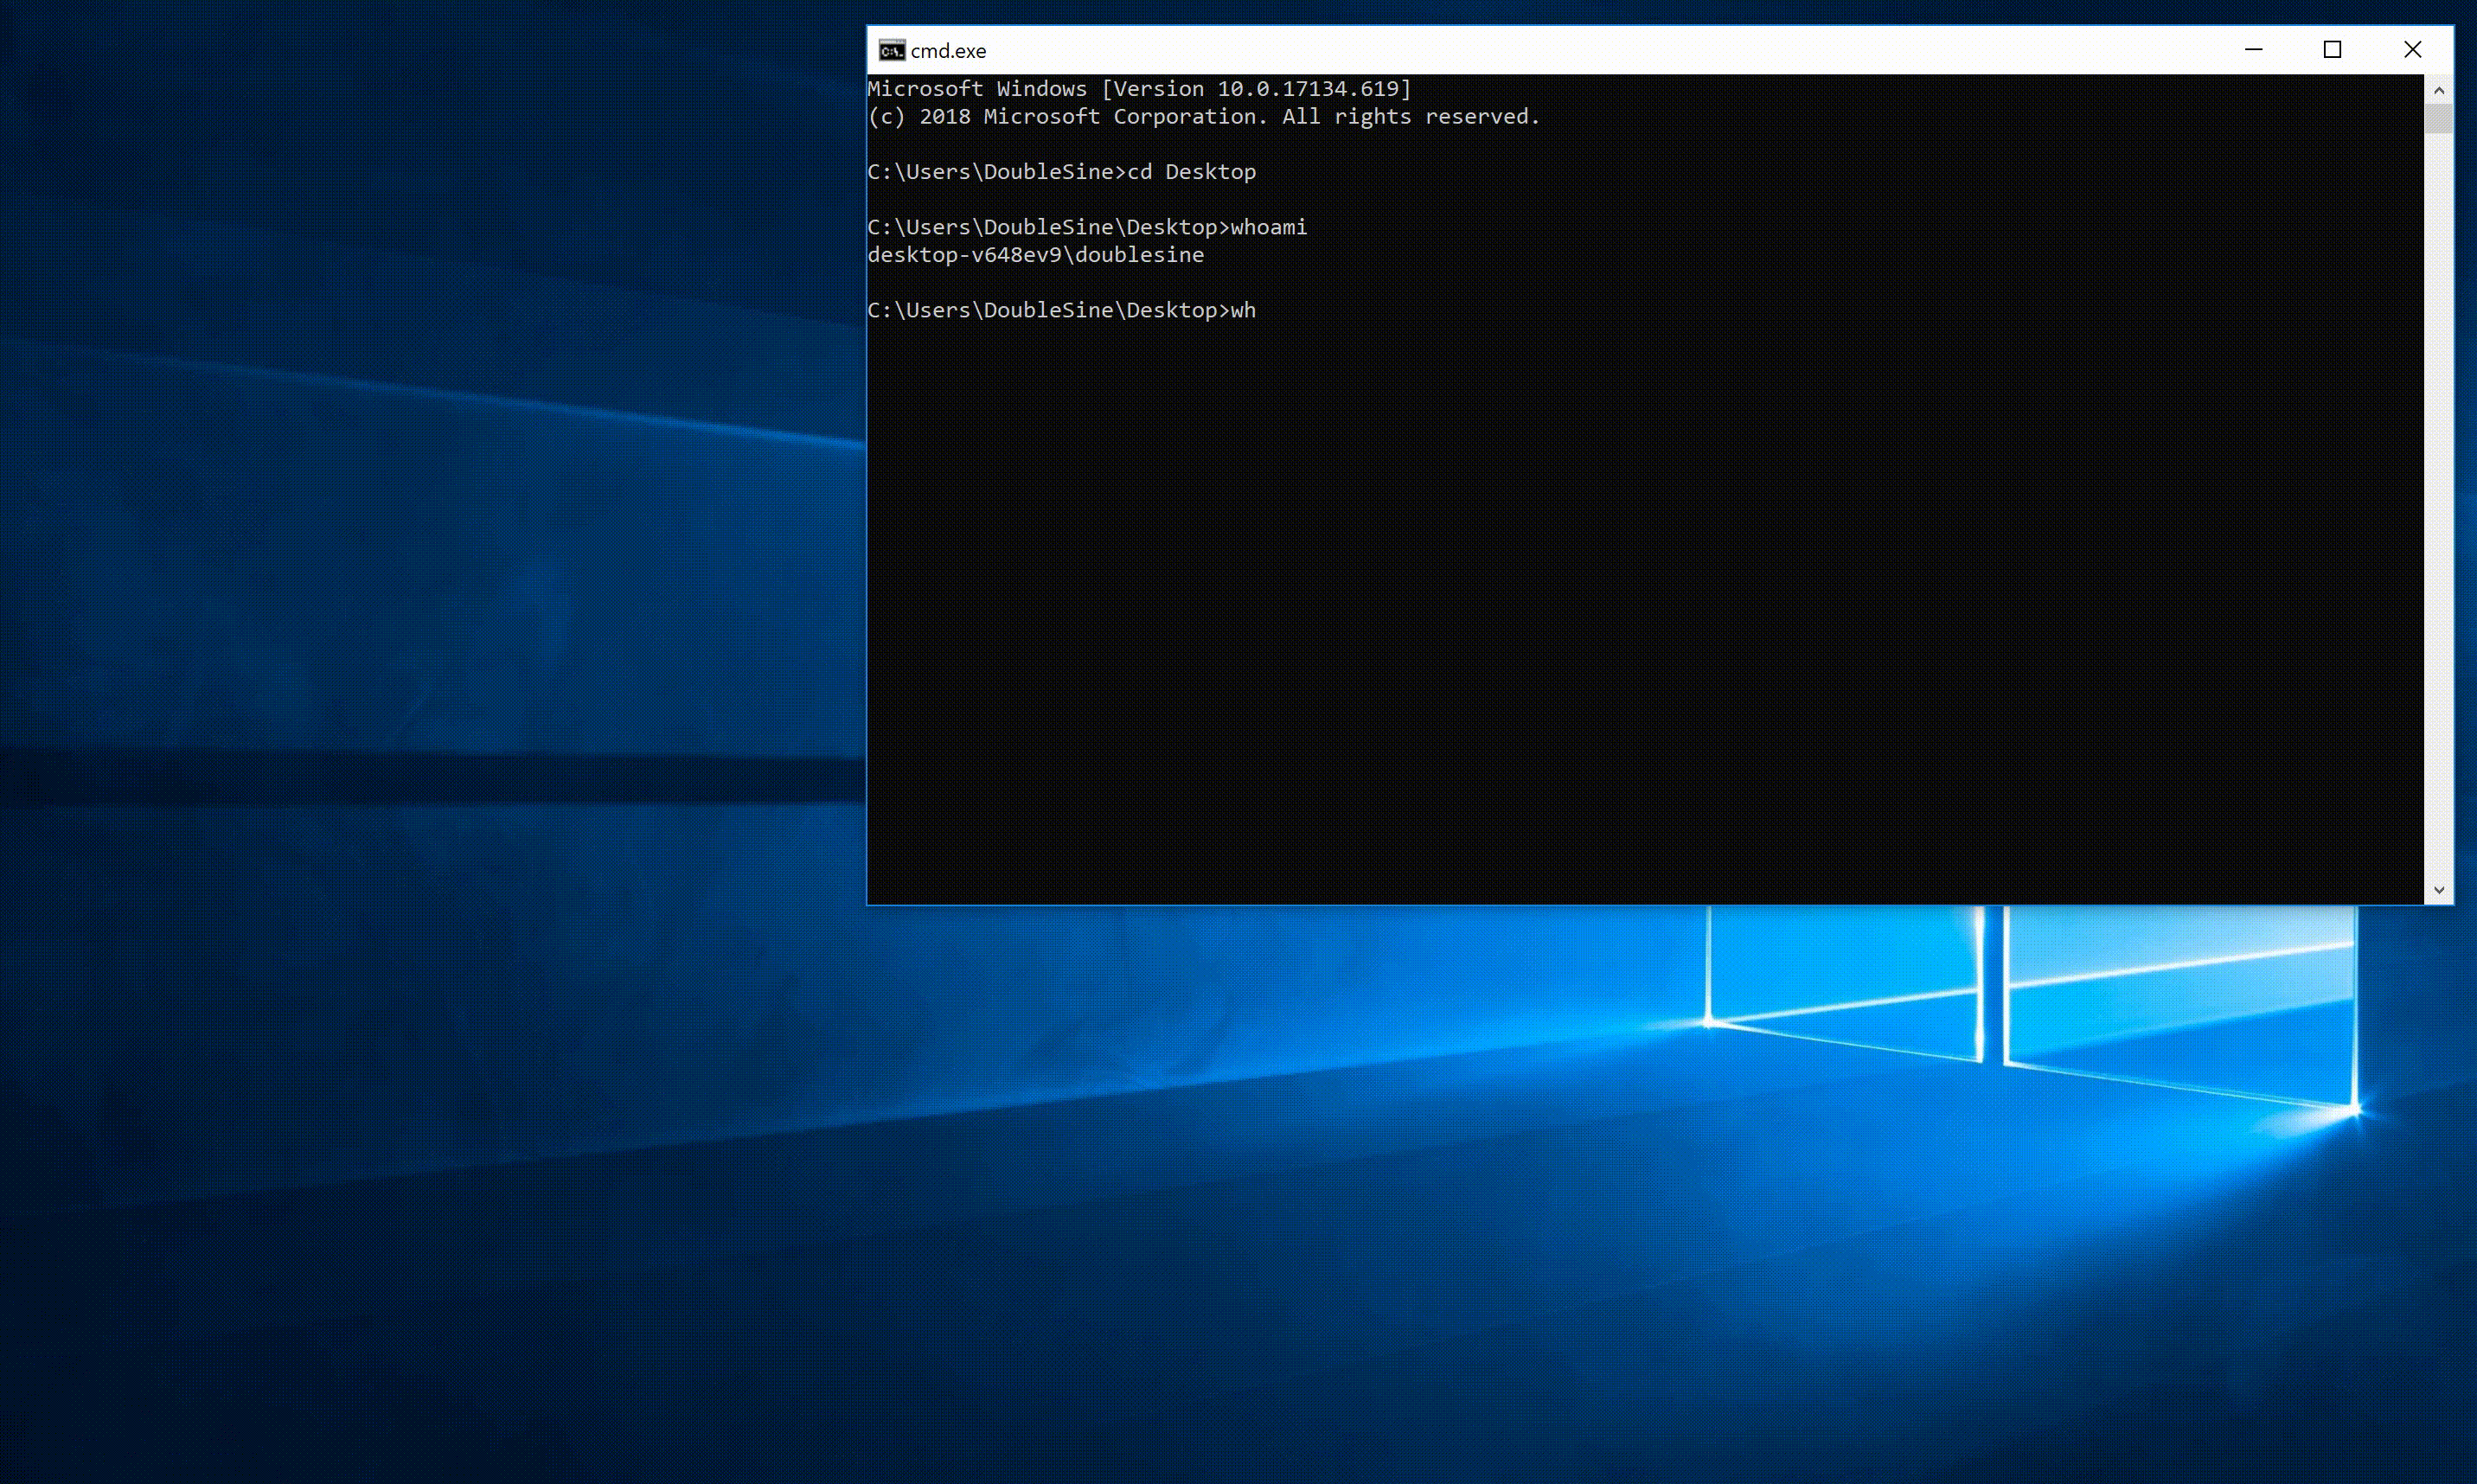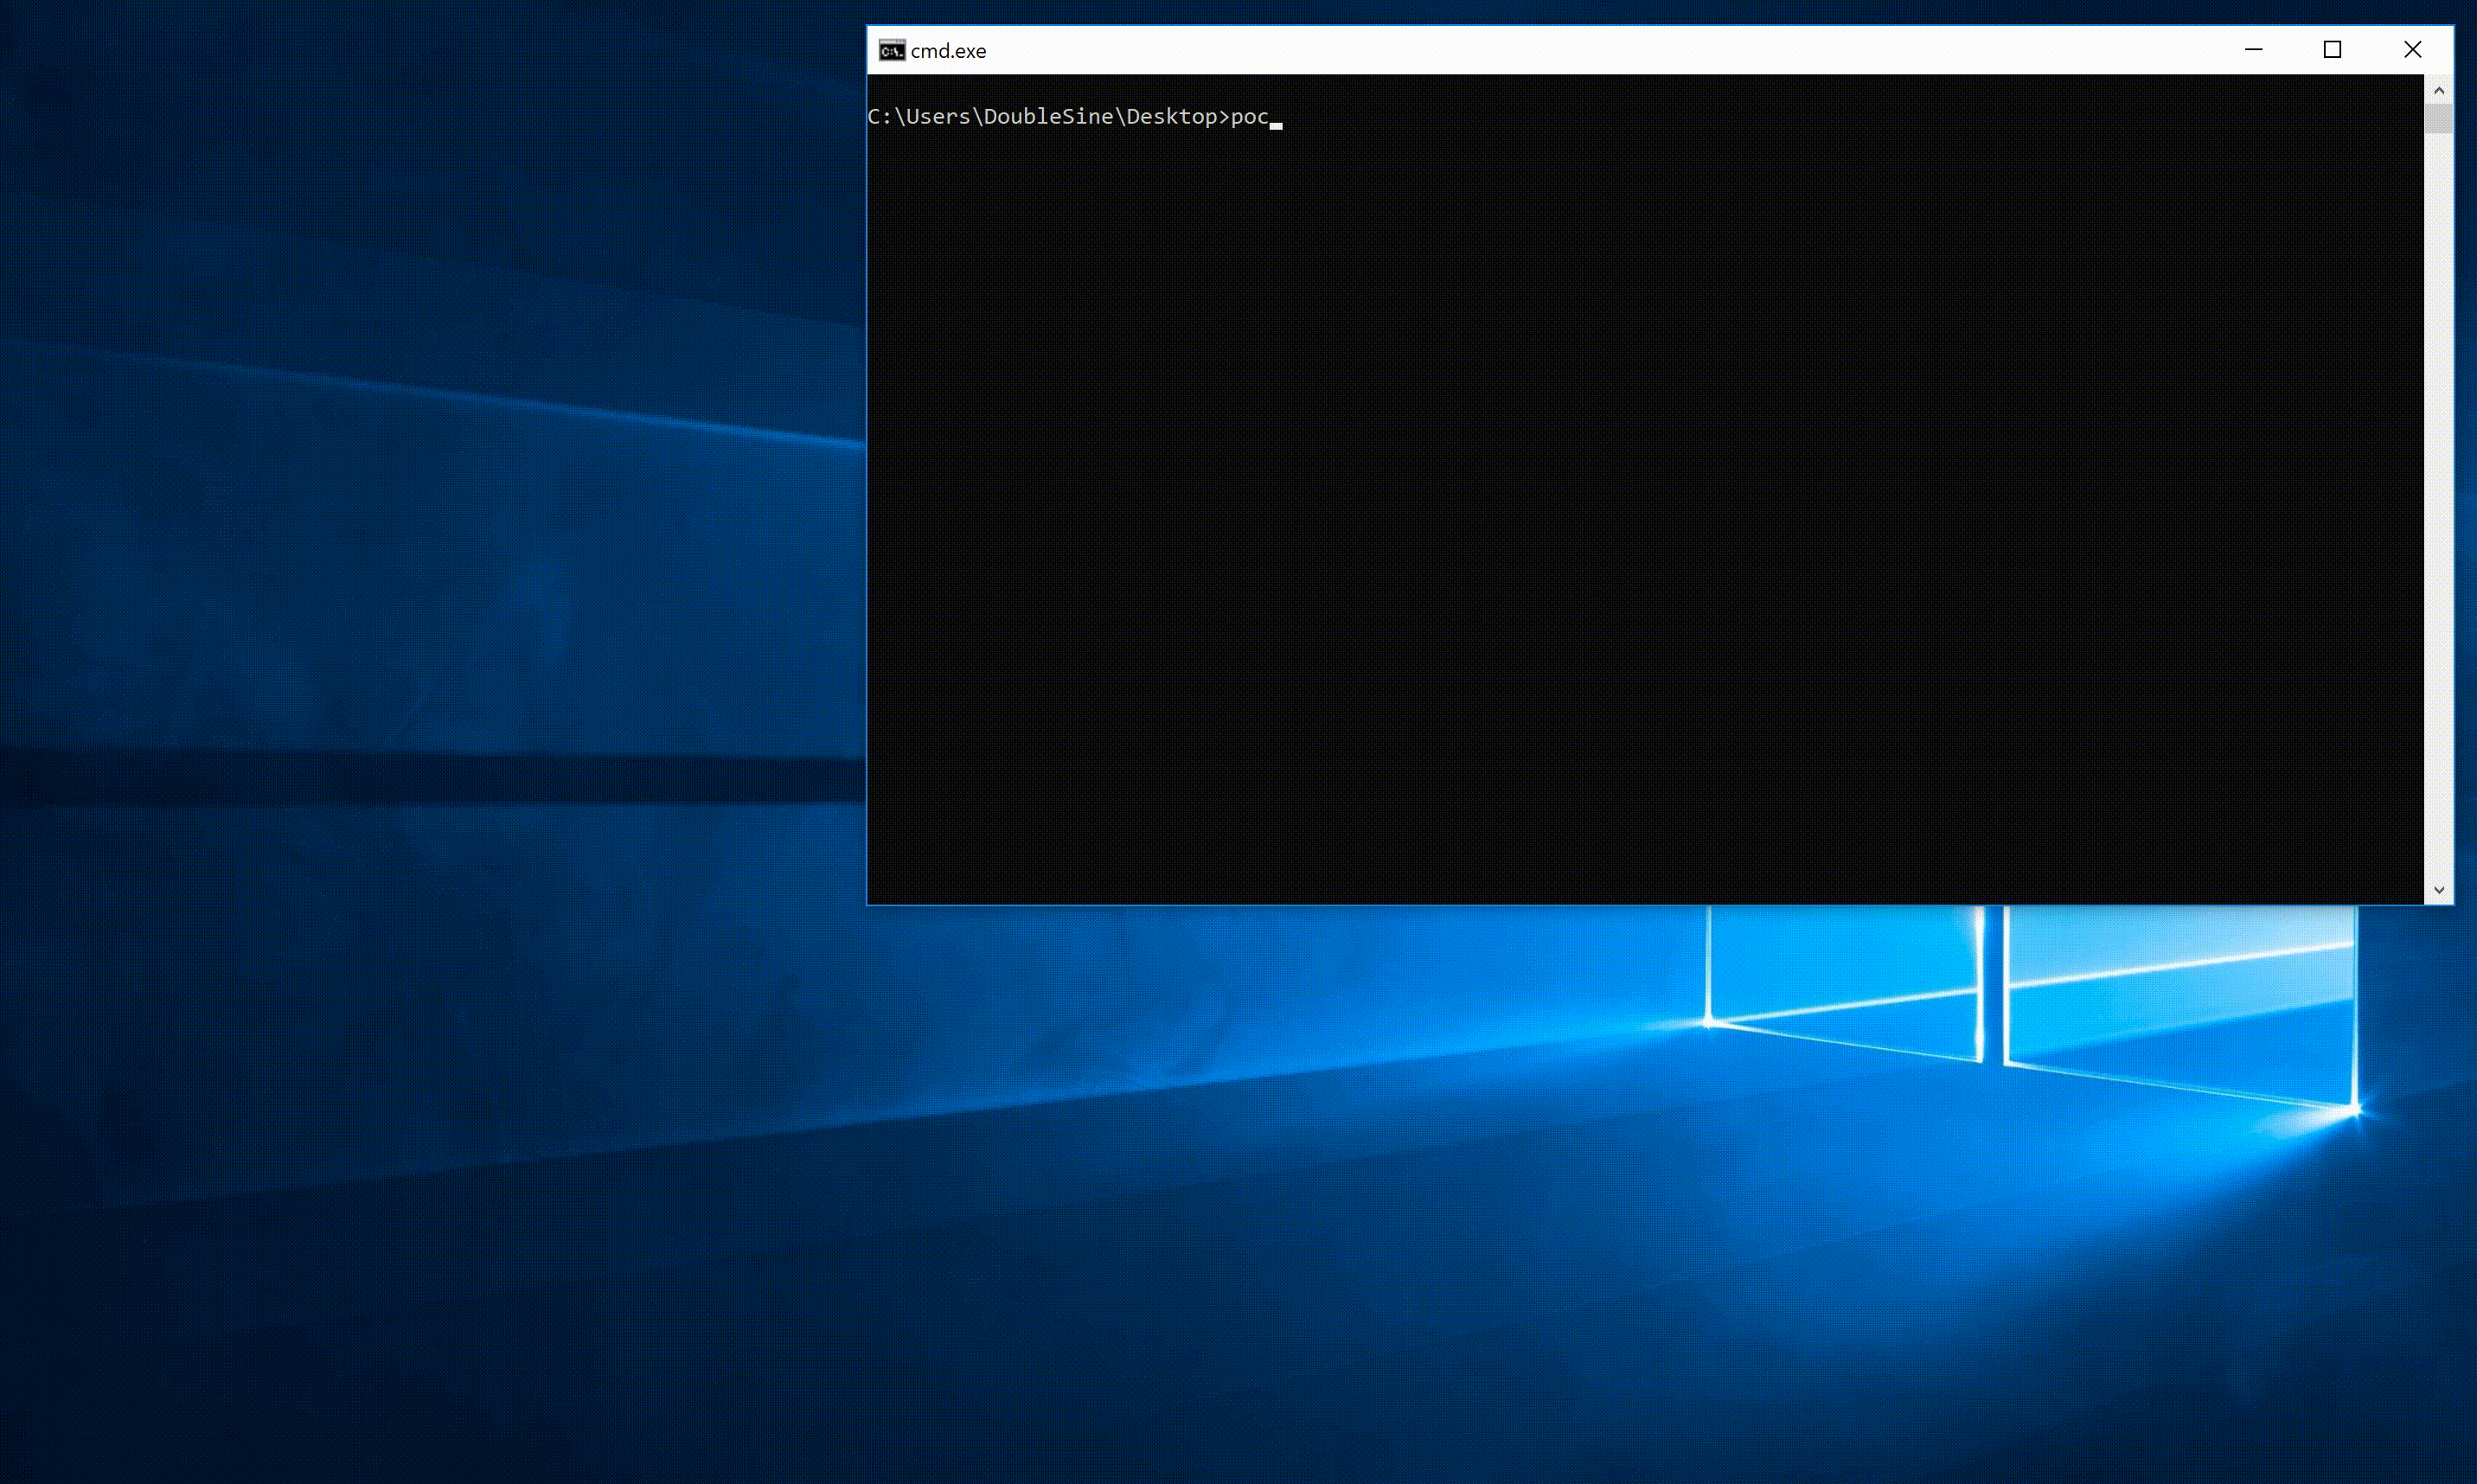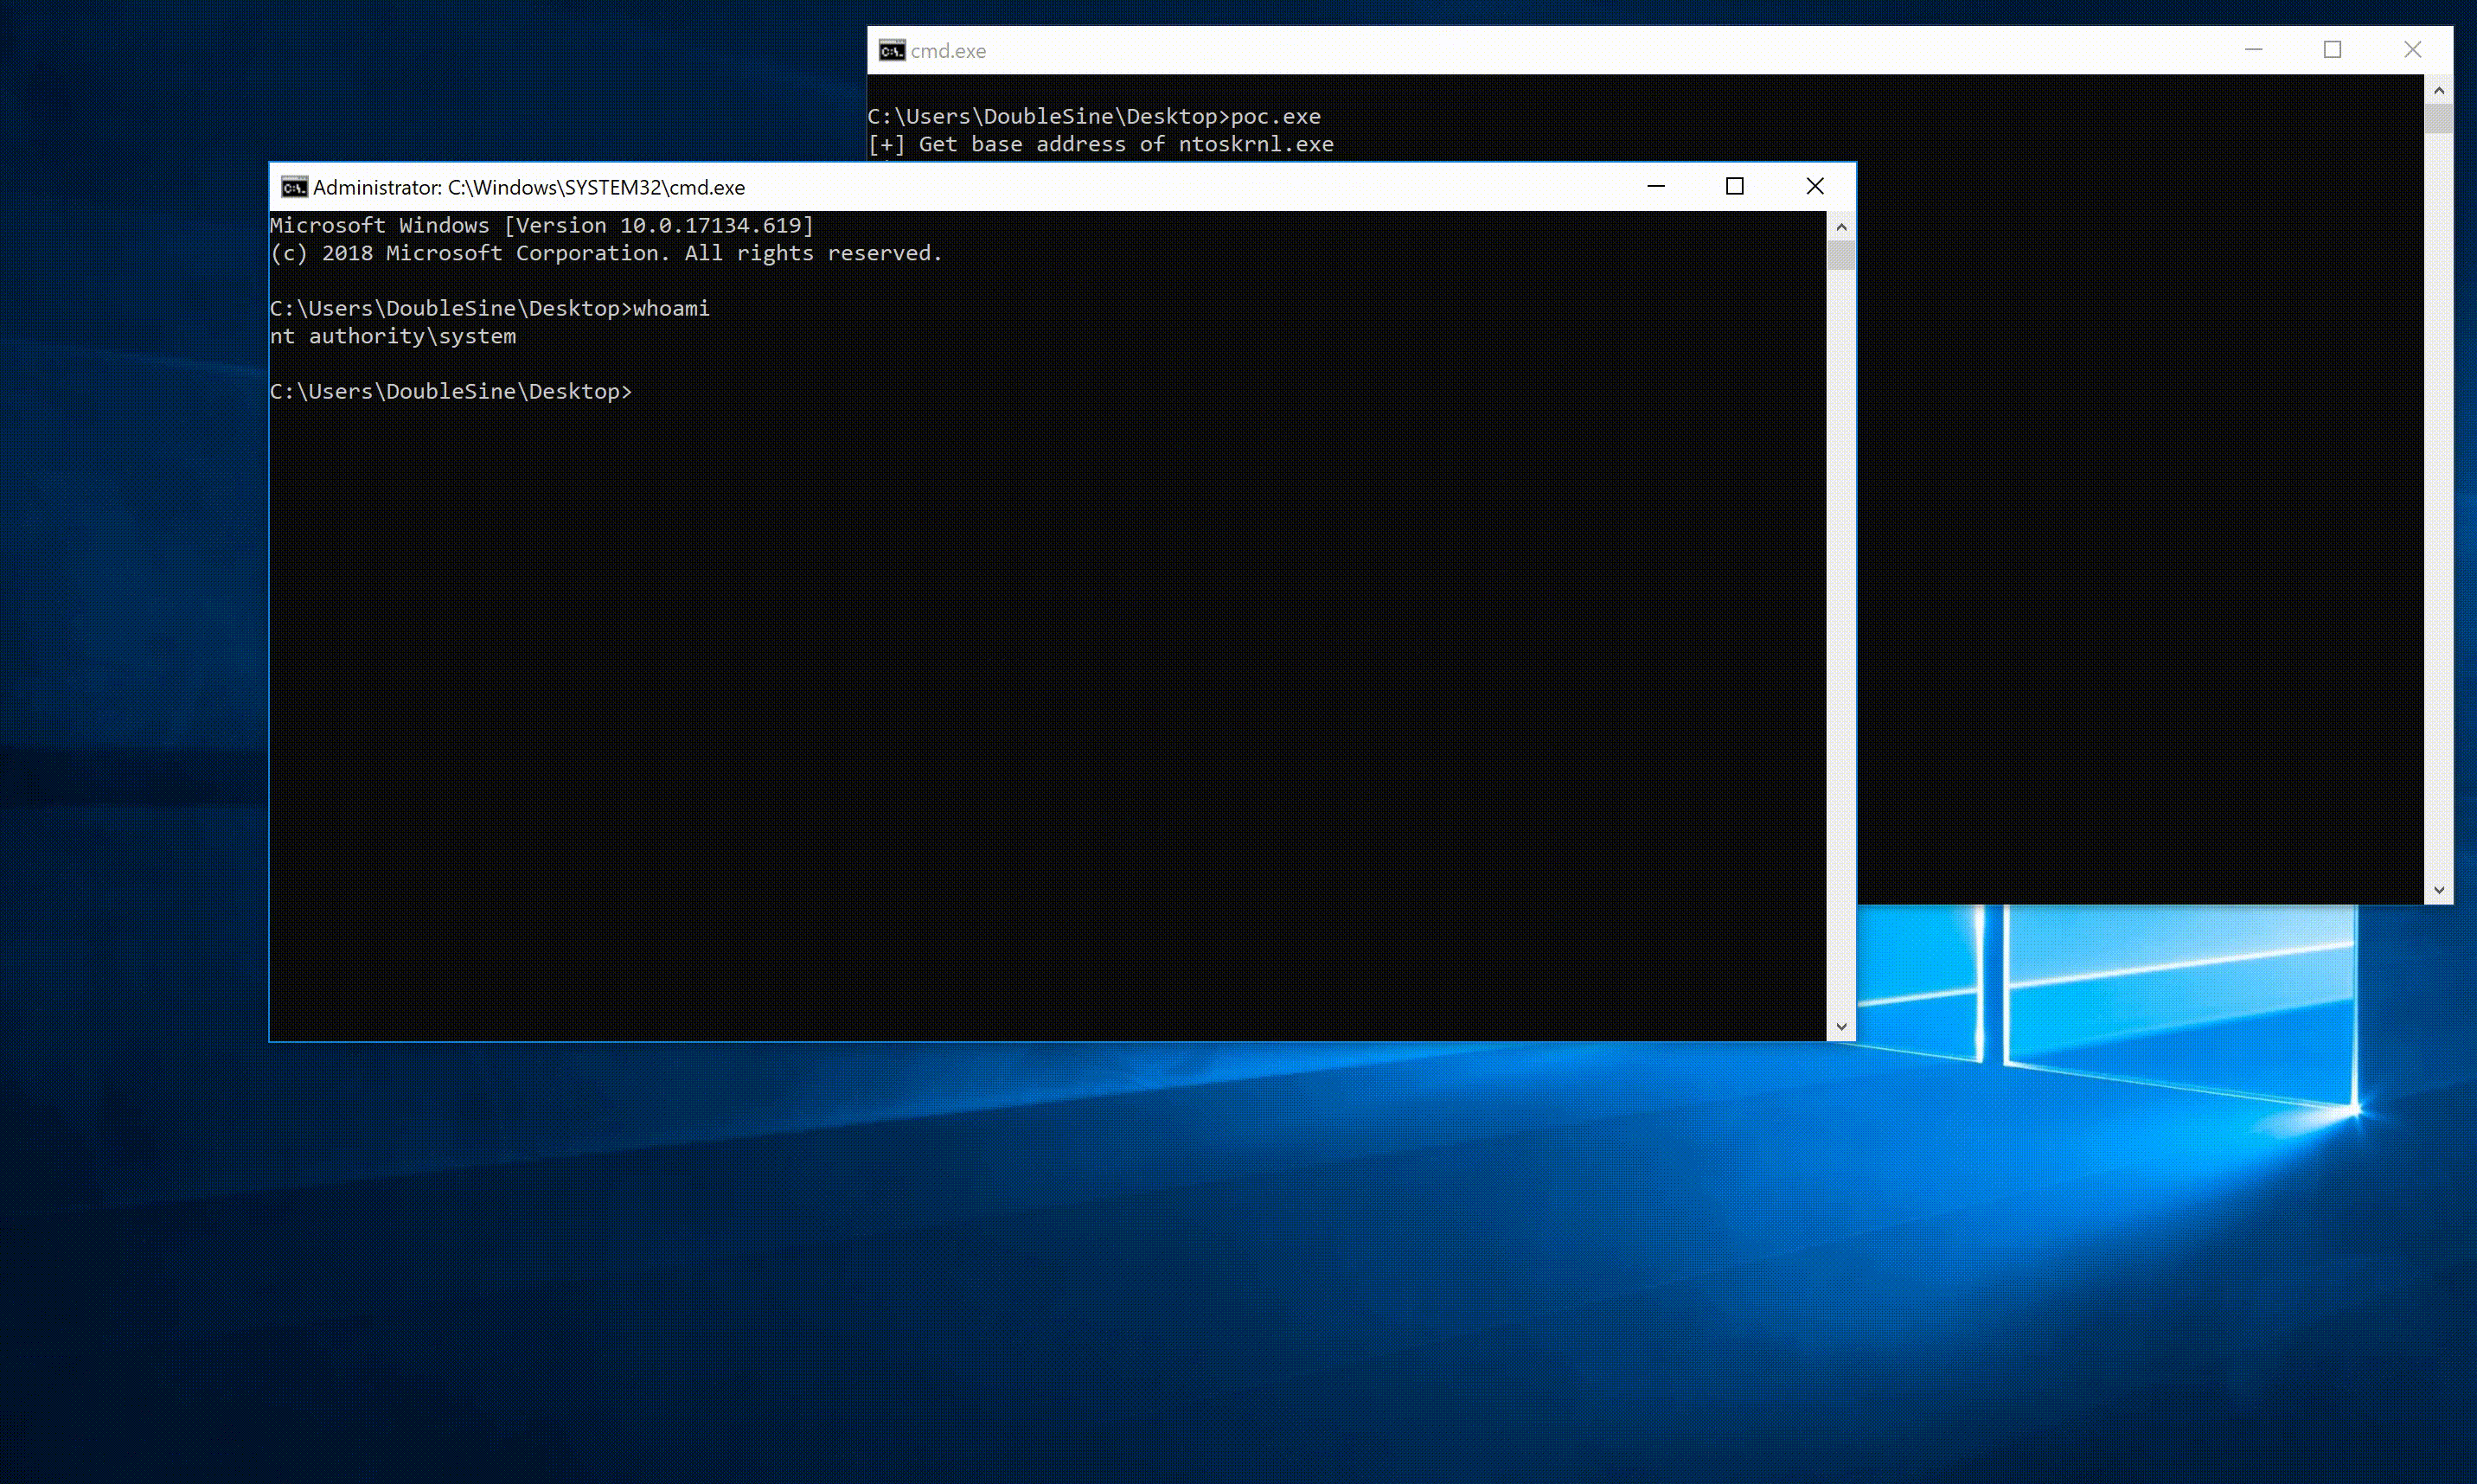 hypersine/sdokeycrypt-sys-local-privilege-elevation
CVE-2019-9729. Перенесено из https://github.com/DoubleLabyrinth/SdoKeyCrypt-sys-local-privilege-elevation
 sourceincite/cve-2018-8440
Автономный эксплойт для CVE-2018-8440
 frkngksl/silentnimvest
Реализация на Nim для метода sud0Ru по извлечению учетных данных из кустов SAM/SECURITY (также известного как SilentHarvest)
 al1ex/cve-2022-0847
CVE-2022-0847
 nccgroup/ncloader
Утилита для внедрения DLL с поддержкой Session 0
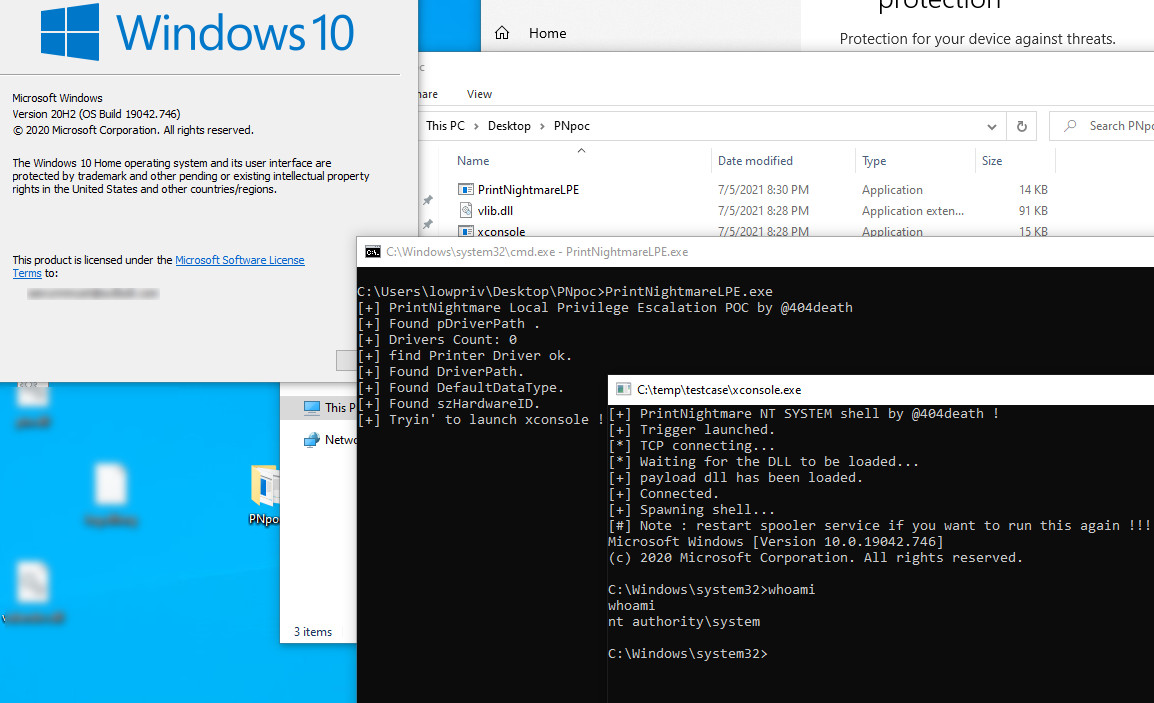 sailay1996/printnightmare-lpe
CVE-2021-1675 (PrintNightmare)
 febinrev/dirtypipez-exploit
Эксплойт локального повышения привилегий для уязвимости ядра Linux CVE-2022-0847 (Dirty Pipe), позволяющий непривилегированным пользователям…
 hackerhouse-opensource/mssettingsdelegateexecute
Обход UAC на Windows 10/11 x64 с использованием ключа реестра DelegateExecute в ms-settings.
 puckblush/tofu
Инструмент для офлайн-взлома файловой системы Windows для Linux
 dzonerzy/poc-cve-2021-4034
PoC для CVE-2021-4034, известный как pwnkit
 kpwn/vpwn
xnu локальное повышение привилегий через cve-2015-1140 IOHIDSecurePromptClient injectStringGated переполнение кучи | poc||gtfo








