
 #1
Инструменты для получения более высоких привилегий или несанкционированного доступа к скомпрометированным системам.
Рекомендация Kitploit
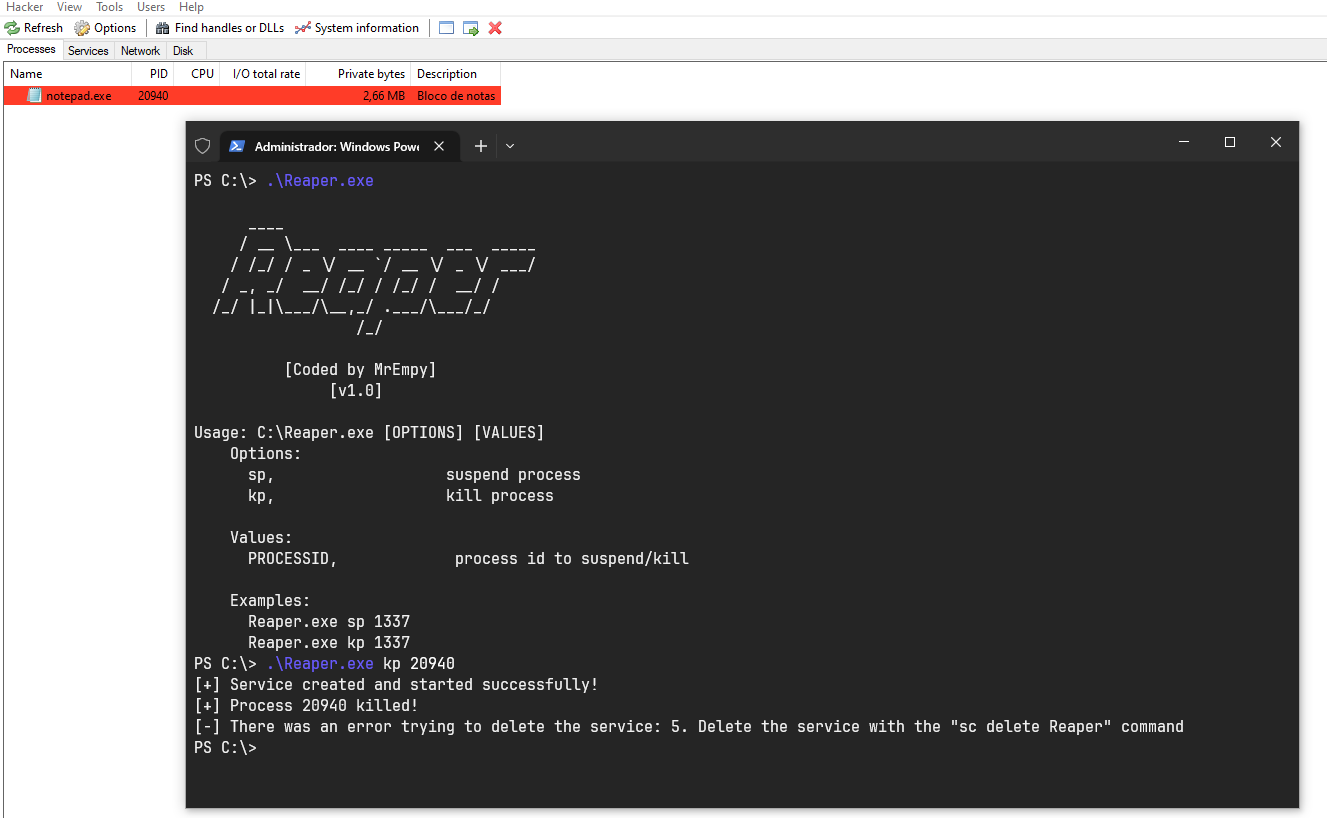
 brosck/reaper
Эксплойт Proof-of-concept BYOVD, нацеленный на драйвер kprocesshacker.sys, для завершения или приостановки процессов с привилегиями уровня ядра на…
 rwfpl/rewolf-msi-exploit
Эксплойт локального повышения привилегий MSI NTIOLib/WinIO
 kyxiaxiang/360wfp_exploit
BYOVD: Используйте драйвер 360WFP для блокировки сетевого соединения EDR/XDR.
 t0thkr1s/gtfobins-cli
Поиск Unix-бинарников, которые могут быть использованы для обхода системных ограничений безопасности.
 mhaskar/fsquirtcplpoc
PoC для генерации модуля bthprops.cpl, предназначенного для загрузки через Fsquirt.exe LOLBin
 vozec/cve-2026-41651
Эксплуатирует состояние гонки TOCTOU в обработчике транзакций PackageKit для установки произвольных пакетов от имени root, добиваясь локального…
 dor00tkit/cve-2024-30090
CVE-2024-30090 - PoC для LPE
 gdbinit/mach_race
Локальный эксплойт повышения привилегий для macOS (CVE-2016-1757), использующий состояние гонки в Mach IPC для обхода защит SIP и SUID, нацелен на…
 fortalice/modifycerttemplate
Изменение шаблонов сертификатов ADCS и перечисление ACL
 exodusintel/cve-2019-0808
Эксплойт Win32k от Grant Willcox
 sndav/cve-2026-31431-advanced-exploit
Эксплойт для CVE-2026-31431 — уязвимость записи в page-cache AF_ALG AEAD в ядре Linux, позволяющая непривилегированно выполнять произвольные…
 trustedsec/pplfaultdumpbof
Cobalt Strike BOF, использующий обход Windows Protected Process Light для дампа защищённых процессов, обеспечивая доступ к учётным данным из LSASS.
 tamirzb/cve-2021-1961
Эксплойт-код для CVE-2021-1961
 lithium876/controll_remote_access_trojan
Создал ОЧЕНЬ простой троян удалённого доступа, который установит административный контроль над любой машиной Windows, которую он скомпрометирует.
 supersonic/tlpe
CVE-2026-49881: использование небезопасного создания контекста в службе Telecom Android 17 для выполнения произвольного кода с правами UID 1000…
 sec-consult/msiscan
Инструмент сканирования для выявления проблем локального повышения привилегий в уязвимых MSI-установщиках.
 tyranid/exploitdotnetdcom
Инструмент для эксплуатации .NET DCOM для EoP и RCE. Исправлено в последних версиях .NET.
 itaymigdal/lolspoof
Интерактивная оболочка для подделки командной строки некоторых LOLBins








